 ashrafzaryouh/cve-2026-11499
Tenda HG7、HG9、HG10ルーターにおけるスタックベースのバッファオーバーフロー(CWE-121)であるCVE-2026-11499について、影響、該当モデル、緩和策を網羅したアドバイザリと技術分析。

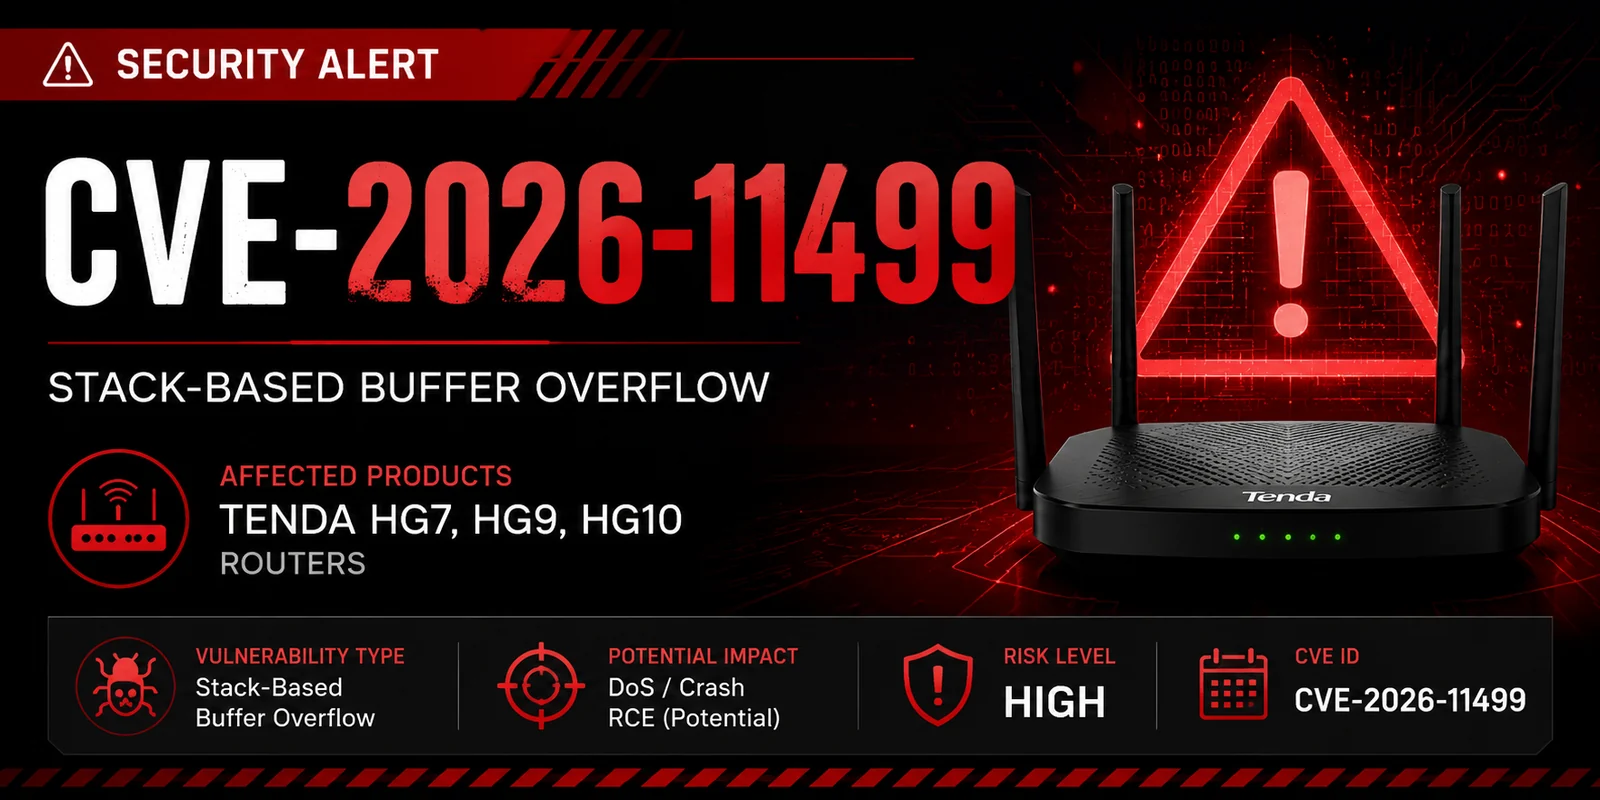


CVE-2026-11499 は、以下を含む複数の Tenda ルーターモデル に影響する、報告されている スタックベースのバッファオーバーフロー脆弱性 です:
悪用に成功した場合、攻撃者はクラッシュやサービス拒否を引き起こす可能性があり、脆弱なコードパスや展開構成によっては リモートコード実行 (RCE) を達成できる可能性があります。
⚠️ 現在、技術的な詳細は限られており、公開開示は進行中であると思われます。
| ベンダー | 製品 | ステータス |
|---|---|---|
| Tenda | HG7 | 脆弱 |
| Tenda | HG9 | 脆弱 |
| Tenda | HG10 | 脆弱 |
| 項目 | 値 |
|---|---|
| CVE ID | CVE-2026-11499 |
| 種類 | スタックベースのバッファオーバーフロー |
| CWE | CWE-121 |
| 影響 | DoS / 潜在的な RCE |
| 攻撃ベクトル | 不明 |
| 認証 | 不明 |
| 深刻度 | 高 (CVSS 保留中) |
攻撃者は以下を実行できる可能性があります:
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE
この問題は次のように分類されています:
char buffer[256];
strcpy(buffer, attacker_input);
入力が割り当てられたバッファサイズを超えると、隣接するメモリが上書きされる可能性があります。
考えられる結果には以下が含まれます:
🚫 執筆時点では公開された PoC はありません。
PoC が利用可能になった際は、認可された実験環境でのみテストを実施してください。
| 日付 | イベント |
|---|---|
| 2026 | CVE 予約 |
| 2026 | 公開開示 |
| 保留中 | ベンダーアドバイザリ |
| 保留中 | パッチリリース |
このリポジトリは以下を目的としています:
明示的な許可なく、この情報をシステムに対して使用しないでください。
⭐ このリポジトリが役に立った場合は、スターを付けることをご検討ください。







