Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-89026 — CVE-2026-89026 の PoC エクスプロイトおよびスキャナー。単一またはリスト化されたターゲットに対して、偽造された HS256 JWT を介した Issabel PBXAPI の認証バイパスを検証します。 | Kitploit
ツール/GitHubGitHub/aranfarzami/cve-2026-89026
脆弱性スキャナー脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト認証レッドチーミング
GitHubaranfarzami/cve-2026-89026

CVE-2026-89026

CVE-2026-89026 の PoC エクスプロイトおよびスキャナー。単一またはリスト化されたターゲットに対して、偽造された HS256 JWT を介した Issabel PBXAPI の認証バイパスを検証します。

リポジトリを見る
1301ヶ月前未レビュー
共有

CVE-2026-89026 --- Issabel PBXAPI Exploit & Scanner


概要

CVE-2026-89026 は、このプロジェクトが対象とするセキュリティ問題です。

このリポジトリには、影響を受ける Issabel PBXAPI の認証動作を調査および検証するための PoC エクスプロイトとスキャナー が含まれています。

このプロジェクトは、許可されたセキュリティ研究、脆弱性検証、ペネトレーションテストラボ、および防御的評価を目的として設計されています。

重要: 自身が所有するシステム、または評価に対する明示的な許可を得たシステムのみをテストしてください。


機能

Exploit

PoC は、Issabel PBXAPI エンドポイントに対する認証偽造の研究フローを実装しています。

含まれるもの:

  • PBXAPI エンドポイントの検出
  • HS256 JWT の構築
  • 認証受け入れの検証
  • 脆弱性ステータスの報告
  • 元の PoC に含まれるオプションのエクスプロイト機能

Scanner

スキャナーは 2 つの入力モードをサポートしています:

[1] Single URL
[2] IP:PORT List
[0] Back

単一ターゲット

許可された単一のターゲットを指定できます。例:

https://target.example.com:8443

ターゲットリスト

テキストファイルには、次の形式でターゲットを記述できます:

http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080

ターゲットは順番に処理されます。


検出

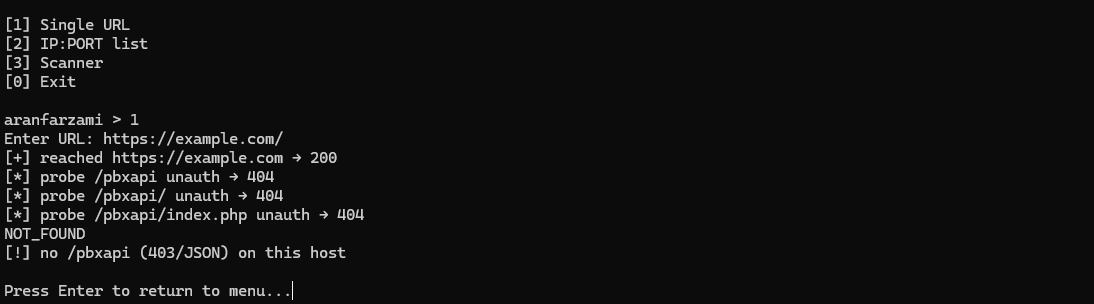
スキャナーは Issabel の /pbxapi エンドポイントをチェックし、調査対象の認証条件が存在するかどうかを判定します。

典型的な結果:

VULNERABLE

または:

NOT_VULNERABLE

スキャナーの検出パスは、オプションのコマンド実行パスを使用せずに認証問題を検証することを目的としています。


スクリーンショット

スクリーンショットはリポジトリの screenshots/ ディレクトリに配置してください。
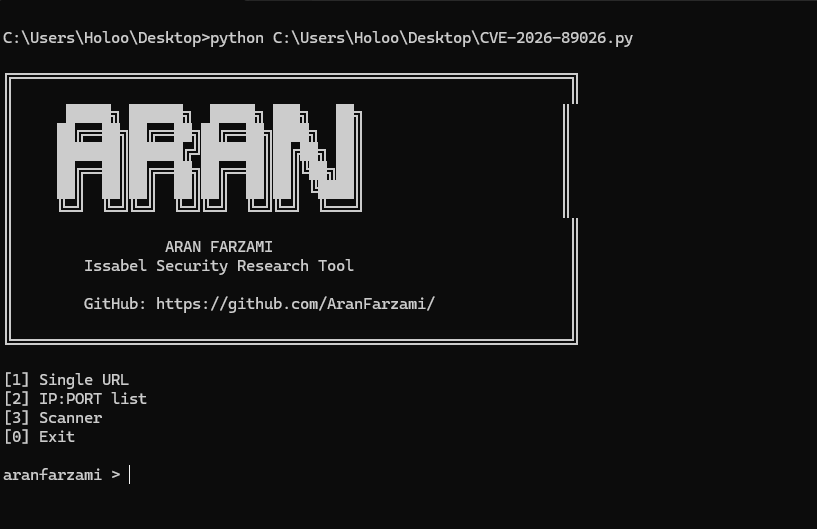
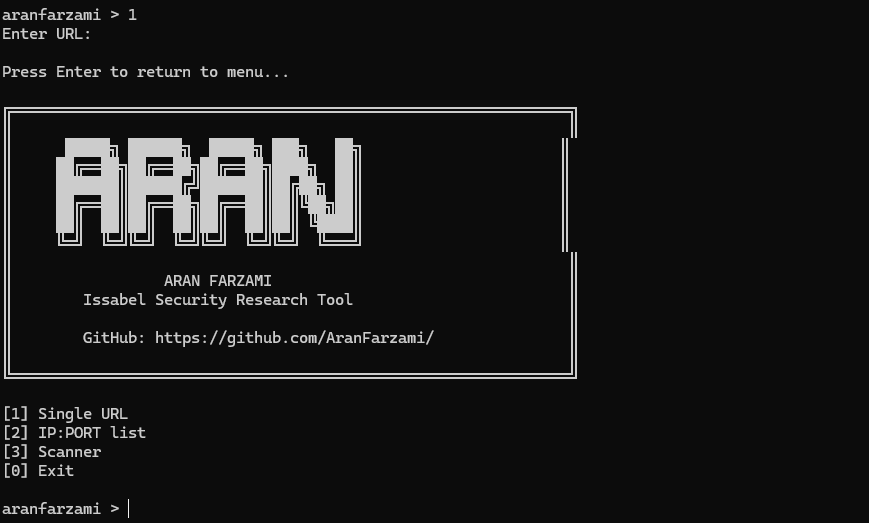
メインインターフェース

Main Interface

スキャナー

Exploit

検出結果

Detection Result


プロジェクト構成

.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt

作者

Aran Farzami

セキュリティ研究者 & プログラマー

GitHub:
https://github.com/AranFarzami/


免責事項

このプロジェクトは、許可されたセキュリティ研究および教育目的 のために提供されています。

明示的な許可なく、この PoC やスキャナーをシステムに対して使用しないでください。

作者は、このプロジェクトの不正アクセス、妨害、データアクセス、その他の違法な使用を承認せず、また責任を負いません。


ライセンス

このリポジトリを公開する前に、適切なオープンソースライセンスを選択して追加してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →