

Android上のFlutter APK向けのオフラインセキュリティ監査。権限、SDK、エンドポイント、潜在的なシークレットを検査します。root、アカウント、広告、アナリティクスは不要です。
Flutter アプリのオンデバイスセキュリティ監査 — root 不要、PC 不要、ネットワーク不要。
インストール済みの Flutter アプリを検査するか、APK ファイルを選択します。アーティファクトのインベントリ、 マニフェストのリスク、埋め込まれたエンドポイント、潜在的なシークレット、そして証拠に基づく A–F レポートを取得できます。 静的解析の検出結果は調査すべき手がかりであり、脆弱性の証明ではありません。



APK をダウンロード · Google Play(公開時) · プライバシーポリシー
Flutter アプリはロジックを libapp.so に隠し、デバッグビルドでは 100 MB の Dart カーネルを同梱し、
API キーをアセット、resources.arsc、ネイティブブリッジライブラリの中に埋め込みます。よくあるアドバイス —
「このツールチェーンでデスクトップ上で逆コンパイルせよ」— は遅く、難読化された AOT
スナップショットでは失敗し、一致する Dart SDK が必要です。
FlutterGuard はスマートフォンから実行できる部分を担います。OS がすでに公開している APK を読み取り、
重要なフォーマット(バイナリ XML、resources.arsc、DEX 文字列、libapp.so の文字列
プール、kernel_blob.bin、NOTICES.Z、env ファイル、X.509 ブロブ)を解析し、証拠付きの
レポートを生成します — すべてオフラインで、root も傍受も不要です。
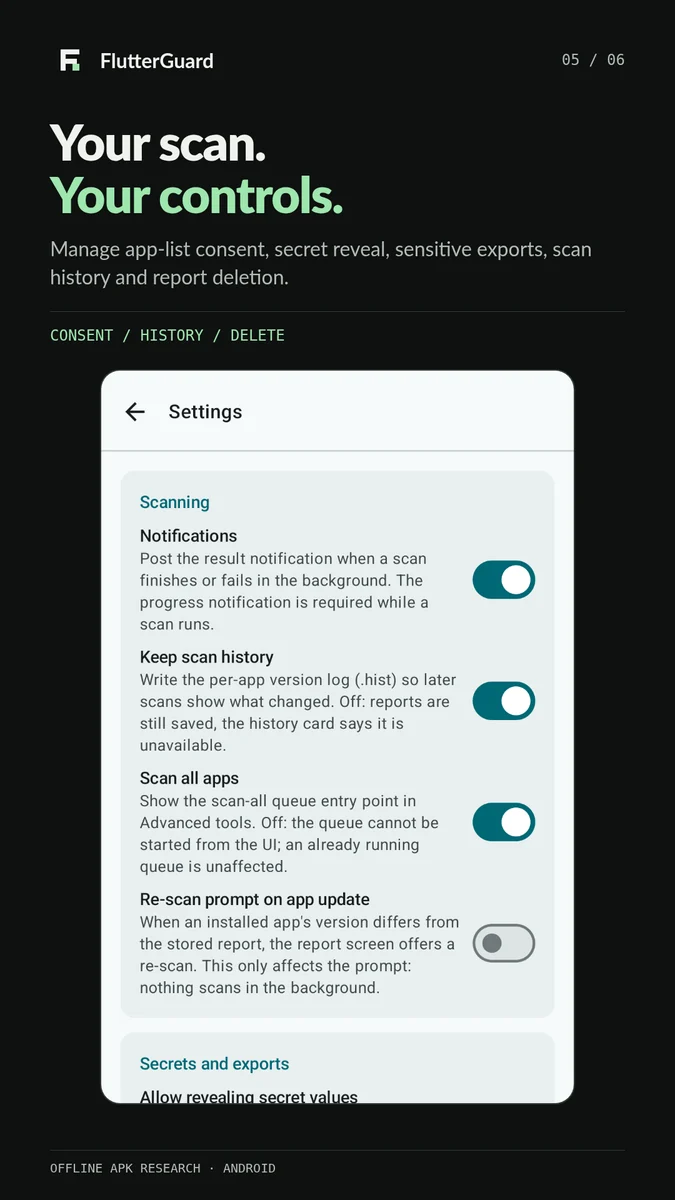
これは繰り返し実行するように作られています。すべてのスキャンはタイムスタンプ付きで保存されるため、2 回目のスキャンで 同じアプリの 2 つのバージョン間で何が変わったかがわかります。本当の検出結果はこの差分の中にあります。
| アプリのインベントリ | レポートのグレード | 検出結果 |
|---|---|---|
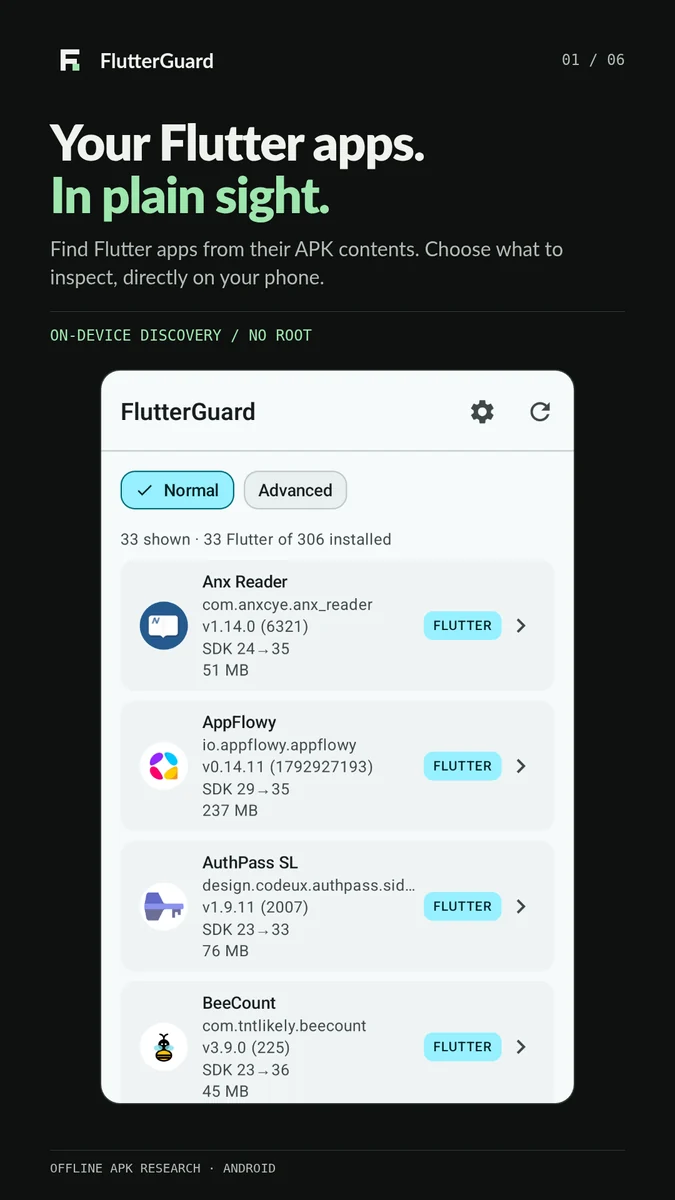 | 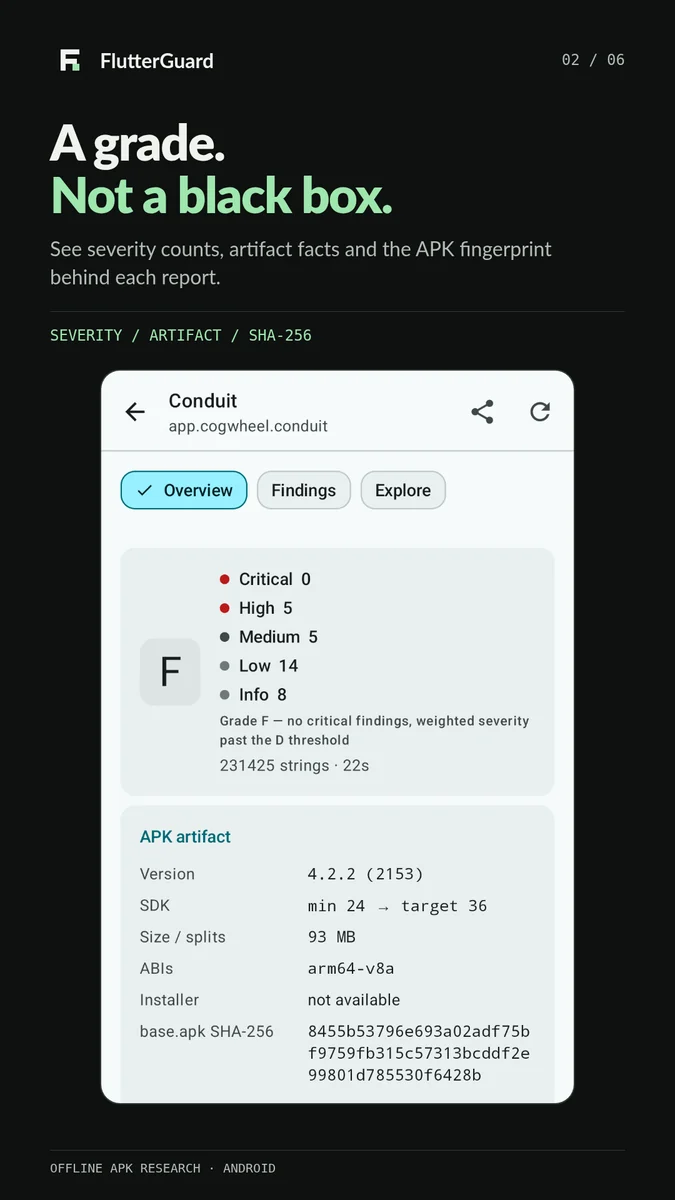 |  |
| サービスと SDK | 設定 | プライバシー |
|---|---|---|
 |  |  |
ストア用アセットと掲載文 · アプリアイコン · フィーチャーグラフィック
画像を選択すると、ストアプレビューのフルサイズ版が表示されます。
アーティファクト — パッケージ、バージョン、SDK 範囲、ABI、サイズ、分割数、ベース APK のハッシュ、サイズと SHA-256 プレフィックス付きの すべてのネイティブライブラリ、インストーラ、署名スキーム(v1/v2/v3/v4)、署名者の DN と 証明書フィンガープリント、デバッグ証明書の検出。
Flutter 固有の情報 — 本当に Flutter かどうか、AOT かデバッグ(JIT カーネル)か、kernel_blob.bin のサイズ、
JIT スナップショットの有無、Dart エンジンのバージョン、難読化の状態、NOTICES.Z と
package: URI から復元した Dart パッケージのインベントリ、そしてデスクトップでの後続調査に渡せる
フィンガープリント(Blutter/reFlutter には正確なエンジンビルドが必要です)。
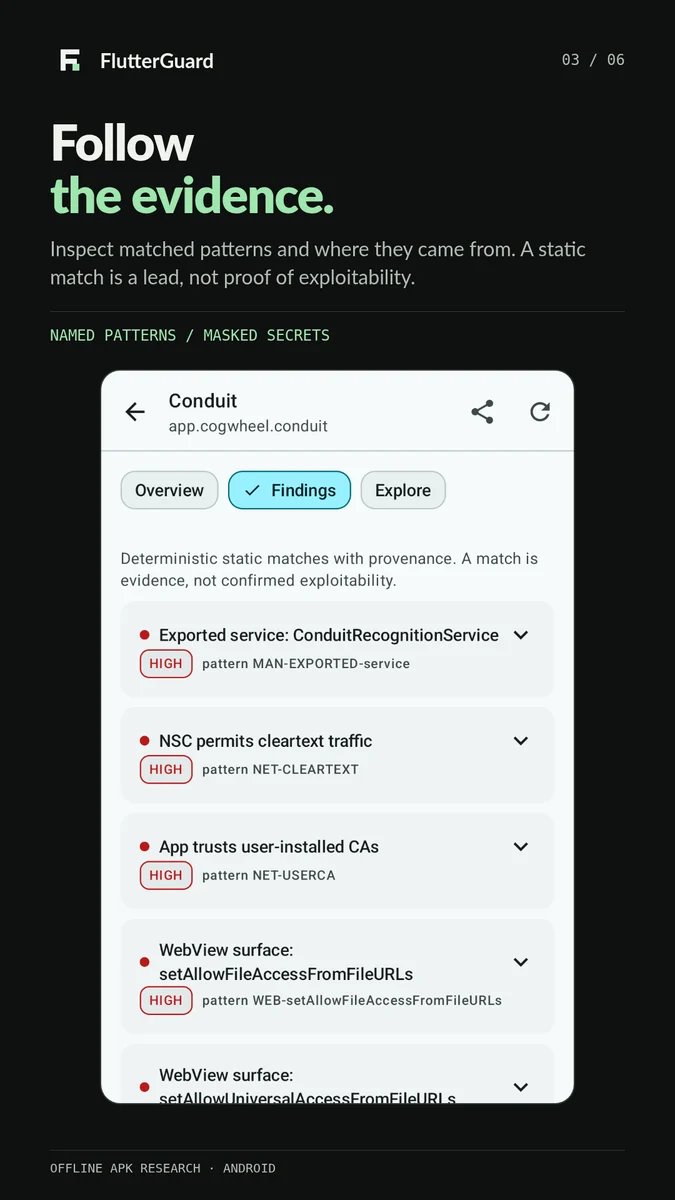
マニフェストのリスク — パーミッション、エクスポートされたアクティビティ/サービス/レシーバ/プロバイダ、 デバッグ可能、バックアップ、平文ポリシー、ネットワークセキュリティ設定(base-config と domain-config、ループバックのみの 平文、ユーザー CA の信頼、ピンセット、デバッグオーバーライド)、スキームごとに集約されたディープリンク。
シークレットとエンドポイント — APIキー(Google、AWS、Stripe、Supabase、Sentry、Firebase、OpenAI、
GitHub、Slack、Sendgrid、Telegram)、OAuthクライアントID、JWT風のブロブ、認証情報をインラインで含む
DB/ブローカーURI、実体のある秘密鍵ブロック、埋め込みX.509証明書(ダンプが分割されている場合はPEM
本体行から組み立て)、Dartの--dart-define名、および認証情報の件数を含む.env/.env.prodファイル。
エンドポイント — ソース全体にわたるホストをfirst-party / staging / internal / saas:X /
ip-literalに分類、YAML/TOMLサービス設定からのエンドポイント一覧(uri: btc-electrum.example:50002
形式)、DartスナップショットからのAPIルート、復元されたソースパス、WebViewリスクフラグ、
app / plugin / standardに分割されたMethodChannelインベントリ。
ネイティブサーフェス — flutter_rust_bridgeおよびその他のFFIブリッジ、JNI Java_*エントリポイントの数。
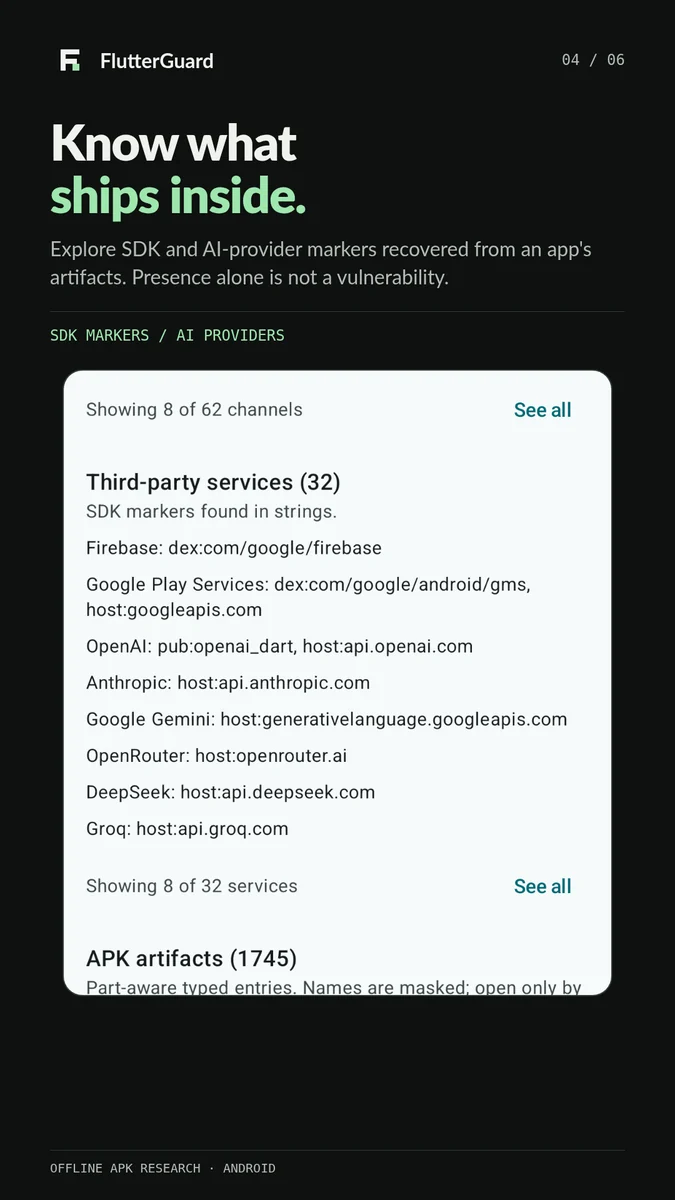
サードパーティおよびAIサーフェス — SDKフィンガープリントテーブルは約135のサービスをカバーし、それぞれが
zipパス、DEXディスクリプタ、pubパッケージまたはホストで照合されます。Firebase、Play Services、課金、
広告、アトリビューションから、認証(Auth0、Clerk、Appwrite、Stytch、WorkOS)、リアルタイム(Agora、LiveKit、
Stream、Sendbird)、決済(Stripe、RevenueCat、PayPal、Paddle)、バックエンド(PocketBase、Nhost、
Supabase)、ベクターストアまで網羅します。大規模言語モデルプロバイダーは個別にインベントリ化されます —
OpenAI、Anthropic、Gemini、Groq、Mistral、Cohere、DeepSeek、OpenRouter、Together、Fireworks、
Perplexity、xAI、HuggingFace、Replicate、Bedrock、DashScope、Moonshot、GLM、MiniMax、ElevenLabs、
Stability — さらにlocalhost:11434(Ollama)やlocalhost:1234
(LM Studio)、ComfyUIの:8188によって示されるオンデバイスランタイムも含まれます。同じパスで、アプリが
同梱する広告、分析、クラッシュSDKも特定され、これは通常レポートの中で最も驚くべき部分です。
SDKマーカーファイルとバンドルされた設定 — ルートレベルのbilling.properties、
play-services-*.properties、transport-*.properties、firebase-encoders*.propertiesは、DEXを解析せずに
それらが証明するSDKを特定します。バンドルされた.env/.json/.yaml/.properties/.sqliteおよび
鍵素材は設定サーフェスとして一覧化されます。バンドルされたHTML/JSページはWebViewペイロードとして報告され、
JSブリッジでレンダリングされるローカルページが暗黙ではなく可視化されます。
APKにまだpubspec.yamlが残っている場合の正確なバージョン — 一部のリリースビルドはプロジェクト自身の
依存関係マニフェストを保持しており、復元された候補ではなく実際の名前と制約が得られます。存在しない場合は、
NOTICES.Zおよびpackage: URIからの候補リストが使用されます。
FlutterGuard-<version>.apkをダウンロードし、Androidがプロンプトを表示したらブラウザまたはファイルマネージャーからの
インストールを許可してください。Android 8.0以上(API 26)。Play Servicesは不要です。PlayはGoogleの鍵で署名されたビルドを配信しており、 これはGitHub APKの署名者とは異なります。両者を切り替えるには、既存のアプリをアンインストールする必要があります。 保持したいレポートは先にエクスポートしてください: アンインストールすると、アプリのプライベートレポート、 履歴、設定が削除されます。エクスポートしてもアプリ内履歴は復元されません。
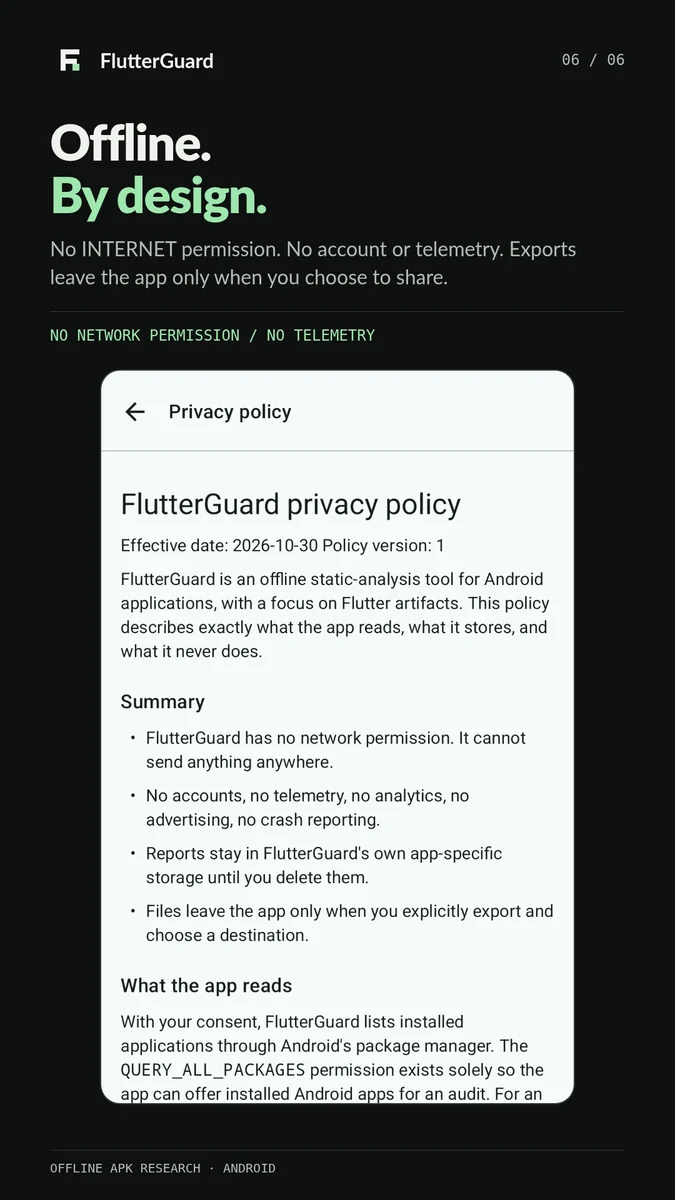
FlutterGuardには**INTERNET権限がありません**。パッケージ可視性はインストール済みアプリの監査をサポートし、
フォアグラウンドサービス権限はローカルスキャンをサポートし、通知はスキャンの進行状況を表示します。
アカウント、広告、分析はありません。レポートの共有や外部リンクのオープンは、別のアプリを介した明示的な操作です。

