

下書き/セッション復元時のサニタイズされていない件名フィールドにより、格納型 XSS、HTML インジェクション、CSS インジェクションが可能となり、ユーザーの操作なしにログイン時に自動実行されます。
発見・報告者: Anand Jogawade (zazy)
| 項目 | 詳細 |
|---|---|
| CVE ID | CVE-2026-48849 |
| 種類 | 格納型 XSS / HTML インジェクション / CSS インジェクション |
| CWE | CWE-79 — Web ページ生成時の入力の不適切な中和 |
| CVSS v3.1 | 4.4 / Medium — AV:N/AC:H/PR:L/UI:R/S:C/C:L/I:L/A:N |
| 製品 | Roundcube Webmail |
| 影響を受けるバージョン | 1.6.16 より前の 1.6.x、1.7.1 より前の 1.7.x |
| 修正済みバージョン | 1.6.16、1.7.1 |
| 発見者 | Anand Jogawade (zazy) |
| GHSA | GHSA-2m7q-4j9m-89vh |
                            ATTACKER                                        VICTIM
                           ─────────                                       ────────

  ┌─────────────────────────────────────┐
  │  1. Compose email with XSS payload  │
  │     in the Subject field            │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  2. Trigger background action       │
  │     (attach image, auto-save)       │
  │     → draft saved server-side       │
  └──────────────┬──────────────────────┘
                 │
                 ▼
  ┌─────────────────────────────────────┐
  │  3. Invalidate session              │      ┌──────────────────────────────┐
  │     (delete/modify session cookie)  │      │  4. Victim sees "session     │
  └──────────────┬──────────────────────┘      │     expired" → logs back in  │
                 │                              └──────────────┬───────────────┘
                 │                                             │
                 │                                             ▼
                 │                              ┌──────────────────────────────┐
                 │                              │  5. Session restore triggers │
                 └─────────────────────────────▶│     draft recovery           │
                                                │     → XSS EXECUTES          │
                                                │     → HTML/CSS injected     │
                                                └──────────────────────────────┘

                                                  ⚠️  NO USER INTERACTION
                                                     REQUIRED AFTER LOGIN
悪用に成功すると、以下が可能になります:
document.cookie の抜き出しによるセッショントークンの窃取重大度の要因: ペイロードはログイン後のセッション復元時に自動的に実行されます — クリックもリンクも、追加のユーザー操作も不要です。
| バージョン範囲 | ステータス |
|---|---|
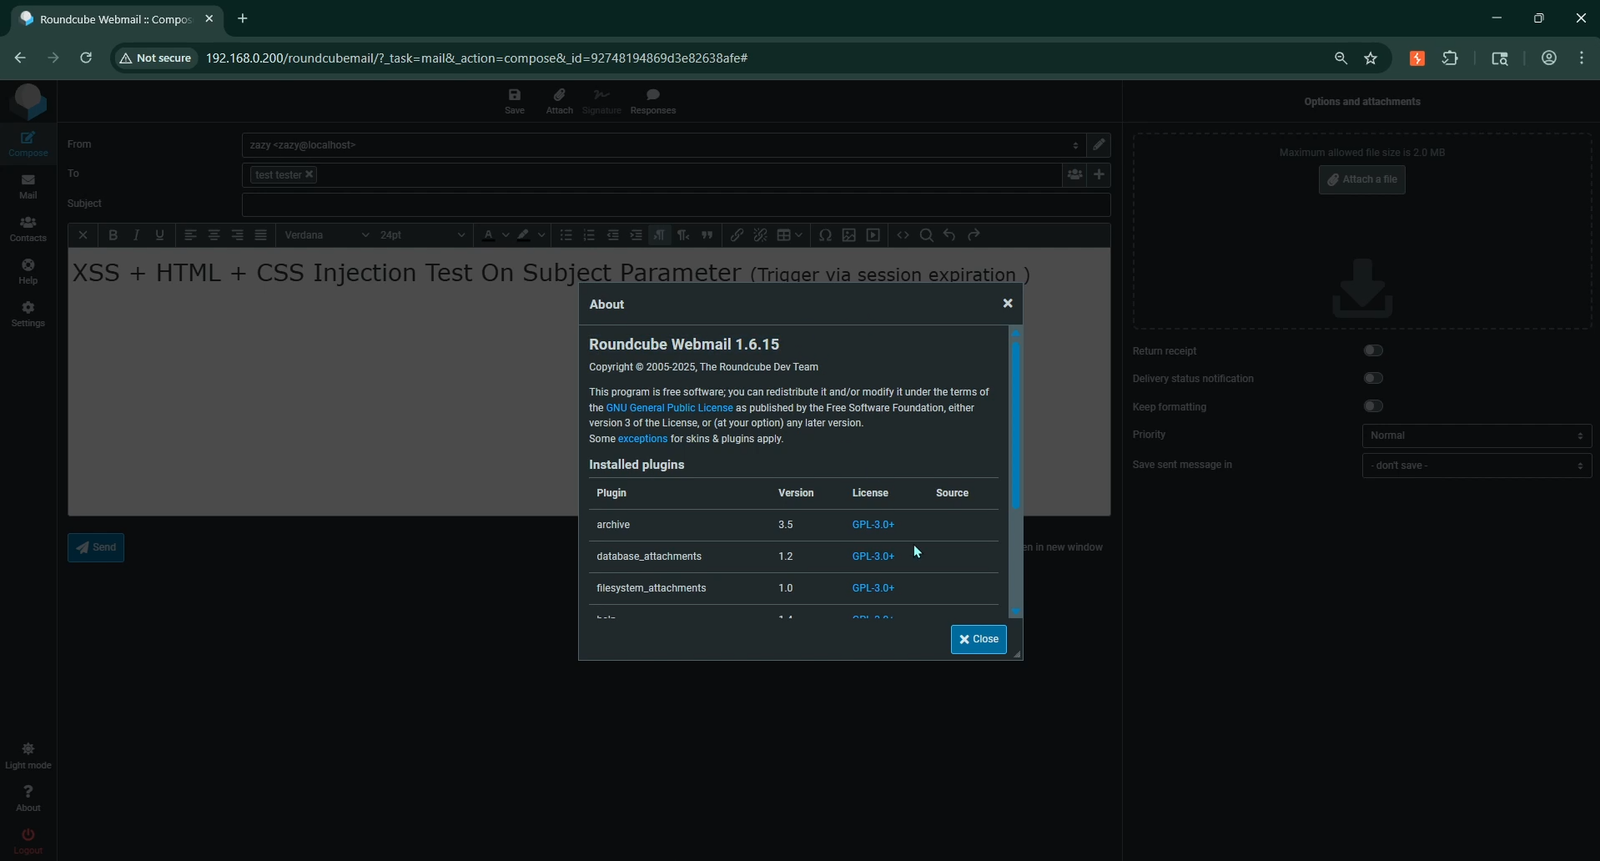
| 1.6.0 — 1.6.15 | ❌ 脆弱 |
| 1.6.16 | ✅ 修正済み |
| 1.7.0 | ❌ 脆弱 |
| 1.7.1 | ✅ 修正済み |
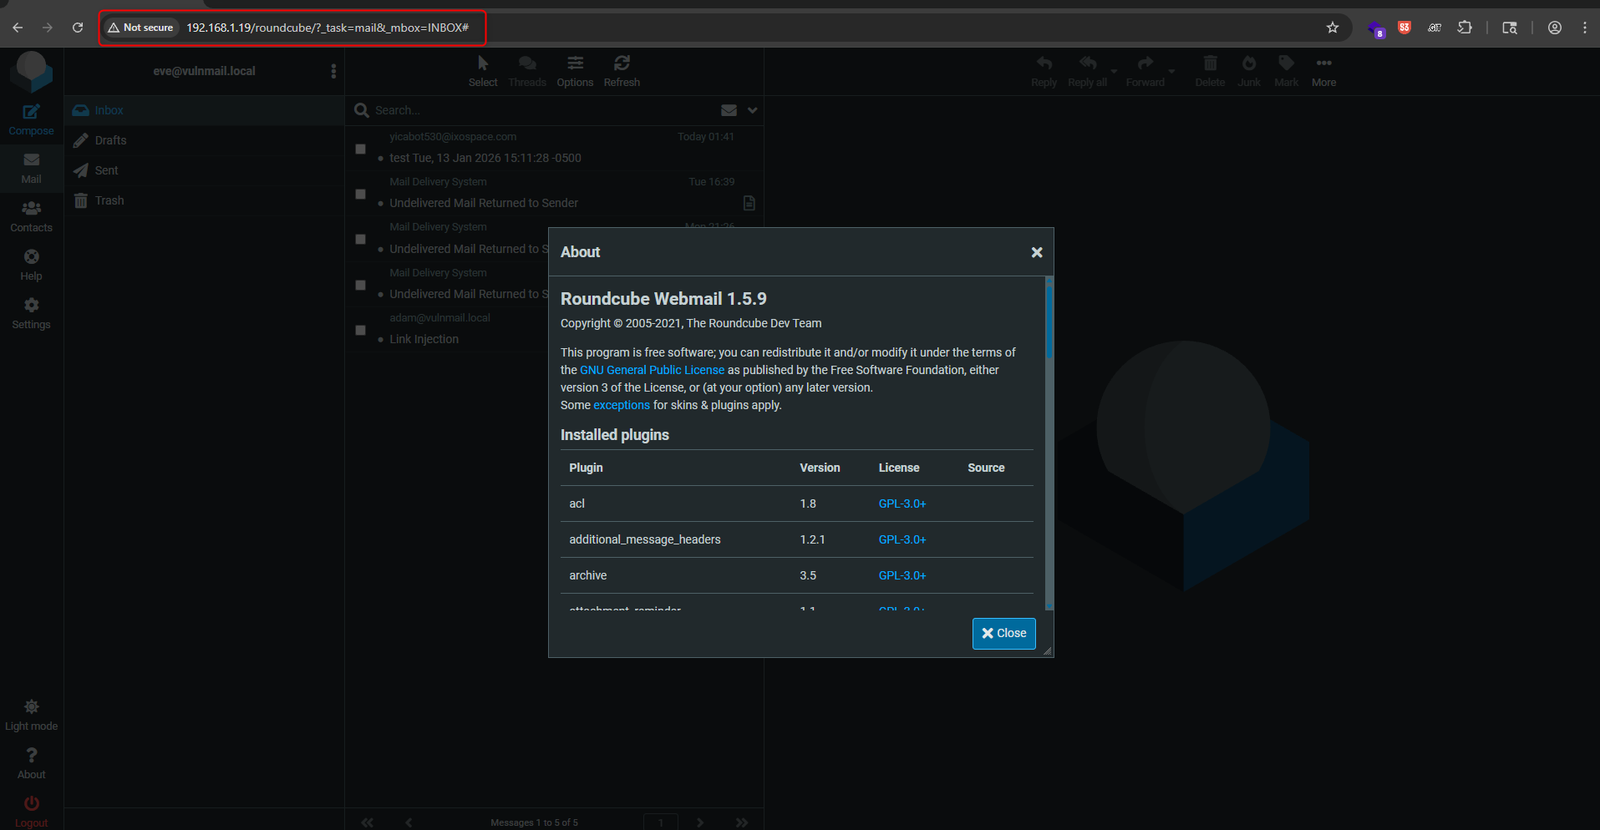
| 1.5.x 以前 | ⚠️ 脆弱(1.5.9 で検証済み) |
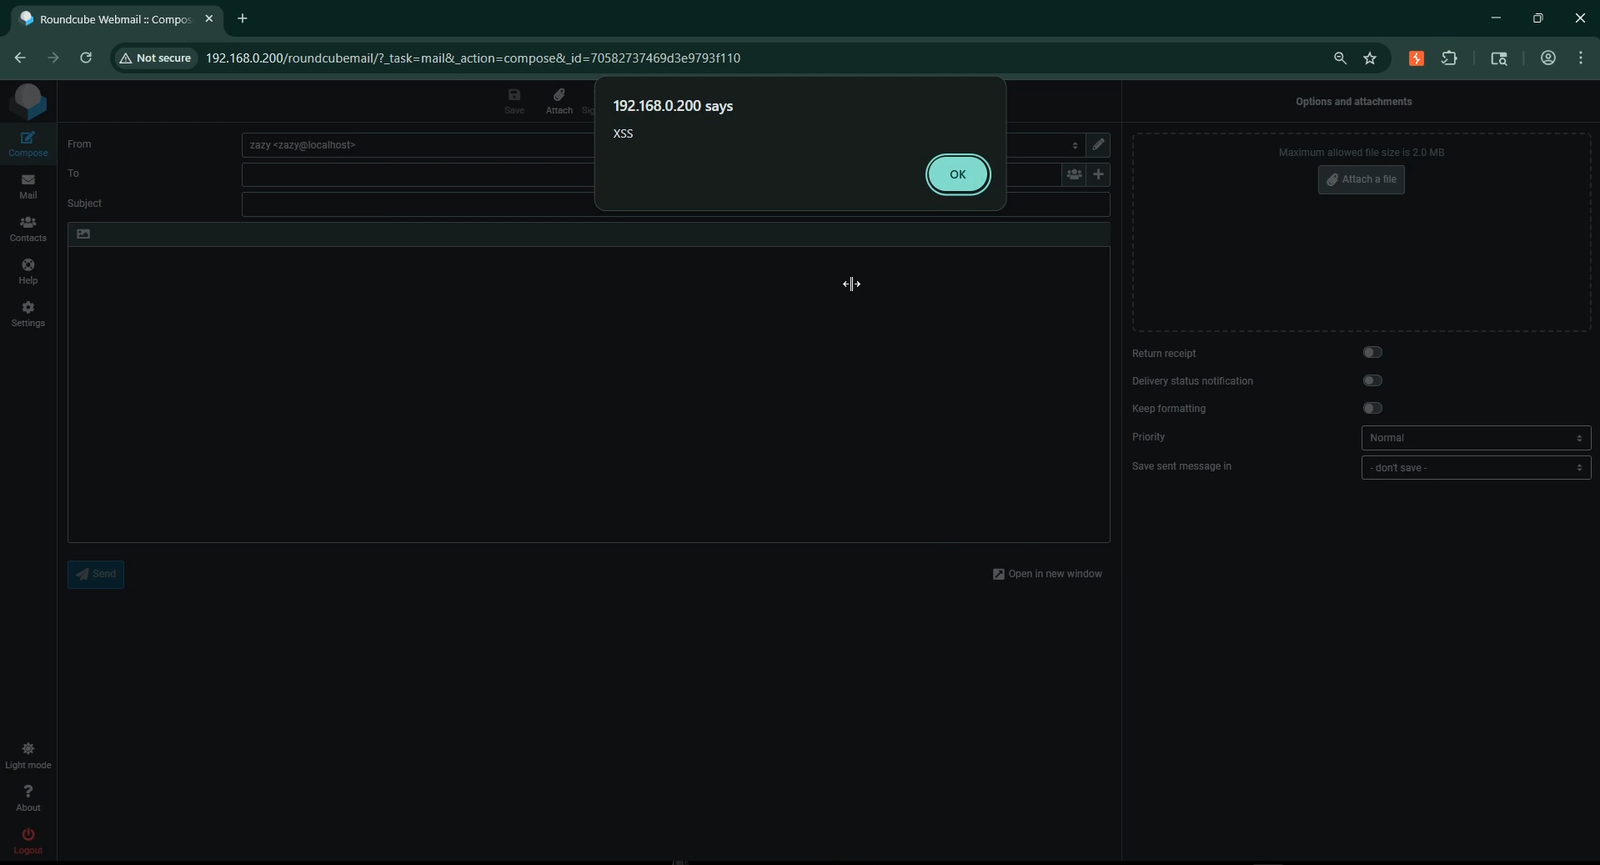
roundcube_sessauth Cookie を変更または削除してセッションを無効化し、送信してレンダリングする — ログインページが表示される'"><script>alert("XSS")</script> <h1>HTML</h1><h2>Injection</h2> <b/style=position:fixed;top:0;left:0;font-size:200px>CSS Injection<!--
ペイロードの内訳:
| コンポーネント | 目的 |
|---|---|
'"> | 属性コンテキストから脱出する(シングルクォート、ダブルクォート、閉じタグ) |
<script>alert("XSS")</script> | JavaScript実行 — 蓄積型XSS |
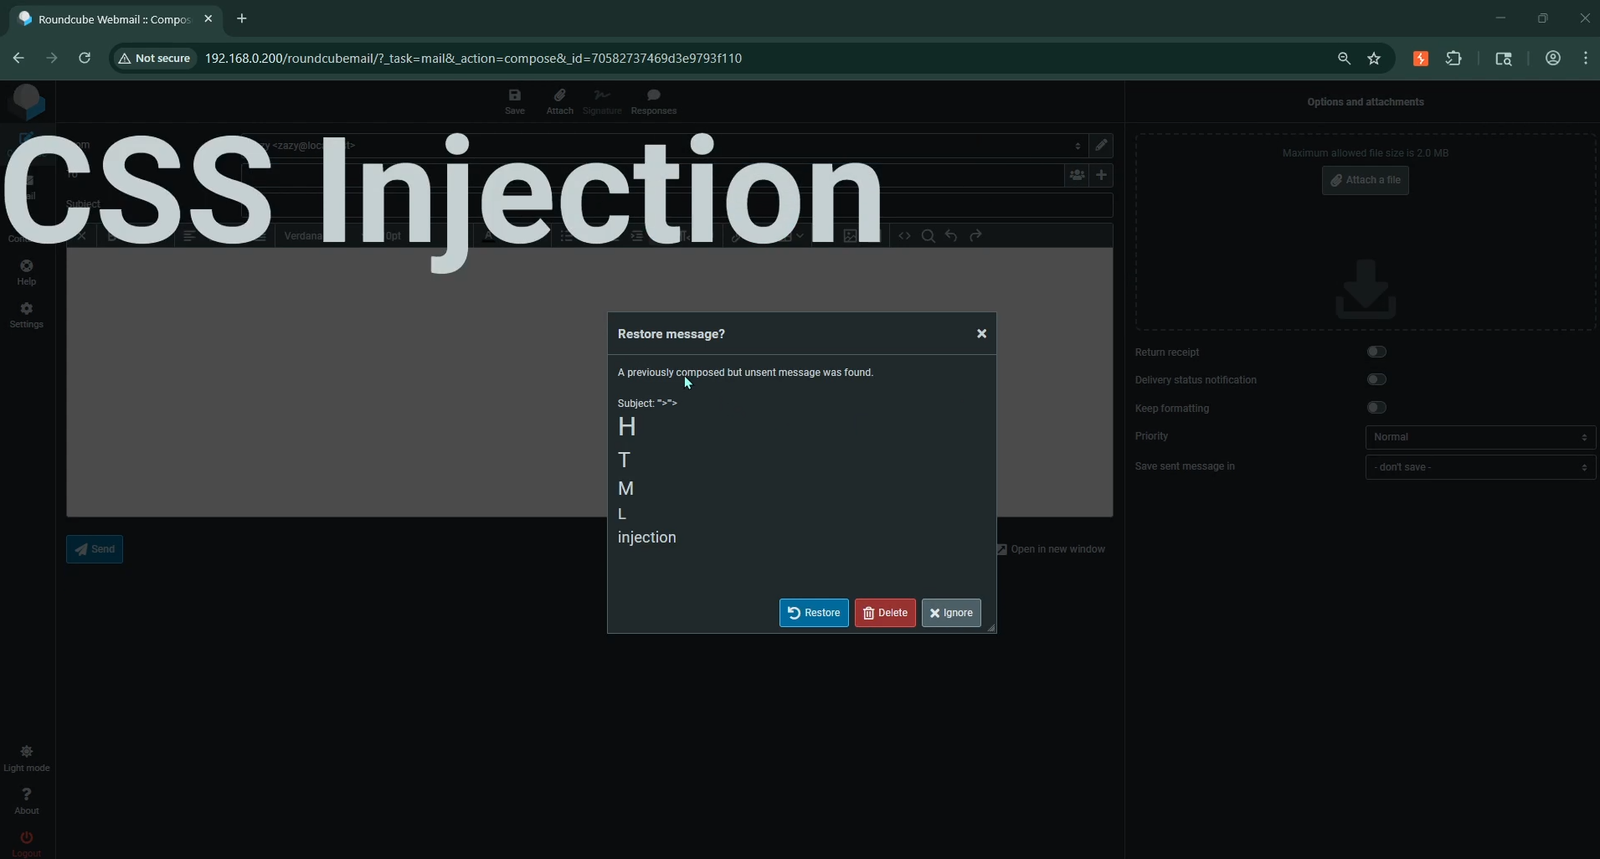
<h1>HTML</h1><h2>Injection</h2> | HTMLインジェクション — 任意のHTMLレンダリング |
<b/style=position:fixed;top:0;left:0;font-size:200px> | CSSインジェクション — ページを覆う固定オーバーレイ |
<!-- | 残りのページコンテンツのレンダリングを抑制するHTMLコメント |
📹 完全な悪用の実演: ペイロードの作成 → セッションの無効化 → 再ログイン → 自動的なXSS + HTML + CSSインジェクション
注: 上記のリンクをクリックして動画を視聴/ダウンロードしてください。動画は
Video-POC/ディレクトリでも利用可能です。
| 日付 | イベント |
|---|---|
| 2026年5月 | Anand Jogawade により脆弱性を発見 |
| 2026年5月 | Roundcube セキュリティチームへ報告 |
| 2026年5月24日 | Roundcube がセキュリティパッチ(1.6.16 および 1.7.1)をリリース |
| 2026年5月25日 | MITRE により CVE-2026-48849 が公開 |
| 2026年5月26日 | CVSS スコアを割り当て: 4.4 Medium |
| 2026年5月26日 | GitHub Security Advisory GHSA-2m7q-4j9m-89vh を公開 |
直ちに パッチ適用済みのバージョンへアップグレードしてください:
# Update to Roundcube 1.6.16 or 1.7.1
# Check your current version at: Settings → About
すぐにアップグレードできない場合:
<script> タグを検知してアラートを出します







