
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-37742 — このリポジトリには、Windows上のSafe Exam Browser (SEB) ≤ 3.5.0における脆弱性CVE-2024-37742を悪用するためのPoCが含まれています。この脆弱性により、SEBのキオスクモードと基盤システム間で無許可のクリップボードデータ共有が可能となり、試験の完全性が損なわれます。 | Kitploit
ツール/GitHubGitHub/aar0nd0m1n1c/cve-2024-37742
脆弱性分析エクスプロイトペネトレーションテスト学習と教育
GitHubaar0nd0m1n1c/cve-2024-37742

CVE-2024-37742

このリポジトリには、Windows上のSafe Exam Browser (SEB) ≤ 3.5.0における脆弱性CVE-2024-37742を悪用するためのPoCが含まれています。この脆弱性により、SEBのキオスクモードと基盤システム間で無許可のクリップボードデータ共有が可能となり、試験の完全性が損なわれます。

リポジトリを見る
8182年前未レビュー
共有

CVE-2024-37742: SEB ≤ 3.5.0 (Windows) におけるクリップボードエクスプロイト

このリポジトリには、Windows上のSafe Exam Browser (SEB) ≤ 3.5.0 の脆弱性 CVE-2024-37742 を悪用するための概念実証 (PoC) が含まれています。この脆弱性により、攻撃者はSEBキオスクモードと基盤システム間でクリップボードデータを共有でき、試験の整合性を損なうことができます。この欠陥を悪用することで、攻撃者は試験の制御をバイパスし、試験中に不当なアドバンテージを得ることができます。

免責事項

このリポジトリは教育目的のみを目的としています。ここで提供される情報は、開発者が脆弱性を理解し、システムを保護するのに役立つことを意図しています。このエクスプロイトを悪意を持って、または許可なく使用しないでください。このPoCの使用は自己責任で行ってください。著者は、この情報の使用から生じるいかなる損害や法的問題についても責任を負いません。

影響を受けるバージョン

SEB ≤ 3.5.0 (Windows)

動作の仕組み

  1. 不適切なアクセス制御により、SEBキオスクと基盤システム間でのクリップボードデータ共有が可能になります。
  2. このエクスプロイトは、pyperclip Pythonモジュールを使用して、質問と回答を含む'Answer-Key'ディレクトリ内のJSONファイルから回答をコピーします。
  3. SEBキオスクモードでは、
    ユーザーが質問をコピーします。
    wmi Pythonモジュールがシステムの充電および放電状態を監視し、Pythonスクリプトにシグナルを送ります。
    スクリプトはクリップボードデータにアクセスし、JSONファイル内の回答を検索し、クリップボードにペーストします。
  4. 最後に、ユーザーはクリップボードから回答を回答フィールドにペーストします。

Watch the video

影響

この脆弱性により、承認されたユーザーがSafe Exam Browser (SEB) を使用して実施される試験の整合性を損なうことができます。不適切なアクセス制御を悪用することで、ユーザーはSEBキオスクモードと基盤システム間でクリップボードデータを共有できます。これにより、試験問題をコピーし、外部ソースから回答を取得し、試験にペーストし直すことが可能になり、試験プロセスのセキュリティと公平性が損なわれます。
緩和策/解決方法

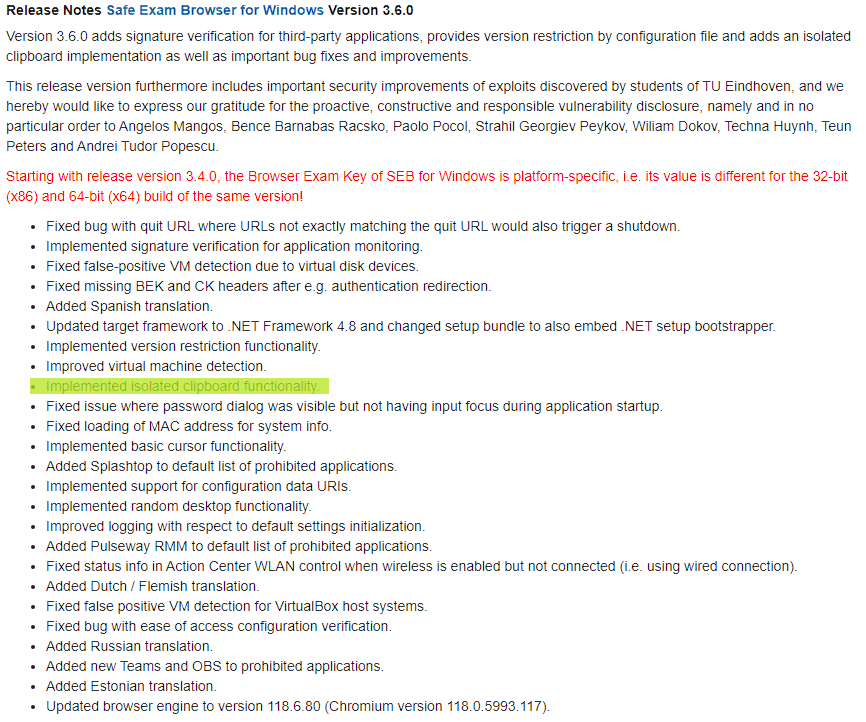
1. Windows用のSafe Exam Browser (SEB) ≥ 3.6.0 にアップグレードします。新しいバージョンでは、SEBは分離されたクリップボードを実装しています。

3 6 0 リリースノート \

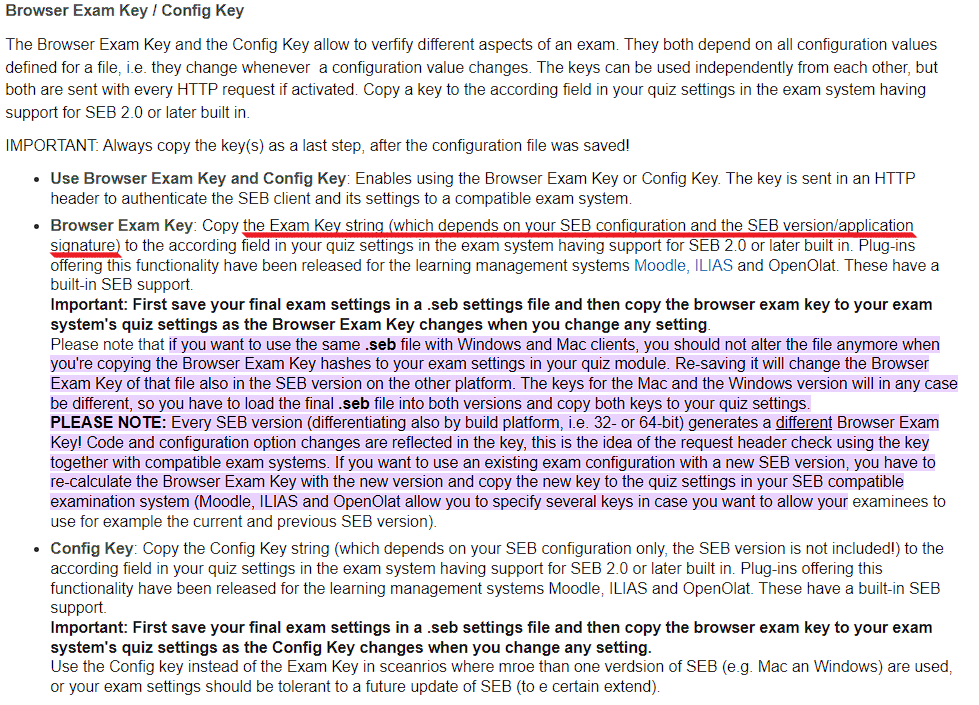
2. ブラウザと試験キーをSEB 3.6.0を使用するように設定します。

ブラウザと試験キー

参考文献

[https://safeexambrowser.org/windows/win_usermanual_en.html]
[https://safeexambrowser.org/windows/win_release_notes_en.html]

ライセンス

このコードはMITライセンスの下で利用可能です。詳細についてはLICENSEファイルを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    352
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    344
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    308

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →