
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-37888 — CKEditor 4 の Open Link プラグイン向け XSS PoC/Exploit | Kitploit

ツール/GitHubGitHub/7ragnarok7/cve-2024-37888
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHub7ragnarok7/cve-2024-37888

CVE-2024-37888

CKEditor 4 の Open Link プラグイン向け XSS PoC/Exploit

リポジトリを見る
41301ヶ月前未レビュー
ウェブサイト
共有

CVE-2024-37888

このリポジトリは、2024年5月21日にAnurag Mondal (7Ragnarok7) によって発見・報告されたCVE-2024-37888の脆弱性の詳細とエクスプロイトを文書化したものです。

メトリクス

  • CWE-79: ウェブページ生成時の入力の中和不備 (「クロスサイトスクリプティング」)
  • CVSS: 6.1 (MEDIUM)

脆弱性の概要

この概念実証 (POC) は、私が最近発見したOpen LinkプラグインにおけるXSS脆弱性の悪用を実証するものです。このプラグインは有効化されると、CKEditor 4のすべてのバージョンに直接影響を及ぼします。この欠陥により、プラグインがサニタイズに失敗する細工されたリンクを通じて、エディタ内でJavaScriptを実行できるようになります。この欠陥は、Open Linkプラグインがインストールされている場合にのみ、テキストエリア内で悪用可能です。Open Linkプラグインを使用すると、編集エリア内で直接リンクを開くことができます。

前提条件

  1. CKEditor (バージョン 4.*.*): https://ckeditor.com/ckeditor-4/download/#ckeditor-4
  2. Open Linkプラグイン (バージョン < 1.0.5): https://ckeditor.com/cke4/addon/openlink

再現手順

この脆弱性は、こちらにある事前設定済みのCKEditorインスタンスからテストできます。

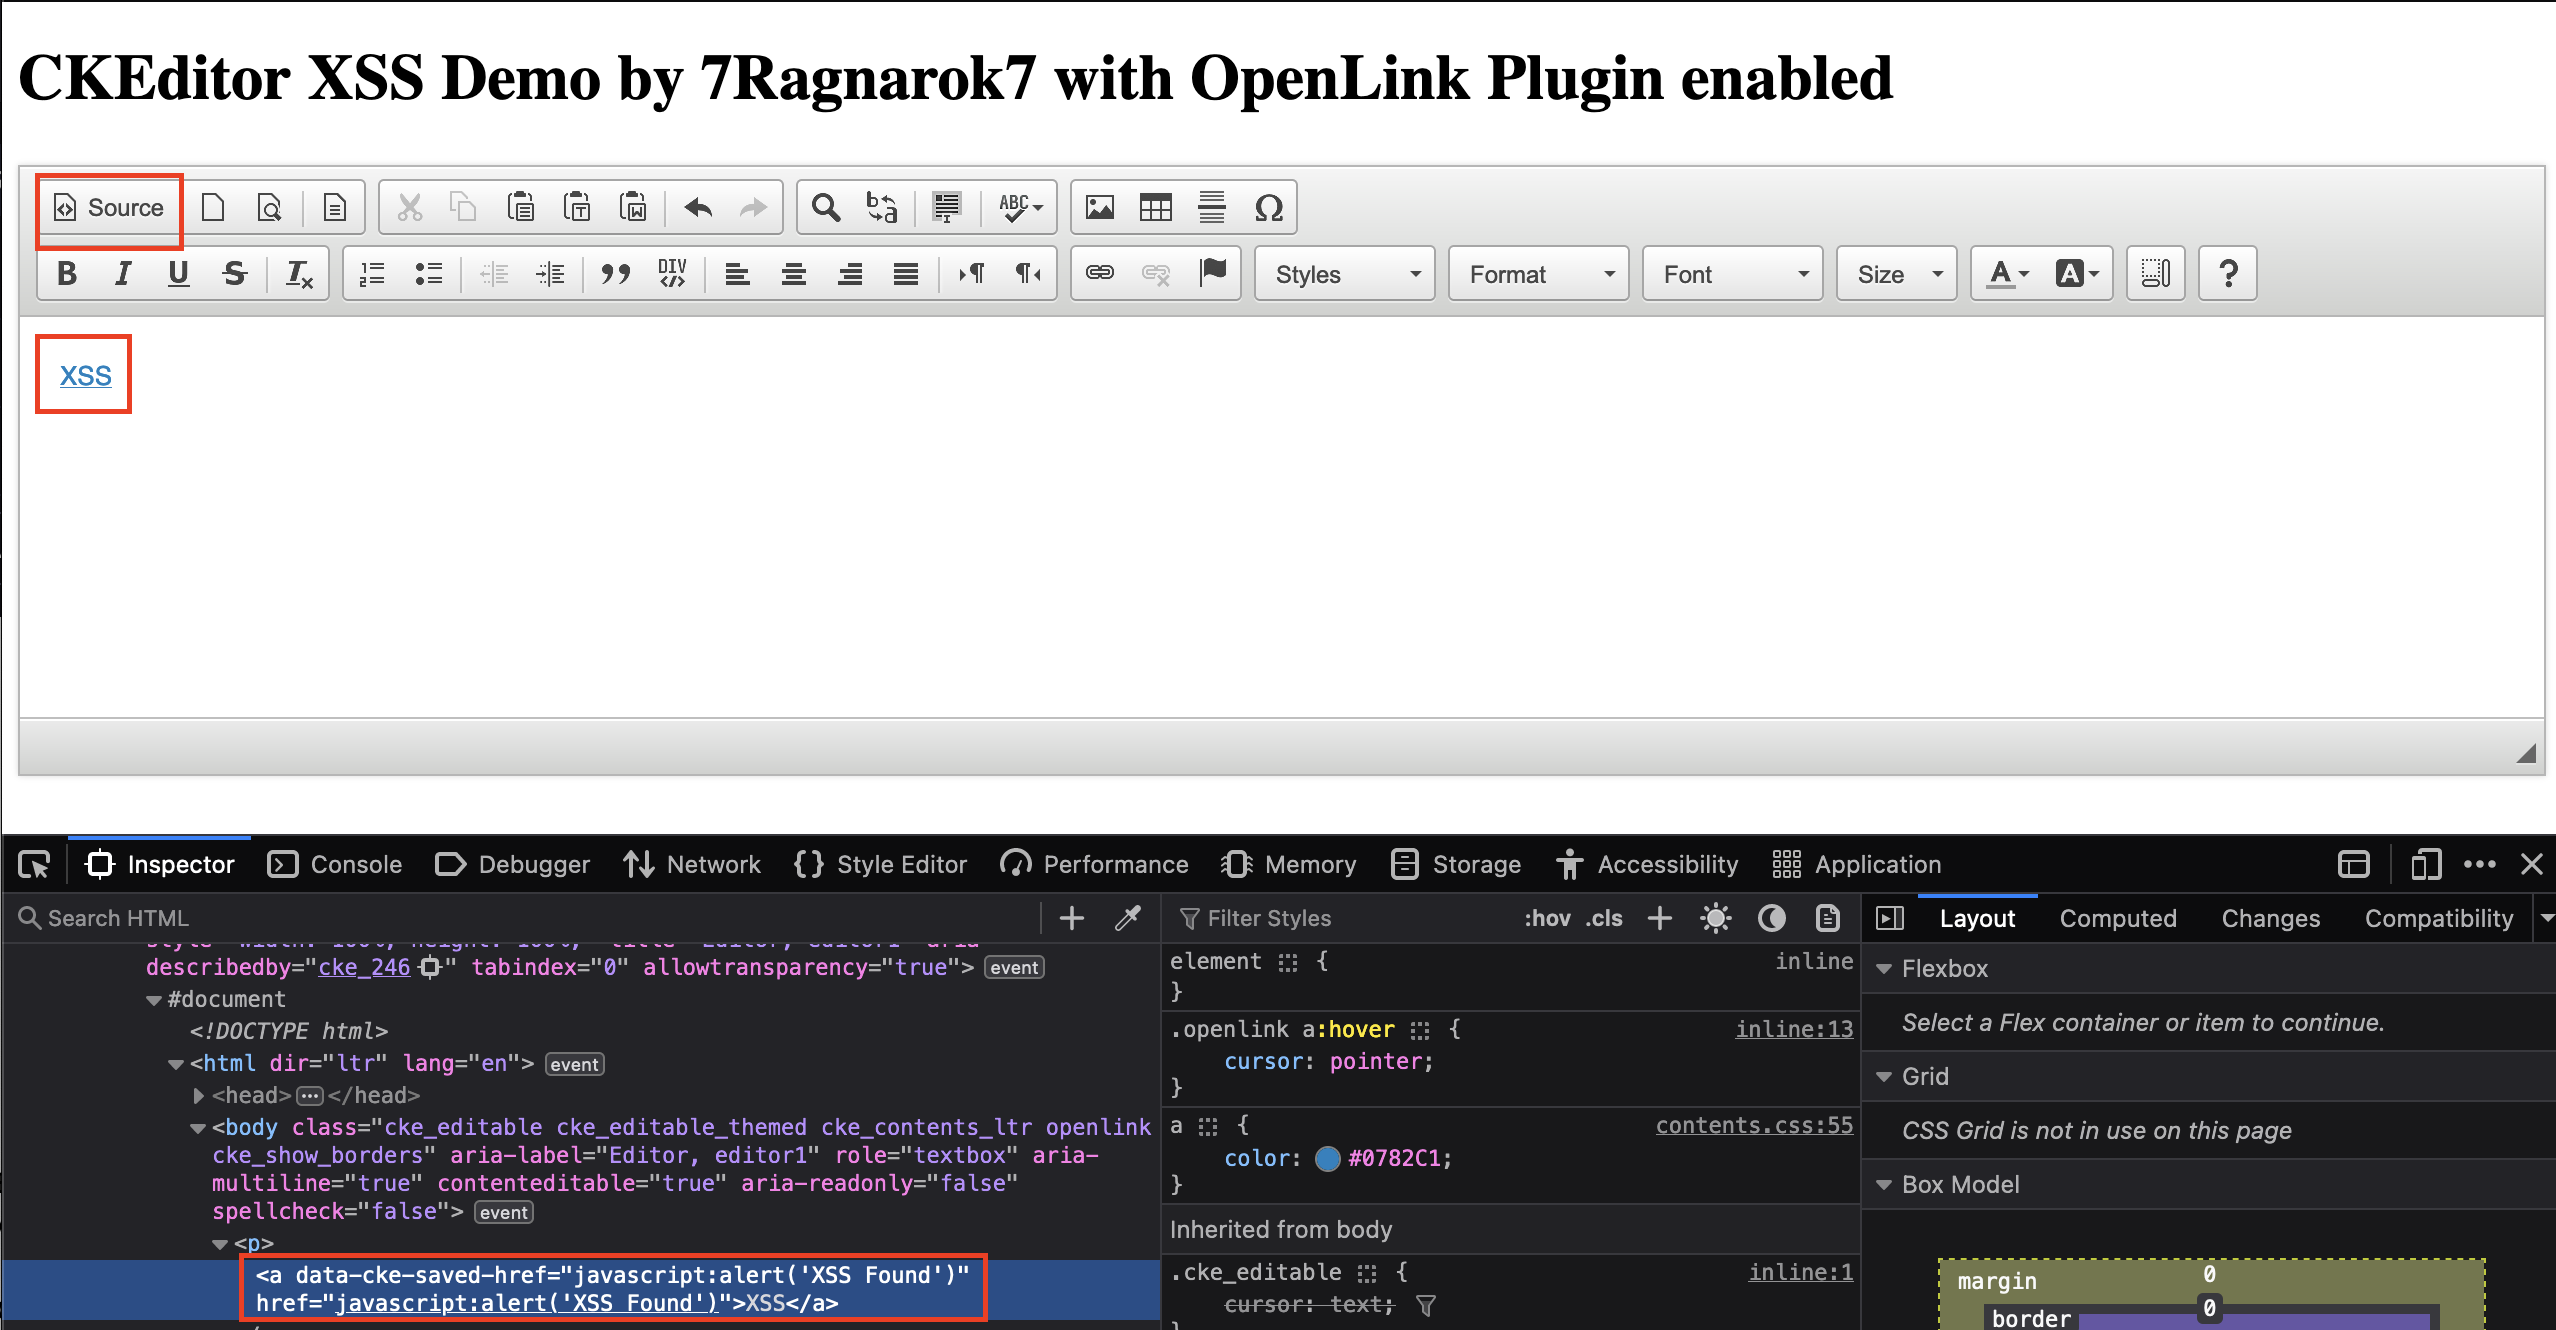
  1. ペイロードの挿入:

    • CKEditorインスタンスを開き、「ソース」アイコンをクリックします。

    • テキストエリアに以下のペイロードを挿入します:

      <a href="javascript:alert('XSS Found')">XSS</a>
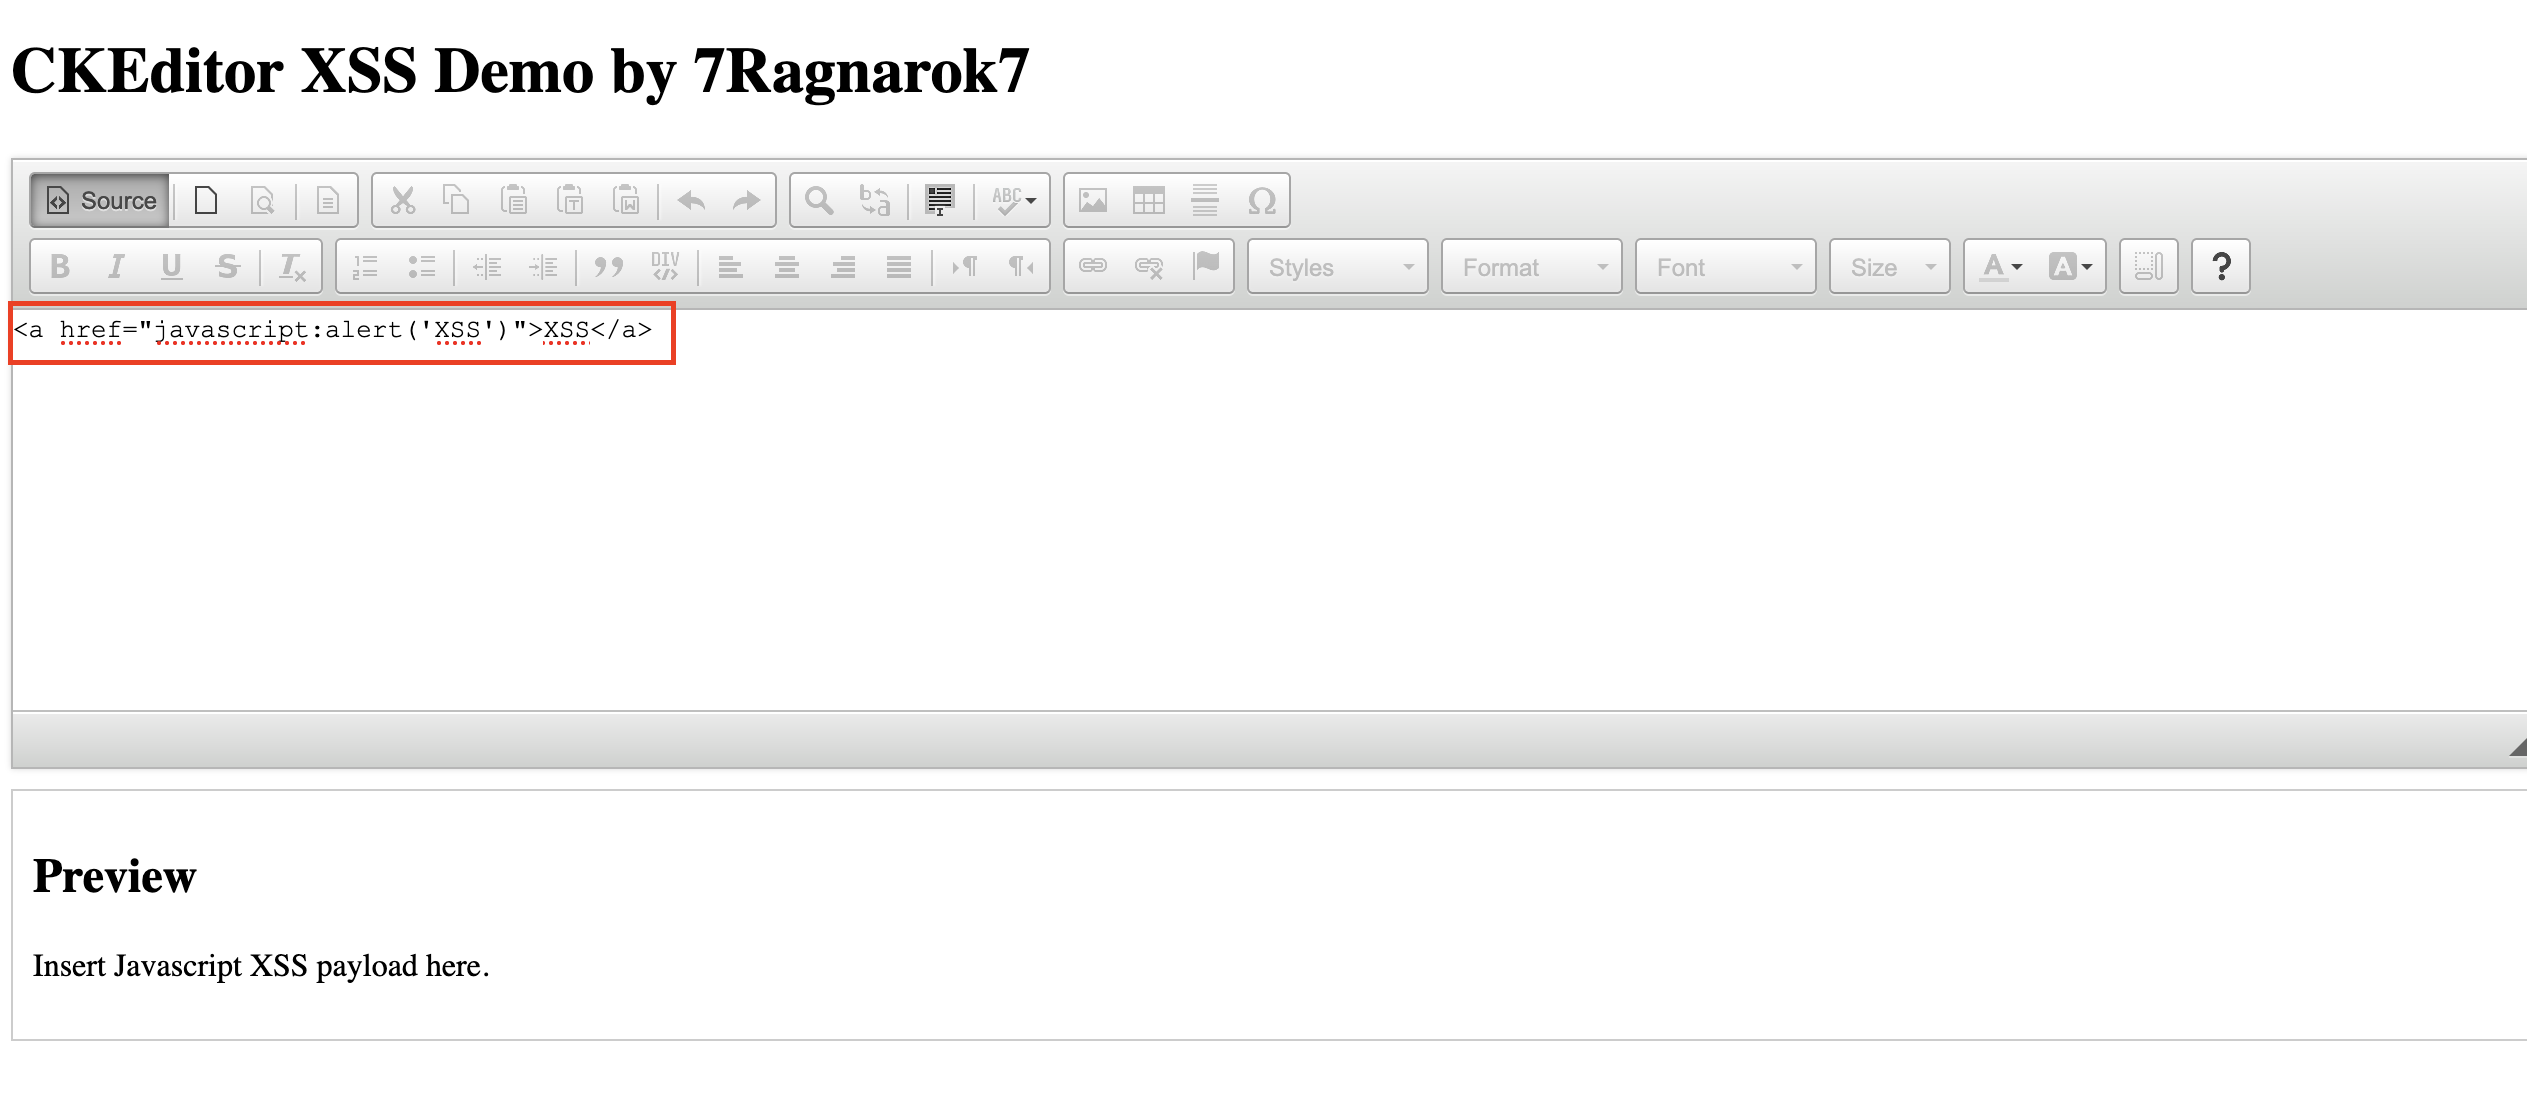
      

    ペイロード挿入のスクリーンショット

  2. WYSIWYGモードへの切り替え:

    • 再度「ソース」アイコンをクリックして、WYSIWYGモードに戻します。
    • ハイパーリンクがエディタ内でクリック可能になっていることを確認します。

    クリック可能なハイパーリンクのスクリーンショット

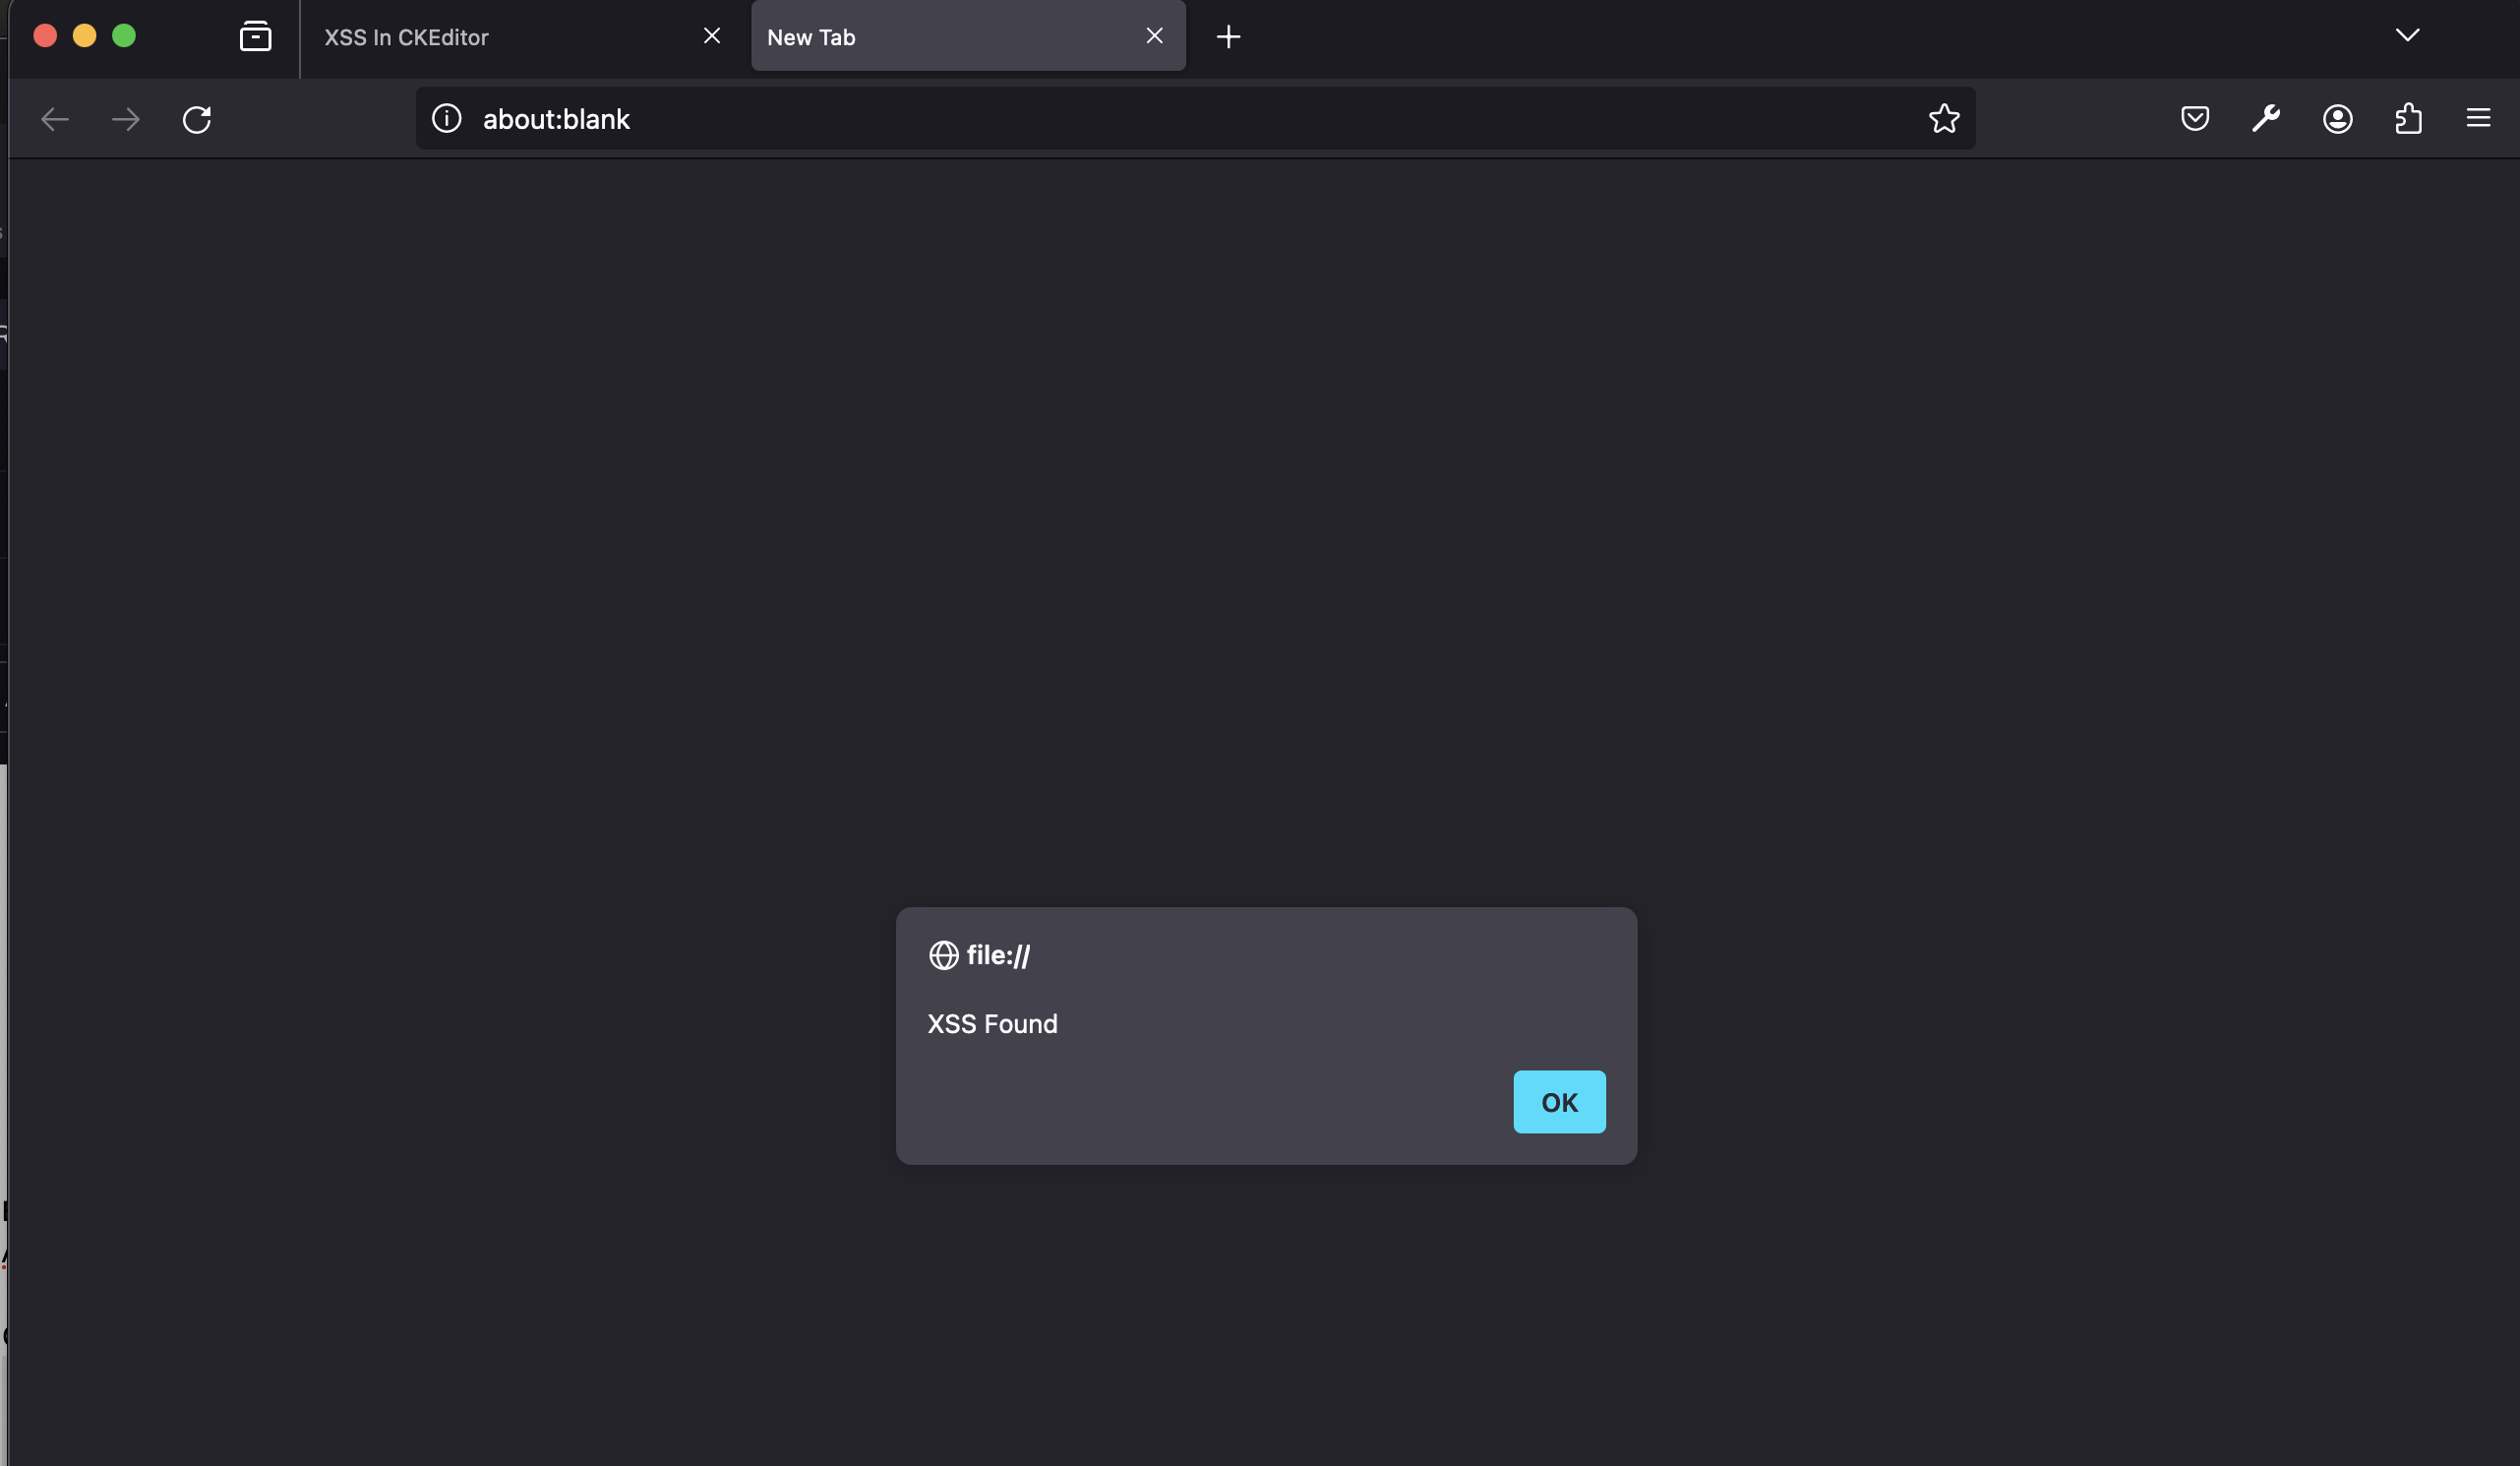
  3. XSSのトリガー:

    • エディタ内のハイパーリンクをクリックします。
    • XSSペイロードがトリガーされ、新しいタブにアラートボックスが表示されることを確認します。

    XSSがトリガーされたスクリーンショット

セットアップ手順

以下の手順に従うことで、この脆弱性をテストするための独自のローカルインスタンスをセットアップできます。

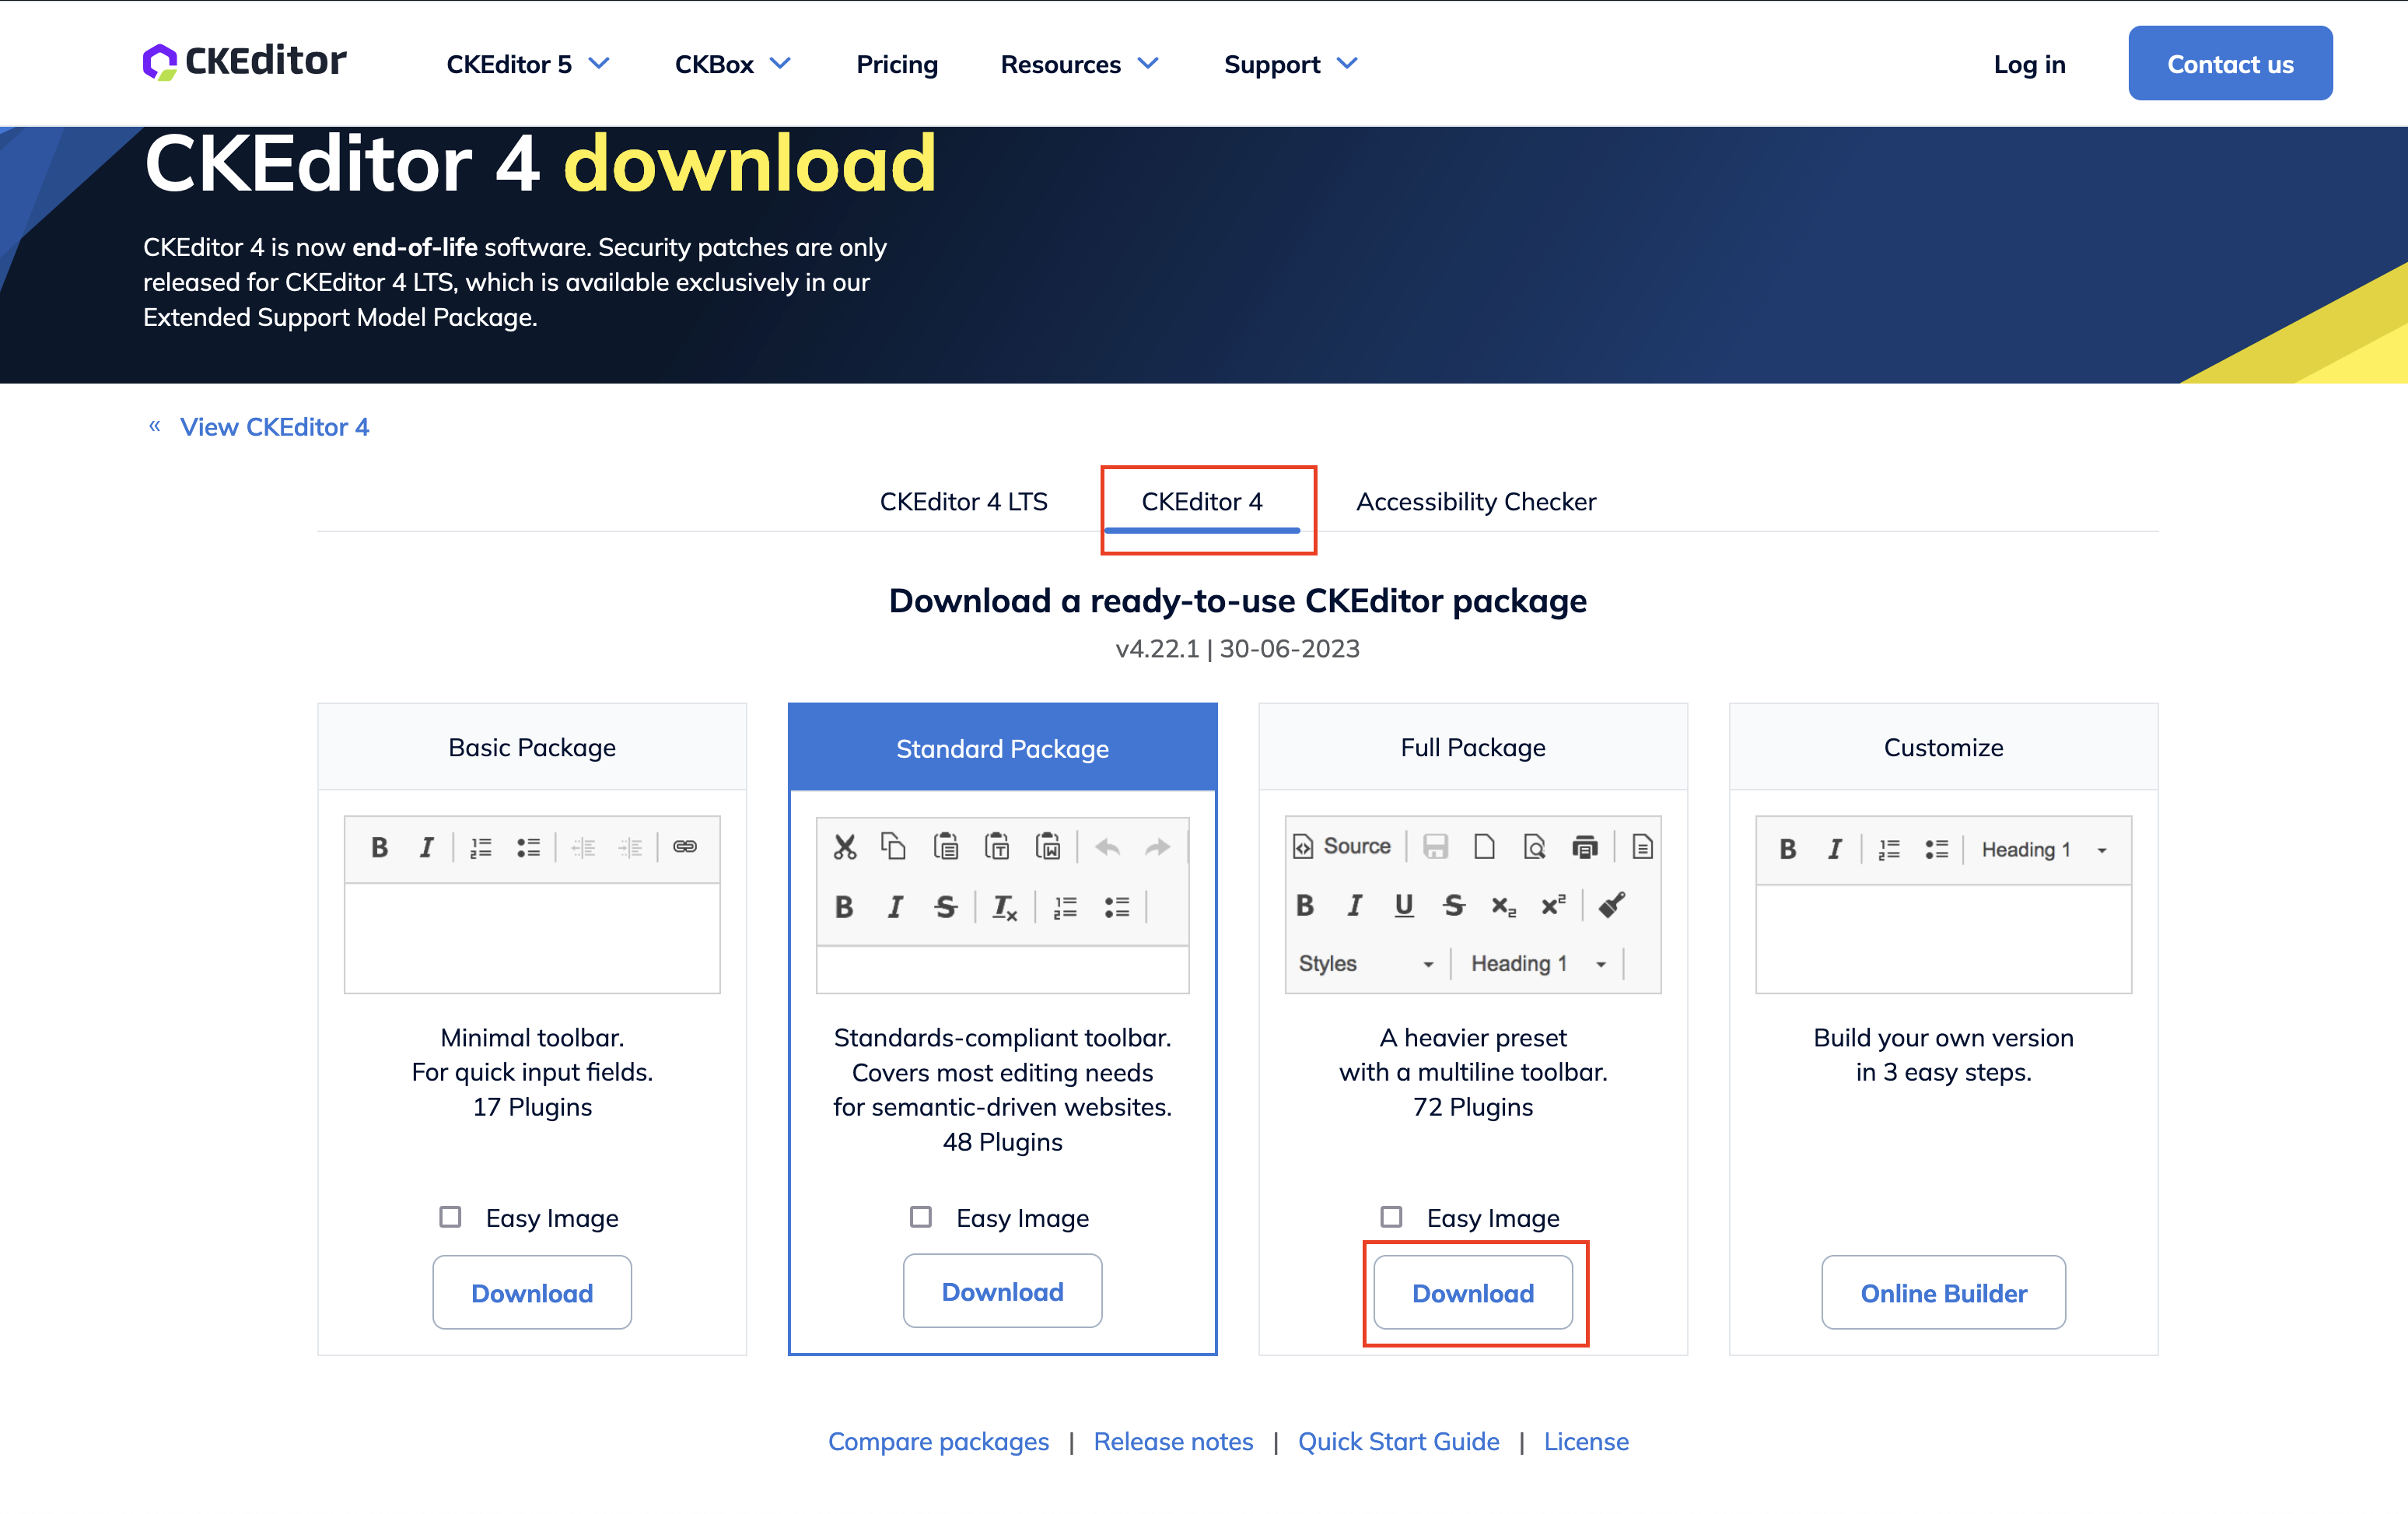
  1. CKEditor 4のダウンロード:

    • CKEditor 4のフルパッケージオープンソース版をダウンロードします。

    ダウンロード

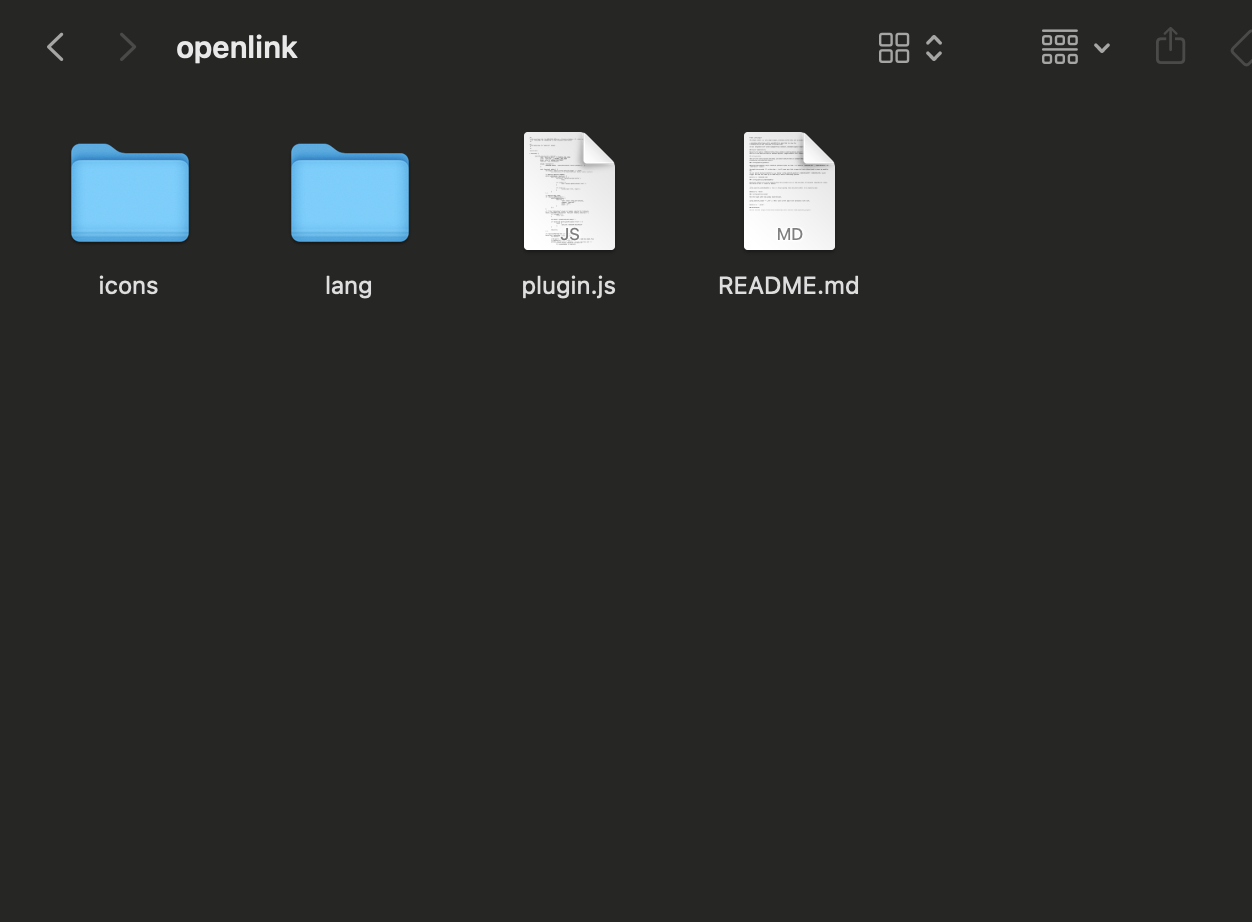
  2. Open Linkプラグインのインストール:

    • Open Linkプラグインのバージョン1.0.4をこちらからダウンロードします。
    • 展開し、その内容をckeditor/plugins/openlinkディレクトリに配置します。

    OpenLink

  3. OpenLinkプラグインを含めるように設定を更新:

    • CKEditorのconfig.jsファイルを変更し、末尾に以下の行を追加します:
    config.extraPlugins = 'openlink';
    config.linkShowTargetTab = false; // Hide link target tab
    config.openlink_modifier = 0; // No modifier for opening links
    config.openlink_enableReadOnly = true; // Allow links to open in read-only mode
    
    • 例 config.js:
    CKEDITOR.editorConfig = function( config ) {
        // Define changes to default configuration here.
        config.extraPlugins = 'openlink';
        config.linkShowTargetTab = false;
        config.openlink_modifier = 0;
        config.openlink_enableReadOnly = true;
    };
    
  4. HTML に CKEditor を含める:

    • HTML ファイルに CKEditor ライブラリが含まれていることを確認してください。
    <!DOCTYPE html>
    <html>
    <head>
        <script src="path/to/ckeditor/ckeditor.js"></script>
    </head>
    <body>
        <textarea name="editor1" id="editor1"></textarea>
        <script>
            CKEDITOR.replace('editor1');
        </script>
    </body>
    </html>
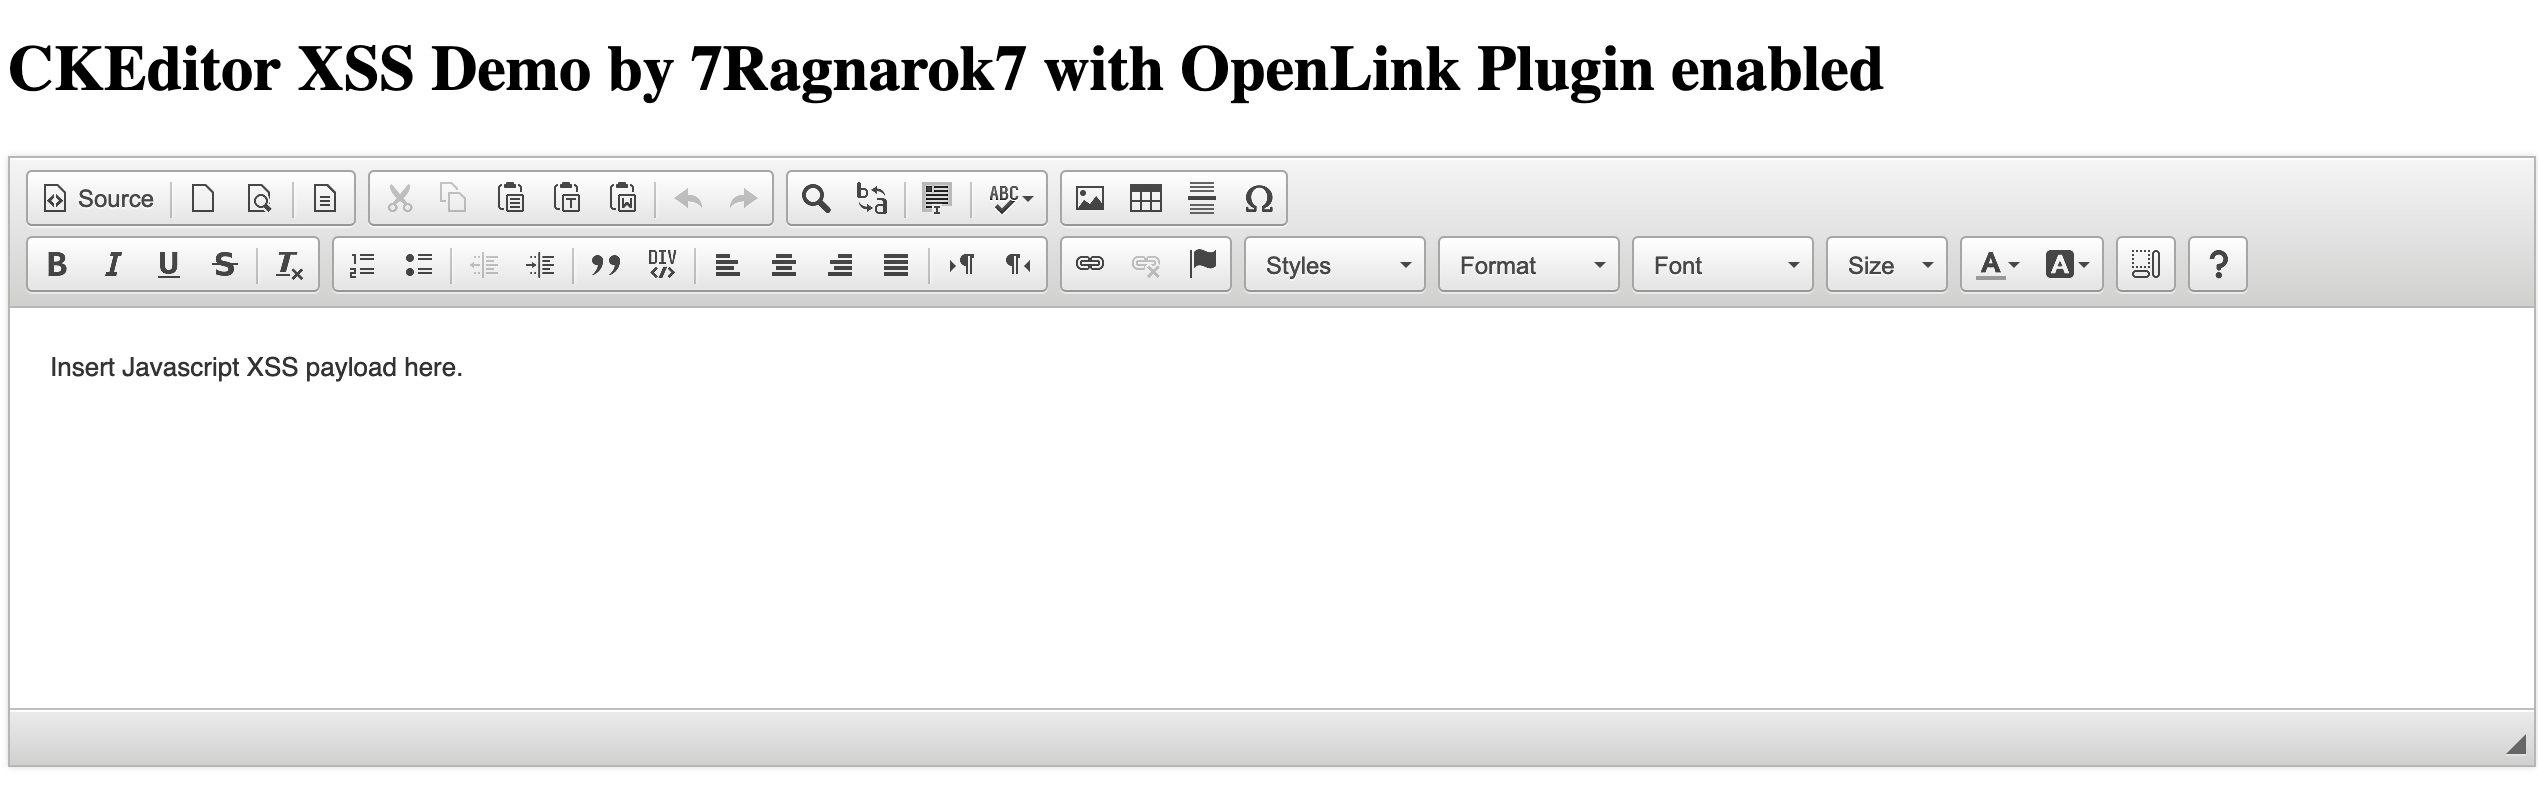
    

    デモページのスクリーンショット

結論

この脆弱性は、CKEditor 4 のコードベースではなく、Open Link プラグインのコードベースで発見されました。上記の POC は、CKEditor 4.*.* の Open Link プラグインを介した XSS 脆弱性の悪用を示しています。この欠陥により、細工されたリンクを通じて任意の JavaScript を実行できるため、重大なセキュリティリスクをもたらします。

アドバイザリ

  • Open Link プラグインのメンテナーによる公式アドバイザリは https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm で確認できます。

追加の注意事項

  • エディターのコンテンツを他の場所で表示する場合は、常に適切にフィルタリングする必要があります。
  • リンク上の onclick 属性については、config.disallowedContent 設定オプションで許可しないように設定できます。
config.disallowedContent = 'a[onclick]';

重要なリンク

  • https://github.com/mlewand/ckeditor-plugin-openlink/security/advisories/GHSA-rhxf-gvmh-hrxm
  • https://nvd.nist.gov/vuln/detail/CVE-2024-37888
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-37888
  • https://7ragnarok7.github.io/CVE-2024-37888/

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード