
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2010-1240 — CVE-2010-1240 研究のための Python ツール - Adobe Reader の Launch Actions を悪用する悪意のある PDF を生成 | Kitploit

ツール/GitHubGitHub/12345qwert123456/cve-2010-1240
ペイロード生成脆弱性分析エクスプロイトペネトレーションテストソーシャルエンジニアリング学習と教育Archived
GitHub12345qwert123456/cve-2010-1240

CVE-2010-1240

CVE-2010-1240 研究のための Python ツール - Adobe Reader の Launch Actions を悪用する悪意のある PDF を生成

リポジトリを見る
451年前未レビュー
共有

CVE-2010-1240 PDF起動アクション研究ツール

Python License Platform CVE PoC

Adobe ReaderのCVE-2010-1240脆弱性を悪意のあるPDF起動アクションを通じて実証する教育研究ツールです。

⚠️ 免責事項

このツールは、CVE-2010-1240脆弱性を実証するための 教育目的 および セキュリティ研究 のために厳格に作成されています。PDFのセキュリティメカニズムや脆弱性研究について学ぶために、管理された環境でのみ使用する必要があります。

悪意のある目的でこのツールを使用しないでください。

📋 説明

このプロジェクトは、悪意のあるPDF起動アクションを通じて任意のコード実行を可能にするAdobe Readerの重大な脆弱性 CVE-2010-1240 を実証します。この脆弱性はAdobe ReaderおよびAcrobatのバージョン9.3.3以前、8.2.3以前に影響します。

CVE-2010-1240 詳細

項目値
CVSSスコア9.3 (重大)
影響を受けるバージョンAdobe Reader/Acrobat < 9.3.3, < 8.2.3
攻撃ベクトル起動アクションを含む悪意のあるPDF
影響任意のコード実行、システム侵害
公開日2010年6月

🚀 クイックスタート

インストール

git clone https://github.com/12345qwert123456/cve-2010-1240.git
cd cve-2010-1240

基本的な使い方

# Create a basic CVE-2010-1240 demonstration PDF
python pdf_generator.py

# Create PDF with custom PowerShell payload
python pdf_generator.py -c "Write-Host 'CVE-2010-1240 Demo'; pause"

# Specify output filename
python pdf_generator.py -o cve_demo.pdf

🎯 概念実証デモ

CVE-2010-1240 起動アクションダイアログ

脆弱なAdobe Readerバージョンで悪意のあるPDFを開くと、起動アクションがセキュリティダイアログをトリガーします:

Adobe Reader Launch Dialog

起動アクションがPowerShellを実行しようとしていることを示すAdobe Readerのセキュリティ警告

PowerShellの実行

セキュリティダイアログをバイパスした後、CVE-2010-1240エクスプロイトはPowerShellペイロードを正常に実行します:
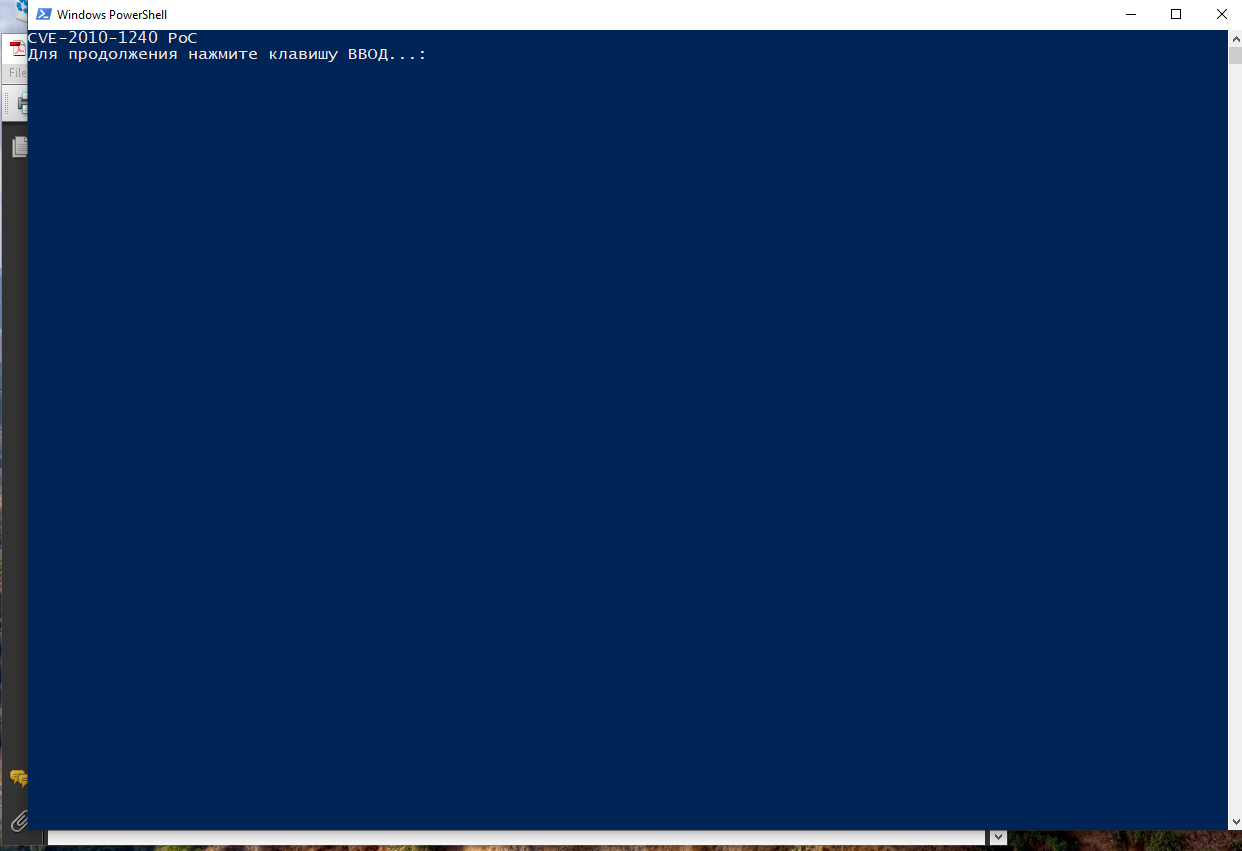
PowerShell Execution

PDF起動アクションエクスプロイトによって開かれたPowerShellウィンドウ。コード実行の成功を示しています。

ソーシャルエンジニアリング手法

高度な攻撃者は改行や書式設定を使用して、実行される実際のコマンドを偽装することができます:

Social Engineering Hack

攻撃者が起動アクションダイアログを操作して、悪意のあるコマンドを実行しながら無害なテキストを表示する方法のデモンストレーション

この手法は、注意深い書式設定と改行によって実際の悪意のあるコマンドを隠し、ダイアログに無害なテキストを表示することでユーザーの心理を利用します。

ペイロードの例:

pdf_generator.py -o poc.pdf -c "Write-Host \"'CVE-2010-1240 PoC'; pause\"\n\n\n\n\n\n\n# Press Open Button"

コマンドラインオプション

usage: pdf_generator.py [-h] [-o OUTPUT] [-c COMMAND]

CVE-2010-1240 PDF Launch Action Research Tool

options:
  -h, --help            show this help message and exit
  -o OUTPUT, --output OUTPUT
                        Output PDF filename (default: cve_2010_1240_demo.pdf)
  -c COMMAND, --command COMMAND
                        PowerShell command to execute

🔧 技術詳細

CVE-2010-1240脆弱性

CVE-2010-1240は、PDFドキュメント内の起動アクションの不適切な処理によりAdobe ReaderおよびAcrobatに影響を与える重大な脆弱性です。この脆弱性により、リモート攻撃者は起動アクションのメカニズムを悪用する悪意のあるPDFファイルを作成することで、任意のコードを実行できます。

PDF構造

生成されたPDFは、以下を通じてCVE-2010-1240を悪用します:

  • PDFヘッダー: 互換性のためのバージョン1.4仕様
  • カタログオブジェクト: 悪意のあるOpenAction参照を持つルートオブジェクト
  • ページオブジェクト: 最小限のページツリー構造
  • ページオブジェクト: 単一ページ定義
  • 悪意のある起動アクション: PowerShell実行指示 (CVE-2010-1240)
  • クロスリファレンステーブル: オブジェクト位置マッピング
  • トレーラー: ファイル終端マーカー

影響を受けるバージョン

❌ 脆弱:

  • Adobe Reader 9.x < 9.3.3
  • Adobe Reader 8.x < 8.2.3
  • Adobe Acrobat 9.x < 9.3.3
  • Adobe Acrobat 8.x < 8.2.3

✅ 修正済み:

  • Adobe Reader 9.3.3+
  • Adobe Reader 8.2.3+
  • 起動アクション制限のある最新のPDFビューア

🔗 参考文献

  • PDFからの脱出
  • Metasploitモジュール
  • NIST NVD CVE-2010-1240
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






