
研究者: 0xReadingSteiner 連絡先: [email protected] ベンダー: Cisco Systems, Inc. ベンダー通知日: 2026-08-04 (Cisco PSIRT、ZDI、SSD) ベンダーの回答: なし
市販されている Cisco 製品に対する独立したセキュリティ研究により、複数の製品ラインにまたがる重大な脆弱性が特定されました。これには、企業が音声通信、コラボレーション、ネットワークセキュリティのために依存しているシステムが含まれます。
公開前に、複数回の調整の試みが行われました:
Cisco が関与を拒否したことで、企業の防御担当者は状況を把握できないままになっています。これらのアドバイザリは、Cisco インフラストラクチャを運用している組織が自らのリスクを評価し、防御措置を講じられるようにするために存在します。
| 製品 | 役割 | ステータス |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | エンタープライズ音声通話処理 | 進行中 — 55 件以上の脆弱性を特定、3 件のキルチェーンを公開 (製品横断の False;Relay を含む) |
| Cisco Expressway X14.x / X15.x | コラボレーションエッジ / トラバーサルプロキシ | 進行中 — Blind;Wire (認証前 SIP スマグリング) + False;Relay (MRA コリドーチェーン) + Null;Tone (認証前コンポーネントバス飽和、C および E) を公開 |
| Cisco Firepower Threat Defense (FTD) | 次世代ファイアウォール / IPS | 近日公開 |
各アドバイザリは、複数の脆弱性を組み合わせて完全な攻撃ストーリーを構成しています。
| # | 名称 | 構成要素 | 概要 | CVSSv3.1 | 日付 |
|---|---|---|---|---|---|
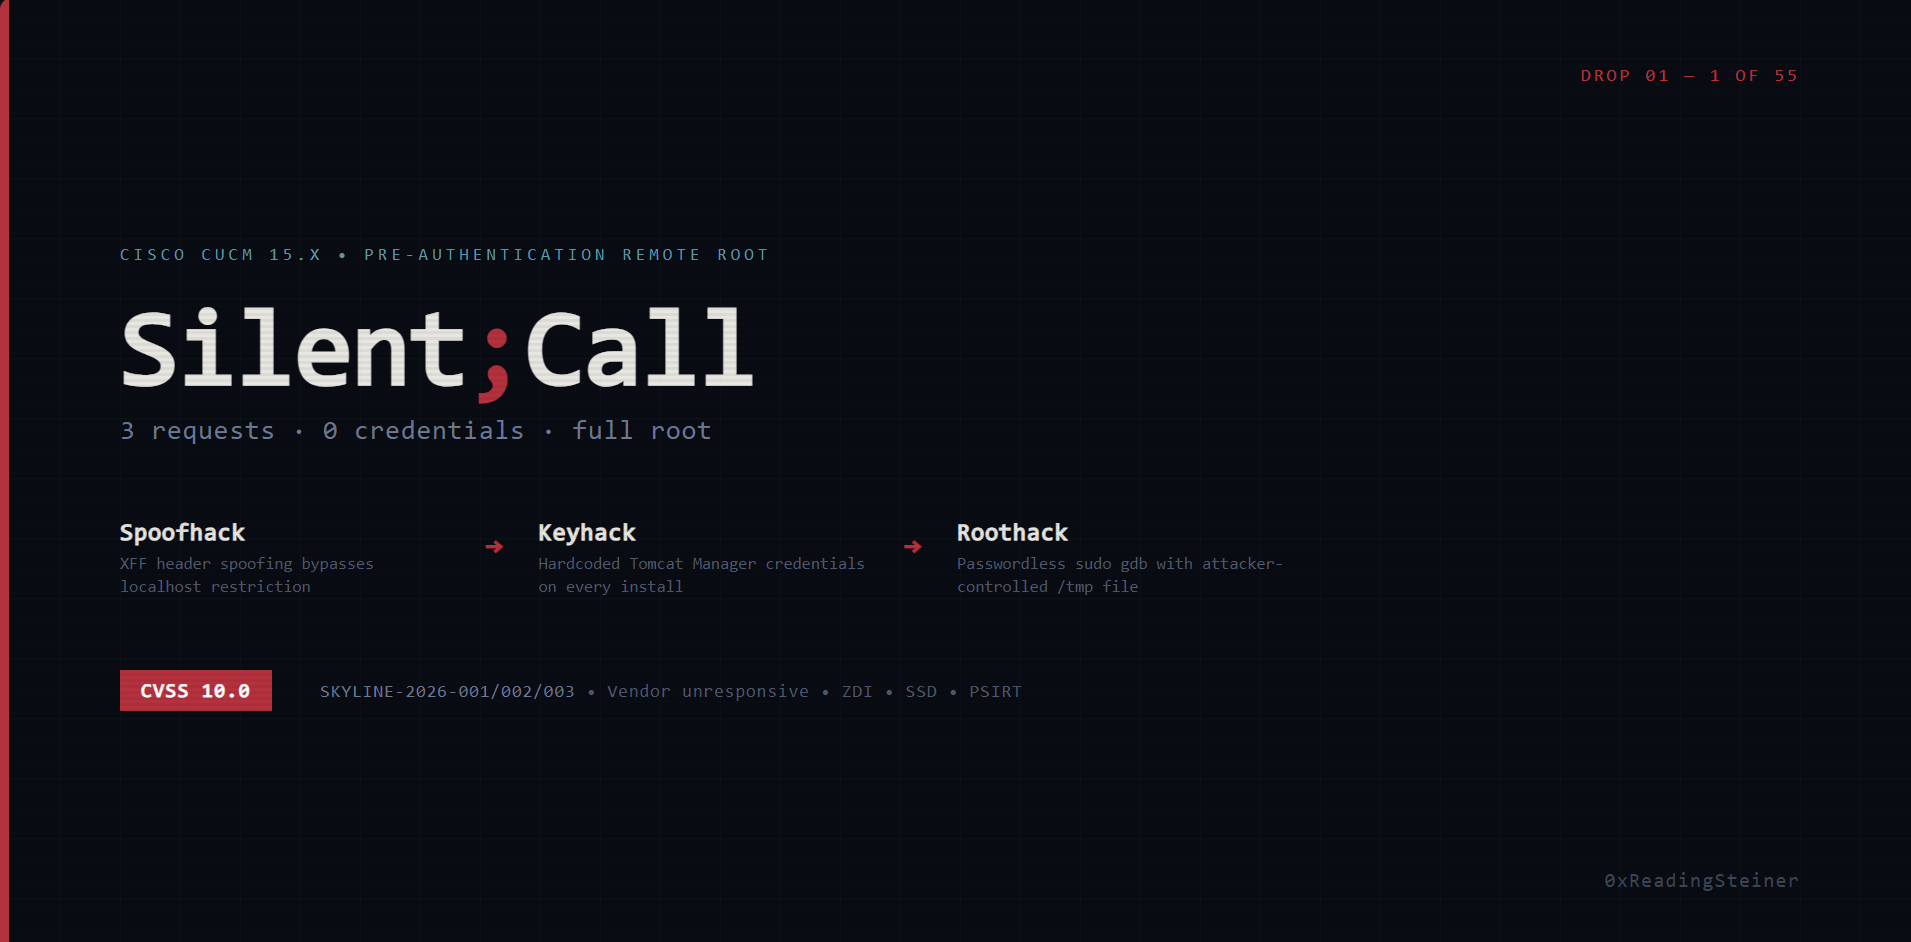
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | 認証前リモート root — HTTP リクエスト 3 件、認証情報ゼロ | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | 2006 年代の Apache Axis AdminService + WebDialer の JNDI インジェクションを経由した認証前 RCE — Tomcat Manager の認証情報ローテーション後も存続 | 10.0 | 2026-08-10 |
| # | 名称 | 構成要素 | 概要 | CVSSv3.1 | 日付 |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | 認証前 SIP リクエストスマグリング — Content-Length: 2³² が 0 にラップアラウンドし、エッジプロキシをポリシー非適用のトンネルに変える | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | C と E の両方における認証前 XCP コンポーネントバスのブラックアウト — 任意のコンポーネント ID の名前スクワッティング + Θ(n²) 深度ボム (制限値はハードコードされた 0/0、運用者向けの調整項目なし) により、両コアを約 10 KB/s の持続レートで飽和させる; :7400 には fail2ban のカバレッジがない; 2026-10-05 に本番バージョンの 2 台のアプライアンスで実機検証済み (ΔCPU +218.6 秒 / +92 秒、プローブ 0.00 秒→18.18 秒、pid が途切れずにクリーンに復旧) | 8.2 | 2026-10-05 |
| # | 名称 | 構成要素 | 概要 | CVSSv3.1 | 日付 |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → コリドー → Badgehack (+ Splithack / Wraphack / Namehack) | MRA コリドーの悪用 — プレゼンス専用のエッジゲート + 認証不要のリレー認証情報シーディング + クラスタキーによる ID 偽造: インターネット起点の認証前 CUCM データ (実稼働の UDS XML 200 件) および偽造 Bearer による SSO セッションの受理を、シード経路と純粋な実認証情報経路の両方でライブのエンドツーエンドで実証。2026-09-28 の拡張: UDS ユーザーリソースゲートを解明 — sub が一致する偽造トークンにより、任意のユーザーのレコードを読み取り、その PIN/認証情報をインターネットから書き込める (204、データベースで検証済み); ユーザー単位のアカウント乗っ取り、サイレント、すべて 2xx。成功経路では fail2ban の作動ゼロ。 | 10.0 (合成) / 8.5 (MRA アカウント 1 件) | 2026-09-28 |
追加のキルチェーンは順次公開されます。
各キルチェーンは個別の脆弱性で構成されており、CVE追跡のために個別に文書化されています。
| ID | 名前 | タイトル | CWE | 使用先 |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | 制限のないX-Forwarded-Forヘッダーの信頼 | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Tomcat Managerの認証情報のハードコード | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | 複数の無制限なSudo権限昇格経路 | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Apache Axis AdminServiceによる任意クラスのデプロイ | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | デプロイされたSOAPサービスを介したJNDIインジェクション | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | クラスターキーID偽造による偽造ベアラーアクセストークンの受理 | CWE-287 | False;Relay |
| ID | 名前 | タイトル | CWE | 使用先 |
|---|---|---|---|---|
| SKYLINE-2026-056 | Zerohack | SIPパーサーにおけるContent-Length整数オーバーフロー (2³² → 0) | CWE-190 | Blind;Wire |
| SKYLINE-2026-005 | Blankhack | インターネット公開MRAエッジにおけるプレゼンスのみのセッションCookieゲート | CWE-287 | False;Relay |
| SKYLINE-2026-006 | Seedhack | Expressway-C CDBを介した認証不要のリレー認証情報のシード | CWE-306 | False;Relay |
| SKYLINE-2026-007 | Splithack | MRAエッジで実際に成立するチャンク拡張リクエストスマグリング (CVE-2026-24033/57834クラス) | CWE-444 | False;Relay |
| SKYLINE-2026-008 | Wraphack | Content-Length int64ラップアラウンド + バックエンド側でのスマグリングリクエスト配送 | CWE-190 | False;Relay |
| SKYLINE-2026-009 | Namehack | MRAチェーン全体にわたるuint16ヘッダー名の切り詰め/エイリアシング (CVE-2026-58155クラス) | CWE-197 | False;Relay |
| SKYLINE-2026-010 | Squathack | 外部公開されたXCPバス (:7400) における認証前のコンポーネント名クレーム | CWE-306 | Null;Tone |
| SKYLINE-2026-011 | Burnhack | :7400を介したアプライアンス全体の認証前Θ(n²) XML深度飽和攻撃 | CWE-400 / CWE-407 | Null;Tone |
本研究と併せて公開された評価ツール。防御的な位置づけであり、正当なアクセスまたは明示的な許可を必要とします。
| # | 名前 | 目的 | リポジトリ |
|---|---|---|---|
| FG001 | Phantom Phone Tap | 侵害後の評価 — 侵害されたCUCM管理者認証情報の完全な影響を示す:秘密の盗聴、室内モニタリング、通話の洞察、エンタープライズのマッピング | FG001-phantom-phone-tap |
ベンダーとの調整の全履歴については TIMELINE.md を参照してください。
本研究は、非公開の実験環境において市販のソフトウェア上で独立して実施されました。独自のソースコード、内部ツール、機密情報は一切使用していません。すべての調査結果は公開前にベンダーへ報告済みです。
研究者は、Cisco PSIRT、CERT/CC、CISA、または影響を受けるあらゆる組織との調整に対応可能です。
アドバイザリのテキストは CC BY 4.0 の下で公開されています。PoCスクリプトは防御および教育目的でのみ提供されています。








