


セキュリティリサーチ | 脆弱性分析 | 防御的調査
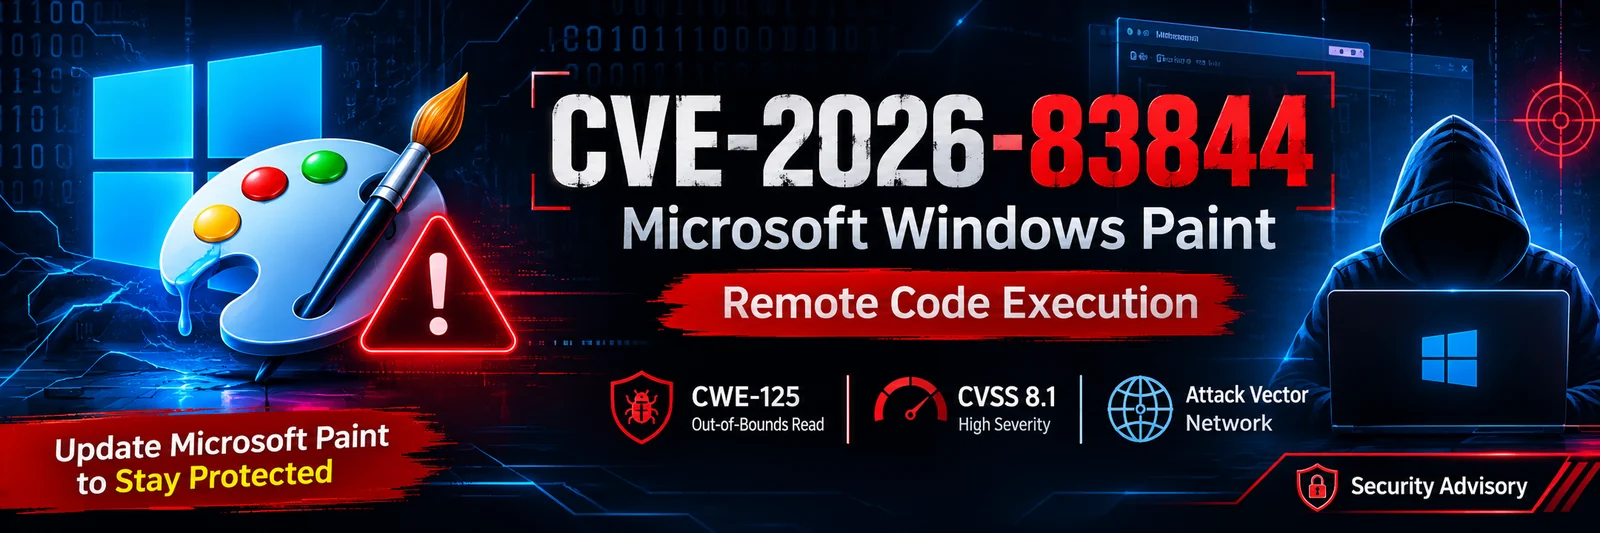
CVE-2026-83844 は、Microsoft Windows Paint に影響を与える高深刻度のリモートコード実行(RCE)脆弱性です。
この脆弱性は 境界外読み取り(Out-of-Bounds Read、CWE-125) に起因し、未認証の攻撃者がネットワーク経由でコードを実行できる可能性があります。
悪用に成功した場合、影響を受けるシステムの機密性、完全性、および可用性が損なわれる可能性があります。
| 属性 | 詳細 |
|---|---|
| CVE ID | CVE-2026-83844 |
| ベンダー | Microsoft |
| 製品 | Microsoft Paint |
| 脆弱性の種類 | 境界外読み取り |
| CWE | CWE-125 |
| 攻撃カテゴリ | リモートコード実行 |
| CVSS バージョン | 3.1 |
| CVSS スコア | 8.1 |
| 深刻度 | HIGH |
| 攻撃ベクトル | ネットワーク |
| 公開日 | 2026年10月13日 |
| 調査種別 | 脆弱性分析 |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H
| 指標 | 値 |
|---|---|
| 攻撃ベクトル (AV) | ネットワーク |
| 攻撃の複雑さ (AC) | 高 |
| 必要な特権 (PR) | なし |
| ユーザー操作 (UI) | なし |
| スコープ (S) | 変更なし |
| 機密性 (C) | 高 |
| 完全性 (I) | 高 |
| 可用性 (A) | 高 |
ベンダー: Microsoft
製品: Microsoft Paint
元の CVE レコードでは、以下の影響を受けるバージョン範囲が特定されています。
| バージョン | ステータス |
|---|---|
| 11.0.0.0 | 影響あり |
| 11.2605.91.0 より前 | 影響あり |
| 11.2605.91.0 以降 | 元の CVE レコードに記載された境界 |
バージョンに関する重要な明確化: その後の 2026 年 11 月 6 日の報道では、Microsoft Paint 11.2609.401.0 が利用可能な修正ビルドとして特定されています。当初記載されていた 11.2605.91.0 ビルドは、公開されている Store カタログには一度も登場しなかったと報じられています。
修復には、Microsoft Store を通じて最新の Microsoft Paint アップデートをインストールし、インストールされたバージョンが少なくとも 11.2609.401.0 であることを確認してください。
CVE-2026-83844 は次のように分類されています。
CWE-125 — 境界外読み取り
境界外読み取りは、アプリケーションが割り当てられたバッファの境界外のメモリにアクセスしようとしたときに発生します。
潜在的な影響には以下が含まれます。
報告された脆弱性には、以下の潜在的なセキュリティ上の影響があります。
| 影響 | 説明 |
|---|---|
| 機密性 | 情報への不正アクセスの可能性 |
| 完全性 | 情報の不正改ざんの可能性 |
| 可用性 | システムまたはアプリケーション機能の中断の可能性 |
| リモートコード実行 | Microsoft は脆弱性の影響としてリモートコード実行を特定しています |
技術的制約: 公開されている CVE の説明には、正確な脆弱なコードパスや再現可能な悪用手順を確立するための十分な実装詳細が含まれていません。
この脆弱性はネットワークベースとして分類されています。
公開されている CVSS ベクトルは以下を示しています。
これらの指標は、脆弱性について評価された特性を表しています。これらは、確認された悪用シーケンスを確立するものでも、すべての Paint インストールがネットワーク経由で直接到達可能であることを証明するものでもありません。
PowerShell を開き、以下を実行します。
Get-AppxPackage -Name Microsoft.Paint |
Select-Object Name, Version, PackageFullName
インストールされているパッケージのバージョンを確認します。
バージョンは手動でも確認できます:
Microsoft Store を開きます:
推奨される防御策:
11.2609.401.0 以降であることを確認します。優先度: 脆弱な Paint バージョンを実行しているシステムは、できるだけ早急に更新する必要があります。
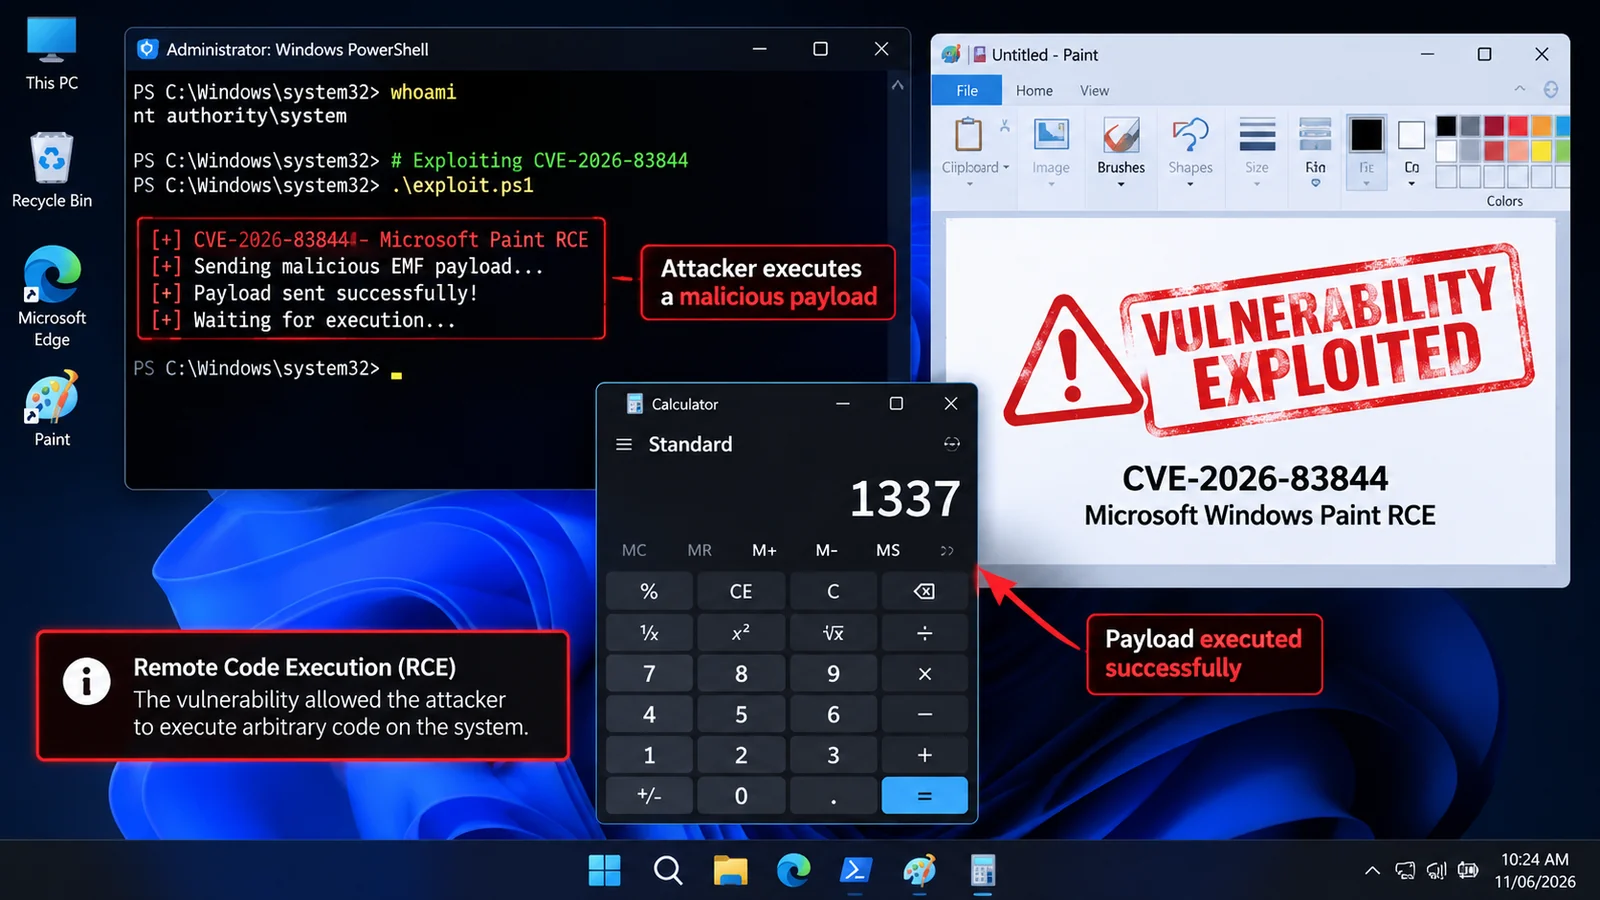
利用可能な脆弱性エンリッチメント情報に基づく:
| 評価項目 | 状況 |
|---|---|
| 既知の悪用 | 報告なし |
| 公開エクスプロイト | 確認されず |
| 自動化可能 | いいえ |
| 技術的影響 | 完全 |
| CISA KEV 登録 | 参照データ内では特定されず |
悪用が報告されていないことは、脆弱性が無害であることを意味しません。
このリポジトリは防御的な研究ワークフローを文書化しています:
       CVE Identification
               |
               v
       Advisory Collection
               |
               v
       Affected Version Analysis
               |
               v
       Vulnerability Classification
               |
               v
       CVSS Assessment
               |
               v
       Detection & Verification
               |
               v
       Patch Validation
               |
               v
       Security Documentation
CVE-2026-83844/
│
├── README.md
│
├── images/
│   ├── banner.png
│   └── lab-environment.png
│
├── research/
│   └── technical-analysis.md
│
└── references/
    └── sources.md
このリポジトリは、教育目的、サイバーセキュリティ研究、脆弱性の認知、および防御的セキュリティ分析に厳密に限定して提供されています。
サイバーセキュリティ研究と脆弱性のドキュメント
脆弱性を理解する。防御を強化する。セキュリティを向上させる。









