Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-53921 — CVE-2026-53921 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-53921
IoTセキュリティ脆弱性分析論文と研究学習と教育
GitHub0xblackash/cve-2026-53921

CVE-2026-53921

CVE-2026-53921

リポジトリを見る
2423ヶ月前未レビュー
共有

🚨 CVE-2026-53921 - odhcpd

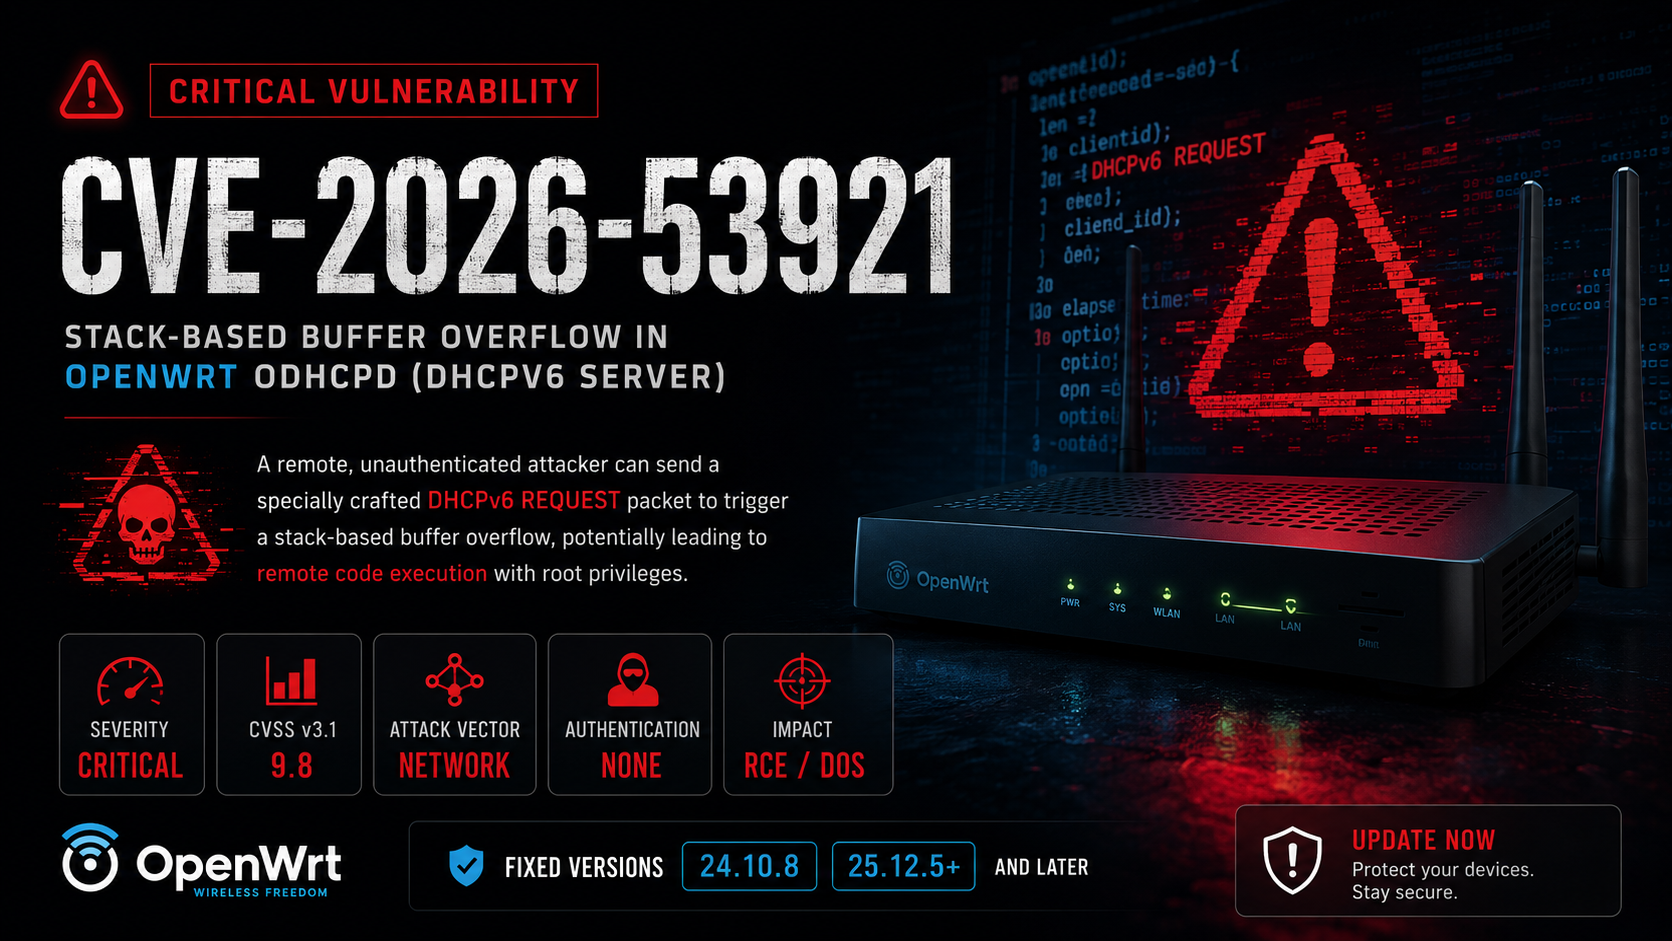
ChatGPT Image Jul 28, 2026, 02_52_27 PM

OpenWrt odhcpd における重大なスタックベースバッファオーバーフロー

Severity CVSS Attack Impact Platform

リモートから認証なしで悪用可能なスタックベースバッファオーバーフローであり、root権限によるリモートコード実行 (RCE) を許す可能性があります。


📖 概要

項目値
CVE IDCVE-2026-53921
重大度🔴 重大
CVSS v3.19.8
CWECWE-121 (スタックベースバッファオーバーフロー)
攻撃ベクトルネットワーク
認証なし
ユーザー操作なし
影響を受けるコンポーネントodhcpd (DHCPv6サーバー)
影響リモートコード実行 / サービス拒否 (DoS)

⚡ 説明

CVE-2026-53921 は、OpenWrt の DHCPv6サーバー (odhcpd) に影響を与える重大なスタックベースバッファオーバーフローです。

リモートの認証されていない攻撃者が、特別に細工された DHCPv6 REQUEST パケットを送信することでメモリ破損を引き起こし、root権限による任意のコード実行やサービス拒否 (DoS) につながる可能性があります。

odhcpd はroot権限で実行されるため、悪用に成功した場合、デバイス全体が侵害される可能性があります。


🎯 影響

✓ Remote Code Execution (RCE)
✓ Root Privilege Compromise
✓ Memory Corruption
✓ Device Takeover
✓ Denial of Service (DoS)

🛠 影響を受けるコンポーネント

OpenWrt
└── odhcpd
    └── DHCPv6 Server

✅ 修正済みバージョン

バージョンステータス
< 24.10.8❌ 脆弱
24.10.8✅ 修正済み
25.12.5+✅ 修正済み

🛡 緩和策

  • パッチ適用済みの OpenWrt リリースにアップグレードしてください。
  • DHCPv6 の公開範囲を信頼できるネットワークに制限してください。
  • DHCPv6 トラフィックに異常がないか監視してください。
  • ベンダーのセキュリティアップデートを直ちに適用してください。

📊 リスク評価

メトリック値
攻撃の複雑さ低
必要な権限なし
ユーザー操作なし
スコープ変更なし
機密性高
完全性高
可用性高

🔗 参考情報

  • OpenWrt セキュリティアドバイザリ
  • CVE レコード
  • National Vulnerability Database (NVD)

⚠️ OpenWrt の導入環境で DHCPv6 サービスを公開している場合は、直ちに更新してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →