
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-48908 — CVE-2026-48908 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-48908
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストレッドチーミングインシデントレスポンス
GitHub0xblackash/cve-2026-48908

CVE-2026-48908

CVE-2026-48908

リポジトリを見る
21434ヶ月前未レビュー
共有

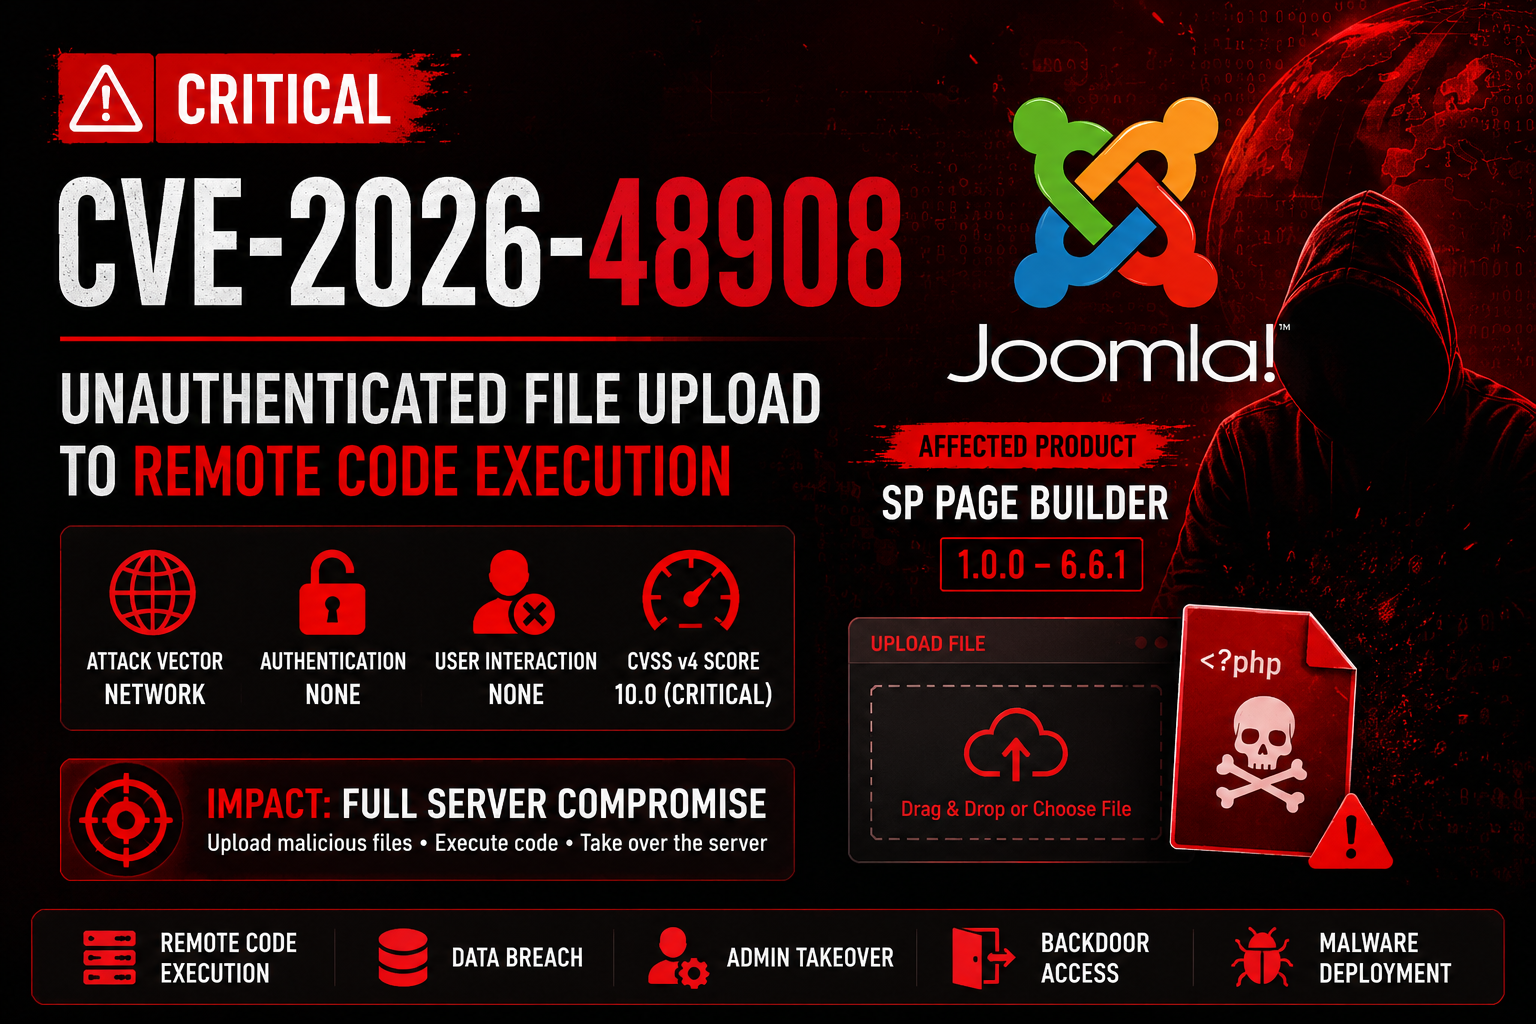
🚨 CVE-2026-48908 — 任意ファイルアップロードによる完全なサーバー侵害

ChatGPT Image Jun 25, 2026, 12_36_53 AM

重大な認証なしファイルアップロード → リモートコード実行(RCE)

Severity CVSS Platform Status

SP Page Builder の重大な脆弱性により、認証されていない攻撃者が任意のファイルをアップロードして リモートコード実行(RCE) を達成し、サーバー全体の侵害につながる可能性があります。


📖 概要

CVE-2026-48908 は、Joomla の人気拡張機能 SP Page Builder に影響を与える重大なセキュリティ脆弱性です。

この欠陥は、ファイルアップロード機能における不適切なアクセス制御と不十分な検証に起因し、攻撃者が認証なしで悪意のあるファイルをアップロードすることを可能にします。

悪用に成功すると、次の結果を招く可能性があります:

  • リモートコード実行(RCE)
  • 完全なウェブサイト乗っ取り
  • データベースの侵害
  • 認証情報の窃取
  • 永続的なバックドアのインストール

🎯 脆弱性情報

属性値
CVE IDCVE-2026-48908
重大度Critical
CVSS v4 スコア10.0
攻撃ベクターNetwork
認証要件なし
ユーザー操作なし
複雑さ低
影響システム全体の侵害

affected Component

コンポーネント:
SP Page Builder

影響を受けるバージョン:
1.0.0 → 6.6.1

修正バージョン:
6.6.2+

🔥 技術概要

脆弱性は以下に存在します:

asset.uploadCustomIcon

アップロードメカニズムは以下を適切に強制しません:

  • 認証チェック
  • 認可制御
  • ファイルタイプの検証
  • 実行制限

その結果、攻撃者は実行可能なPHPファイルを直接ターゲットサーバーにアップロードできます。


💥 潜在的な影響

ウェブサイト

  • 完全な管理者権限の乗っ取り
  • ウェブサイトの改ざん
  • コンテンツの改変

データ

  • データベースの窃取
  • 機密情報の漏洩
  • ユーザー認証情報の露出

インフラ

  • バックドアの展開
  • マルウェアのインストール
  • 横方向の移動
  • ランサムウェアの準備

🔍 侵害指標(IoC)

注意すべき兆候:

アップロードディレクトリ内の予期しないPHPファイル
未知の管理者アカウント
不審なPOSTリクエスト
新しいスケジュールタスク
未知のホストへの外部接続
Webシェルの痕跡

🛡️ 緩和策

即時対応

SP Page Builderを6.6.2以降にアップグレードしてください

追加措置

  • アップロードディレクトリの監査
  • 不正なファイルの削除
  • 漏洩した認証情報のローテーション
  • サーバーログのレビュー
  • Webアプリケーションファイアウォール(WAF)の導入

🧪 検出アイデア

アップロードディレクトリを検索:

find . -type f -name "*.php"

最近作成されたファイルを探す:

find . -mtime -7

ウェブサーバーログを確認:

grep "POST" access.log

📊 リスク評価

カテゴリ評価
悪用可能性⭐⭐⭐⭐⭐
検出の難易度⭐⭐
ビジネス影響⭐⭐⭐⭐⭐
必要な権限なし
インターネット露出リスクCritical

🚨 エグゼクティブサマリー

CVE-2026-48908は、Joomla用のSP Page Builderに影響を与える重大な認証なしファイルアップロード脆弱性です。この欠陥により、攻撃者は任意の実行可能ファイルをアップロードしてリモートコード実行を達成し、影響を受けるサーバーの完全な侵害につながる可能性があります。

脆弱なバージョンを使用している組織は、直ちにパッチを適用し、徹底的な侵害評価を実施する必要があります。


🔴 CVE-2026-48908

認証なしファイルアップロード → リモートコード実行

直ちにパッチを適用

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →