
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-46333 — CVE-2026-46333 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-46333
特権昇格脆弱性分析エクスプロイト情報収集ペネトレーションテスト学習と教育バイナリエクスプロイト
GitHub0xblackash/cve-2026-46333

CVE-2026-46333

CVE-2026-46333

リポジトリを見る
3812326ヶ月前Kitploit レビュー済み
共有

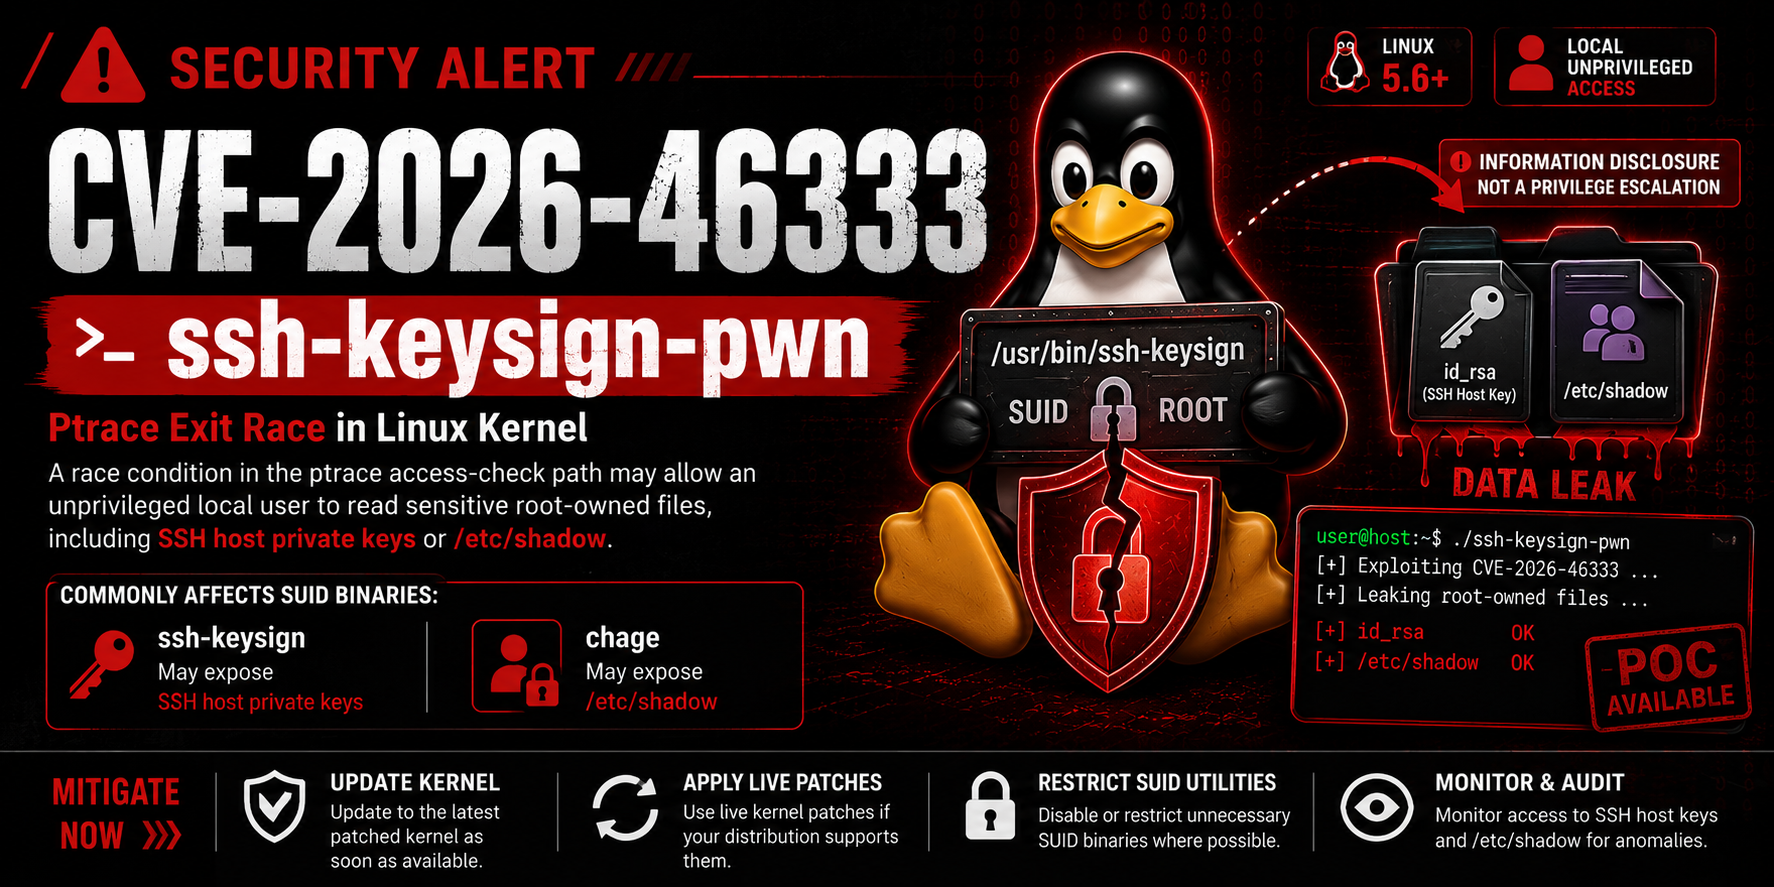
🚀 CVE-2026-46333 - ssh-keysign-pwn

ChatGPT Image May 17, 2026, 11_32_19 AM

Linuxカーネルの競合状態脆弱性に対する高品質なProof of Concept

Linux Kernel Exploit License

CVE-2026-46333 のクリーンで信頼性の高いProof-of-Conceptエクスプロイト — Linuxカーネルのプロセス終了パスにおける競合状態を利用したローカル情報漏洩


🖼️ スクリーンショット

CVE-2026-46333

Kali Linux上でSSHホスト秘密鍵と/etc/shadowの奪取に成功


📌 脆弱性について

CVE-2026-46333(別名 ssh-keysign-pwn)は、Linuxカーネルのptraceとプロセス終了ロジック(do_exit() → exit_mm() が exit_files() より前)における競合状態です。

特権プロセス(例:SUID ssh-keysign や chage)が終了時にmm == NULLになると、ダンプ可能性チェックがバイパスされ、権限のないローカル攻撃者がpidfd_getfd()を使用してオープンファイル記述子を盗むことが可能になります。

影響:

  • SSHホスト秘密鍵(/etc/ssh/ssh_host_*_key)の窃取
  • /etc/shadowのダンプ
  • 盗んだ認証情報を用いたさらなる攻撃の可能性

発見者: Qualys
修正: カーネルコミット 31e62c2ebbfdc3fe3dbdf5e02c92a9dc67087a3a(2026年5月)


✨ 特徴

  • オリジナルのクリーンなコード(既存のリポジトリからのコピーではありません)
  • 高い成功率
  • 2つの動作するエクスプロイト:
    • SSHホスト秘密鍵窃取ツール
    • chage経由の/etc/shadow窃取ツール
  • 進捗表示付きのクリーンな出力
  • 外部依存関係なし
  • コメントが充実

🛠️ 使用方法

1. クローン & ビルド

git clone https://github.com/0xBlackash/CVE-2026-46333.git
cd CVE-2026-46333

2. SSHホスト鍵エクスプロイトを実行

sudo ./CVE-2026-46333

3. Shadowファイルエクスプロイトを実行

sudo ./CVE-2026-46333-shadow

📂 ファイル

ファイル説明
cve-2026-46333.cSSHホスト秘密鍵窃取ツール
cve-2026-46333-shadow.cchage経由の/etc/shadow窃取ツール
README.md本ファイル

📖 出力例

SSH鍵窃取:

[+] SUCCESS! Stolen fd 3 -> /etc/ssh/ssh_host_ecdsa_key (round 0)
-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAABG5vbmUAAAAEbm9uZQAAAAAAAAAB...

Shadow窃取:

[+] SUCCESS! Stolen /etc/shadow (round 0)
root:*:19953:0:99999:7:::
kali:$y$j9T$zY1oKFxJlTgP2WcJhzbNl1$...

🛡️ 緩和策

  • カーネルをコミット 31e62c2ebbfd... を含む任意のバージョンに更新してください
  • 推奨:ディストリビューションの最新安定版カーネルを使用すること
  • 不要な場合はsshd_configでEnableSSHKeysignを無効にしてください

⚠️ 法的免責事項

このエクスプロイトは教育およびセキュリティ研究目的のみです。
所有しているシステム、または明示的な書面による許可を得たシステムでのみ使用してください。
作者は誤用や損害について一切の責任を負いません。


⭐ クレジット

  • 脆弱性: Qualys
  • PoC開発: Ashraf Zaryouh ""0xBlackash""
  • オリジナル研究: 多数のカーネル研究者

📜 ライセンス

このプロジェクトはMITライセンスの下で提供されています — 自由に使用、変更、配布してください。


セキュリティコミュニティに❤️を込めて

システムを最新に保つことが最善の防御です。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →