Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-41651 — CVE-2026-41651 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-41651
特権昇格脆弱性分析エクスプロイト論文と研究学習と教育
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

リポジトリを見る
81516ヶ月前未レビュー
共有

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

PackageKit の権限昇格の脆弱性 (TOCTOU レースコンディション)

Severity Affected Type Status


📌 概要

CVE-2026-41651 は、さまざまな Linux ディストリビューションで使用されている PackageKit システムサービスに影響を及ぼすローカル権限昇格の脆弱性です。

この脆弱性は、Time-of-Check to Time-of-Use (TOCTOU) レースコンディションによって引き起こされ、パッケージインストールのワークフローを操作して root への権限昇格を実現するために悪用される可能性があります。


⚠️ 影響

この脆弱性が悪用されると、ローカルの非特権ユーザーが以下を実行できる可能性があります:
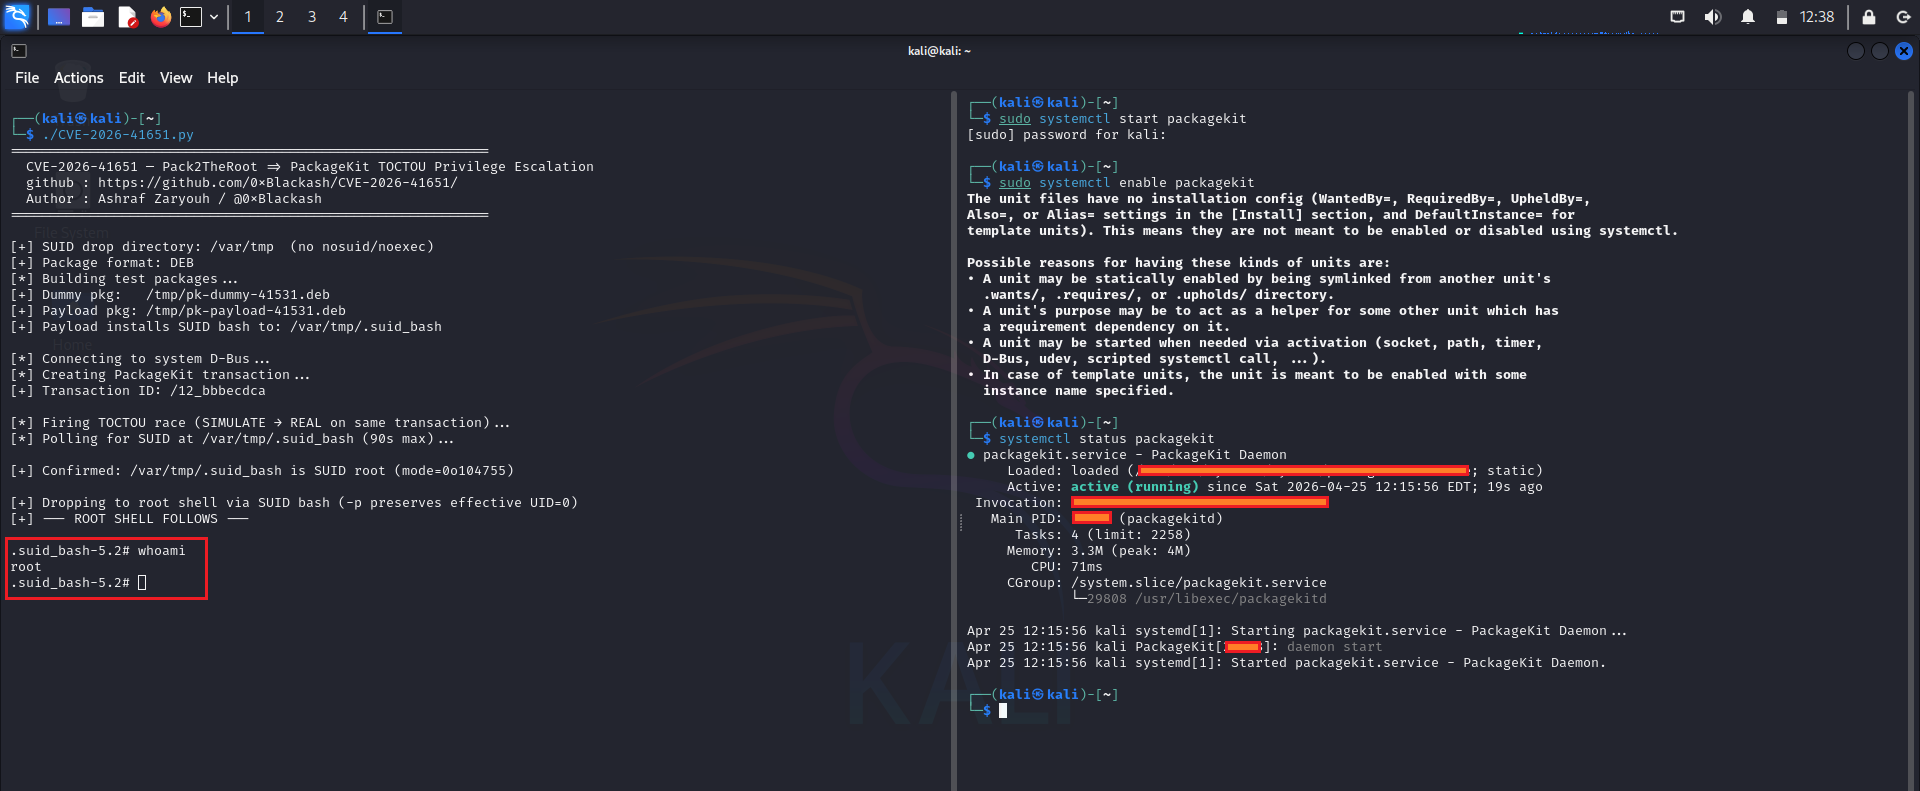
CVE-2026-41651
  • root レベルの権限を取得する
  • 任意のパッケージインストールスクリプト (RPM スクリプレット) を実行する
  • システムレベルの設定を変更する
  • システムの整合性と機密性を侵害する

🧠 注: この脆弱性を悪用するにはローカルアクセスが必要であり、リモートからは悪用できません。


🧩 影響を受けるバージョン

  • PackageKit 1.0.2 → 1.3.4

🔧 修正済みバージョン

  • PackageKit 1.3.5

🧬 技術的説明

この問題は、PackageKit 内のトランザクション状態の安全でない処理に起因します。レースコンディションは以下の間で発生します:

  1. 検証フェーズ (権限 / フラグのチェック)
  2. 実行フェーズ (特権操作の実行)

この時間枠の間に、攻撃者はシステム状態を操作し、意図しない特権実行を引き起こす可能性があります。


🛡️ 緩和策

リスクを軽減するには:

  • PackageKit をバージョン 1.3.5 以降にアップグレードする
  • Linux ディストリビューションベンダーからのセキュリティアップデートを適用する
  • マルチユーザーシステムでローカルユーザーのアクセスを制限する
  • パッケージ管理のアクティビティログを監視する

🧾 参考情報

  • ベンダーセキュリティアドバイザリ (PackageKit)
  • Linux ディストリビューションのセキュリティアップデート
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 リスク概要

属性値
攻撃経路ローカル
複雑性中
必要な権限低
影響高 (システム侵害)

⚡ 免責事項

このリポジトリは教育および防御的なセキュリティ目的のみを対象としています。
エクスプロイトコードや悪意のある指示は含まれていません。


🧠 セキュリティを維持する

システムを常に最新の状態に保ち、システムサービスの権限昇格リスクを定期的に確認してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








