Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
ツール/GitHubGitHub/0xblackash/cve-2026-31431
特権昇格脆弱性分析エクスプロイト論文と研究学習と教育バイナリエクスプロイト
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

リポジトリを見る
22186ヶ月前未レビュー
共有

🔥 CVE-2026-31431 - 「コピー失敗 !!!」

ChatGPT 画像 2026年4月30日 11時19分10秒

驚くほどシンプルでありながら致命的な、Linux カーネルにおけるローカル権限昇格

Linux Severity CVSS

📌 概要

CVE-2026-31431(通称 「Copy Fail」)は、Linux カーネルの暗号サブシステム、特に algif_aead インターフェースに影響を与えるローカル権限昇格の脆弱性です。

権限を持たないローカルユーザーがこの欠陥を悪用することで、システム上の任意の読み取り可能なファイル(setuid バイナリを含む)のページキャッシュに対して制御された 4 バイト書き込みを実行し、最終的にroot として任意のコードを実行することが可能になります。


🛠️ 根本原因

この脆弱性は、2017 年にコミット 72548b093ee3("crypto: algif_aead - support in-place operations")によって導入されました。

カーネルは、AEAD リクエストが安全に in-place(req->src == req->dst)で実行できると誤って想定していました。しかし、通常のファイルから splice() を伴う AF_ALG ソケットを使用する場合、送信元と送信先のバッファはしばしば異なるメモリマッピングに存在します。

この不一致により、ページキャッシュ内で制御されたメモリ破壊を許す論理エラーが発生しました。


🔥 影響

  • 攻撃ベクトル: Local
  • 複雑性: Low(公開されたエクスプロイトが存在)
  • 必要な権限: None(権限のないユーザー)
  • 影響: 完全なシステム侵害(rootアクセス)

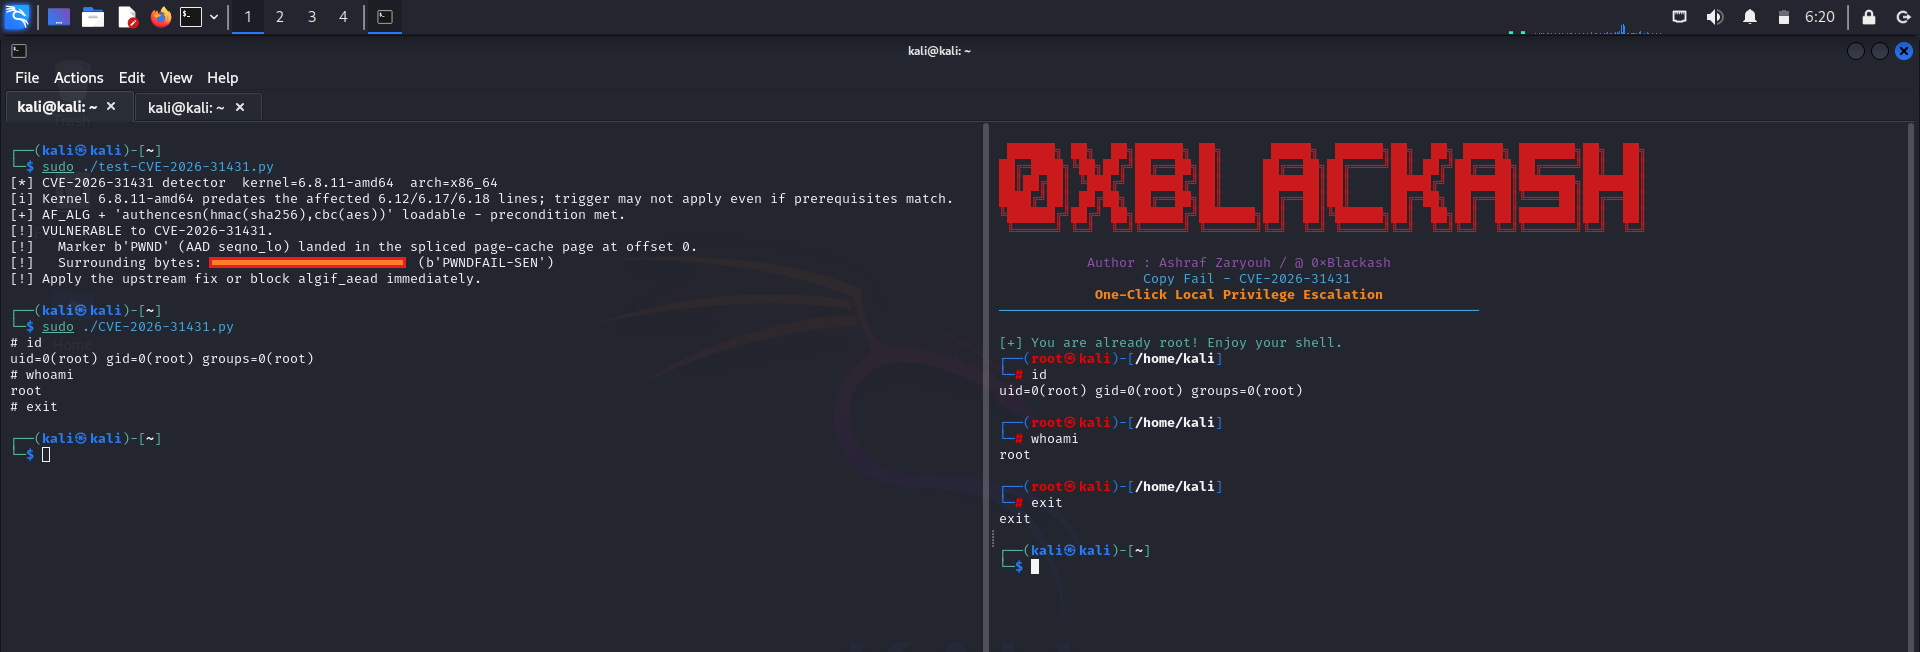
悪用は簡単です。約 10 行の Python PoC で、未パッチのシステムでは確実に root を取得できます。
CVE-2026-31431

📊 深刻度

指標値
CVSS v3 スコア7.8(高)
Red Hat 評価Important
Ubuntu 評価高
攻撃タイプローカル権限昇格

✅ 影響を受けるシステム

  • 2017年から2026年初頭までのカーネルを実行しているほとんどの Linux ディストリビューション
  • Ubuntu、Debian、RHEL、CentOS、Fedora、Amazon Linux、SUSE、Arch など
  • 修正コミット a664bf3(または同等のバックポート)より前のすべてのカーネル

🛡️ 緩和策と修正

推奨アクション: カーネルを直ちに更新してください。

公式の修正は、crypto/algif_aead.c における問題のある in-place 最適化を元に戻します。

クイックコマンド:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# カーネルバージョンの確認
uname -r

一時的な回避策(即時のパッチ適用が不可能な場合):

  • 権限のないユーザー名前空間を無効にする
  • seccomp または AppArmor/SELinux で AF_ALG ソケットの使用を制限する

📜 エクスプロイト

非常に小さく信頼性の高い Python の概念実証を含む、公開エクスプロイトがすでに利用可能です。

⚠️ 警告: 開示後にパッチを適用していないシステムは、非常に脆弱です。


🔗 参考文献

  • Linux カーネルパッチ
  • CVE 詳細
  • 発見と分析のオリジナル

安全を確保しましょう。早めにパッチを当て、頻繁にパッチを当ててください。


❤️ を込めて Linux コミュニティのために

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    371
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →