Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0x2458bughunt/cve-2023-25157
偵察脆弱性スキャナーエクスプロイトウェブアプリケーション悪用情報収集
GitHub0x2458bughunt/cve-2023-25157

CVE-2023-25157

CVE-2023-25157 SQLインジェクションに対して脆弱なGeoServerエンドポイントのホストリストをスキャンし、キーワードチェックで公開されたパスを検証し、確認されたターゲットを出力ファイルに記録します。

リポジトリを見る
101373年前未レビュー
共有

CVE-2023-25157

これは、最新のGeoServer SQLインジェクションの脆弱性を発見するためのシンプルなPythonスクリプトです。ホスト上でスクリプトを使用して、感染したパスを確認できます。

インストール:

  1. git clone https://github.com/0x2458bughunt/CVE-2023-25157/
  2. cd CVE-2023-25157
  3. chmod +x geoserver.sh

注意: すべてのファイルを同じディレクトリに配置する必要があります。システム全体からファイルを使用したい場合は、以下の手順に従ってください:

  1. geoserver.shを開き、GeoServerPath-Finder.pyをそのフルパスに変更します。(例: /root/CVE-2023-25157/GeoServerPath-Finder.py)
  2. GeoServer_Keyword-Checker.pyでも同じことを行います。
  3. geoserver.shを/usr/binにコピーします。 これで、システムのどこからでもアクセスできるようになりました!:D

#使用法: ./geoserver.sh /path/to/hosts/file/

ディレクトリが見つかった場合、「Directory Found」と返答し、その後に完全なURLが続きます。 image
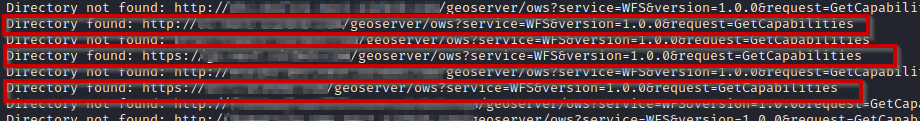
それ以外の場合は、「Directory Not Found」という出力が表示されます。 image

次に、特定のキーワードをチェックして、そのURLが実際にGeoServerディレクトリを公開しているかどうかを確認します。このプロセスは、誤検知を避けるために追加されました。 見つかった場合、final_output.txtに「Keyword Found on https://website123.com/」という出力が表示されます。 キーワードが一致しない場合、「Keyword not Found on https://website123.com/」という出力が表示されます。

気に入っていただければ幸いです!これが私の初めてのGitHubプロジェクトです!もし応援していただけるなら、スターを付けていただき、私のSNSをフォローしてください! Twitter: https://twitter.com/0x2458 BuyMeACoffee: https://buymeacoffee.com/0x2458/

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







