

strix — Updated!
アプリの脆弱性を発見・修正するためのオープンソースAIペネトレーションテストツール。
Strix
オープンソースのAIペネトレーションテストツール。アプリの脆弱性を発見し修正する自律型AIハッカー。




[!TIP] 新機能! StrixはGitHub ActionsやCI/CDパイプラインとシームレスに統合できます。プルリクエストごとに自動で脆弱性をスキャンし、安全でないコードが本番環境に到達する前にブロックします - セットアップ不要ですぐに始める。
Strixの概要
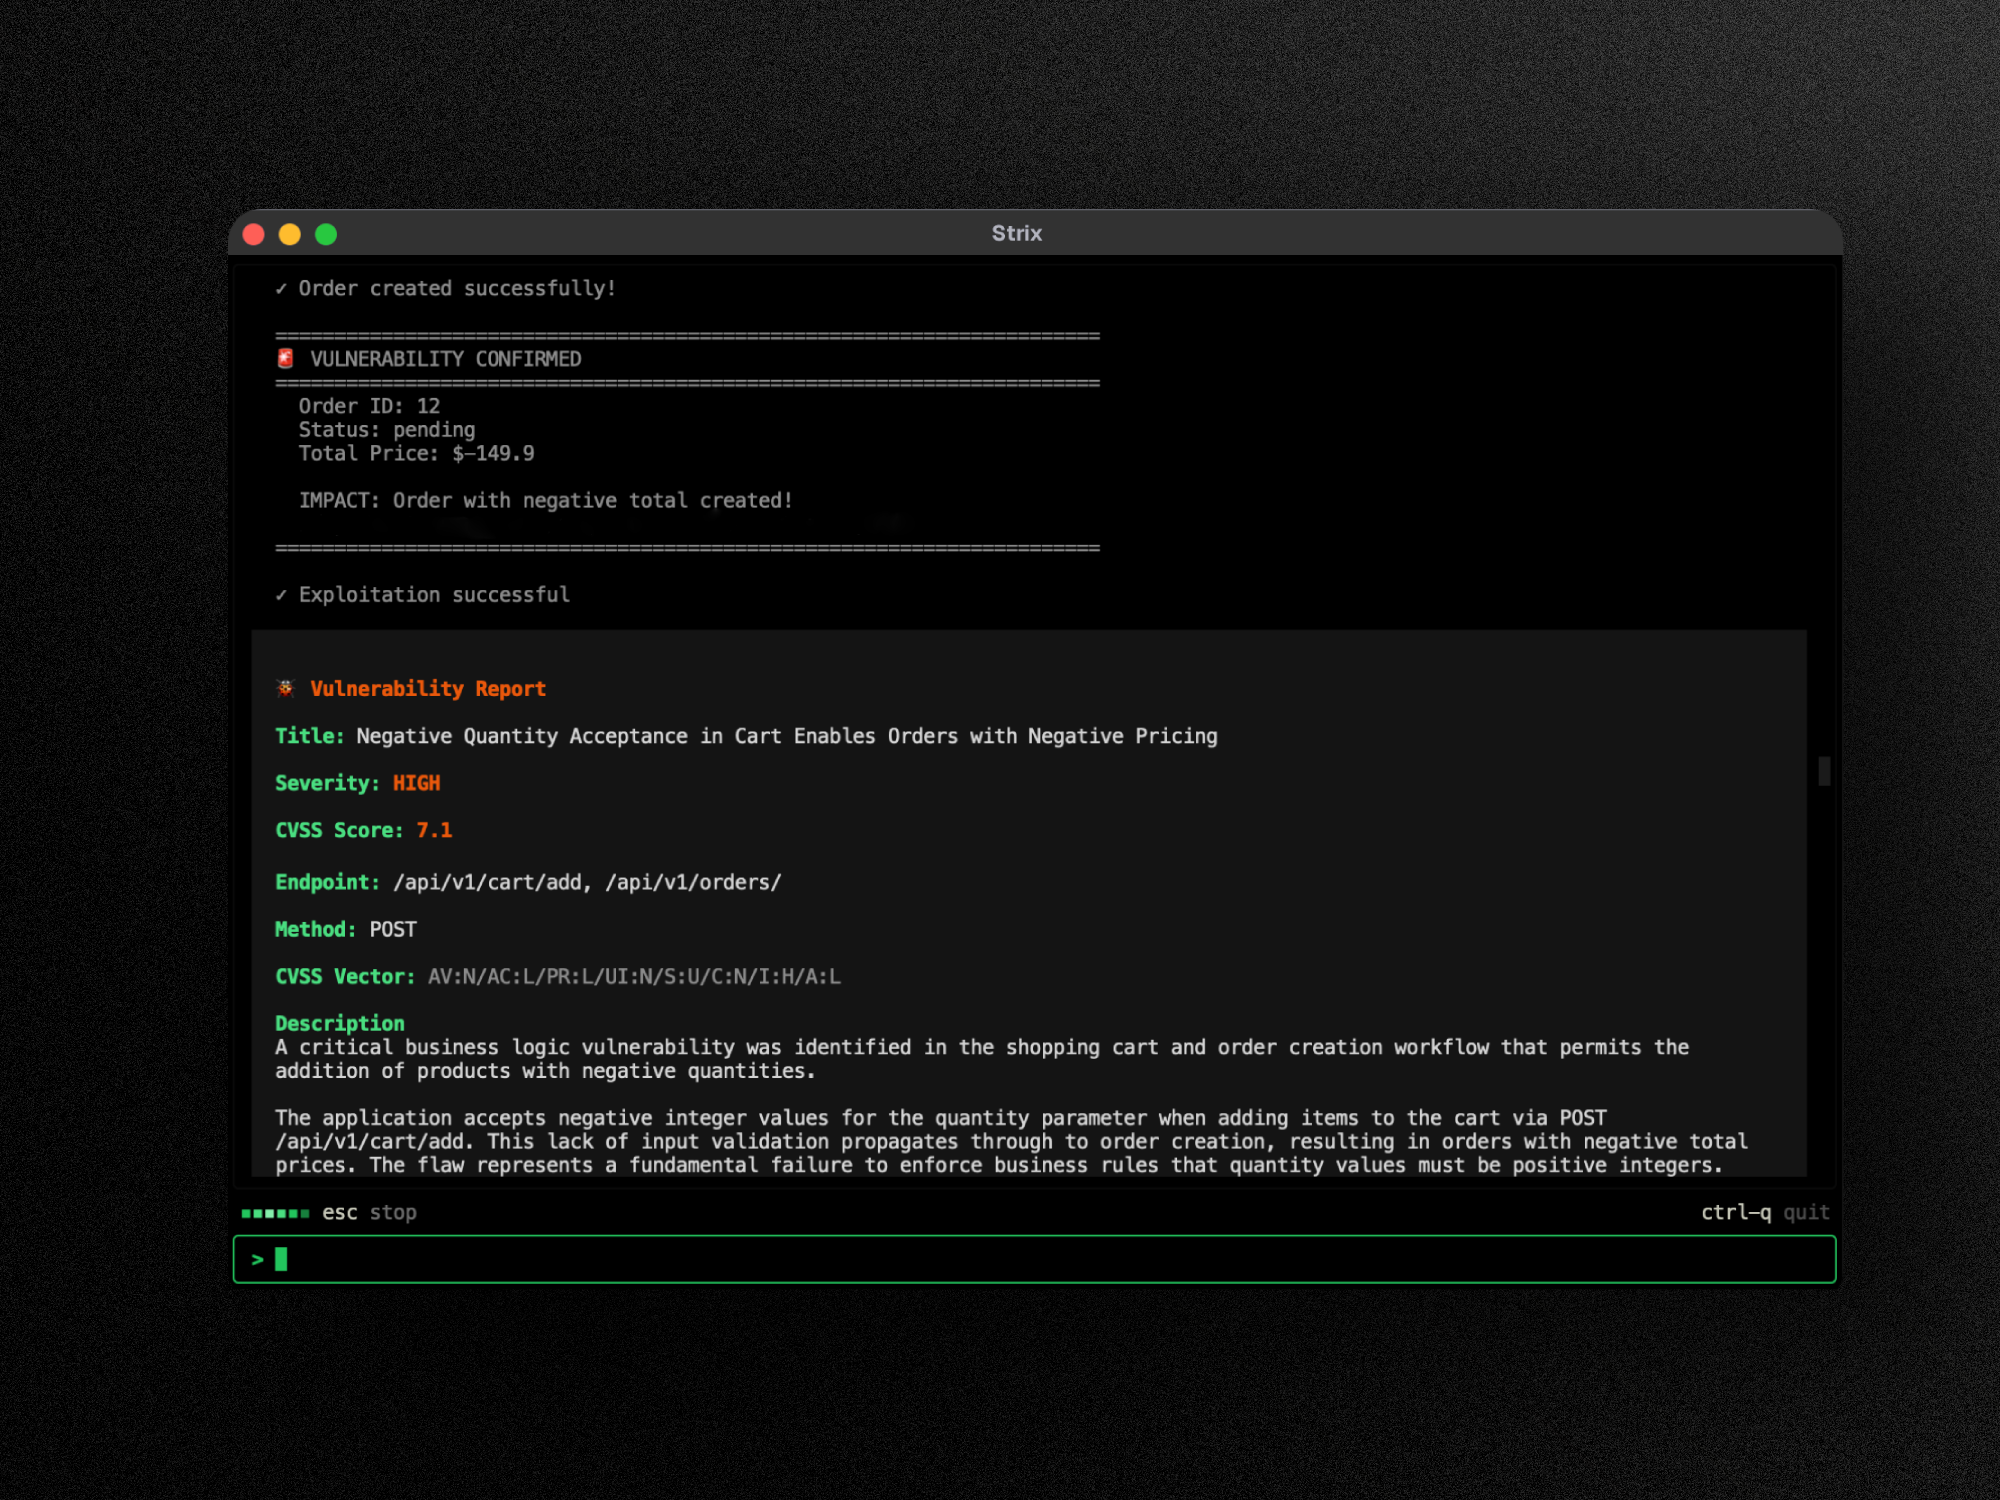
Strixは、実際のハッカーと同じように動作する自律型AIペネトレーションテストエージェントです。コードを動的に実行し、脆弱性を発見し、実際の概念実証(PoC)を通じてそれらを検証します。手動ペネトレーションテストの手間や静的解析ツールの誤検知なしに、迅速かつ正確なセキュリティテストを必要とする開発者やセキュリティチームのために構築されています。
主な機能:
- 完全なペネトレーションテストツールキット - 偵察、エクスプロイト、検証をすぐに利用可能
- マルチエージェントオーケストレーション - 協調してスケールするAIペネトレーションテスターのチーム
- 実際のエクスプロイト検証 - 従来の脆弱性スキャナーのような誤検知ではなく、動作するPoC
- 開発者ファーストのCLI - 修復ガイダンス付きの実用的な検出結果
- 自動修正とレポート - パッチの生成とコンプライアンス対応のペネトレーションテストレポート
ユースケース
- アプリケーションセキュリティテスト - アプリケーション内の重大な脆弱性を検出して検証します
- 迅速なペネトレーションテスト - 数週間ではなく数時間でペネトレーションテストを実施し、コンプライアンスレポートを取得します
- バグバウンティの自動化 - バグバウンティ調査を自動化し、PoCを生成して迅速に報告できます
- CI/CD統合 - CI/CDでテストを実行し、本番環境に到達する前に脆弱性をブロックします
🚀 クイックスタート
前提条件:
- Docker(実行中)
- 対応プロバイダー(OpenAI、Anthropic、Googleなど)のいずれかから取得したLLM APIキー
インストールと初回スキャン
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 初回実行時にサンドボックスの Docker イメージが自動的にプルされます。結果は
strix_runs/<run-name>に保存されます。
更新
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
pipx、uv、pip のいずれかでインストールしましたか?その場合、strix --update は対応するアップグレードコマンド(pipx upgrade strix-agent、uv tool upgrade strix-agent、pip install --upgrade strix-agent)を代わりに表示します。また、新しいバージョンが利用可能な場合は、Strix が適切なコマンドを含む通知を表示します。
Strix の実行方法
- オープンソース - 無料で、Docker とご自身の LLM キーを使ってローカルで実行できます。クイックスタート
- Strix Cloud - セットアップ不要、検証済みの検出結果、ワンクリック自動修正、PR レビューを提供します。ペネトレーションテストを実行 →
- エンタープライズ - SSO、コンプライアンス対応レポート、VPC またはセルフホスト型デプロイを提供します。Strix Enterprise を試す →
☁️ Strix Cloud
Strix のフルスタックペネトレーションテストプラットフォームを app.strix.ai でお試しください。無料でサインアップし、リポジトリとドメインを接続すれば、数分でペネトレーションテストを開始できます。
- PoC 付きの検証済み検出結果 - すべての脆弱性に、動作する概念実証エクスプロイトと再現手順が含まれます
- ワンクリック自動修正 - AI が生成したセキュリティパッチを、マージ可能なプルリクエストとして提供します
- 継続的ペネトレーションテスト - デプロイに追随し続ける常時稼働の脆弱性スキャン
- DevSecOps 統合 - GitHub、GitLab、Bitbucket、Slack、Jira、Linear、および CI/CD パイプライン
- 継続的学習 - 過去の検出結果に基づいて学習し、コードベースに適応し、時間の経過とともに誤検知を削減する AI
🏢 エンタープライズ
エンタープライズグレードの制御機能を備えた、同じ Strix 体験を提供します。SSO(SAML/OIDC)、カスタムのコンプライアンス対応ペネトレーションテストレポート(SOC 2、ISO 27001、PCI DSS)、専用サポートと SLA、カスタムデプロイオプション(VPC またはセルフホスト)、BYOK モデルサポート、そしてお客様の環境に最適化されたカスタム AI ペネトレーションテストエージェントを利用できます。
🤖 コーディングエージェントから Strix を使用する
Strix はエージェント対応です。Claude Code、Cursor、Codex、または SKILL.md 互換の任意のエージェントに、ペネトレーションテストの実行、検出結果の修正、CI スキャンのセットアップを行える能力を与えます:
npx skills add usestrix/strix
これにより、コード、Webアプリ、API、およびOWASP Top 10に対して、ペネトレーションテストの実行、検出結果の修正、CIスキャンを行うための9つのスキルがインストールされます。エージェントは、同じエンジンを使用するローカルCLIまたはマネージドクラウドを利用できます。
クイックリファレンスについてはAGENTS.mdを、CLIについてはdocs.strix.ai/llms.txtを、APIについてはdocs.app.strix.aiを参照してください。
✨ 機能
エージェント型ペネトレーションテストツール
Strixエージェントには、プロのペネトレーションテスターや倫理的ハッカーが使用するものと同じ、包括的なオフェンシブセキュリティツールキットが搭載されています:
- HTTP傍受プロキシ - Caidoによる完全なリクエスト/レスポンスの操作と分析
- ブラウザエクスプロイト - XSS、CSRF、クリックジャッキング、認証バイパスフローのテスト用自動ブラウザ
- シェルおよびコマンド実行 - エクスプロイト開発とポストエクスプロイト用のインタラクティブターミナル
- カスタムエクスプロイトランタイム - PoCエクスプロイトの作成と検証用Pythonサンドボックス
- 偵察およびOSINT - 自動攻撃対象領域マッピング、サブドメイン列挙、フィンガープリンティング
- 静的および動的コード分析 - 包括的なアプリケーションセキュリティテストのためのSAST + DAST機能
- 脆弱性ナレッジベース - CVSSスコアリングとOWASP分類を備えた構造化された検出結果
包括的な脆弱性スキャナー
Strixは、OWASP Top 10をはじめとする幅広いセキュリティ脆弱性を特定、検証、悪用します:
- アクセス制御の不備 - IDOR、権限昇格、認証バイパス
- インジェクション攻撃 - SQLインジェクション、NoSQLインジェクション、OSコマンドインジェクション、SSTI
- サーバーサイドの脆弱性 - SSRF、XXE、安全でないデシリアライゼーション、RCE
- クライアントサイド攻撃 - XSS(蓄積型/反射型/DOM型)、プロトタイプ汚染、CSRF
- ビジネスロジックの欠陥 - 競合状態、決済操作、ワークフローバイパス
- 認証とセッション - JWT攻撃、セッション固定、クレデンシャルスタッフィングのベクター
- インフラストラクチャとクラウド - 設定ミス、公開されたサービス、クラウドセキュリティの問題
- APIセキュリティ - 認証の不備、マスアサインメント、レート制限のバイパス
エージェントのグラフ(マルチエージェントペネトレーションテスト)
包括的な自動ペネトレーションテストのための高度なマルチエージェントオーケストレーション:
- 分散ペネトレーションテスト - 偵察、エクスプロイト、ポストエクスプロイト用の専門AIエージェント
- スケーラブルなセキュリティテスト - 複数のターゲットにわたる並列実行による高速で包括的なカバレッジ
- 動的コーディネーション - エージェントが発見を共有し、脆弱性を連鎖させ、レッドチームのように協働
🖥️ ローカルWebビューア
すべてのスキャンは実行中に結果をディスクに書き込みます。単一のコマンドでローカルダッシュボードに表示できます:
# Open the most recent run
strix view