

cicd-sensor vrules/v20260714-002
eBPFを活用したCI/CDパイプライン向けランタイムセキュリティセンサー。サプライチェーン攻撃を検出し、プロセスの祖先とファイルアクセスを記録、GitHub ActionsおよびGitLab CI/CDのフォレンジック証拠を提供します。
🚧 プレリリース: 活発に開発中。 cicd-sensor は現在プレリリース段階にあり、活発に開発が進められています。フィードバックを歓迎します。
cicd-sensor
EDRの考え方を、CI/CDパイプラインに。
GitHub Actions と GitLab CI/CD 向けの、eBPFを活用したオープンソースのランタイムセキュリティセンサー。
→ 完全なドキュメント


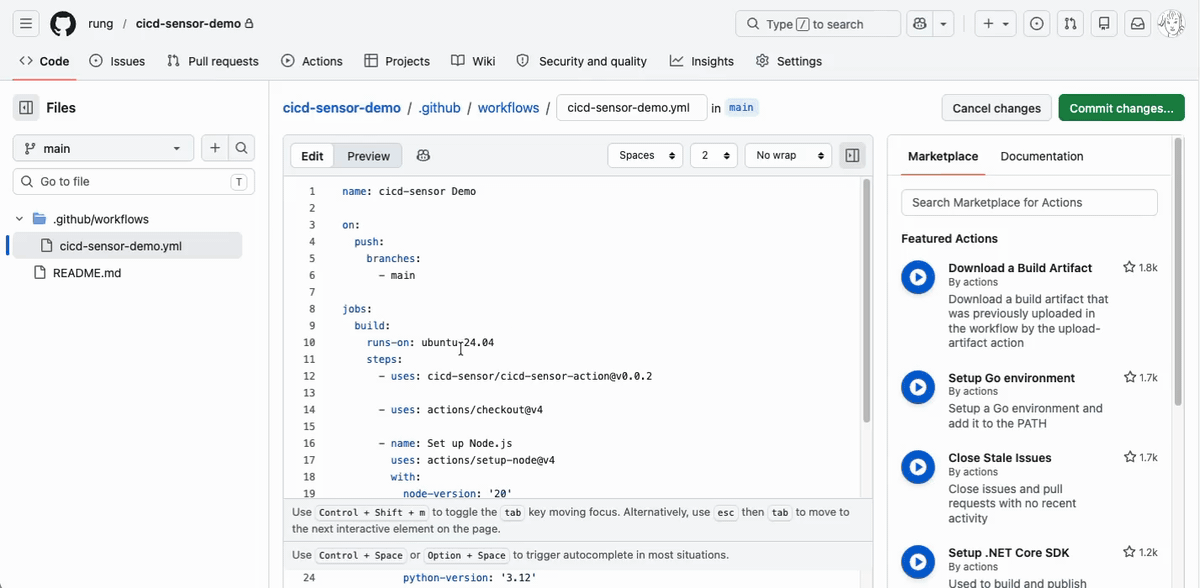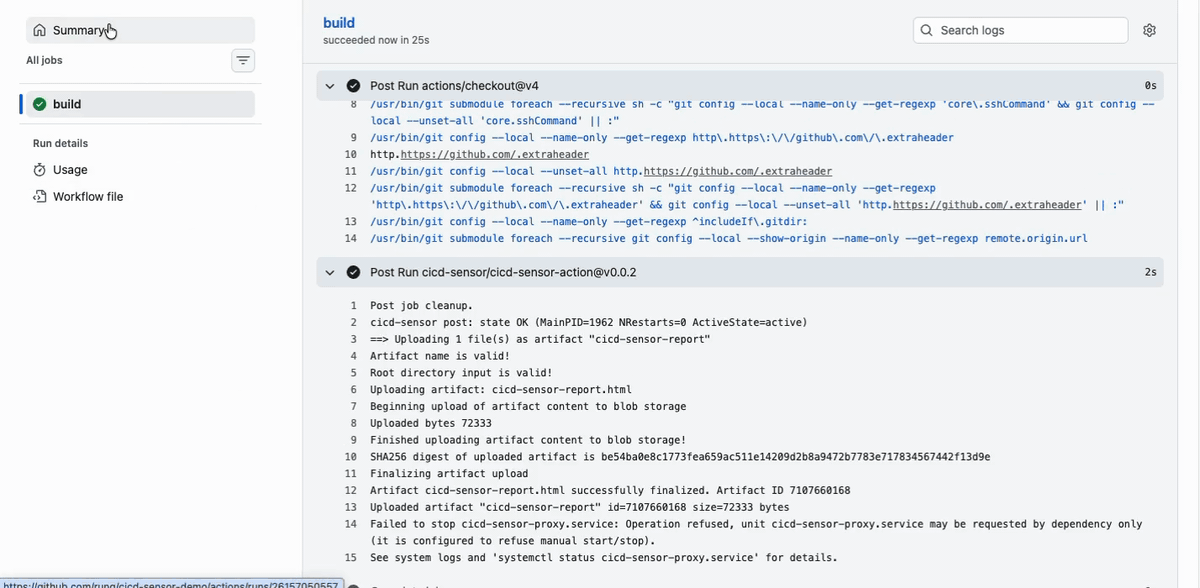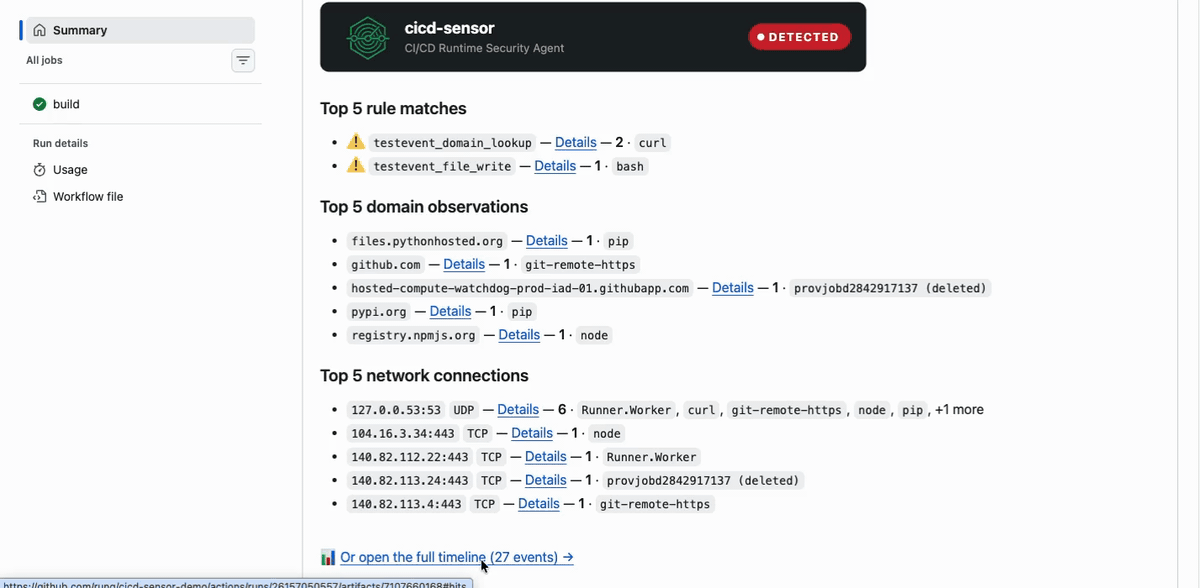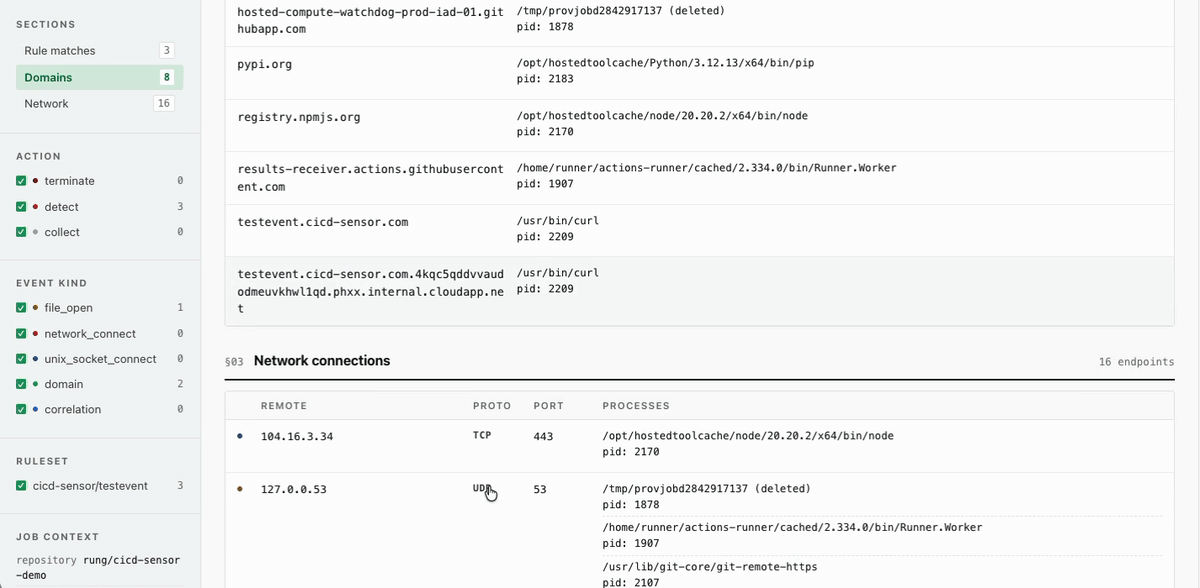
デモ
|
cicd-sensor の機能
CI/CD ジョブ内で侵害された依存関係がクラウド認証情報を窃取し、それを漏洩させた場合、あなたはそれを検知できるでしょうか。事後に調査するためのログは残っているでしょうか。cicd-sensor は、あらゆるチームがその両方に答えられるようにするオープンソースのセンサーです。
検知: プロセスの系譜(例: npm install から派生したプロセスによる認証情報アクセス)や、複数のシグナル間の相関(例: 1つのジョブ内で複数カテゴリの認証情報が読み取られたこと)を用いて、サプライチェーン攻撃をランタイムで検知します。ベースラインルールは実際の CI/CD 攻撃で見られるパターンを対象としており、オプトアウト方式です。下記のログと証拠のみを必要とする場合は無効にできます。
ログと証拠: cicd-sensor は実行ごとに、レビュー、アラート、フォレンジック用のログを出力でき、cicd-sensor Manager を介して S3、GCS、Azure Blob、Pub/Sub などのクラウドシンクにルーティングされます。cicd-sensor-action は実行ごとにグラフィカルなレポートとビルドアテステーションを生成することもできます。データは常にあなたの管理下に置かれます。cicd-sensor は、cicd-sensor プロジェクトが運用するサーバーに一切データを送信しません。
クイックスタート
GitHub ホストのランナーでは、ワークフローの最初のステップとして cicd-sensor アクションを追加します。
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
セルフホスト型のGitHub ActionsまたはGitLab CI/CDについては、ユーザーガイドを参照してください。
CI/CDランタイムにこれが必要な理由
CI/CDパイプラインはクラウドインフラストラクチャのビルド、リリース、デプロイ、管理を行い、そのためにクラウド認証情報、署名鍵、レジストリトークンを保持しています。サプライチェーン攻撃者はそうしたジョブの内部で実行され、ジョブが終了すると証拠とともに消えてしまいます。
他のほとんどのランタイムにはオープンソースの防御ツールがあります: Falco、Tetragon、Tracee、Wazuh、OSQuery。CI/CDランタイムに対するオープンソースのカバレッジは遅れをとってきました。Sigstoreはアーティファクトがどこで、どのようにビルドされたかを証明しましたが、cicd-sensorは実際に何が実行されたかを保存し、チームが検知、対応、監査できるようにします。
機能比較
| 機能 | cicd-sensor | Harden-Runner (無料版) | コメント |
|---|---|---|---|
| ライセンスとデプロイ | |||
| オープンソース | ✅ はい | ✅ はい | |
| データプライバシー | ✅ セルフホスト | SaaSバックエンド | cicd-sensorは完全に自社インフラストラクチャ内で動作するため、ログとイベントは自社環境に留まります。 |
| プラットフォーム対応 | |||
| プライベートリポジトリ | ✅ はい | ❌ いいえ | |
| セルフホストランナー | ✅ はい | ❌ いいえ | セルフホストランナーを強制することで、すべてのジョブにわたる組織全体のログ収集が可能になります。 |
| GitHub Actions対応 | ✅ はい | ✅ はい | |
| GitLab CI/CD対応 | ✅ はい | ❌ いいえ | |
| 機能 | |||
| 検知ルール | ✅ はい | ✅ はい | |
| 柔軟なカスタムルール | ✅ はい | 🔶 限定的 | cicd-sensorのルールはプロセスの親子関係、ファイルアクセス、シグナル間の相関をカバーしますが、Harden-Runnerは主にネットワーク送信の許可リストです。 |
| ネットワークブロック | 🔶 部分的 | ✅ はい | cicd-sensorはファイアウォールのようにトラフィックをフィルタリングするのではなく、検知時にプロセスを強制終了してジョブを停止します。 |
| ログエクスポート | ✅ はい | ❌ いいえ |
この表はHarden-Runnerの無料版を比較したものです。StepSecurityの有料プラットフォームでは、プライベートリポジトリやセルフホストランナーのサポート、ダッシュボード、ポリシー管理などが追加されます。
2026年5月時点の公開情報に基づいています。訂正を歓迎します。
サードパーティサービス
GMO Flatt SecurityのTakumi Runnerは、ホスト型のcicd-sensor Managerとして機能し、収集されたログの上に独自の脅威検知とトレース分析を追加します。セットアップについては、同社の統合ガイド(英語 / 日本語)を参照してください。これは別個の商用製品であり、cicd-sensorはそれなしでも動作します。
cicd-sensorはベンダーニュートラルなオープンソースプロジェクトです。単独で動作し、通信するマネージャーは自分で実行することを選んだものです。他のベンダーやサービスも同様にcicd-sensorとの統合を歓迎します。
cicd-sensorがサードパーティのホスト型マネージャーを指定された場合、収集されたログとイベントはそのベンダーのサービスに送信されます。
対応CI/CDパイプライン
| プラットフォーム | 環境 | ステータス |
|---|---|---|
| GitHub Actions | GitHubホスト型ランナー | ✅ 対応 |
| GitHub Actions | マシン上のセルフホストランナー | ✅ 対応 |
| GitHub Actions | Kubernetes上のActions Runner Controller | 🧪 プレビュー対応 |
| GitLab CI/CD | GitLab Runner Docker executor | ✅ 対応 |
| GitLab CI/CD | GitLab Runner Kubernetes executor | 🧪 プレビュー対応 |
| GitLab CI/CD | GitLabホスト型ランナー | ❌ 非対応(技術的制約) |
パブリックリポジトリとプライベートリポジトリの両方で動作し、サードパーティSaaSへの依存はありません。
Linuxカーネル: amd64では5.15以降、arm64では6.1以降。
ルール
cicd-sensorには一連のベースラインルールが同梱されています。それらの仕組みについてはベースラインルールガイドを参照してください。ルール定義自体はrules/にあります。独自のルールを作成したり、ベースラインを完全に無効にすることもできます。
ドキュメント
- はじめに: cicd-sensor とは何か、そして始め方。
- ユーザーガイド: GitHub Actions および GitLab CI/CD 向けのデプロイ手順。
- ルール: 検知、収集、相関ルールの作成方法。
- ログ: マネージャーが出力するログ形式。
- アテステーション述語: CI/CD ランタイム証跡のためのランタイムトレース述語。
- 開発者ガイド: エージェント、eBPF ランタイム、マネージャー、ルールエンジンの内部構造。
プロジェクトについて
[!NOTE] 作成者について: cicd-sensor はベンダーニュートラルなオープンソースプロジェクトであり、Common Threat Matrix for CI/CD Pipeline の作者、OWASP Top 10 CI/CD Security Risks のコントリビューター、OSC&R / pbom.dev の初期コントリビューターである Hiroki Suezawa (@rung) によって作成・維持されています。cicd-sensor は、サプライチェーン攻撃の被害を受ける側であるオープンソースコミュニティに寄り添うため、個人プロジェクトとして開始されました。
読み取り専用の公式ミラーは gitlab.com/cicd-sensor/cicd-sensor で公開されています。GitHub が正規のソースであり、GitLab ミラーは定期的に同期されます。
ライセンス
Apache License 2.0 (LICENSE)。internal/agent/bpf/ 配下の BPF ソースは GPL-2.0-only OR BSD-2-Clause のデュアルライセンスです (詳細)。