

Krawl v2.3.0
Krawlは、カスタマイズ可能で軽量なクラウドネイティブのWebデセプションサーバー兼アンチクローラーです。現実的でランダムに生成されたデコイデータとAI生成のHTMLテンプレートを使用して、低難易度の脆弱性を持つ偽のWebアプリケーションを作成します。
Krawl
欺瞞的なWebページ、偽の認証情報、カナリアトークンを通じて、攻撃者やWebクローラーによる悪意のある活動を検出・追跡するために設計された、モダンでカスタマイズ可能なWebハニーポットサーバーです。




目次
- デモ
- Krawlとは?
- Krawlダッシュボード
- デプロイモード
- Krawlバンリスト
- クイックスタート
- 設定
- 悪意のあるIPをBANする
- 攻撃検出
- IPレピュテーション
- AIを活用した欺瞞
- リバースプロキシまたはCDNの背後での実行
- メトリクスとモニタリング
- ドキュメント
- コントリビューション
デモ
ヒント: さらに楽しむには、robots.txt のパスをクロールしてみてください
Krawl URL: http://demo.krawlme.com
ダッシュボードを表示 http://demo.krawlme.com/das_dashboard
Krawlとは?
Krawl は、悪意のある攻撃者、Webクローラー、自動スキャナーを検出・遅延・分析するために設計されたクラウドネイティブな欺瞞サーバーです。
管理パネル、設定ファイル、露出した偽の認証情報など、簡単に手に入る餌をちりばめたリアルな偽のWebアプリケーションを作成し、疑わしい活動を引き寄せて特定します。
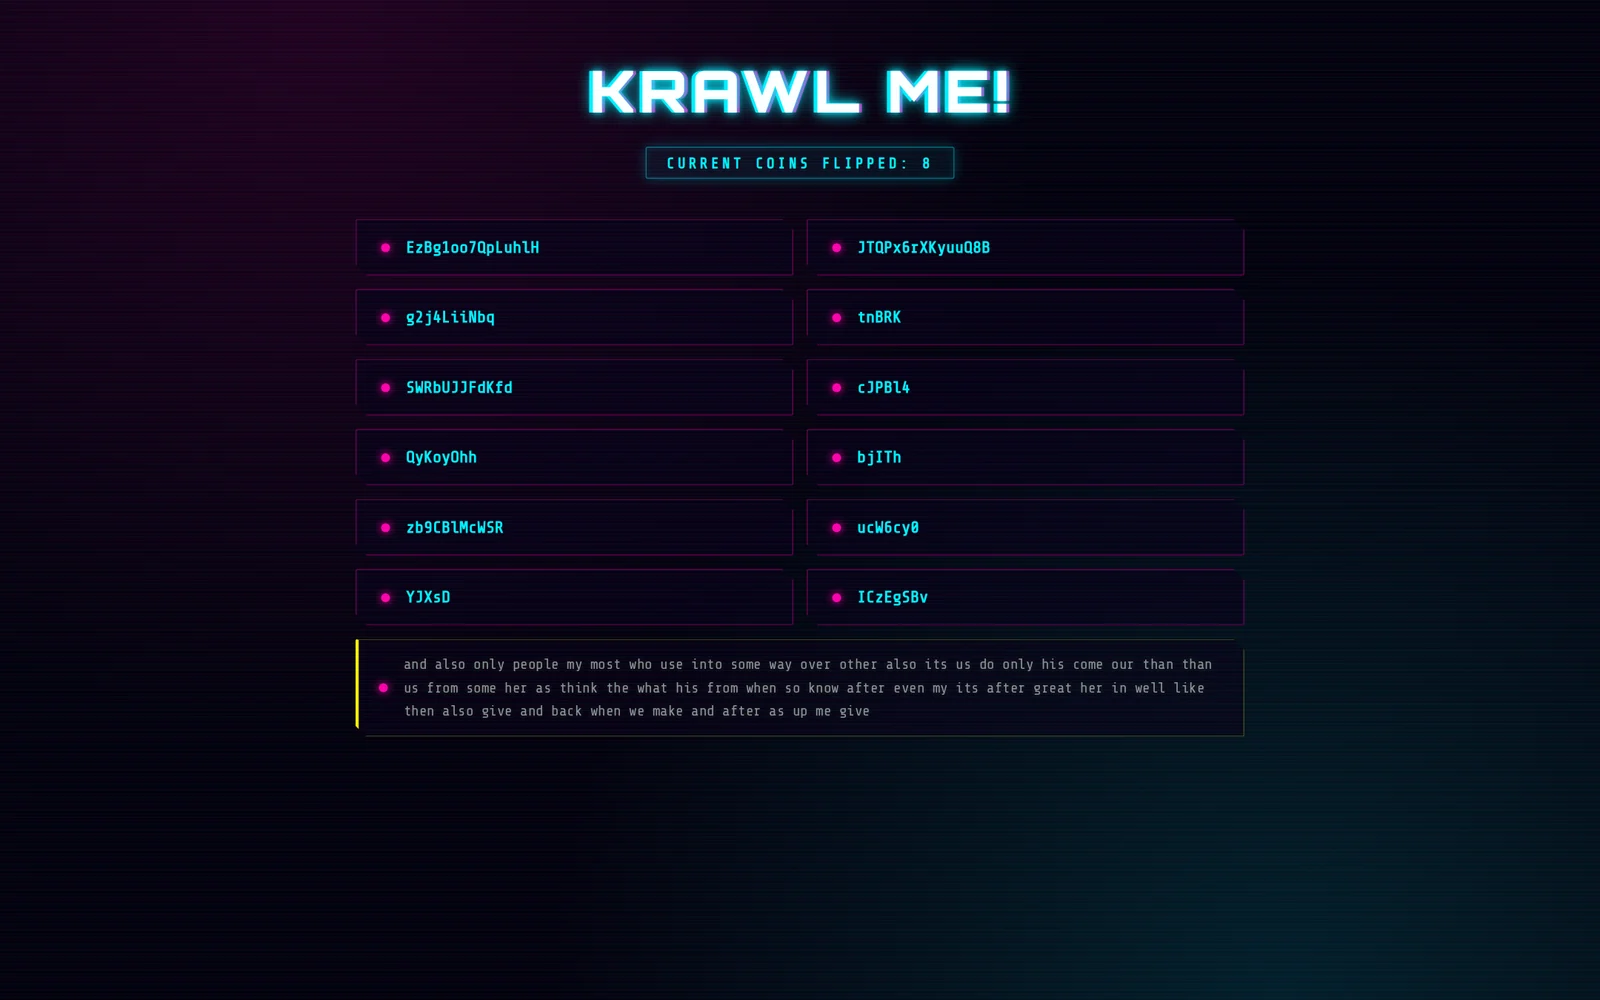
攻撃者のリソースを浪費することで、Krawlは悪意のある行為と正当なクローラーを明確に区別するのに役立ちます。
主な機能:
- AI 生成の欺瞞ページ: 攻撃者に偽の脆弱な攻撃対象領域の生成を手伝わせる
- スパイダートラップページ: spidertrap プロジェクトに基づき、クローラーのリソースを浪費させる無限のランダムリンク
- 偽ログインページ: WordPress、phpMyAdmin、管理パネル
- ハニーポットパス: スキャナーを捕まえるために robots.txt で宣伝されるパス
- 偽認証情報: 本物らしく見えるユーザー名、パスワード、API キー
- Canary Token 連携: 外部アラートのトリガー
- ランダムなサーバーヘッダー: サーバーヘッダーとバージョンに基づく攻撃を混乱させる
- リアルタイムダッシュボード: 不審なアクティビティを監視
- YARA 攻撃検知: Web 攻撃、エクスプロイトペイロード、2,500 以上の CVE、IoT ボットネット、露出プローブに対応する 3,100 以上のバンドル済みルールを搭載し、一致する偽の応答で返答
- カスタマイズ可能な偽コンテンツ: すべての偽ページと攻撃応答は
responses/manifest.yamlにリストされたファイル - ランダムなエラー注入: 実際のサーバー動作を模倣
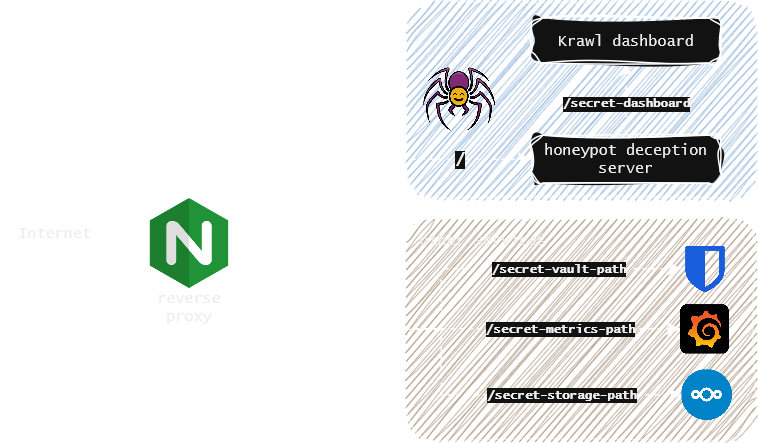
リバースプロキシを使用すれば、Krawl を他のサービスと並べて簡単に公開し、Web クローラーや悪意のあるユーザーからそれらを保護できます。詳細はリバースプロキシのドキュメントを参照してください。
Krawl ダッシュボード
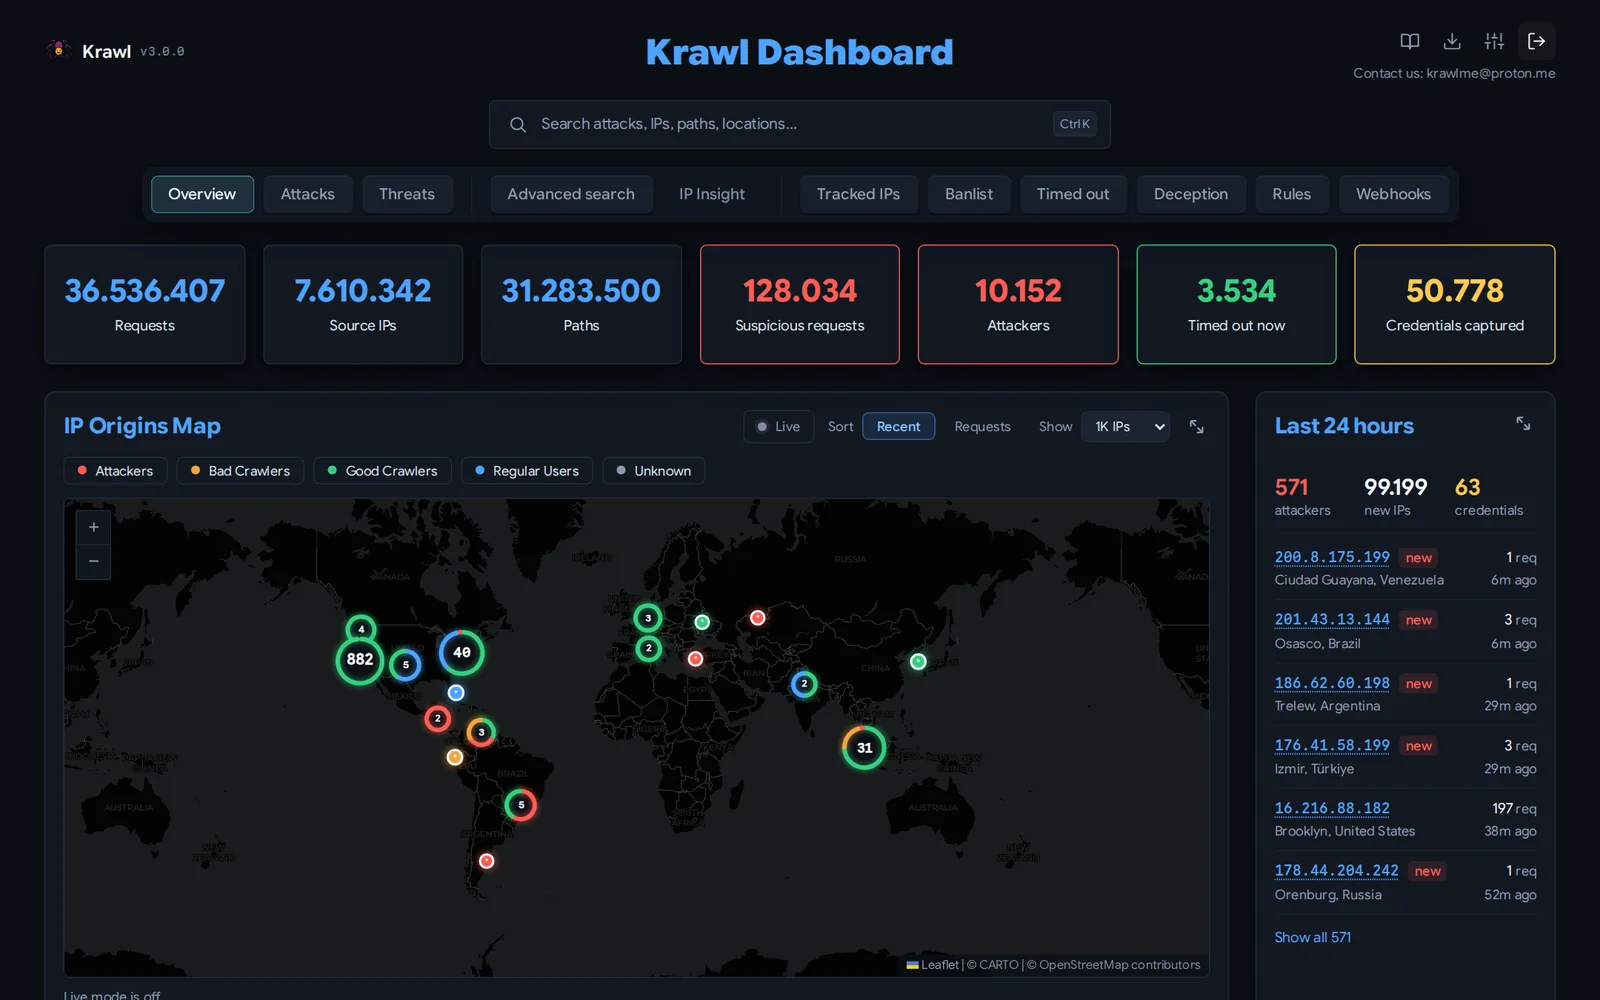
Krawl は、起動時に生成されるランダムな秘密パス、または KRAWL_DASHBOARD_SECRET_PATH で設定されたカスタムパスからアクセスできる包括的なダッシュボードを提供します。これにより、ダッシュボードはハニーポットをスキャンする攻撃者から隠されます。
ダッシュボードのパスを知っている人なら誰でも、5 つのタブを開くことができます:
- 概要: 攻撃アクティビティの高レベルなビュー: IP 発信元のインタラクティブマップ、最近の不審なリクエスト、上位の IP、User-Agent、パス。
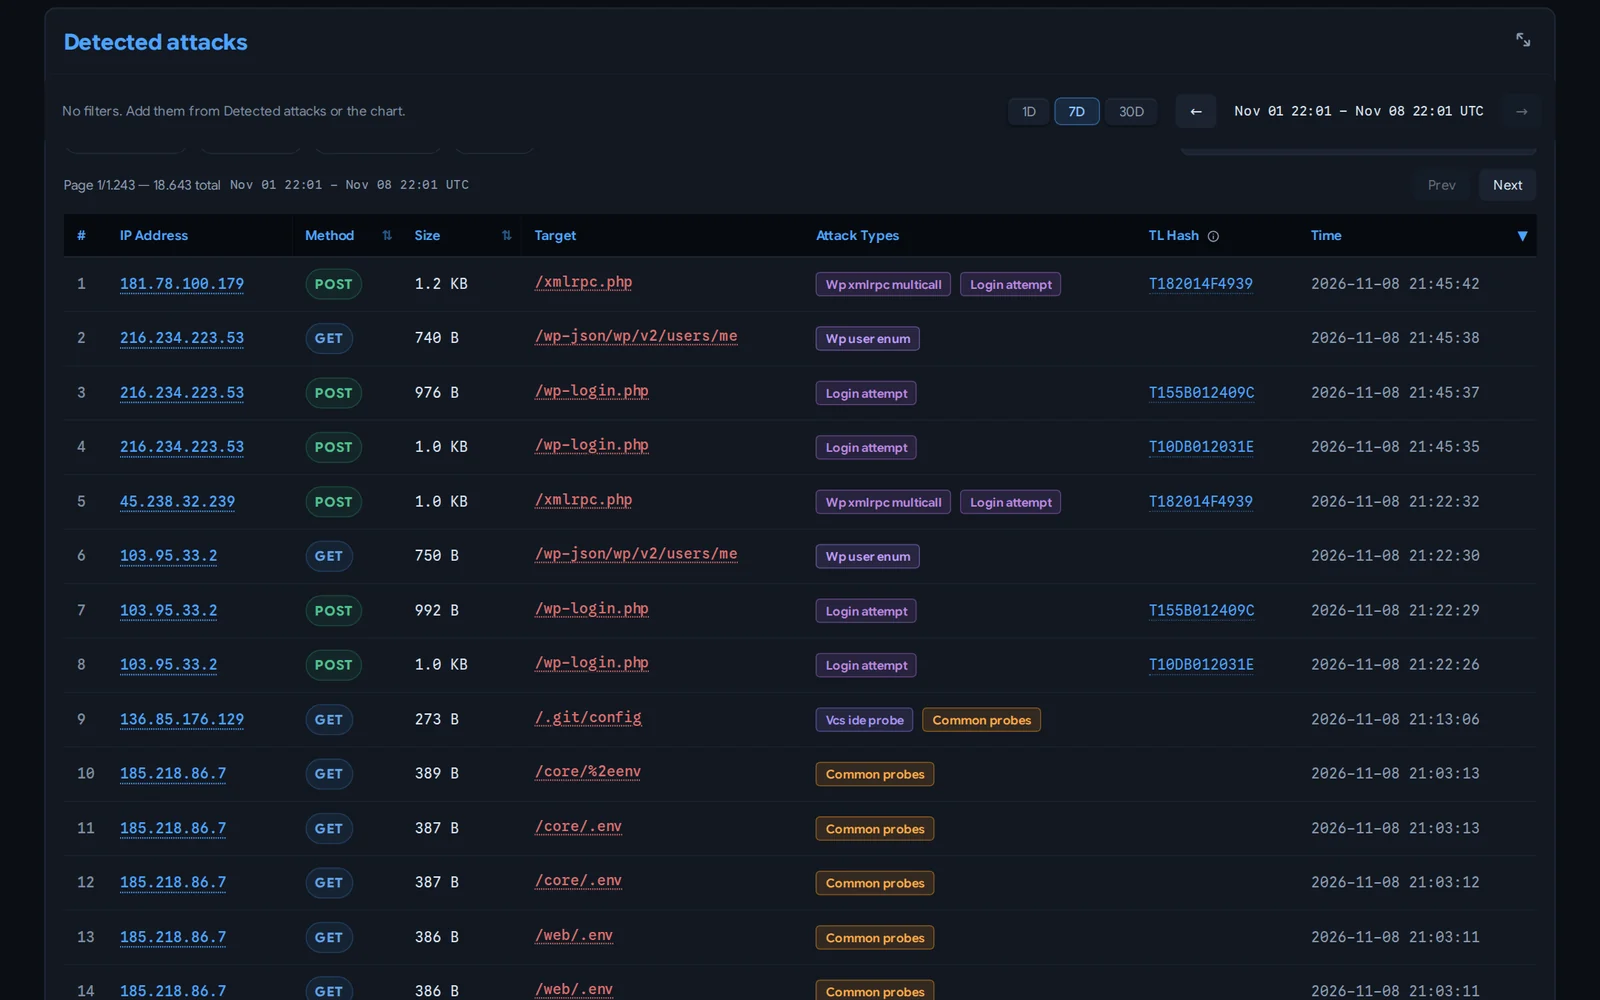
- 攻撃: キャプチャされた認証情報、ハニーポットのトリガー、検出された攻撃タイプ (SQLi、XSS、パストラバーサルなど) の詳細な内訳をチャートと表で表示。
-
脅威: TLSH ファジーハッシュによってキャンペーンごとにグループ化されたペイロード。これにより、ウェブシェルとその編集された亜種が無関係なヒットではなく 1 つのキャンペーンとして読まれ、キャプチャされたすべてのファイルのインデックスも表示されます。
-
高度な検索: パス、ホスト、IP、リファラー、ユーザーエージェント、メソッド、生のリクエストテキスト、HTTP ヘッダーで保存されたリクエストを検索。
-
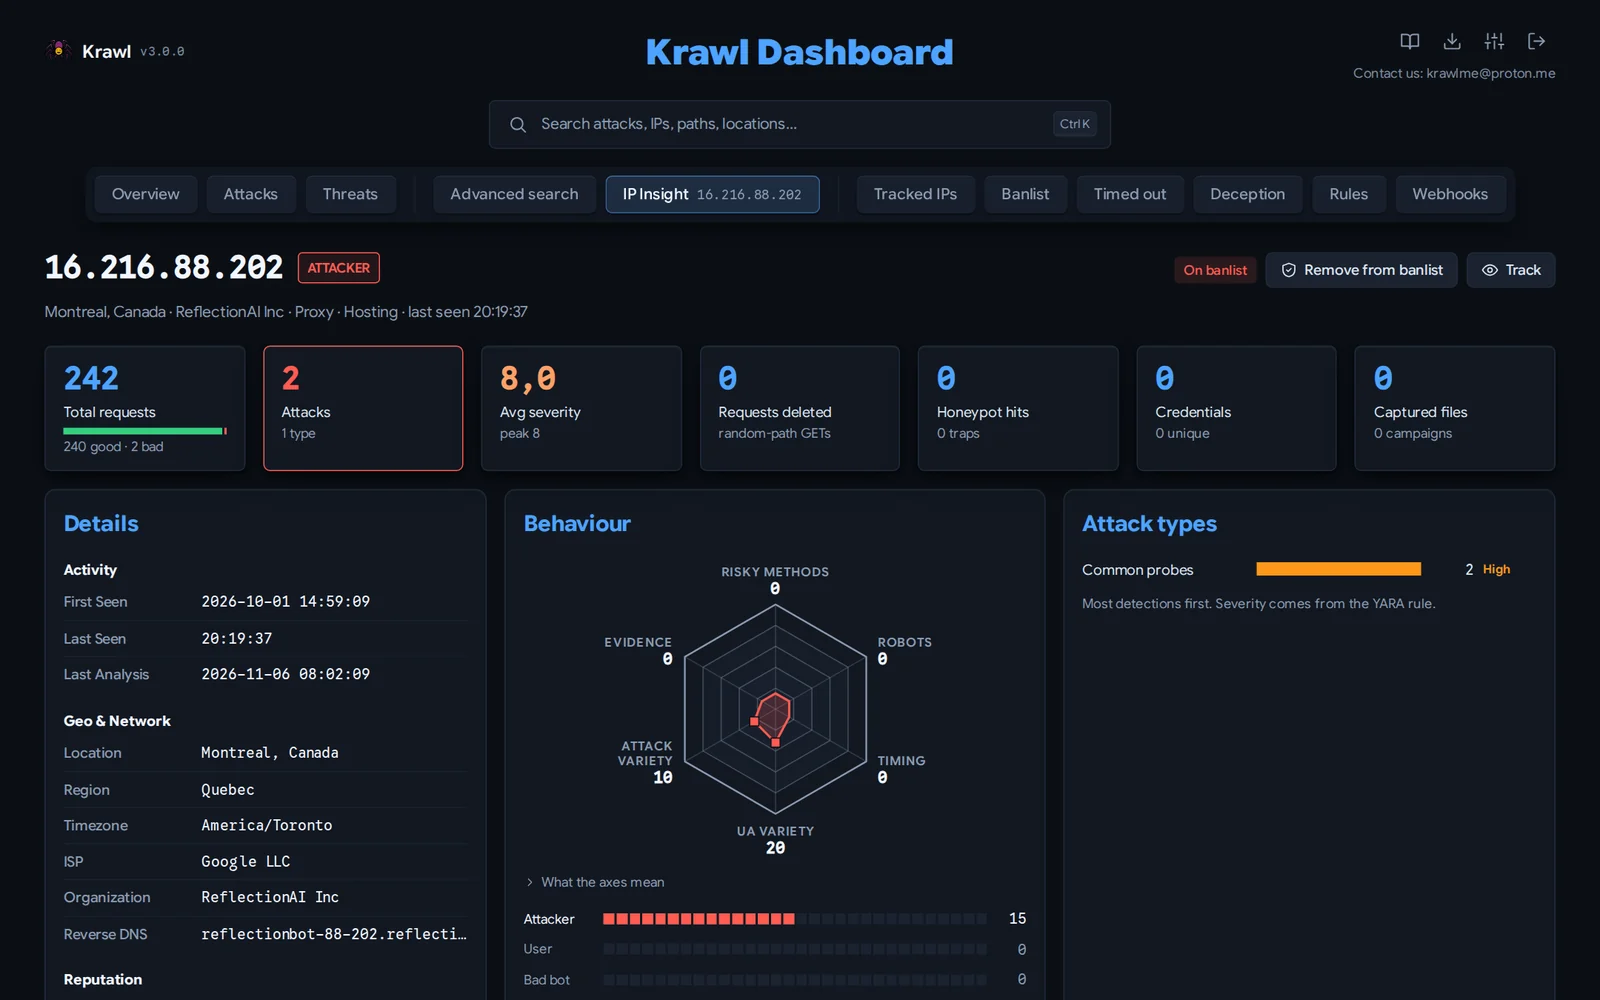
IP インサイト: 選択した IP の詳細なフォレンジックビュー: 地理位置情報、ISP/ASN 情報、レピュテーションフラグ、行動ヘキサゴン、ランク付けされた攻撃タイプ、良好なリクエストと悪意のあるリクエストの数、平均重大度、リファラー履歴、キャプチャされたファイルと認証情報、カテゴリのタイムライン、完全なアクセス履歴。
さらに、ダッシュボードのパスワードで認証すると、保護されたタブが利用可能になります:
- 追跡 IP: 経時的に監視したい IP アドレスのウォッチリストを維持。
- IP バンリスト: IP バンを管理し、検出された攻撃者を表示し、バンリストを生形式または IPTables 形式でエクスポート。
- タイムアウト: 自動レート制限の時間バンを受けている IP を確認し、除外すべきものを除外。
- 欺瞞: AI 生成ページを管理し、エクスポートしたり新しいものをインポート。
- ルール: 読み込まれた YARA ルールをメタデータ、偽の応答、一致数とともに閲覧し、再起動なしで独自のルールファイルをアップロードまたは削除。
- Webhook: バンを CloudFlare やその他のファイアウォールに転送。
ヘッダーのアイコンから、ドキュメント、バンリストのエクスポート、実行中の設定を表示する設定パネル、およびスケジュールされたタスクをオンデマンドで実行するためのメンテナンスページを開くことができます。
詳細はダッシュボードのドキュメントを参照してください。
デプロイモード
Krawl は 2 つのデプロイモードをサポートしており、config.yaml の mode 設定または KRAWL_MODE 環境変数で制御されます。
| スタンドアロン | スケーラブル | |
|---|---|---|
| データベース | SQLite (WALモード) | PostgreSQL |
| キャッシュ | インメモリPython dict | Redis (マルチティアTTL) |
| レプリカ | 1 (単一インスタンス) | 1以上 (水平スケーリング) |
| 外部依存 | なし | PostgreSQL + Redis |
| 最適な用途 | 開発、ホームラボ、50万リクエスト未満 | 本番環境、HA、50万リクエスト超 |
スタンドアロン: リクエスト数が少ない開発環境やホームラボに最適です。追加設定は一切不要で、Krawlを実行するだけで動作します。
- 外部依存のない単一コンテナデプロイ
- RAMおよびリソース使用量が少ない
スケーラブル: 本番環境や高トラフィックのハニーポット向けに設計されています。Helmチャートはデフォルトでこのモードになります。
- Redisのマルチティアキャッシュにより、ダッシュボードがより高速で応答性が向上
- RedisがPostgreSQLの前段のホットパスキャッシュとして機能することでディスクI/Oを削減
- 水平スケーリングにより、ロードバランサーの背後でKrawlレプリカの数を増加可能
詳細な設定、Docker Composeの例、Kubernetes/Helmのセットアップ、および段階的な移行手順については、デプロイモードのドキュメントを参照してください。
Krawl Banlist
Krawlは、ハニーポットのトラップを発動させた攻撃者のIPアドレスをまとめたbanlist.txtを定期的に更新・維持しています。このBanlistは毎週公開され、ダウンロード可能です。Krawlを使用していなくても、コミュニティが既知の悪意あるアクターを事前にブロックするのに役立ちます。