

CyberStrikeAI v1.7.21
AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。
CyberStrikeAI
AIネイティブなサイバーセキュリティのための行動システム—意図が統制された実行へと変わり、証拠が運用上の記憶となり、あらゆるオペレーションが次のオペレーションを改善する。
CyberStrikeAIは、計画、実行、人による監督、証拠、リプレイを、監査可能な単一のワークスペースで結びつけます。Goで構築されており、Piを活用したエージェント、MCPネイティブなツール、RAGナレッジ、ビジュアルワークフロー、そして攻撃チェーンのモデリングと分析を組み合わせ、許可されたセキュリティオペレーションを支援します。
ここから始める: クイックスタート · ドキュメント · セキュリティ強化
[!IMPORTANT] CyberStrikeAIは、自身が所有するシステム、または明示的にテストを許可されたシステムでのみ使用してください。共有環境や本番環境では、高リスクなツール、WebShell、C2機能を有効化する前に、セキュリティモデルと強化ガイドを確認してください。
インターフェースと統合のプレビュー
システムダッシュボードの概要
ライトモード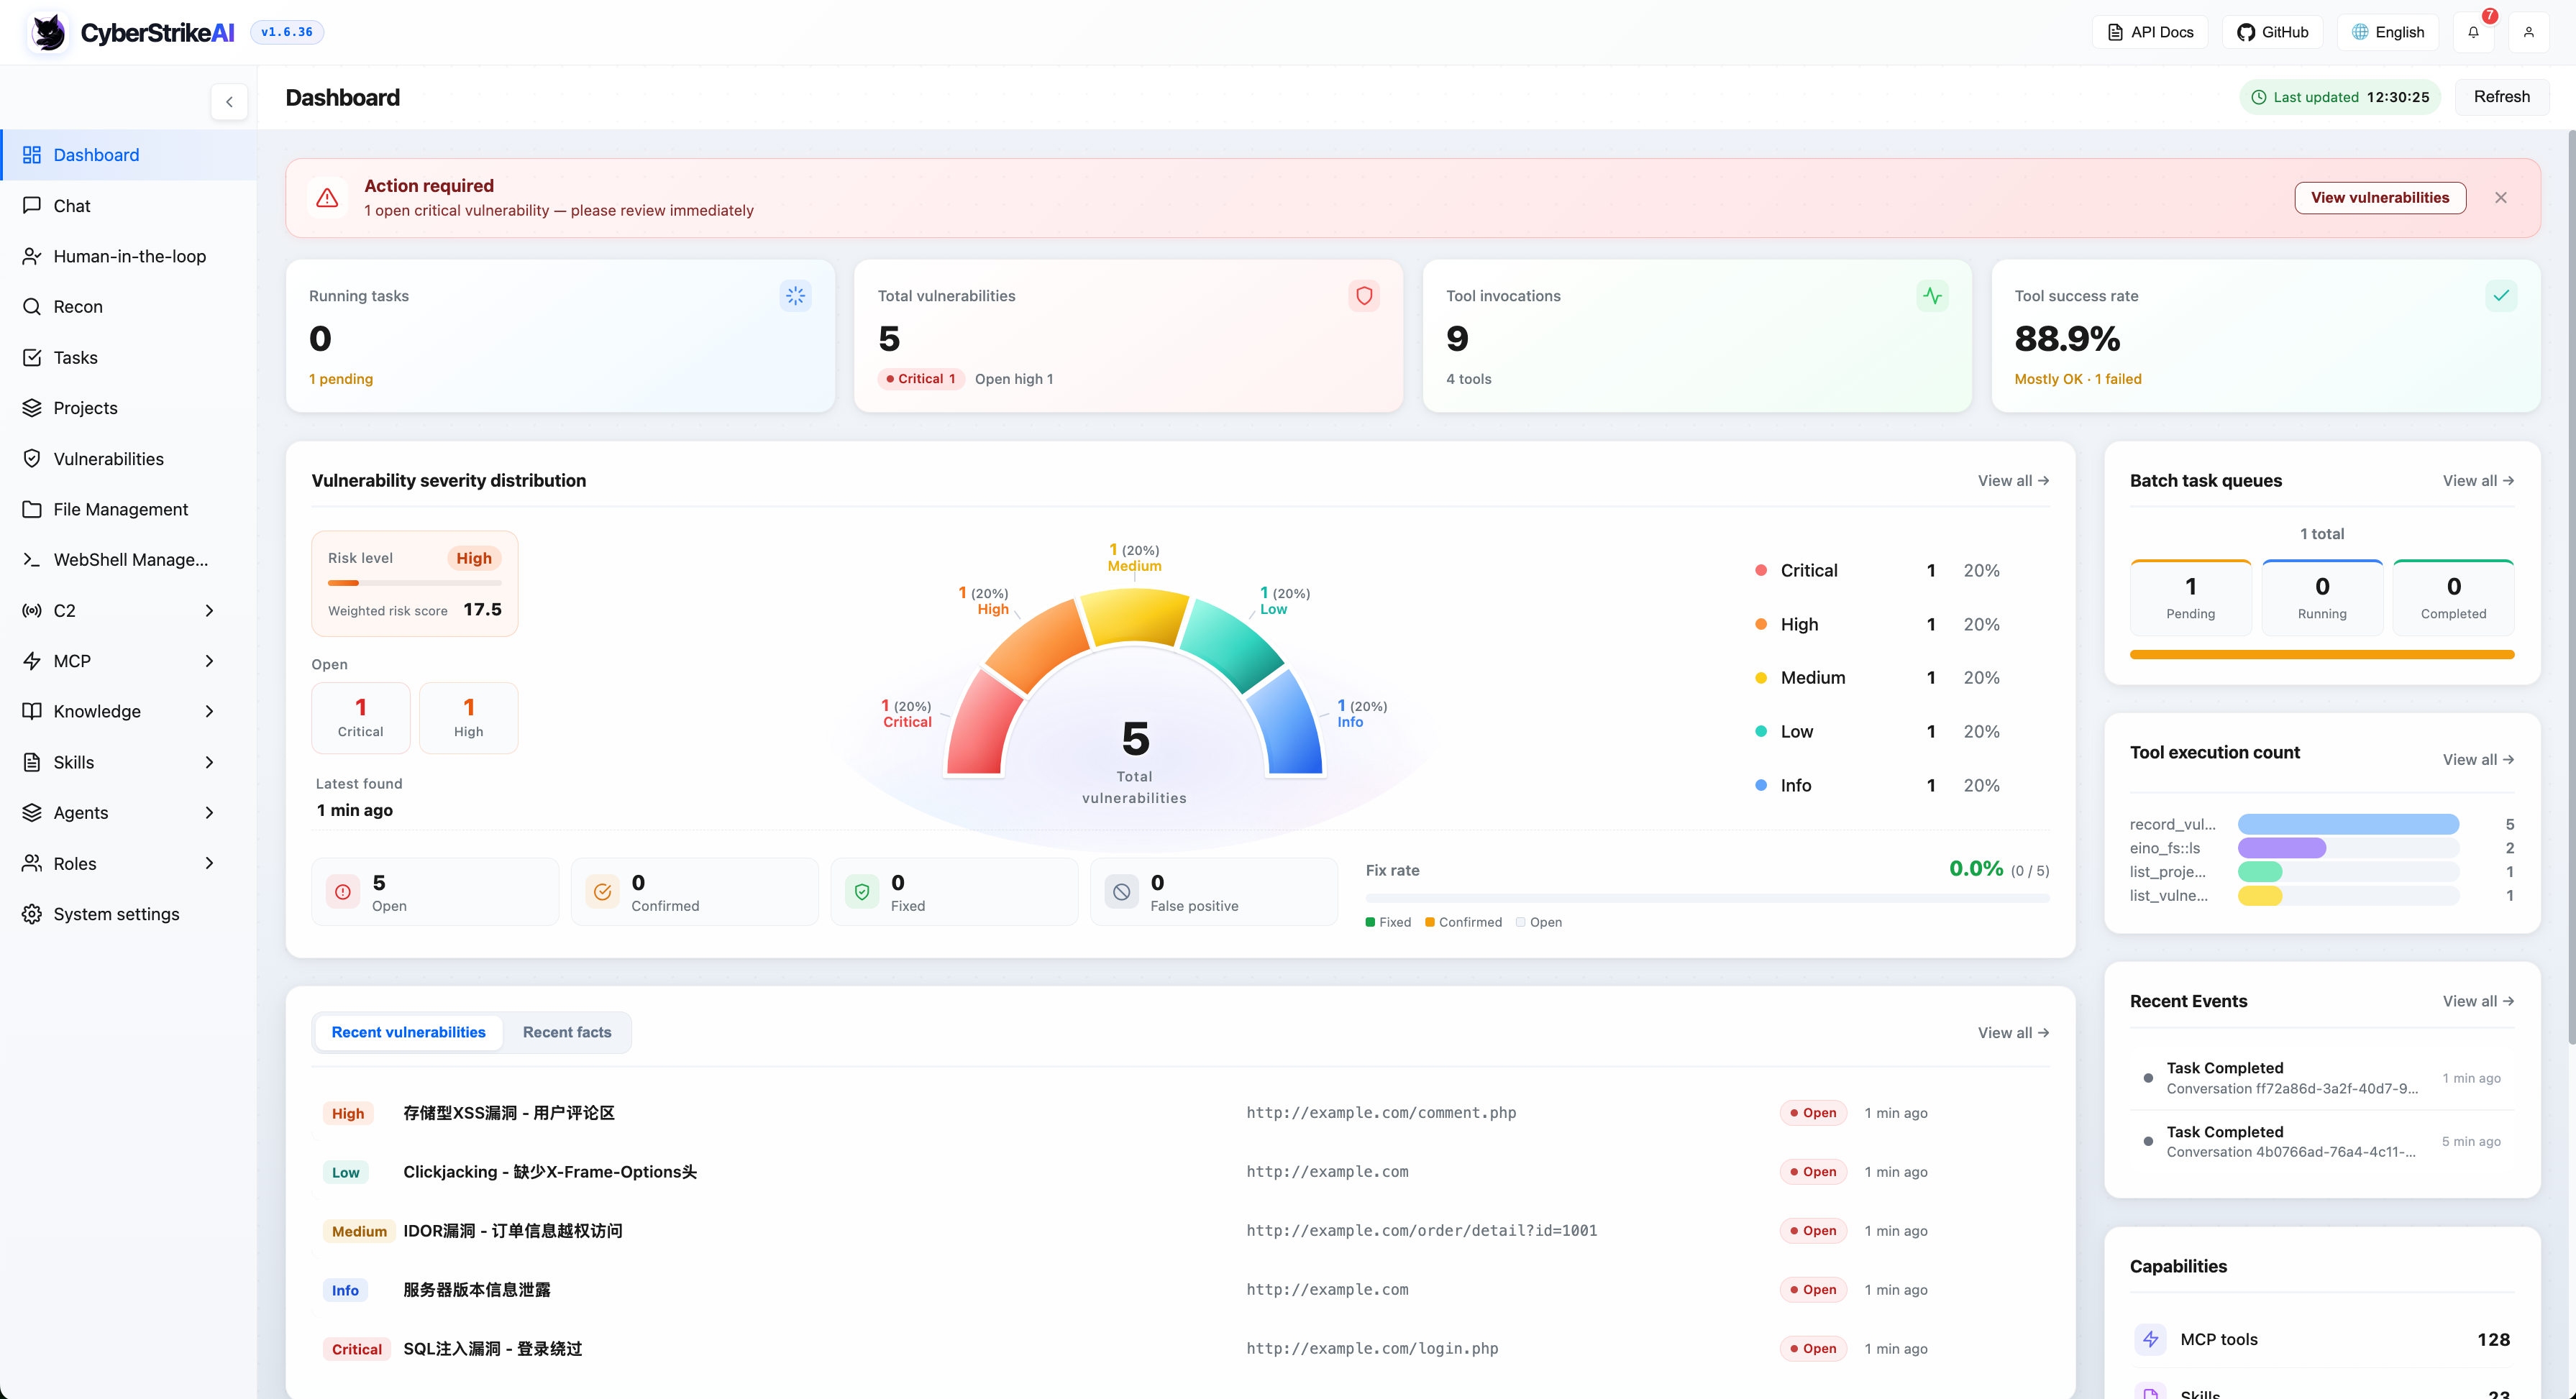
|
ダークモード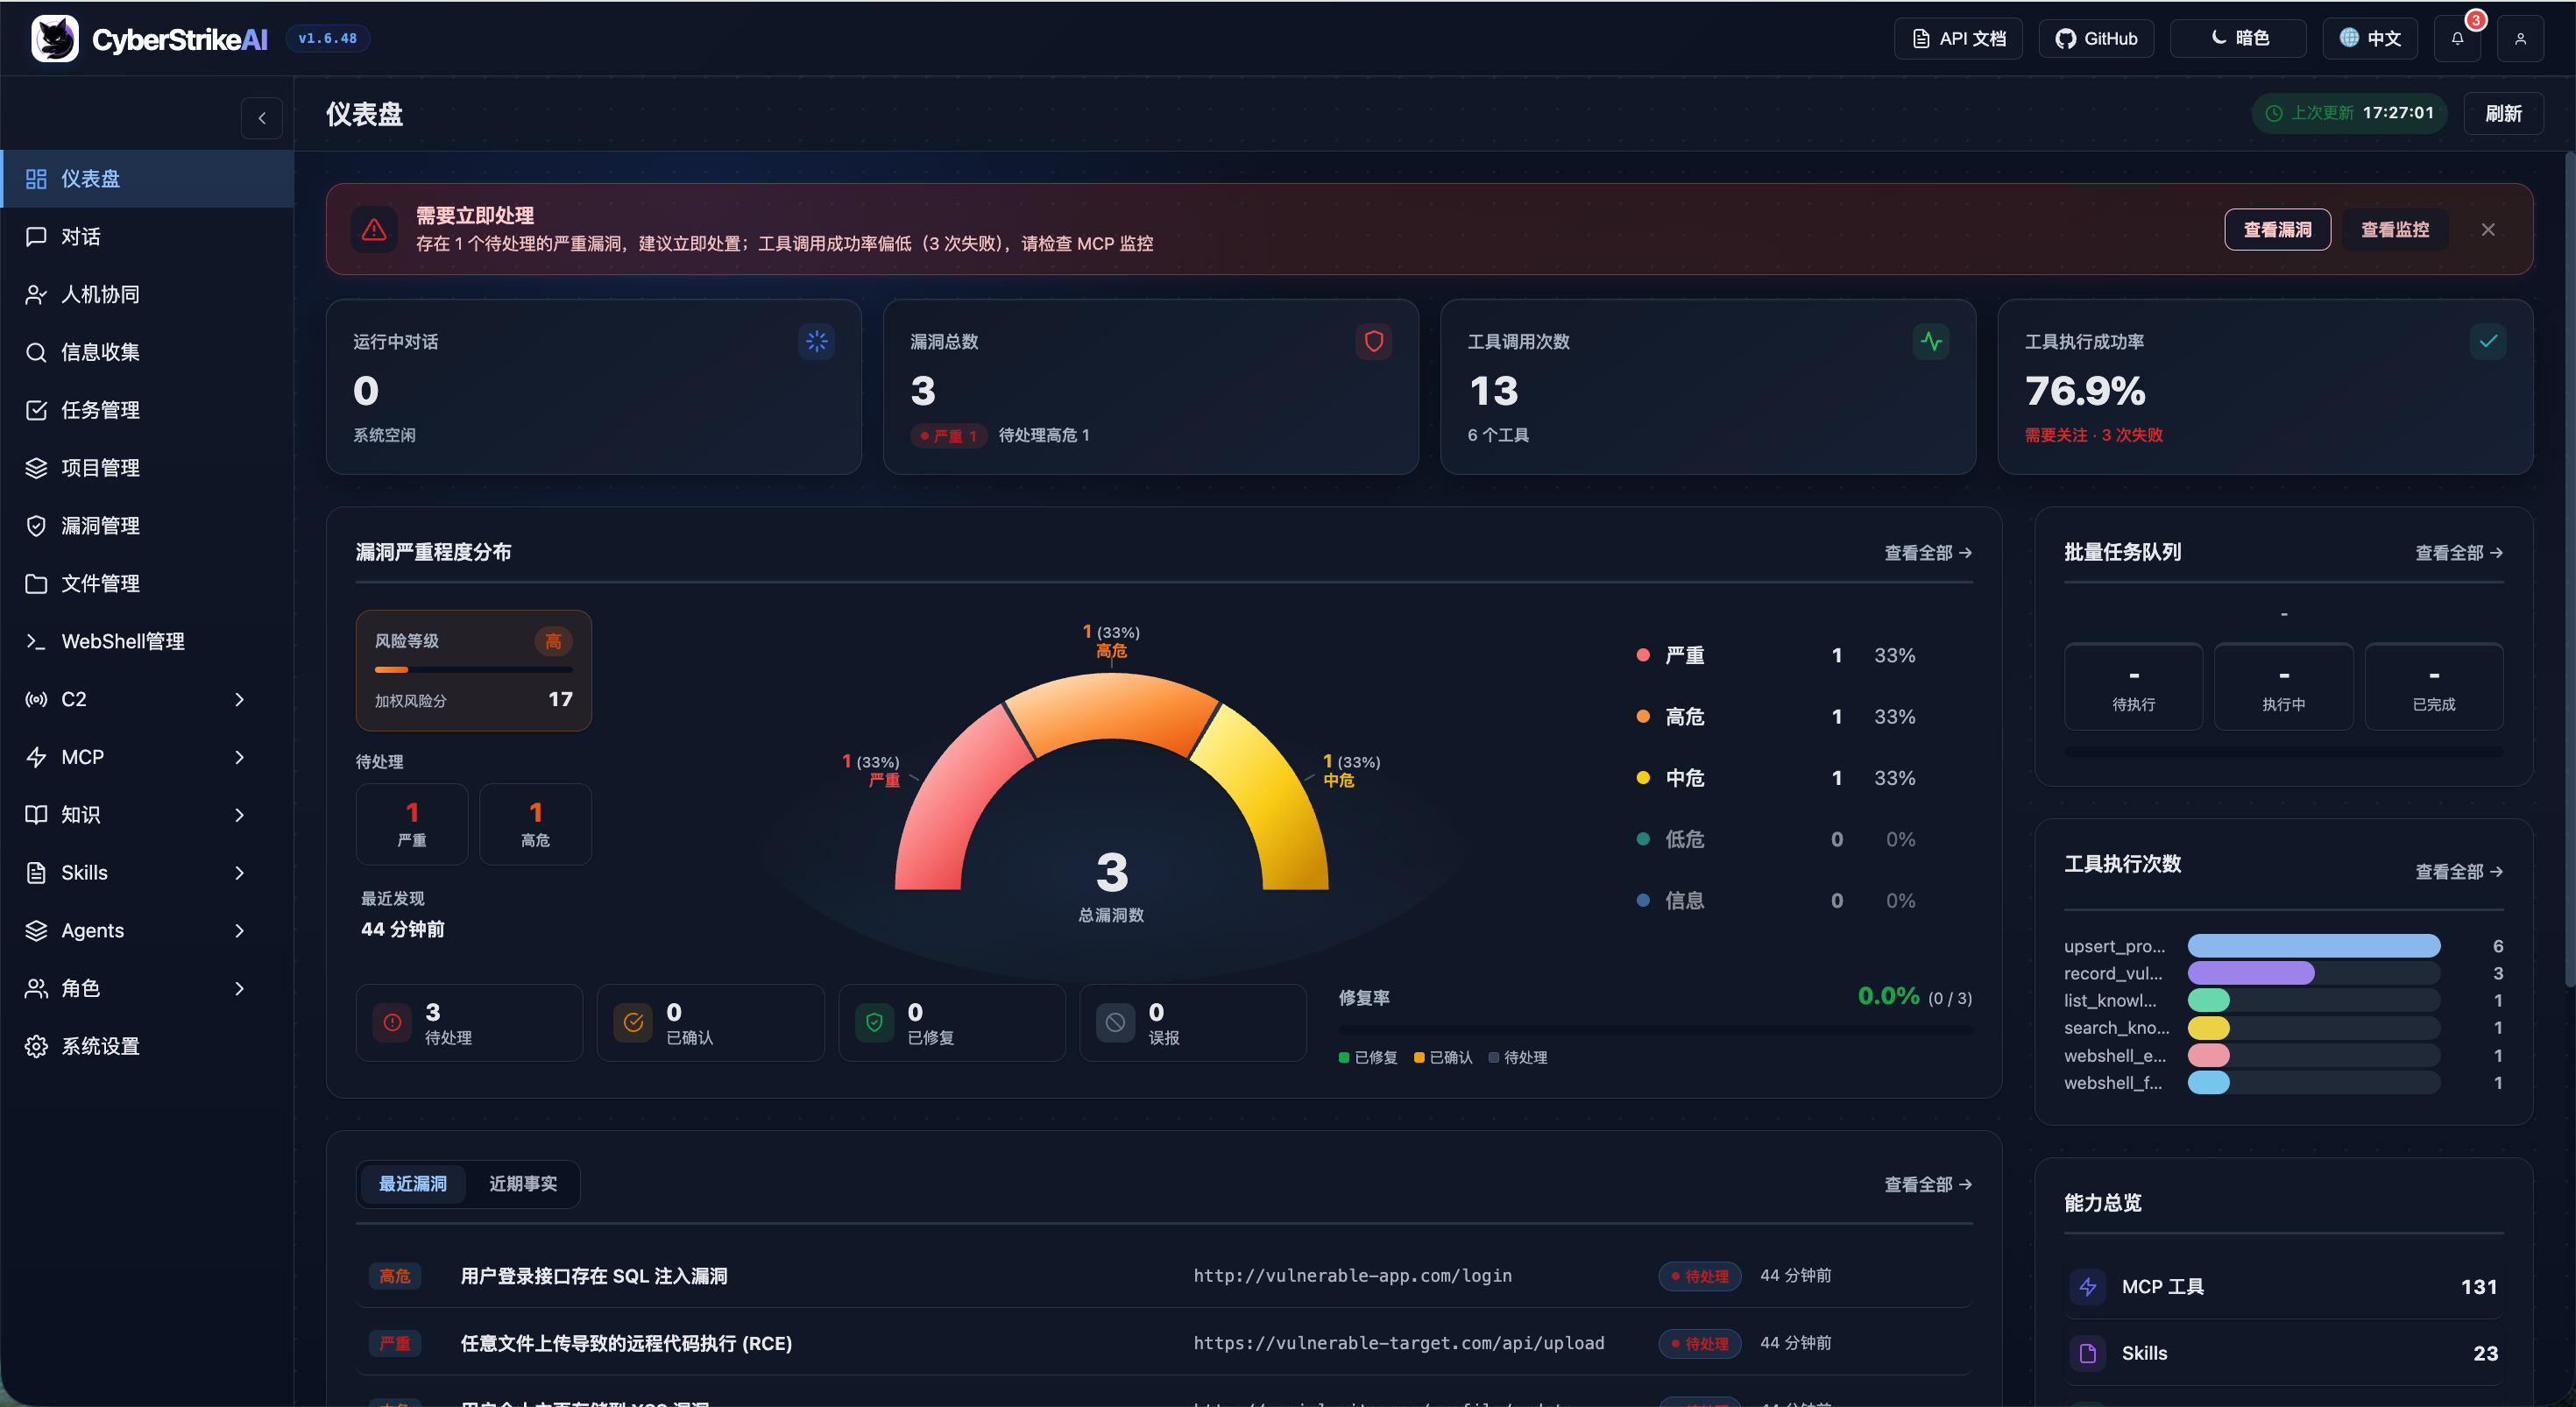
|
ダッシュボードは、システムの実行状態、セキュリティ脆弱性、ツール使用状況、ナレッジベースの包括的な概要を提供し、ユーザーがプラットフォームの主要機能と現在の状態を素早く把握できるようにします。
その他のインターフェースのスクリーンショット
主要機能の概要
Webコンソール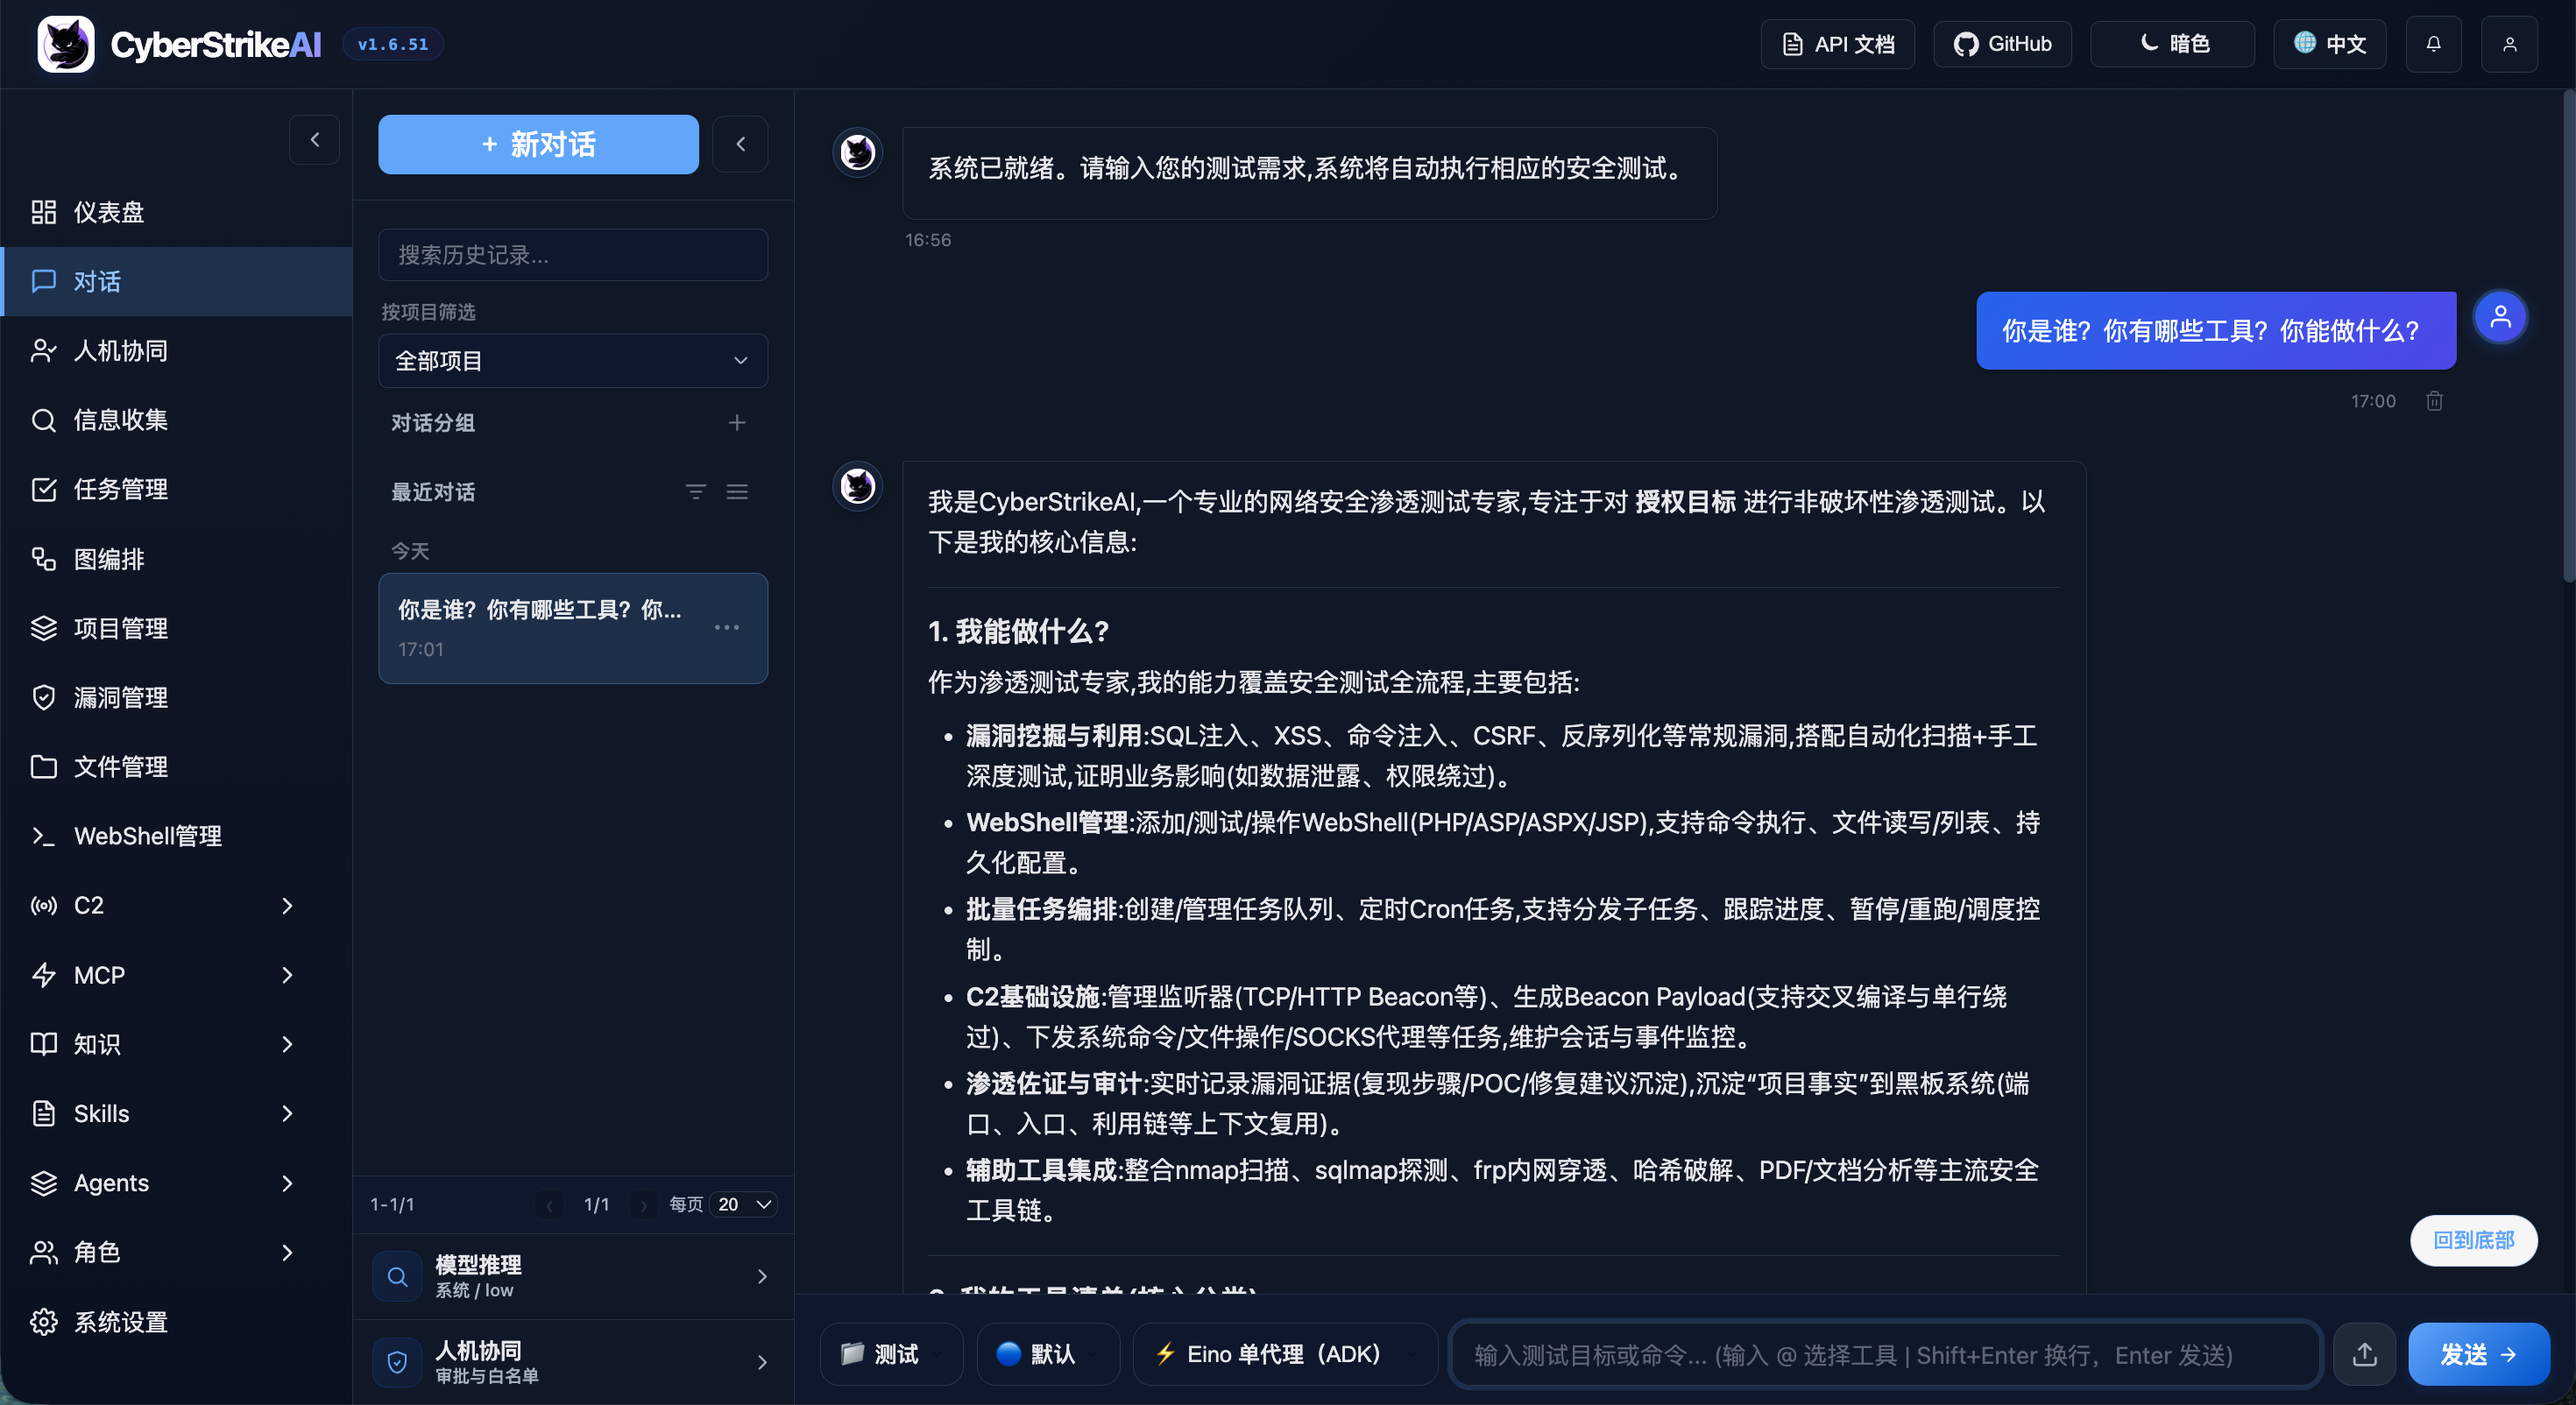
|
タスク管理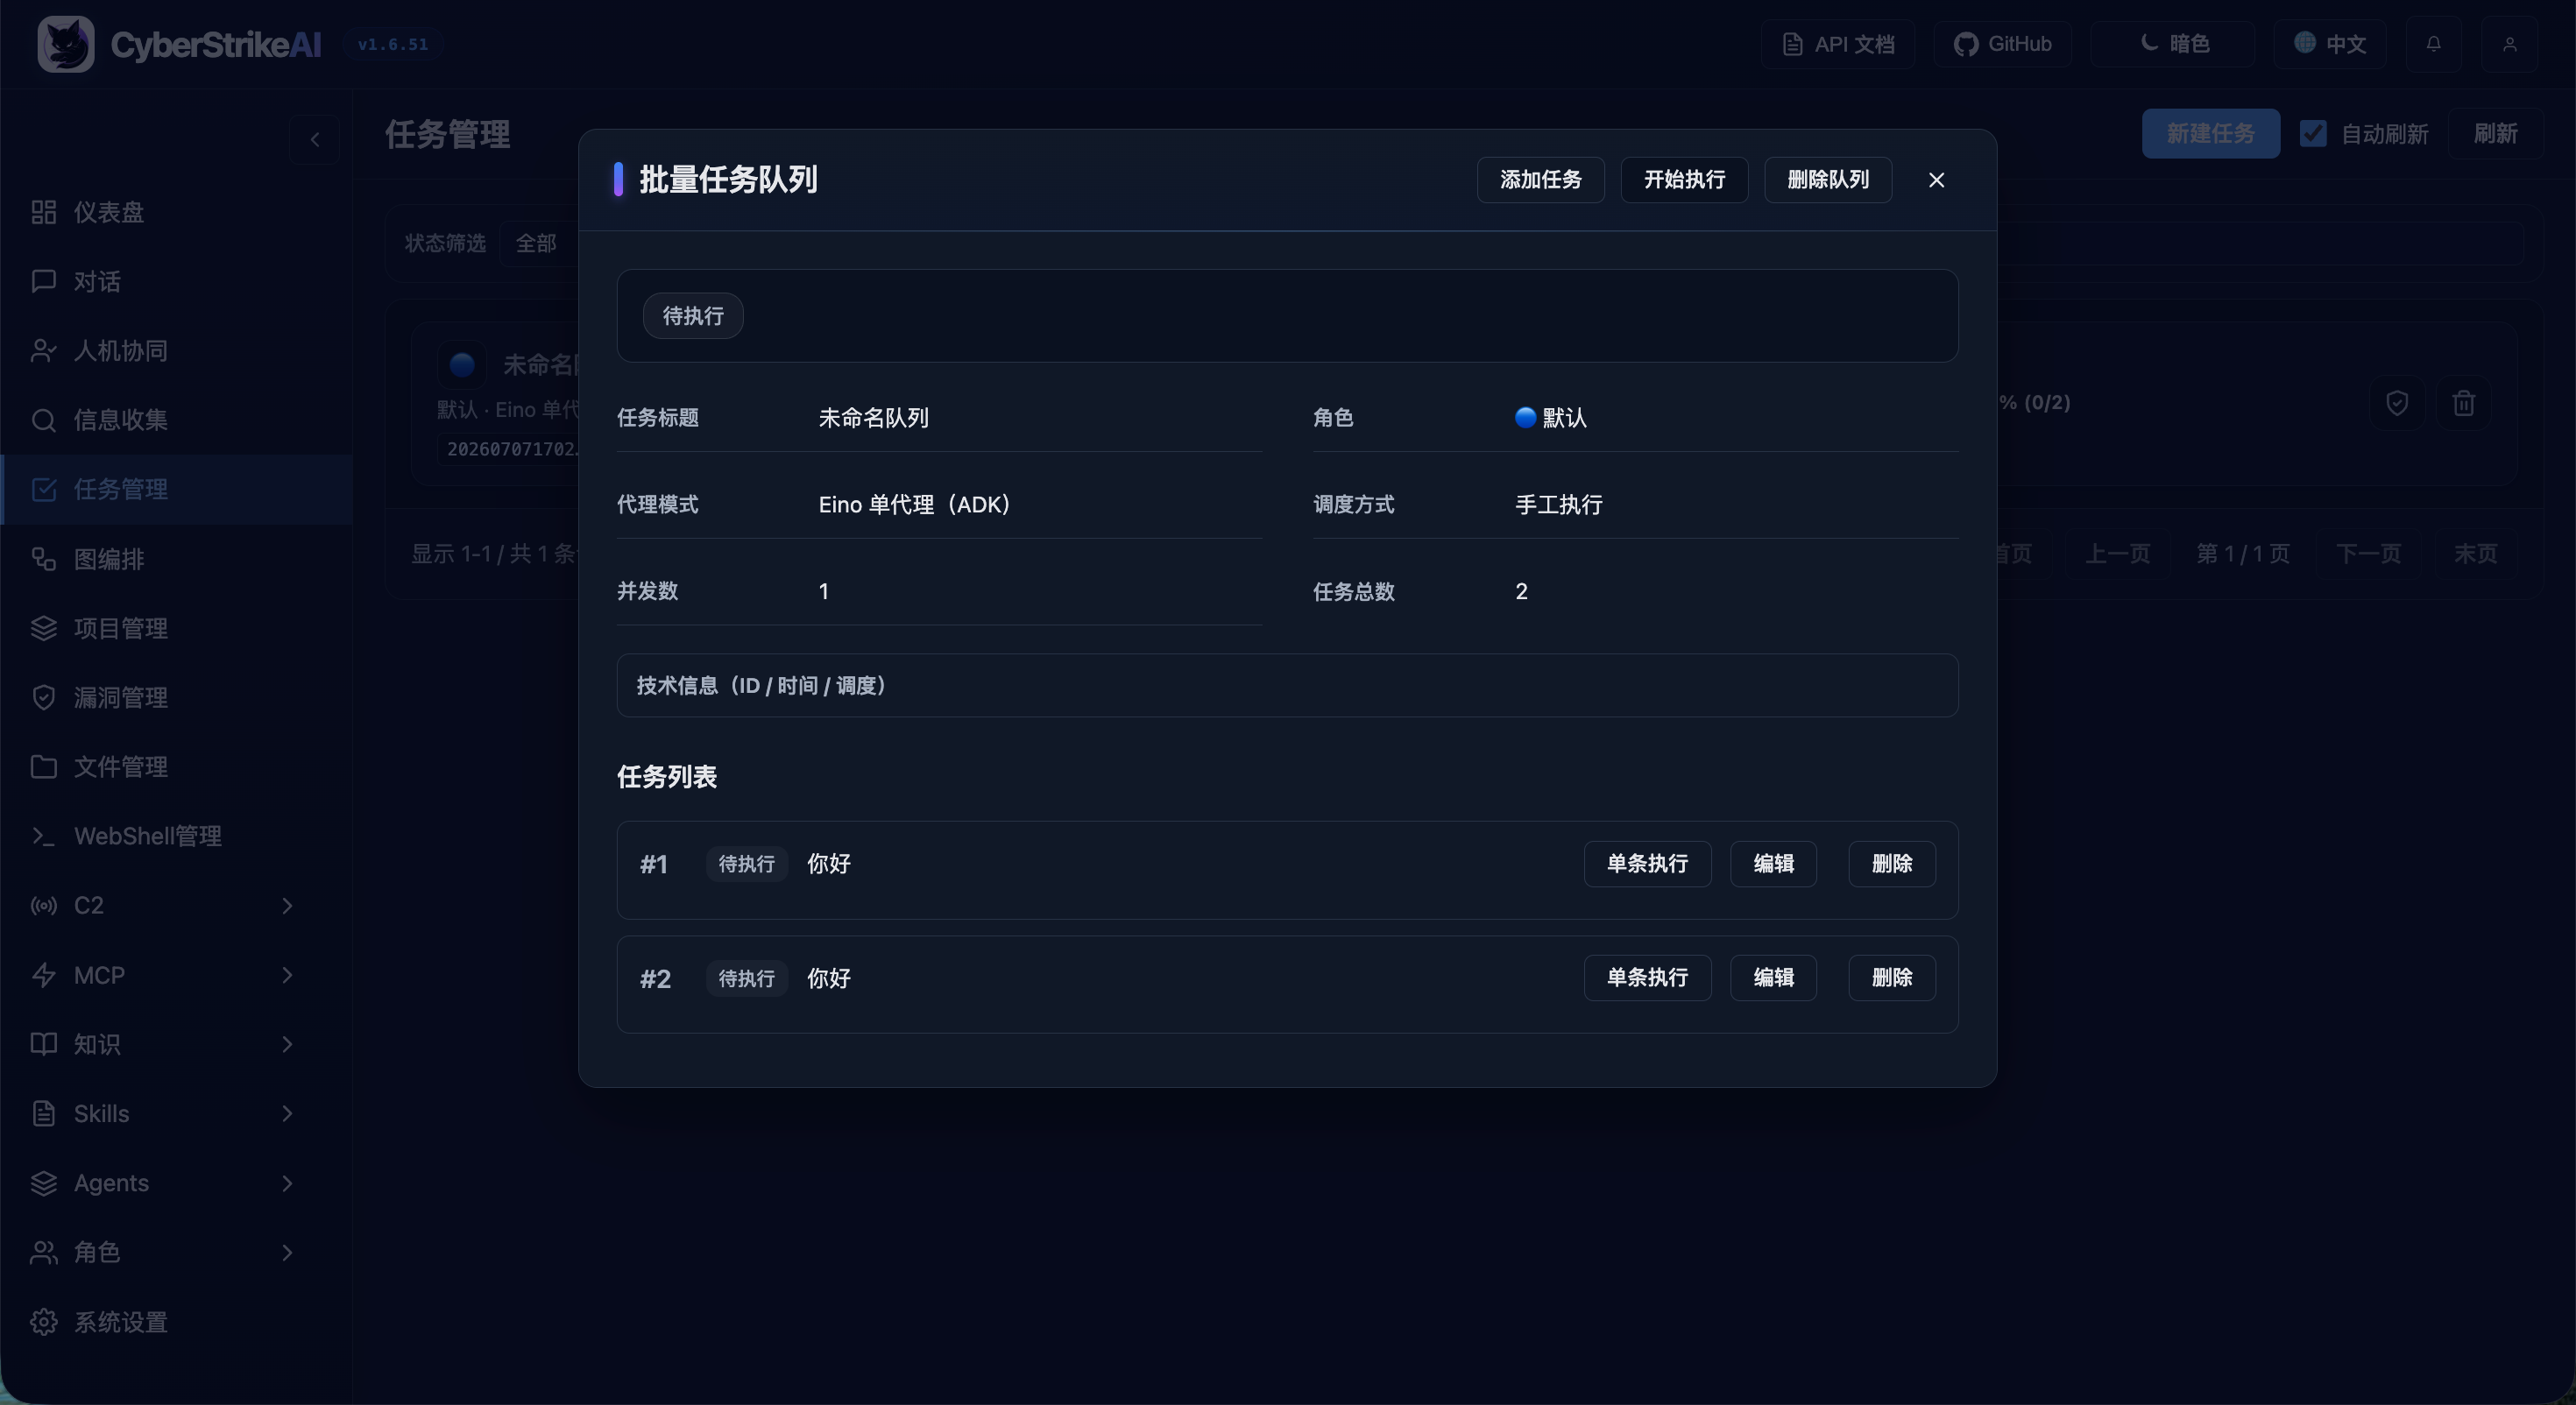
|
脆弱性管理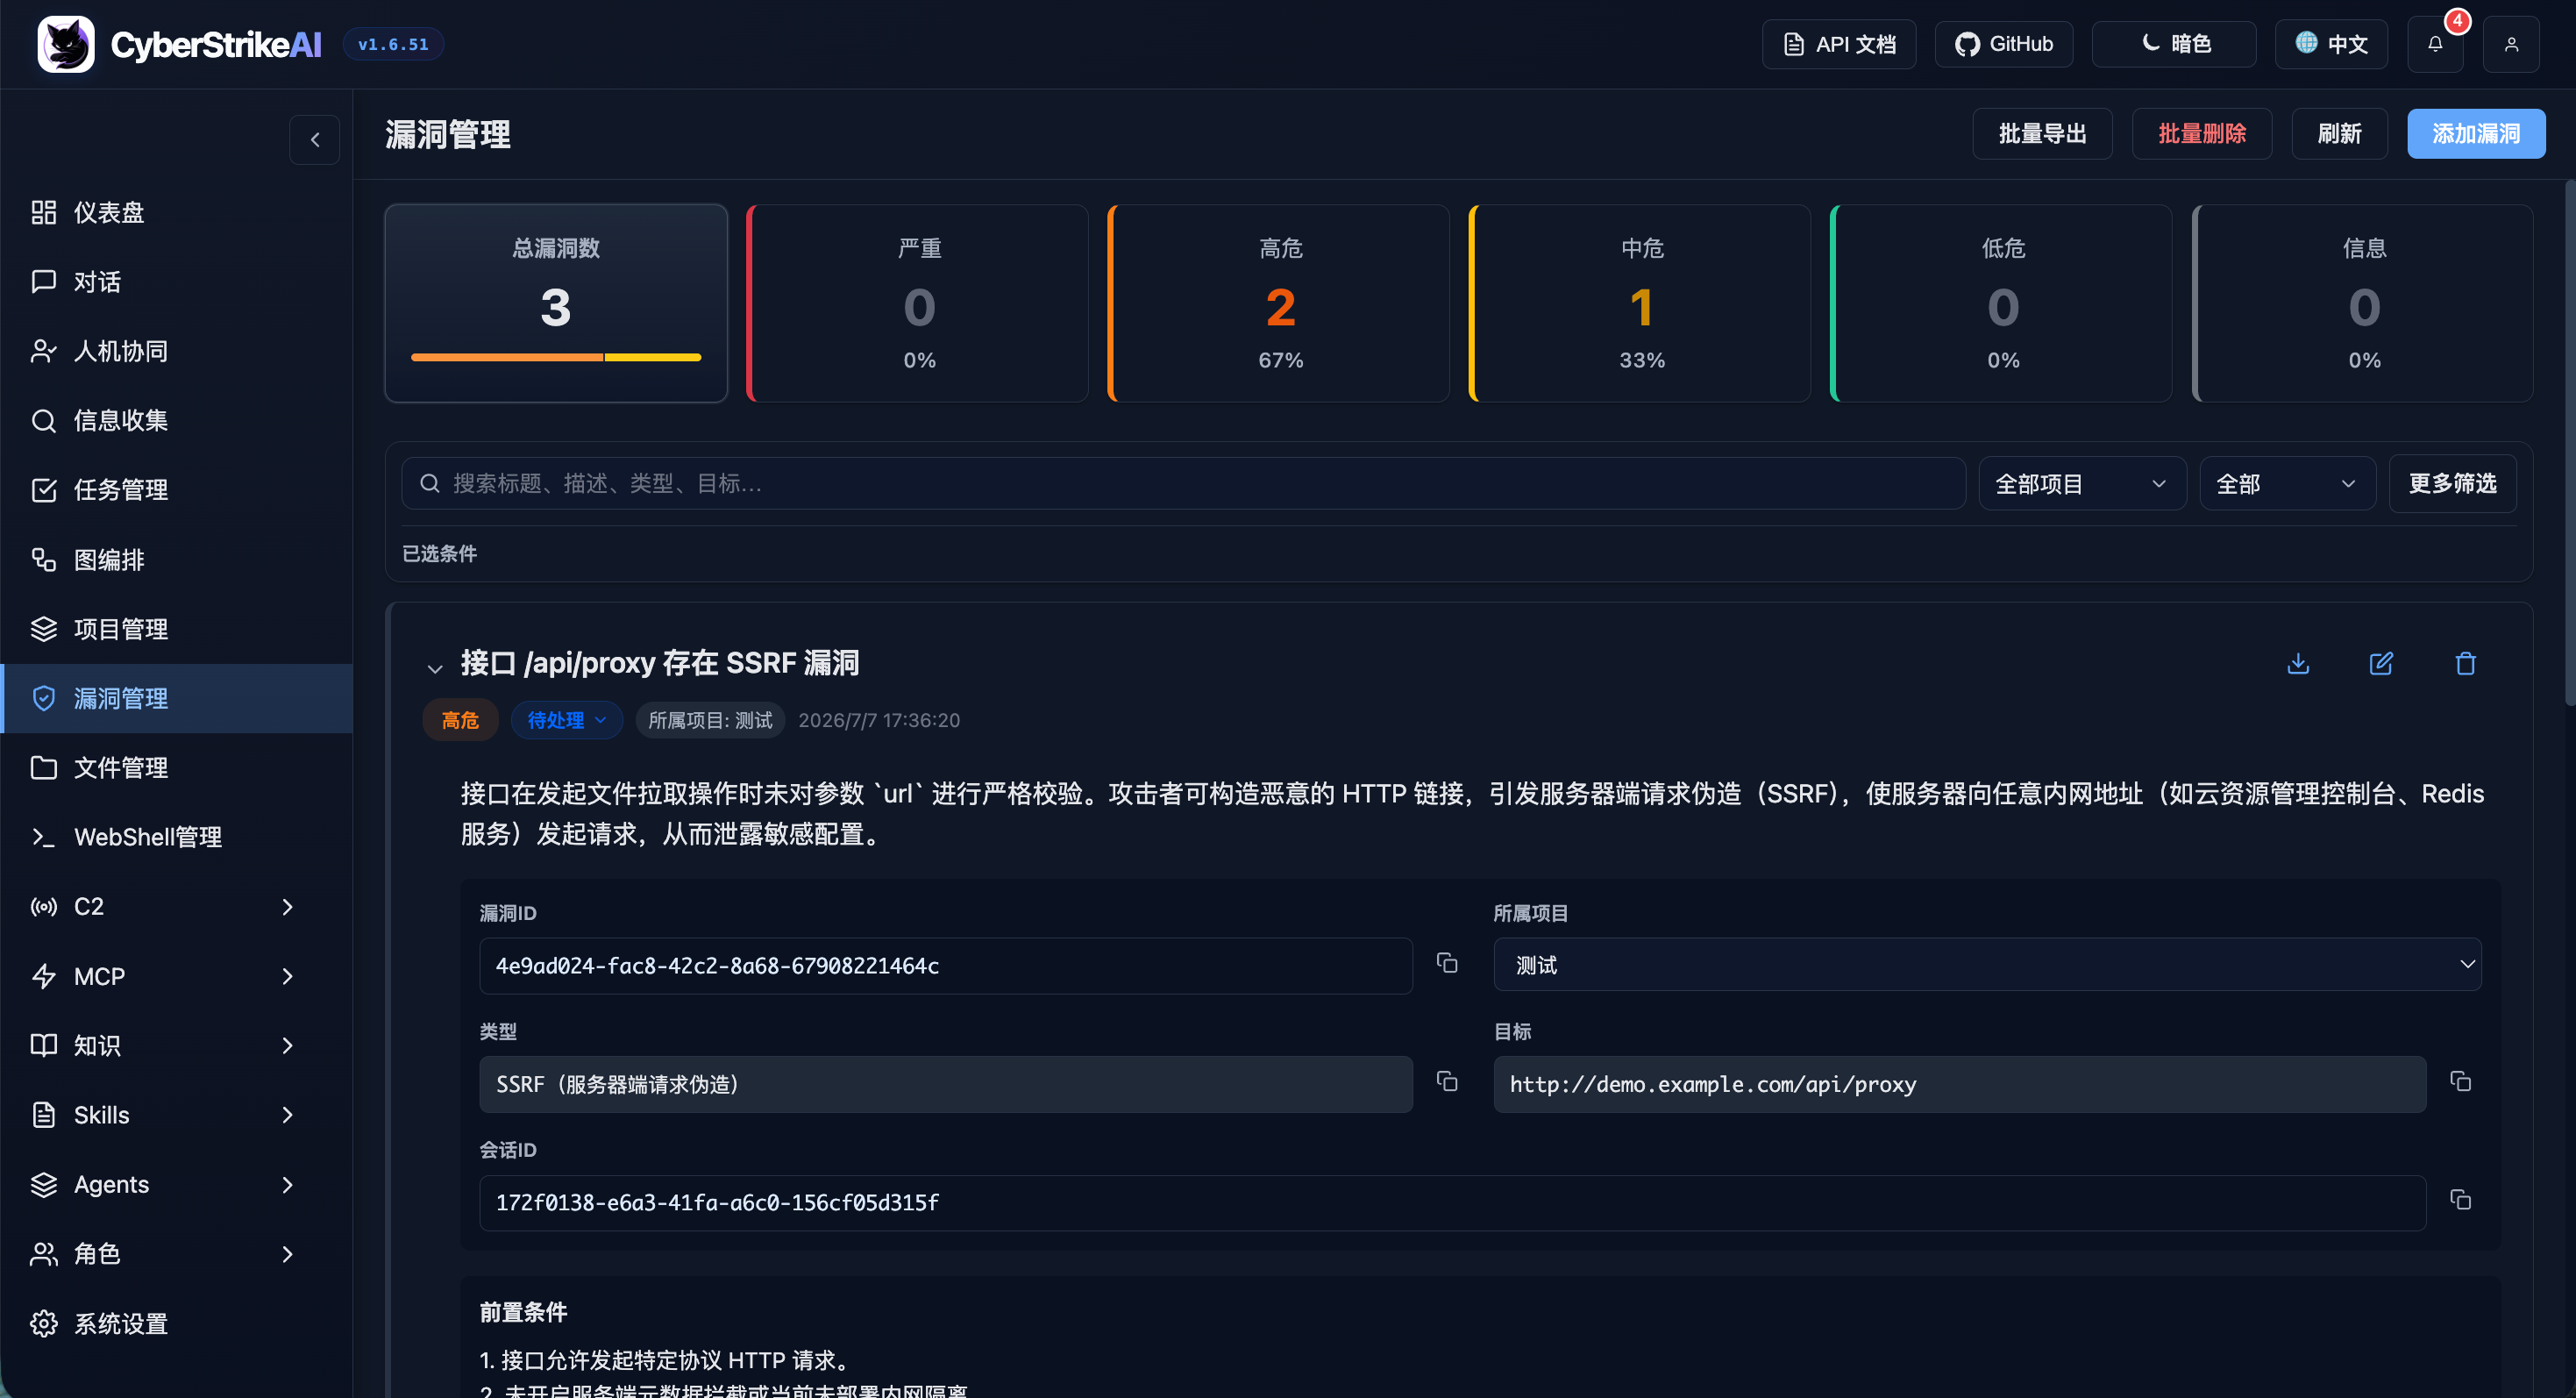
|
WebShell管理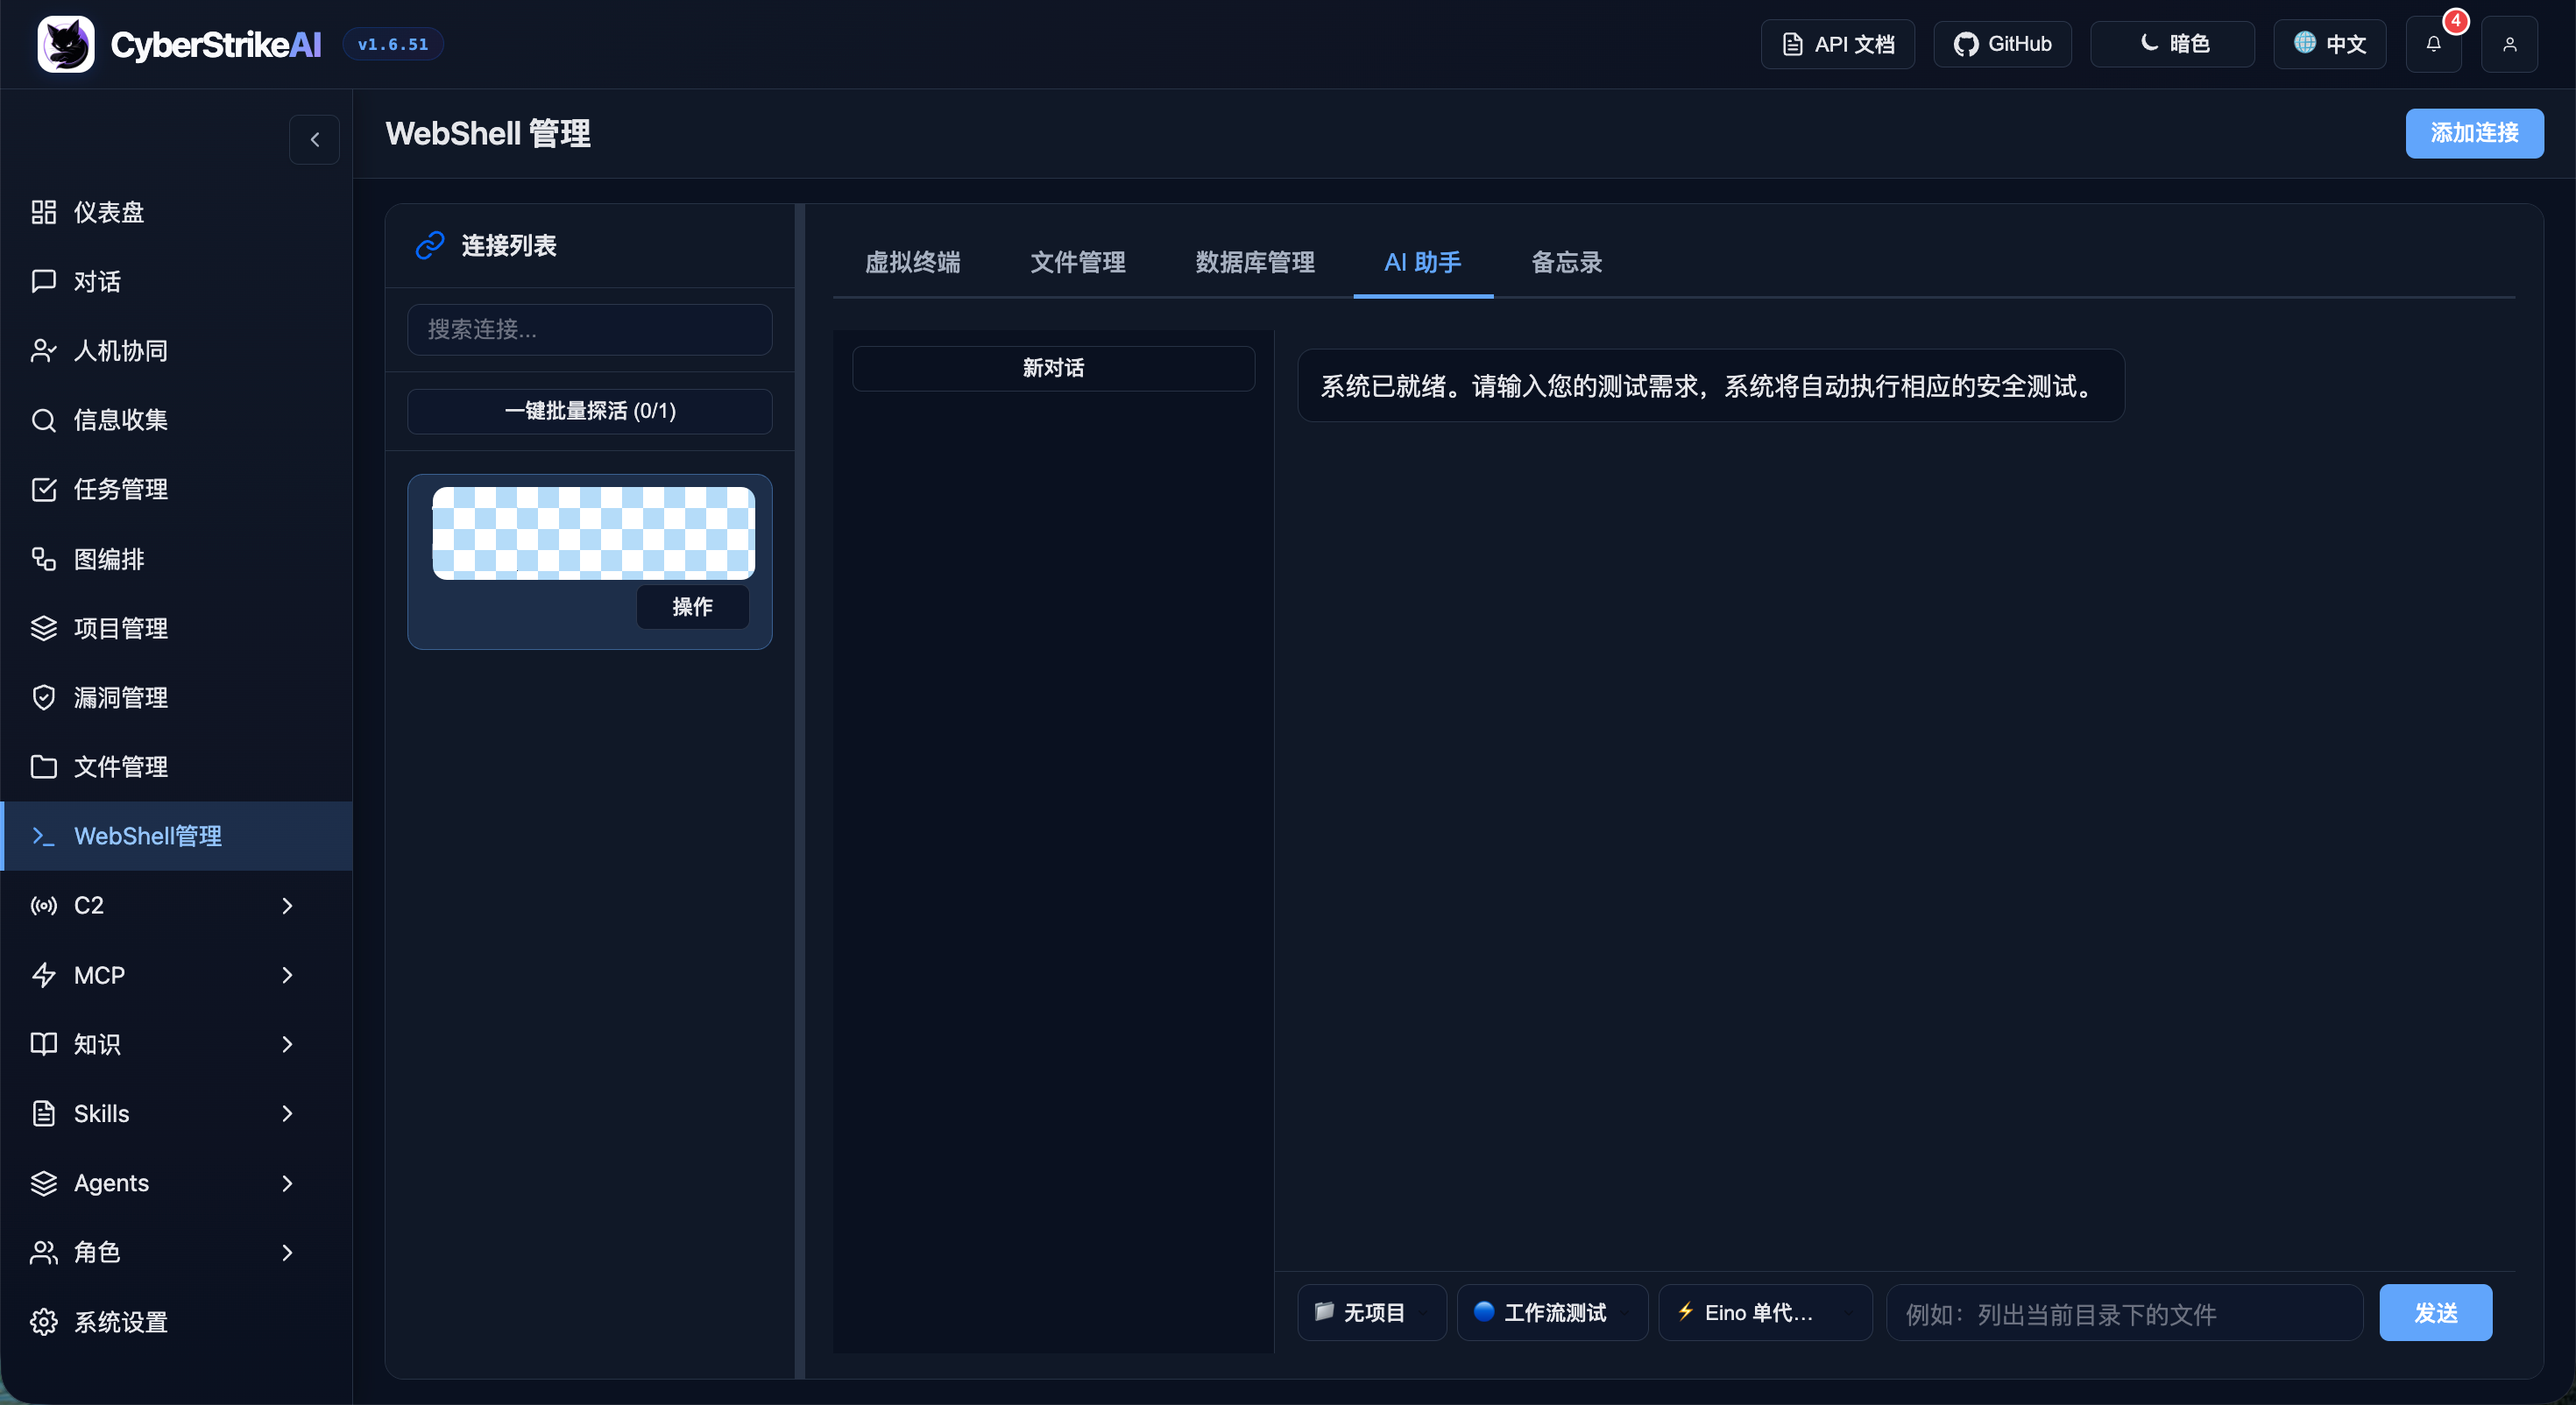
|
MCP管理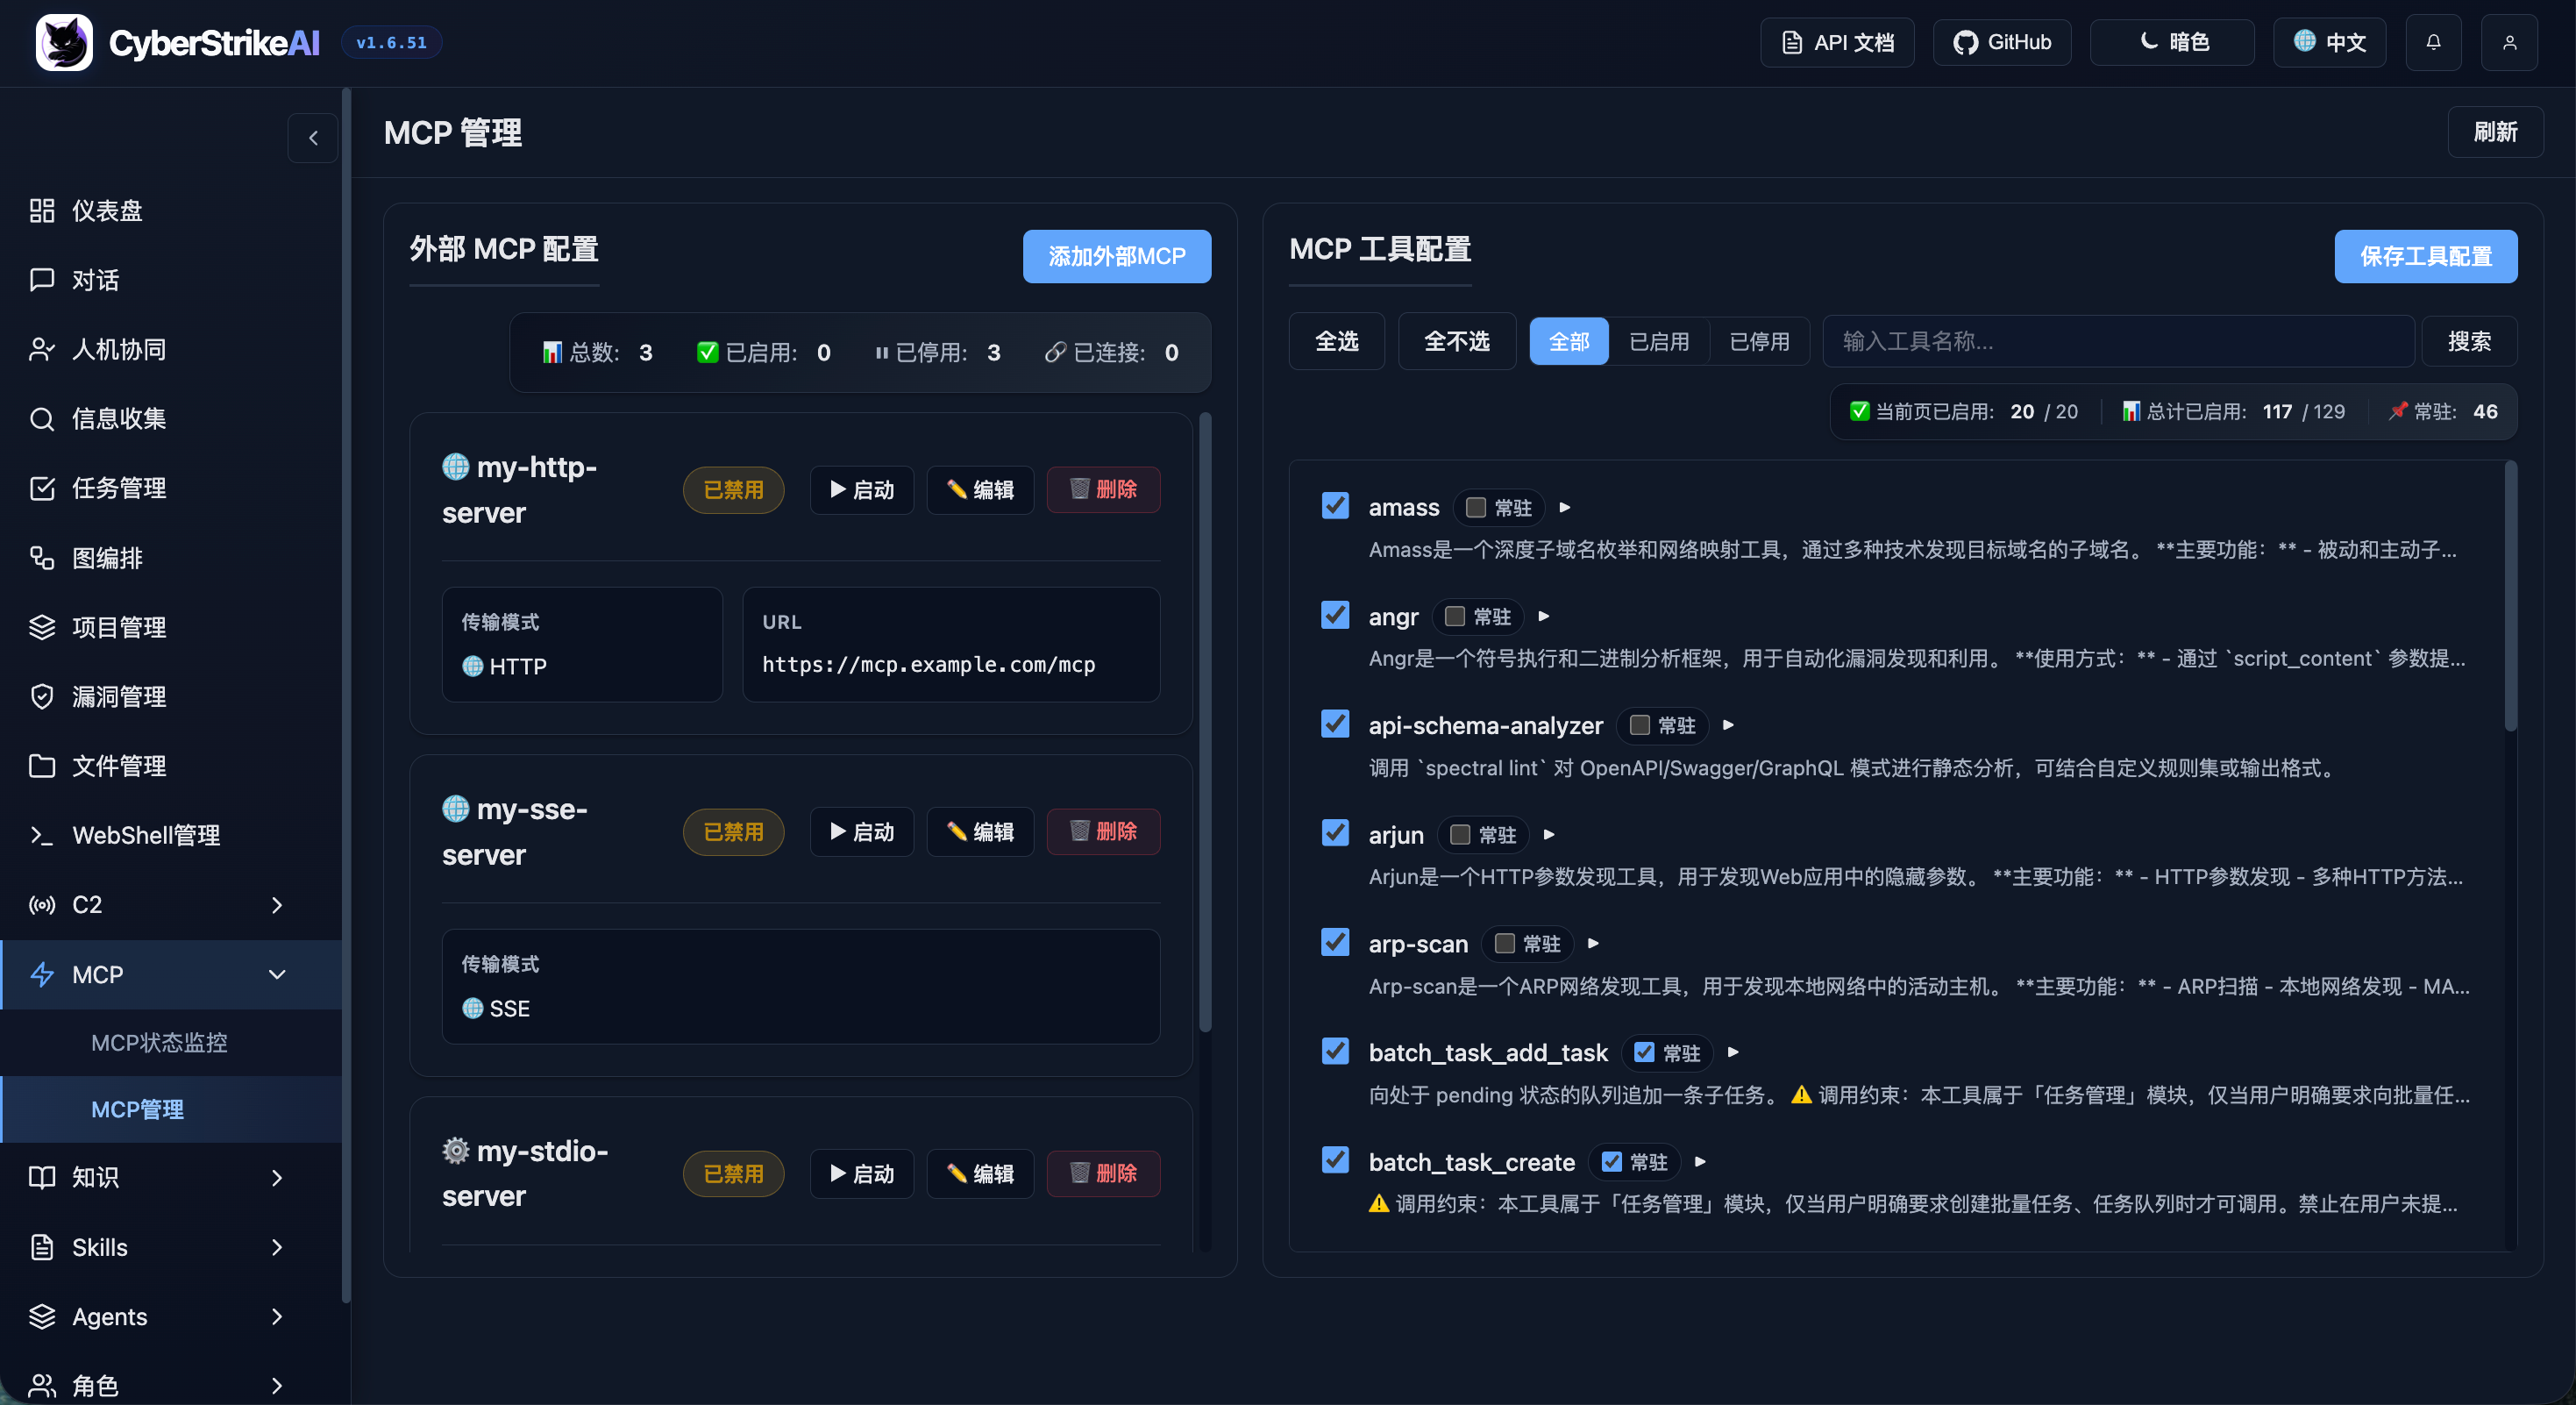
|
ナレッジベース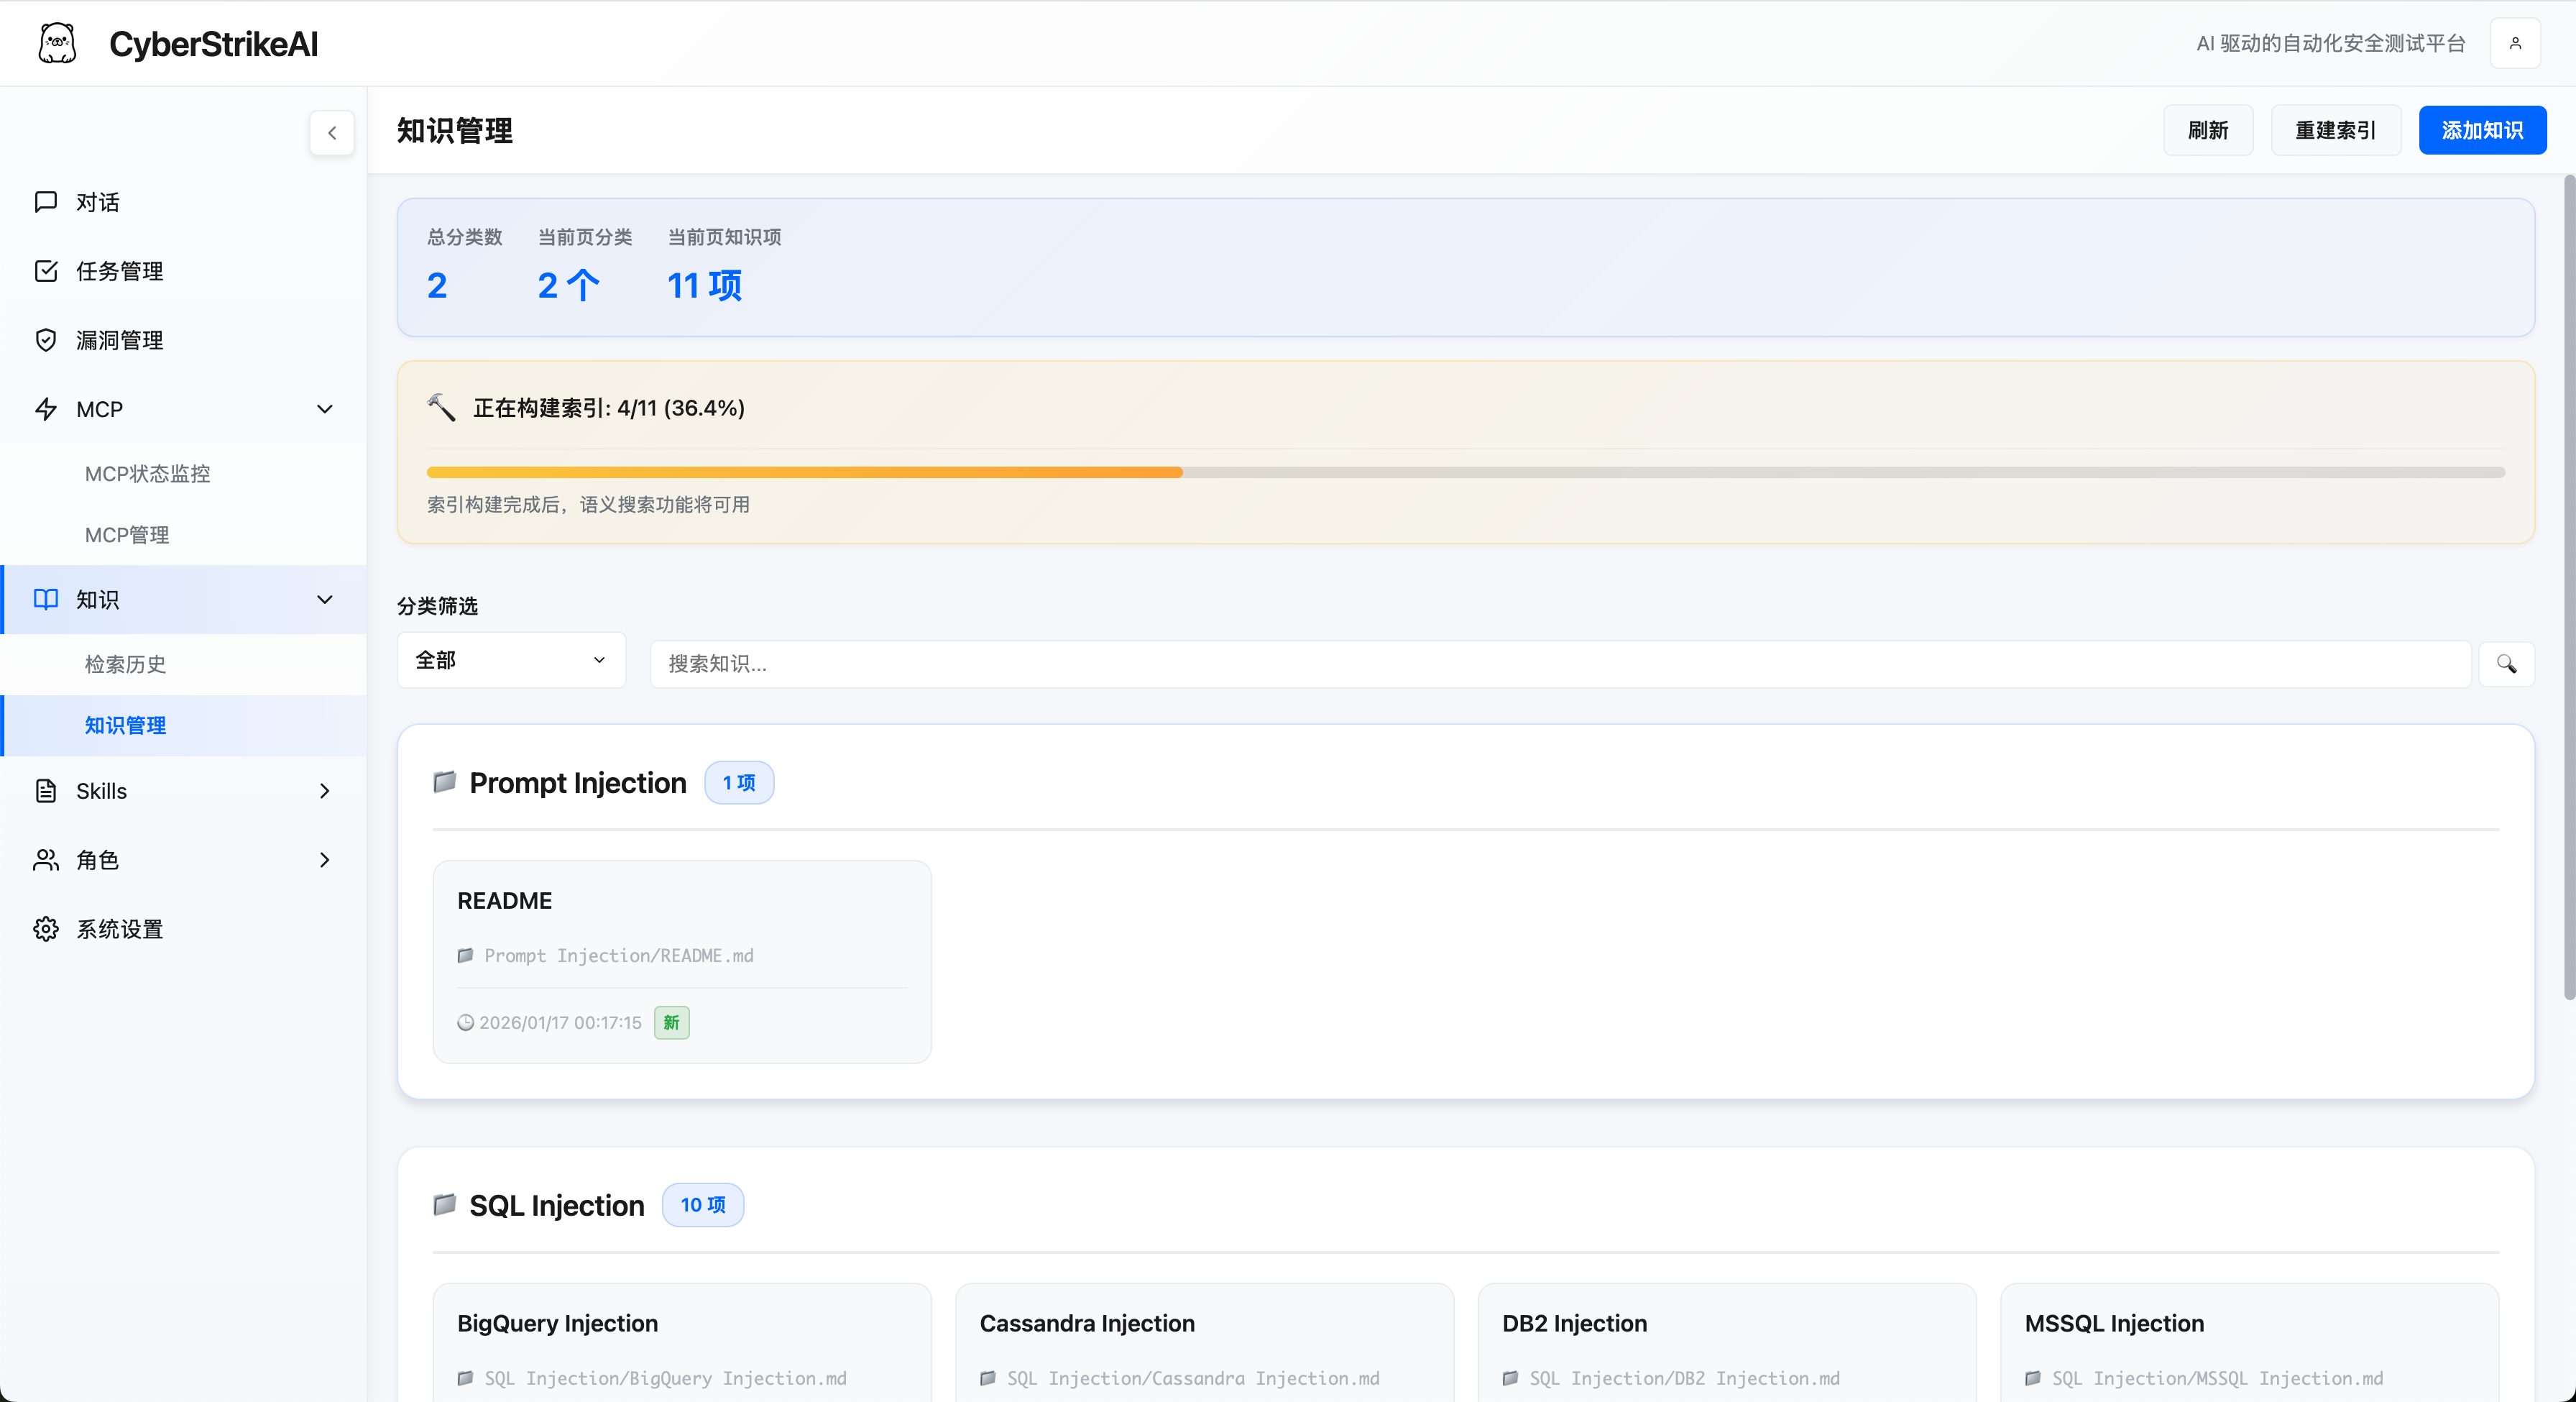
|
スキル管理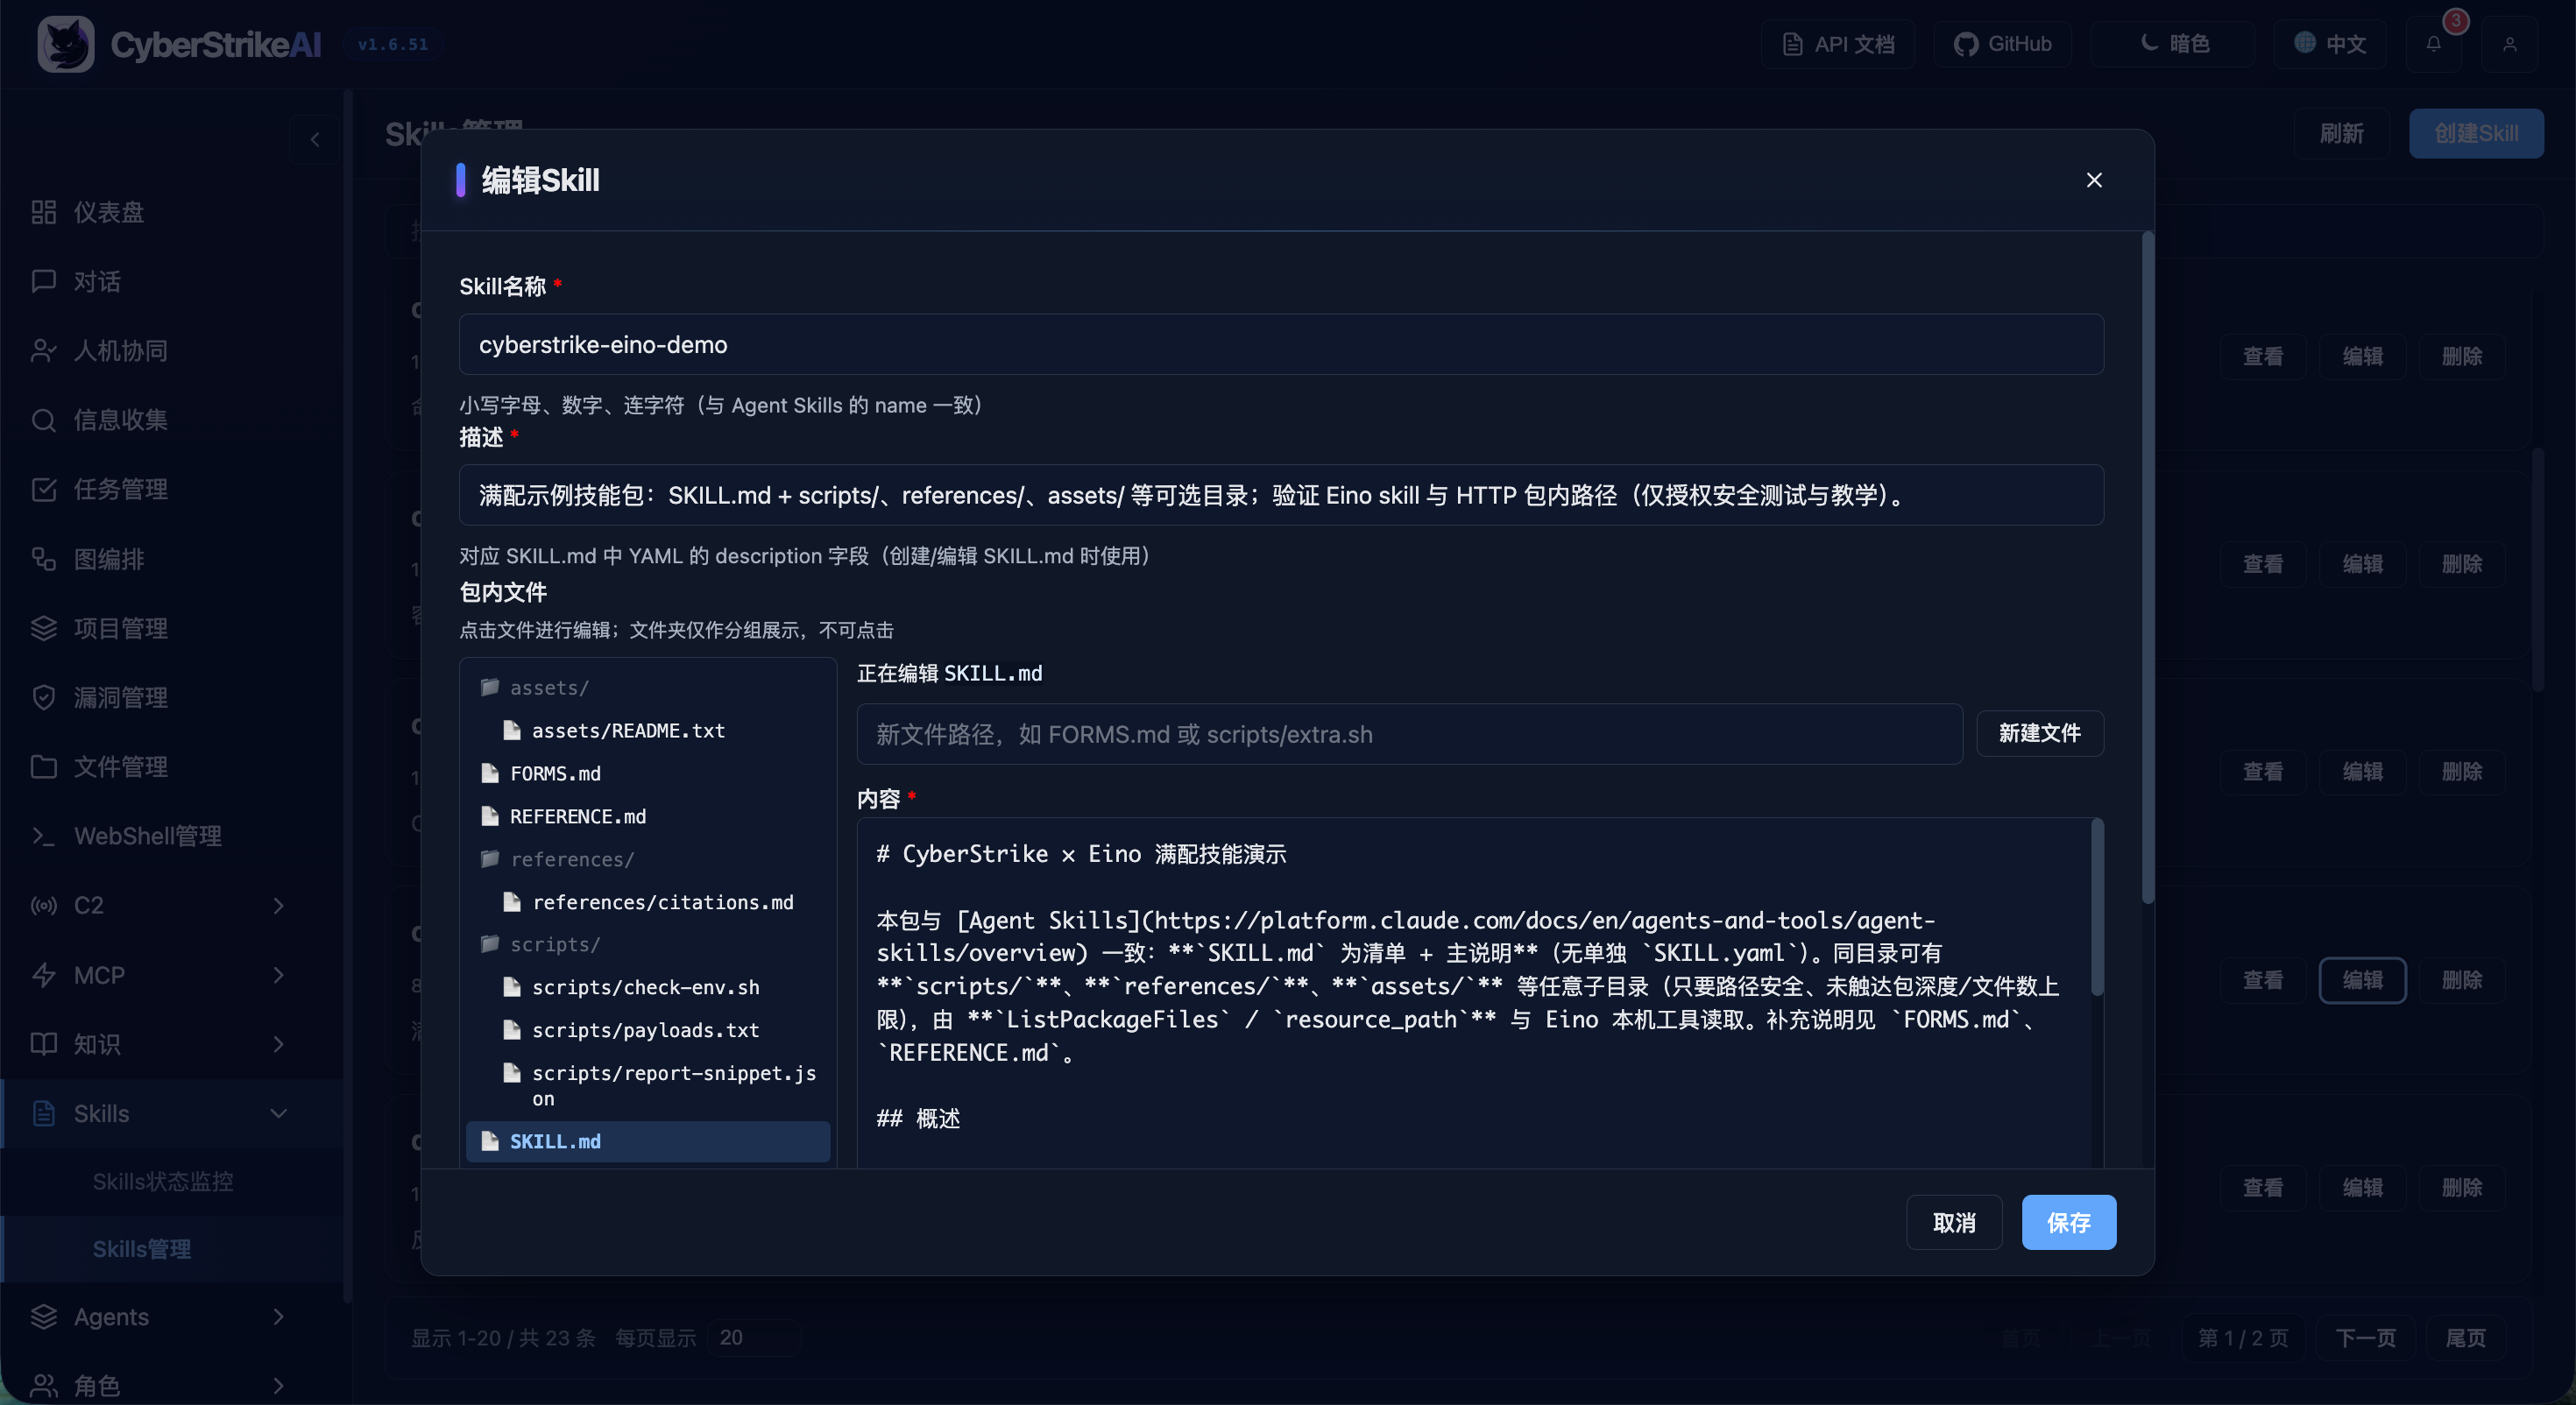
|
エージェント管理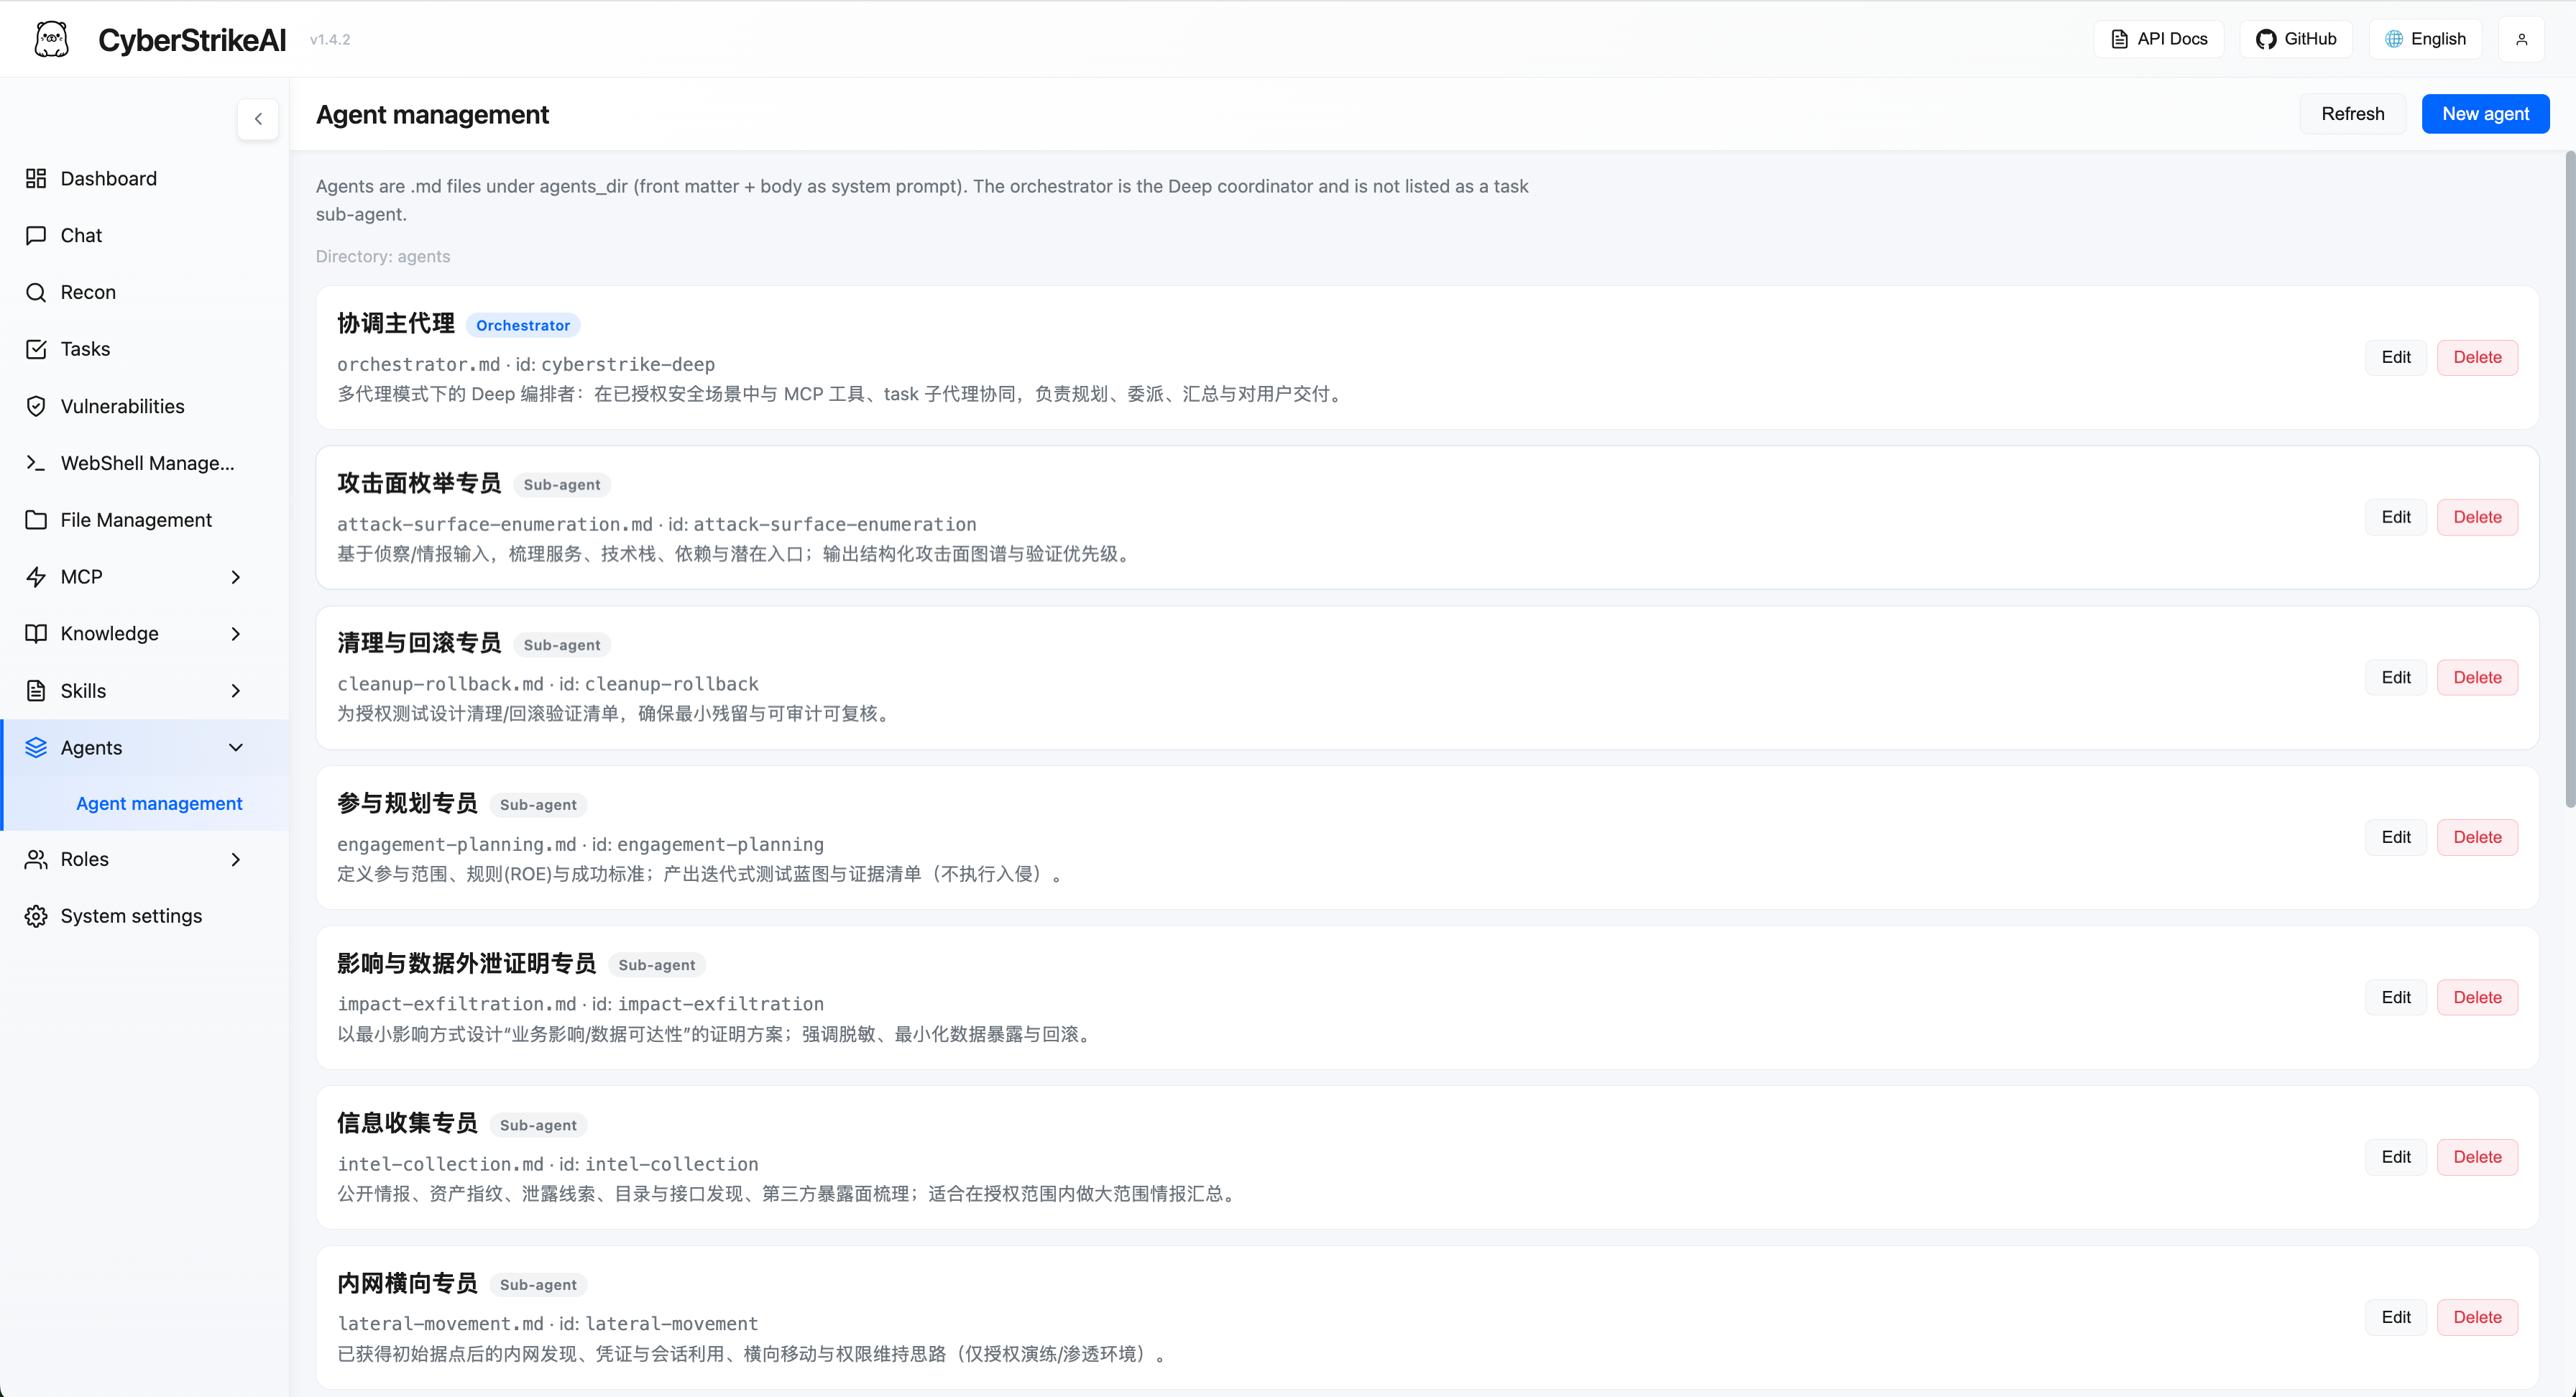
|
ロール管理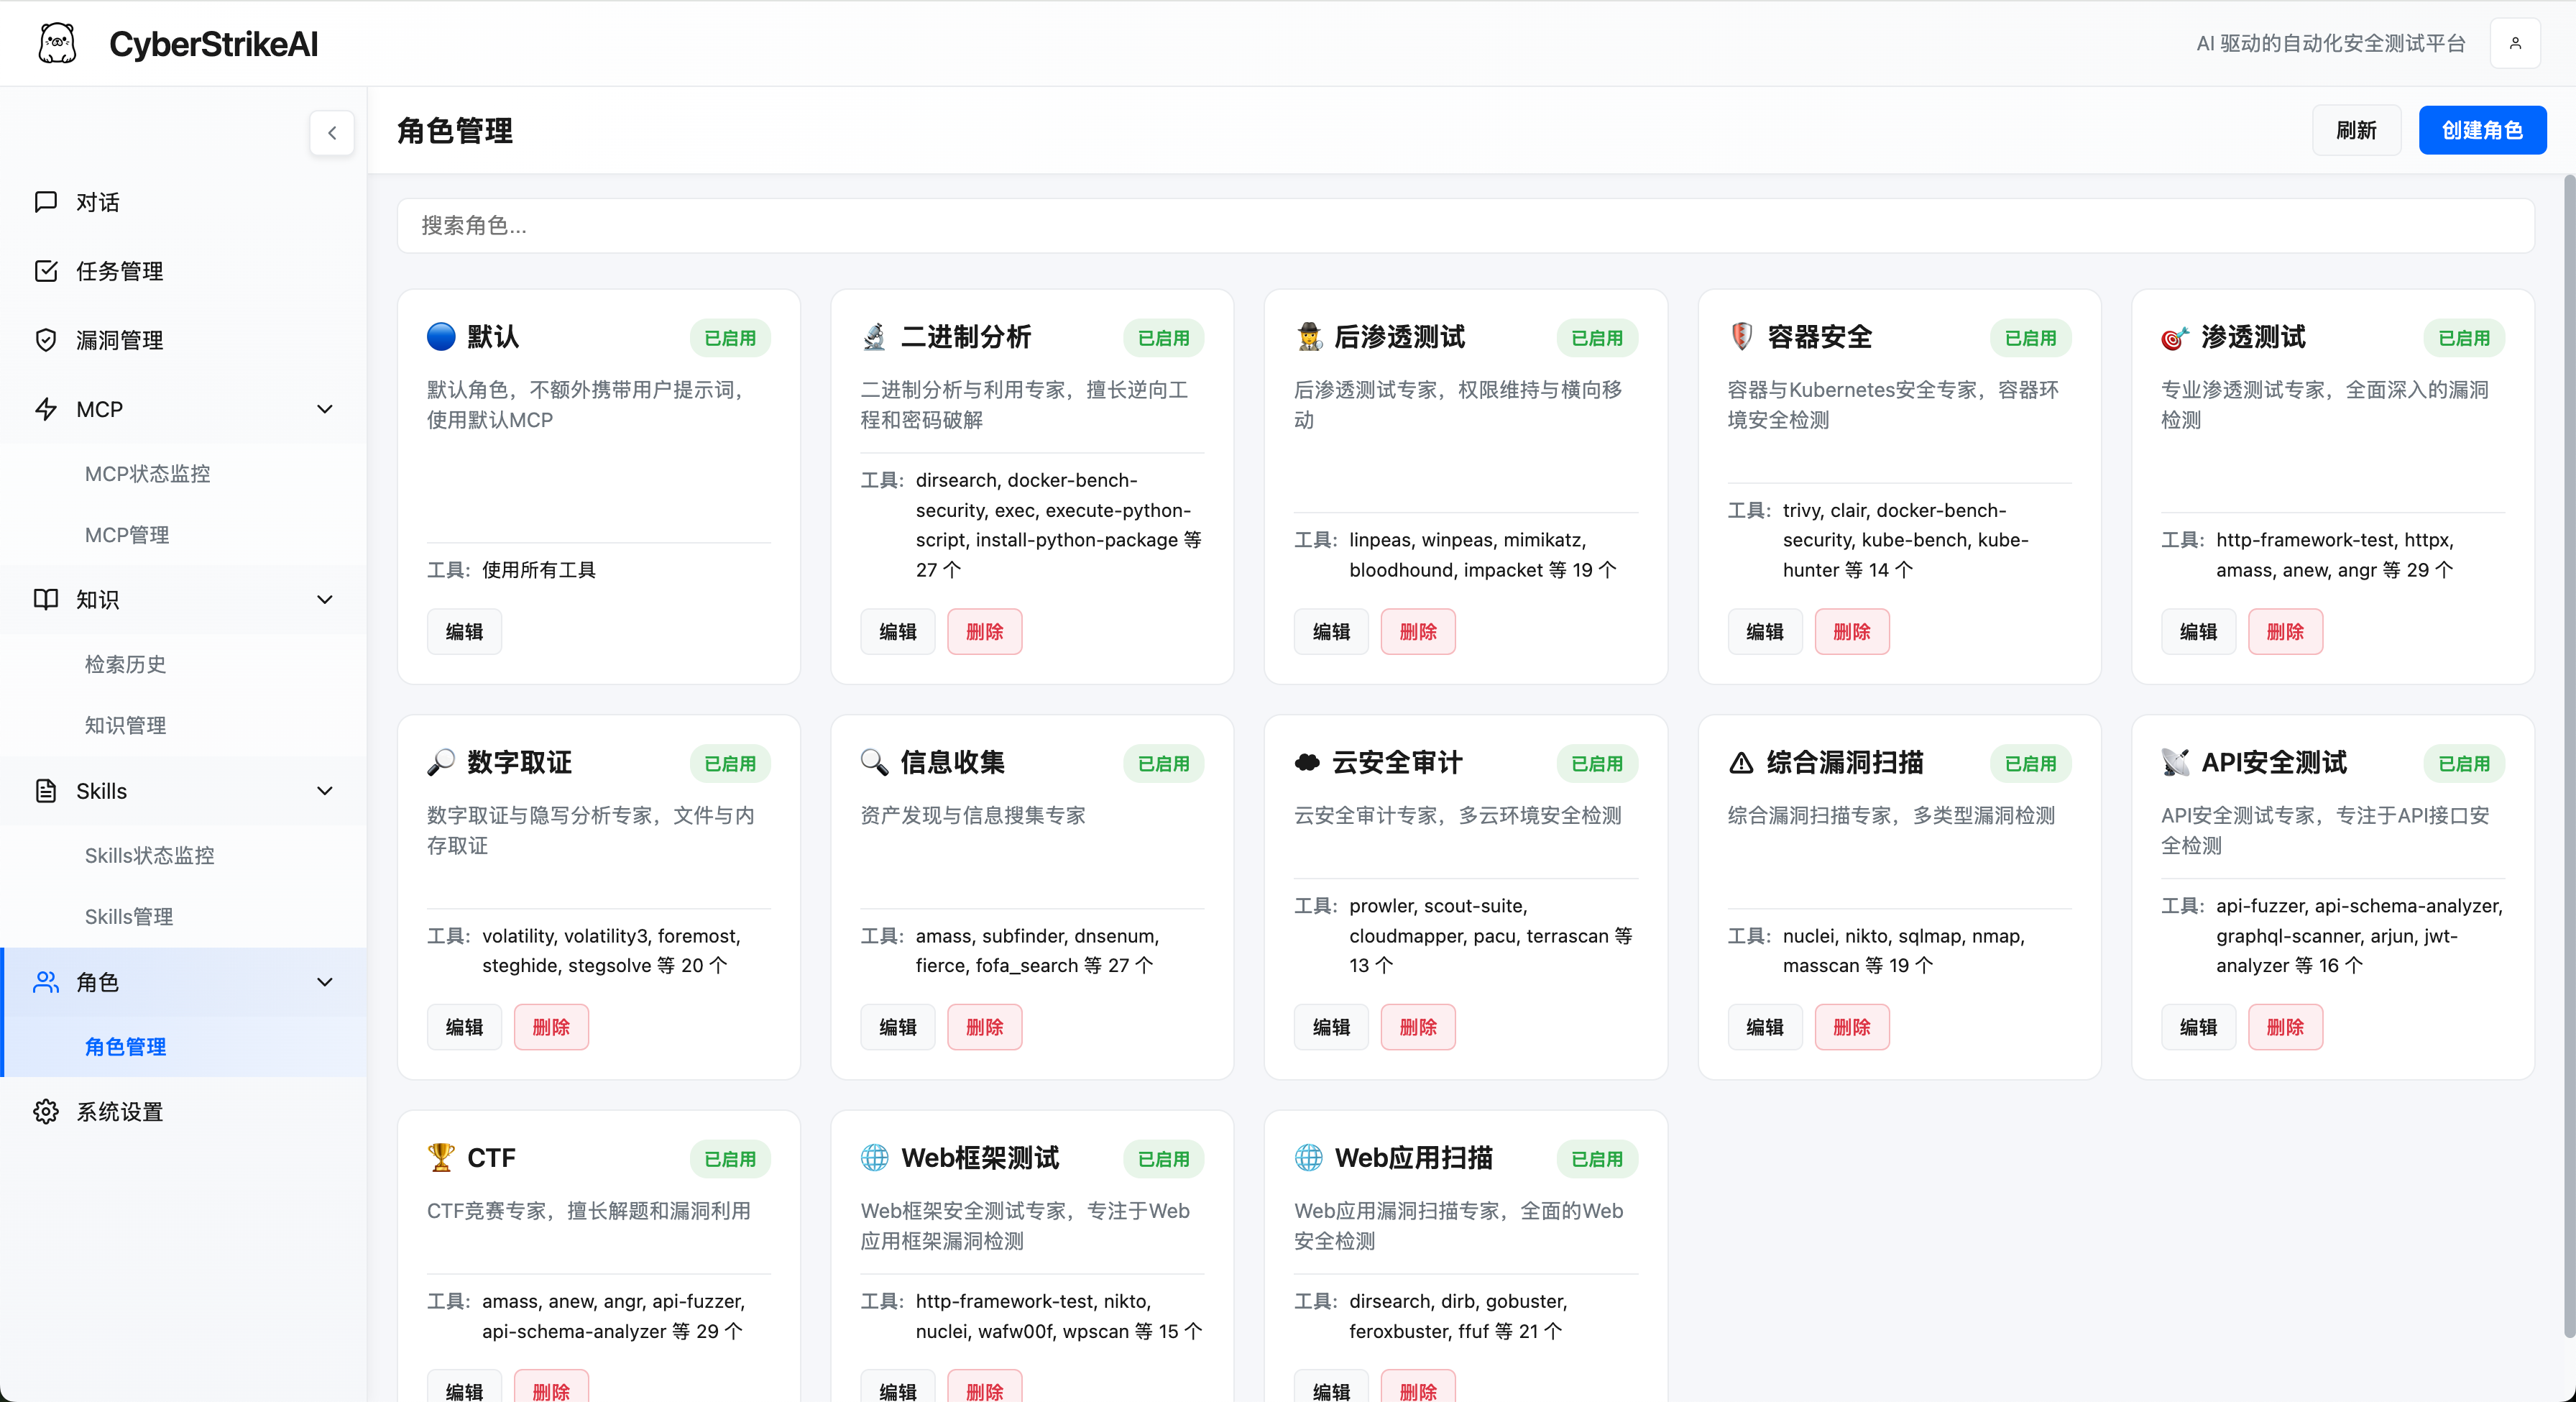
|
システム設定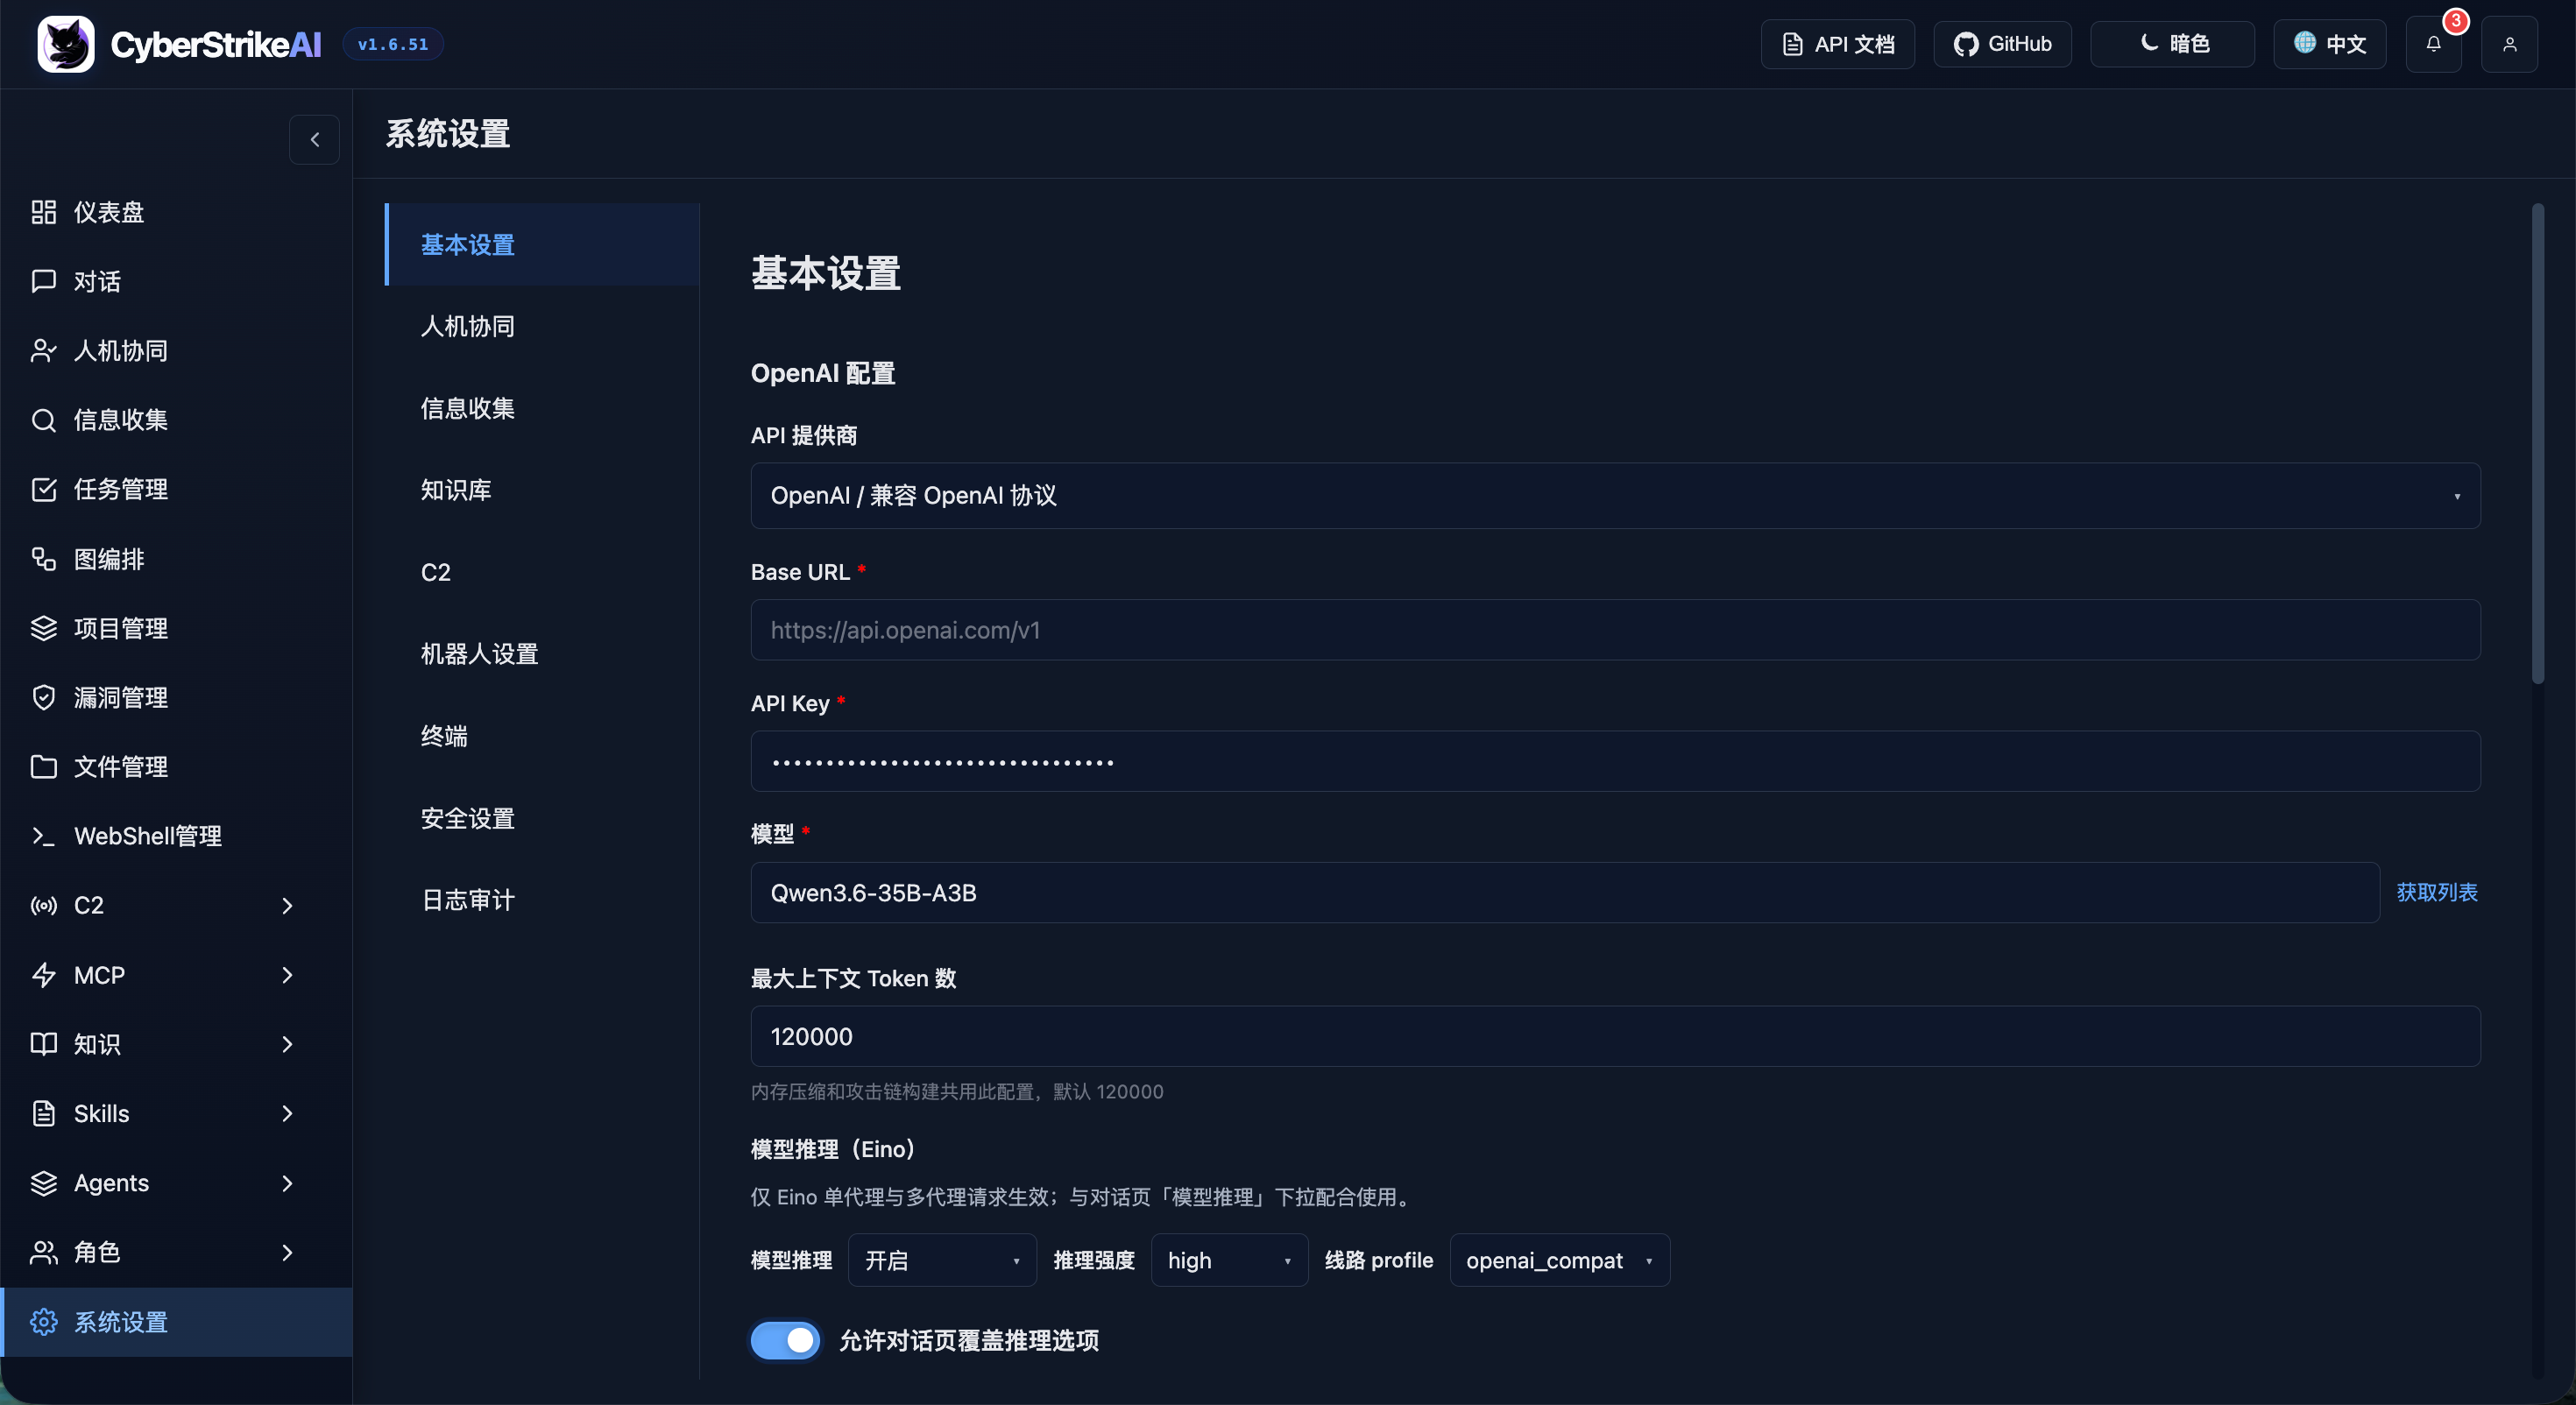
|
MCP stdioモード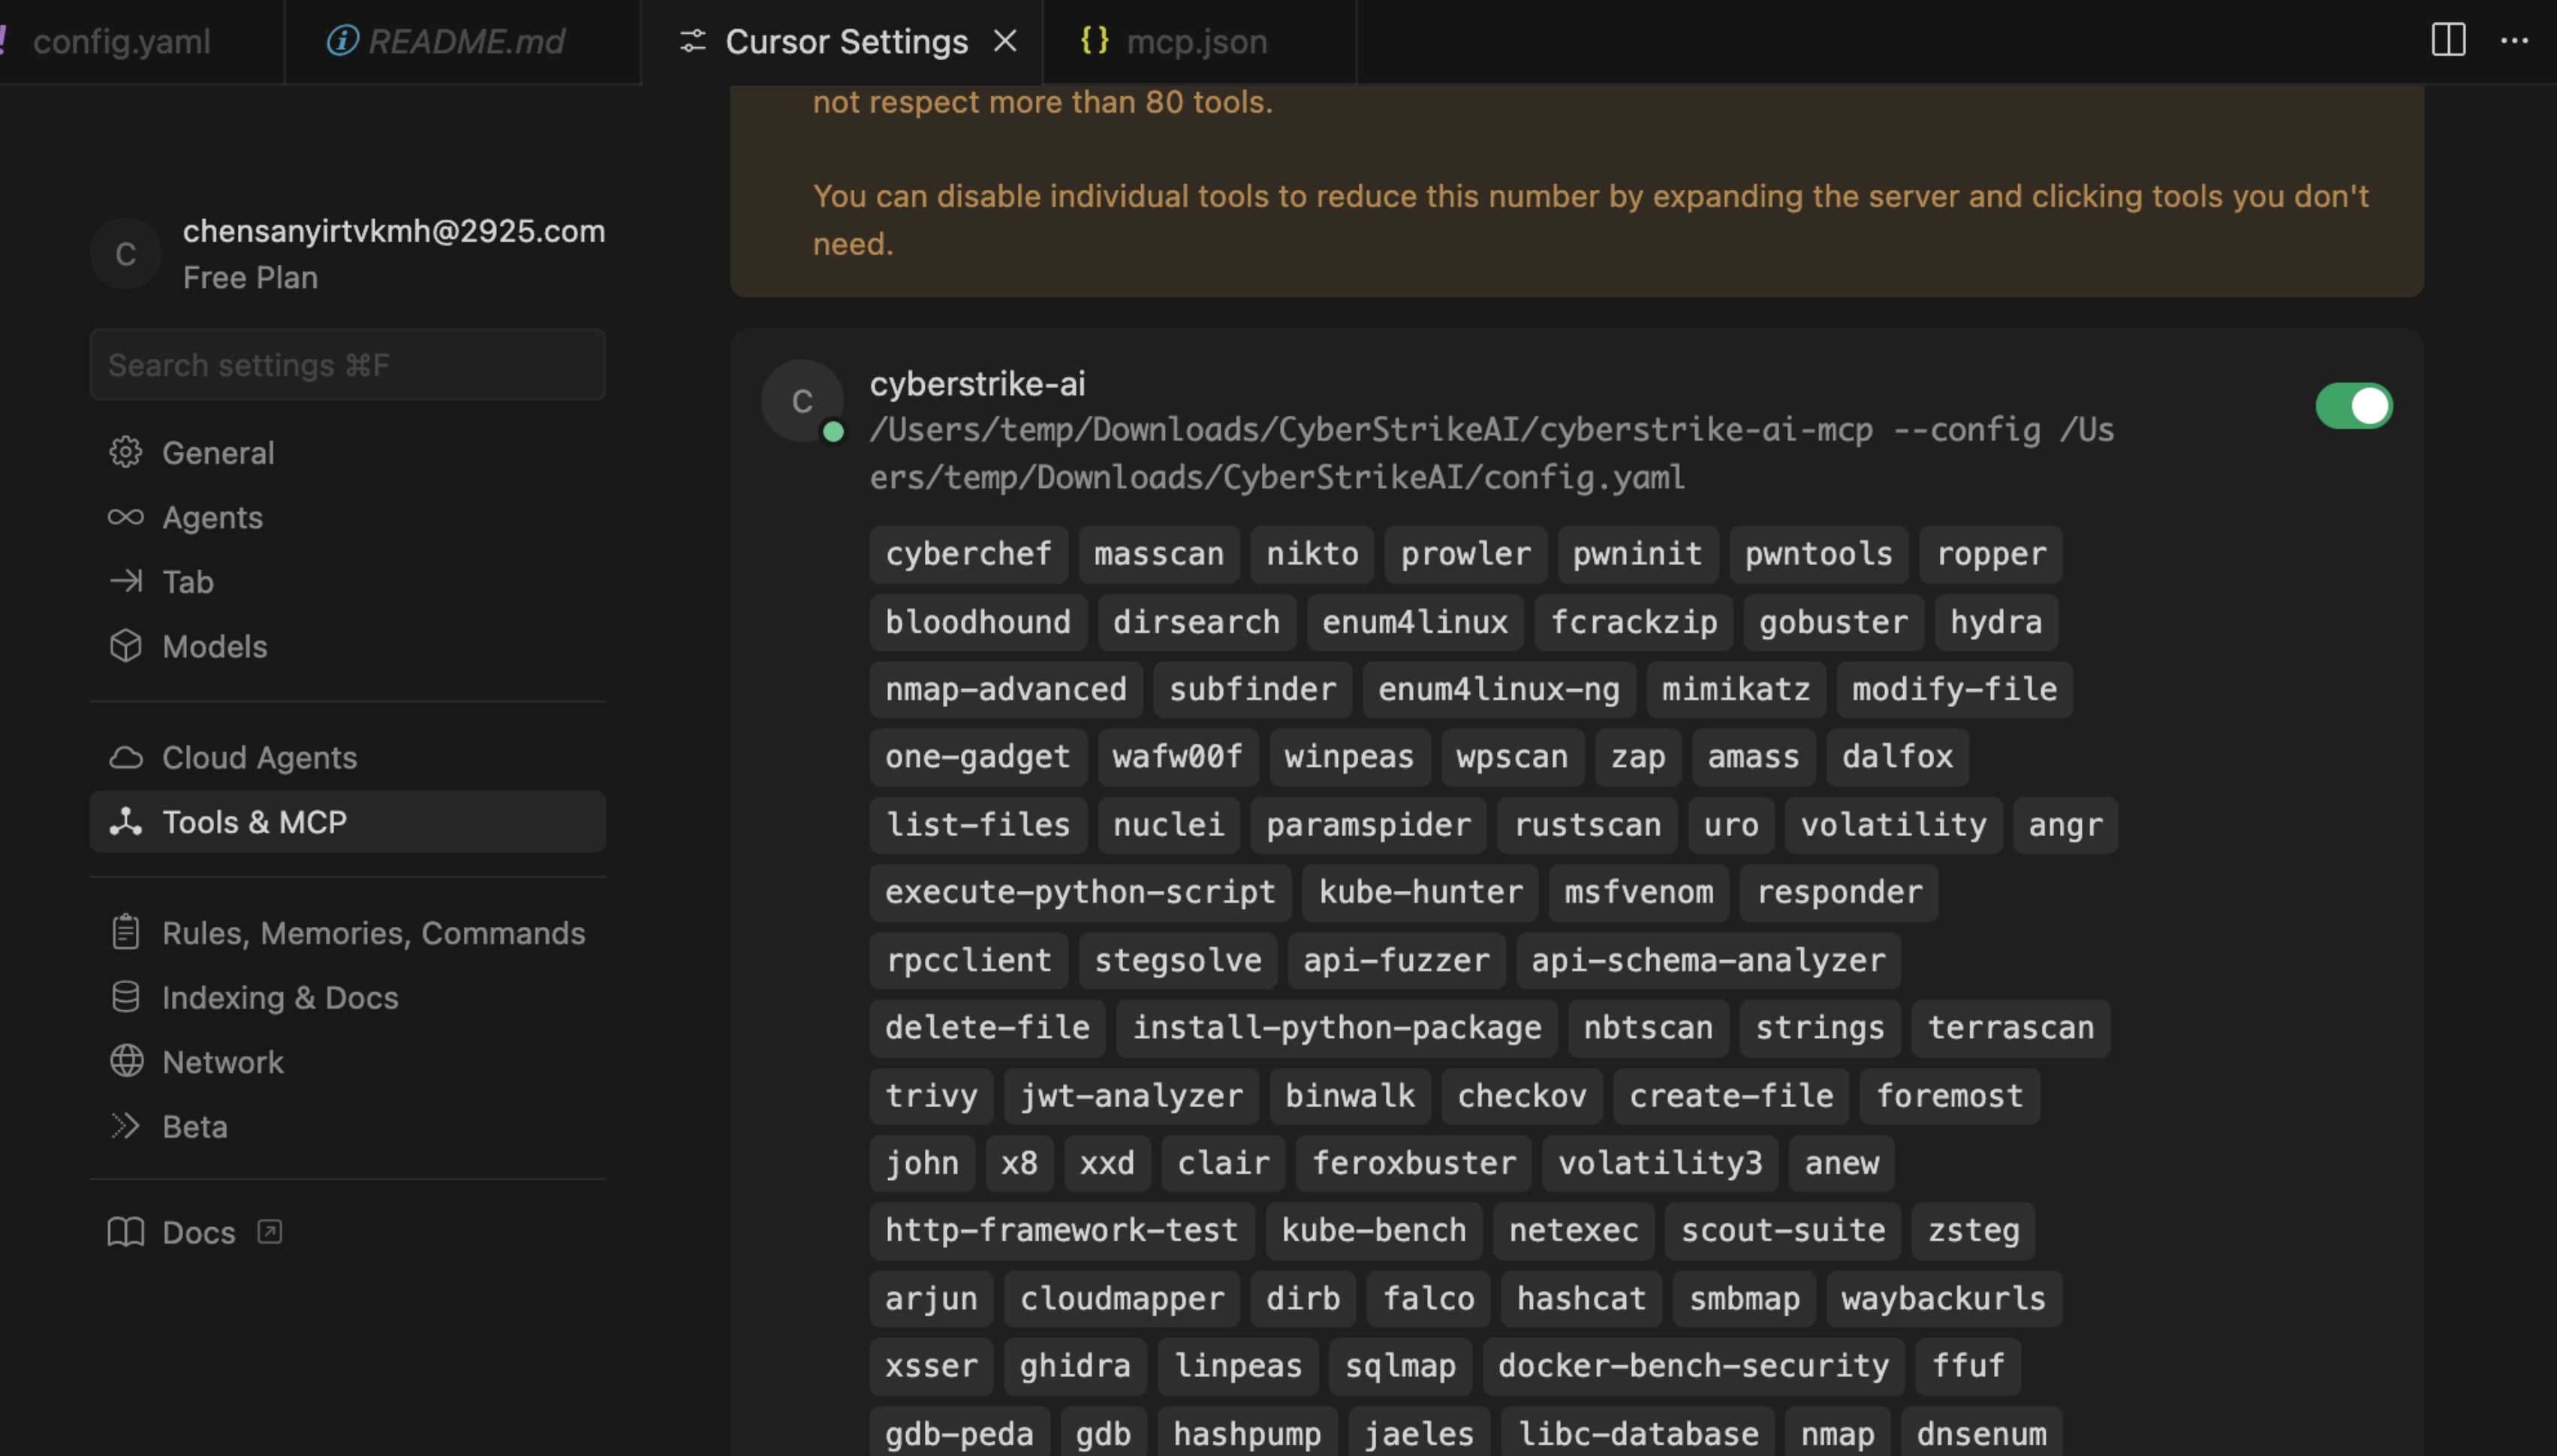
|
Burp Suiteプラグイン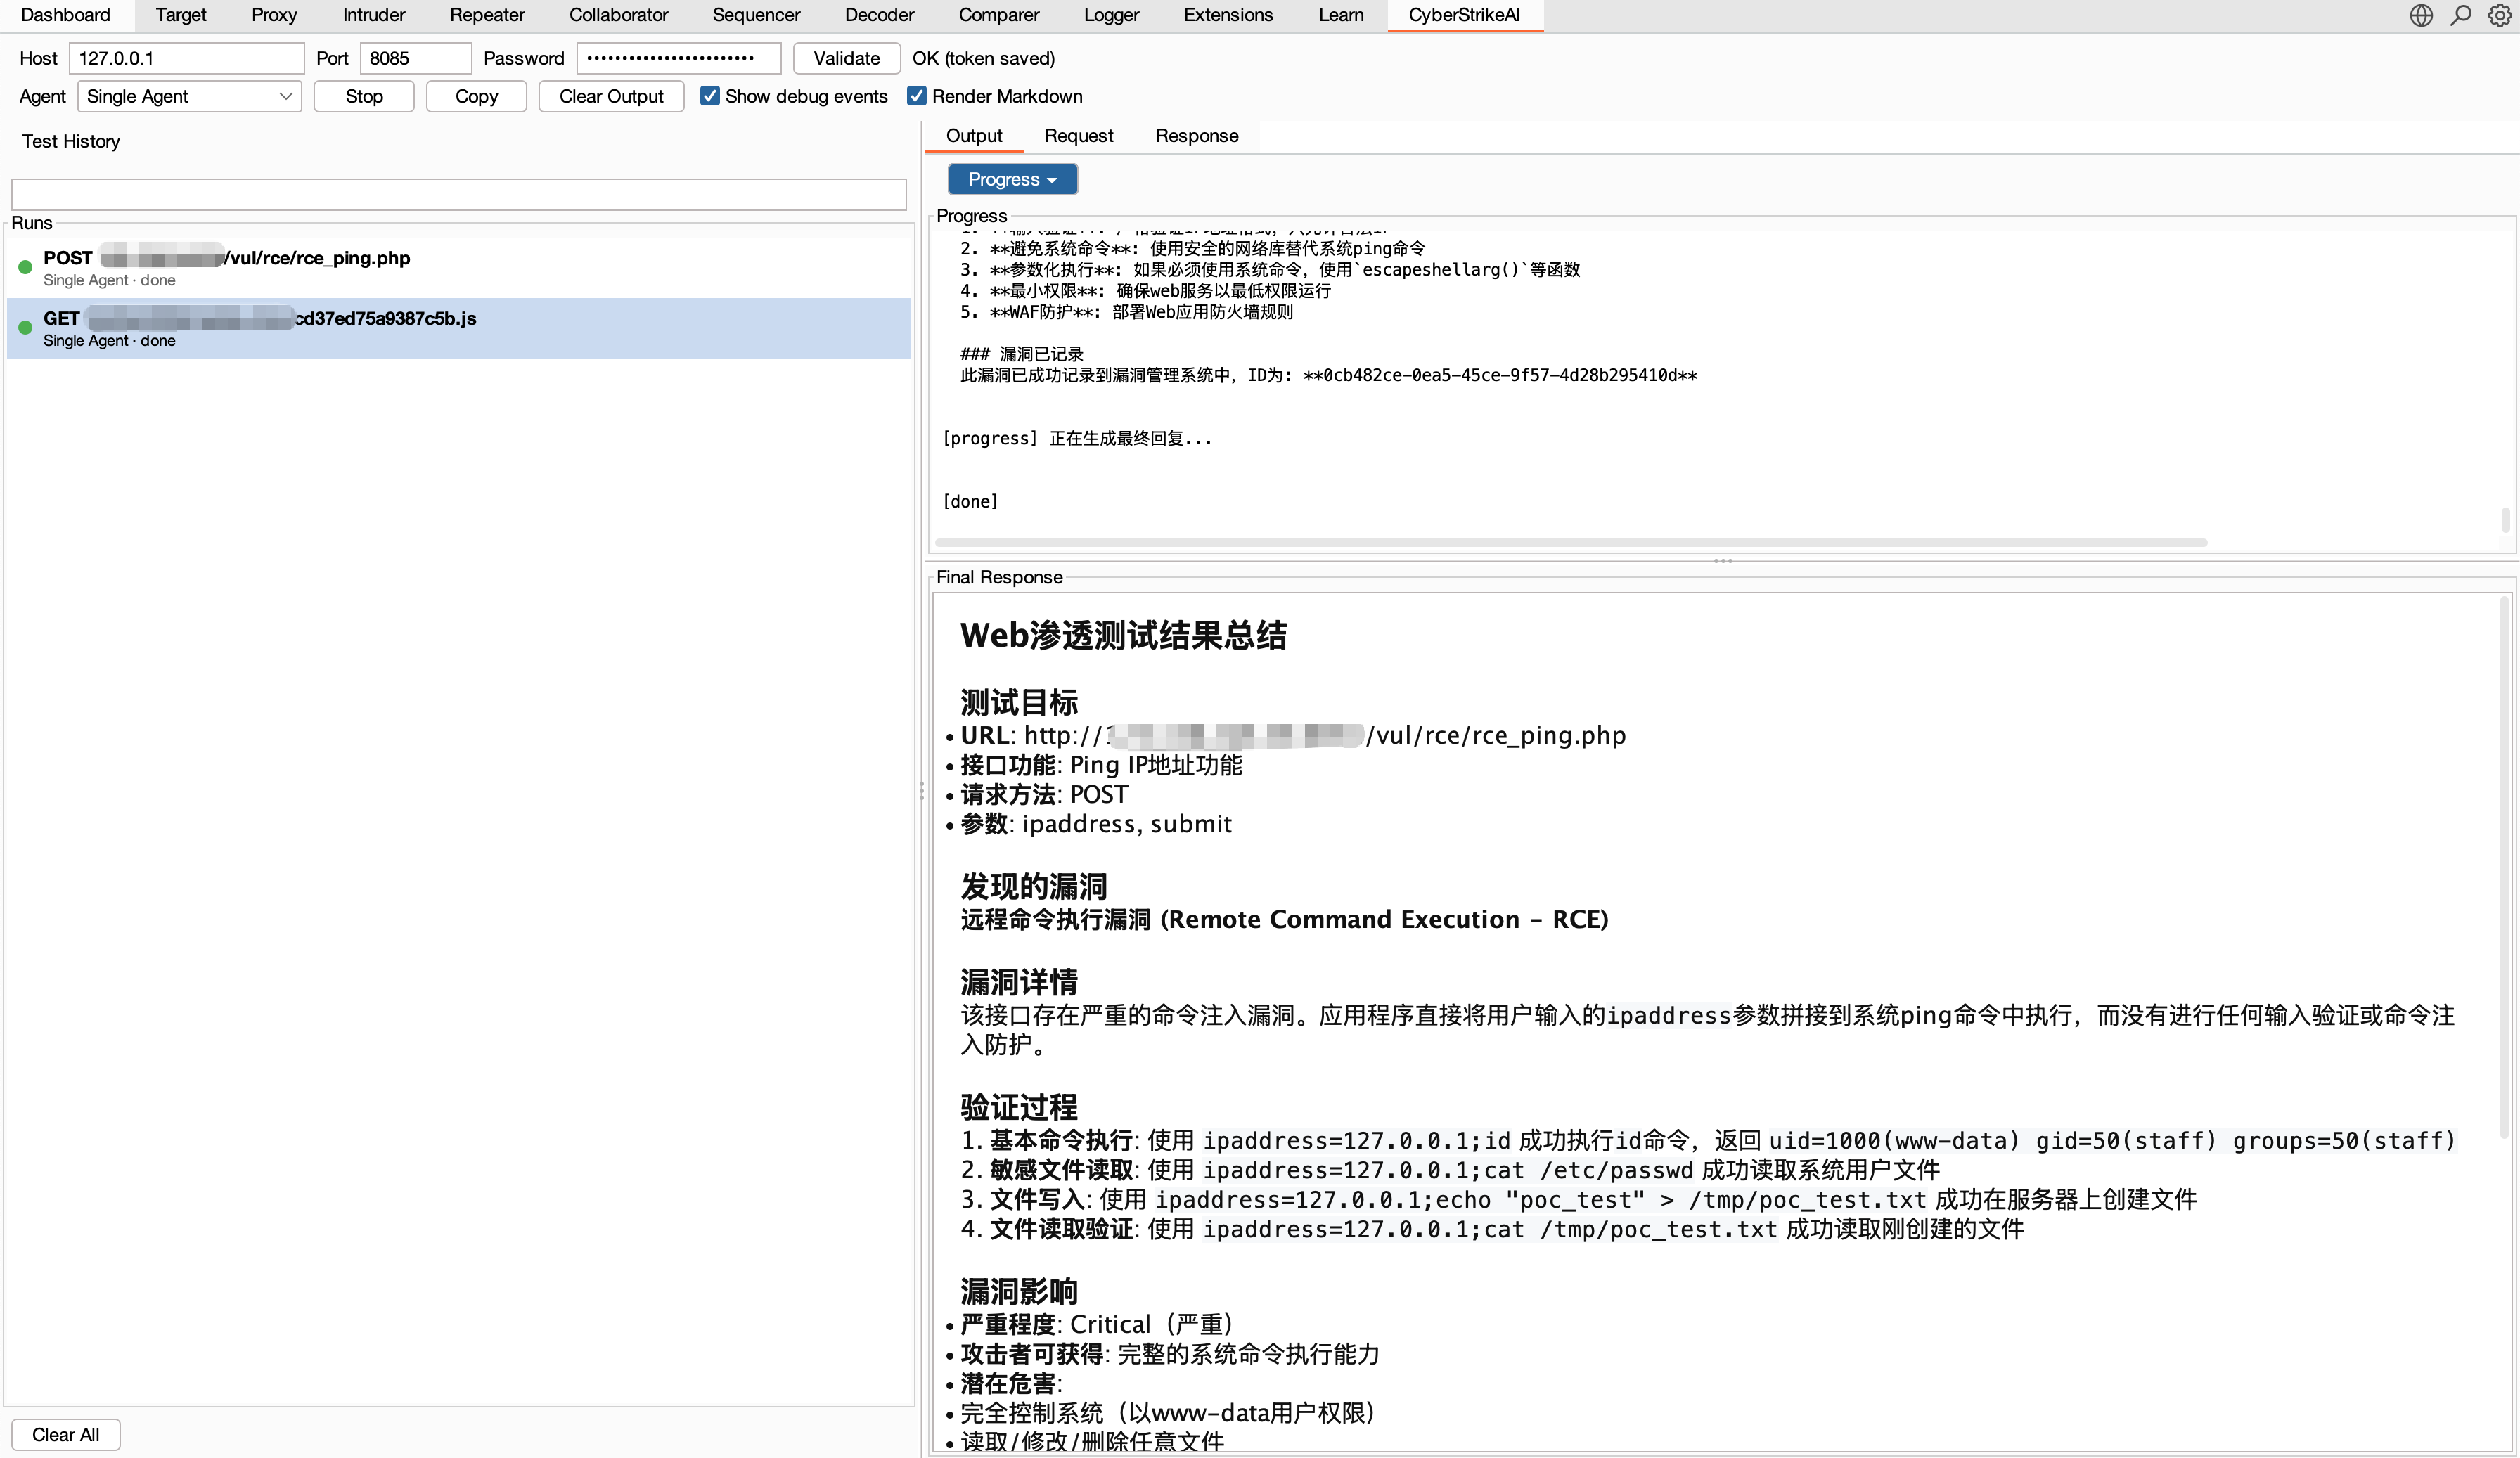
|
ハイライト
エージェントとオーケストレーション
- 🤖 エージェント実行は、自然言語の意図を統制され監査可能なセキュリティアクションに変換します。
- 🧩 Pi オーケストレーションは、単一エージェント実行に加えて、Deep、Plan-Execute、Supervisor のマルチエージェントモードをサポートします。
- 🔀 グラフワークフローは、エージェント、ツール、条件、承認、出力を組み合わせて再利用可能なフローにします。
- 🎭 ロールベーステストは、一般的なセキュリティシナリオ向けに焦点を絞ったプロンプトとツールポリシーを提供します。
ツールとナレッジ
- 🧰 セキュリティツールには、カスタム拡張とロールスコープのアクセスを備えた 100 以上の厳選された YAML レシピが含まれます。
- 🔌 MCP 統合は、HTTP、stdio、SSE、外部フェデレーション、動的ツールディスカバリをサポートします。
- ⏱️ 耐障害性のあるツール実行は、ブロッキング MCP/ツール呼び出しをワーカーで実行し、エージェントの待機時間を制限し、再開可能な
execution_idポーリング、キャンセル、サーバーごとのサーキットブレーカー、同時実行制限、統合された出力上限を提供します。 - 🎯 エージェントスキルは標準の Skill レイアウトに従い、段階的なオンデマンド読み込みをサポートします。
- 📚 ナレッジベースは、クエリ書き換え、ベクトル検索、リランキング、結果の後処理を組み合わせます。
- 🖼️ ビジョン分析は、スクリーンショット、キャプチャ、UI に対して別個のビジョンモデルを使用し、テキスト要約のみを保持します。
ガバナンスと監査
- 🧑⚖️ ヒューマンインザループは、承認モード、ツール許可リスト、監査エージェントレビュー、追跡可能な意思決定を提供します。
- 🛡️ 呼び出しブロックは Security の下で、MCP 実行前の設定可能な正規表現チェック、リマインダーテンプレート、ドライランを提供し、政府ドメイン保護がデフォルトで有効になっています。ツール呼び出しブロックを参照してください。
- 🔐 プラットフォーム RBACは、複数ユーザー、システムロールとカスタムロール、スコープ付き権限、所有権、明示的な割り当てをサポートします。
- 🔒 セキュリティと監査は、認証済みアクセス、監査ログ、SQLite 永続化、運用証跡の保持を提供します。
- 📄 結果ガバナンスは、エージェントが参照したものと同じ上限付きツール結果を保存し、再開パスを過大な履歴出力から保護し、大きな詳細ビューに対する UI の安全策を追加します。ツール実行ガバナンスを参照してください。
セキュリティ運用
- 📁 会話管理は、ピン留め、名前変更、一括整理を提供します。
- 📂 プロジェクトと攻撃チェーンは、セッション横断の事実、リスクスコアリング、グラフビュー、ステップバイステップのリプレイを連携します。
- 🗂️ 資産管理は、ドメイン、IP アドレス、ポート、サービスを正規化して重複排除します。XLSX/CSV のインポートとエクスポート、高度なフィルタと保存ビュー、所有権とビジネスメタデータ、ページ横断の一括メンテナンス、重複のマージをサポートし、スキャンカバレッジ、リンクされた脆弱性、リスク状態を追跡します。資産管理ガイドを参照してください。
- 🛡️ 脆弱性管理は、重大度分類、ライフサイクル追跡、フィルタリング、統計を提供します。
- 📋 バッチタスクは、キューイングされた実行、編集、ステータス追跡、結果の保持を提供します。
- 📱 チャットボットは、Personal WeChat、WeCom、DingTalk、Lark、Telegram、Slack、Discord、QQ Bot に接続します。
許可されたセキュリティ運用
- 🐚 WebShell 管理は、接続管理、仮想ターミナル、ファイル操作、AI 支援ワークフローを提供します。
- 📡 組み込み C2は、リスナー、暗号化ビーコン、セッション、タスクキュー、ペイロードヘルパー、ライブイベントを提供します。
WebShell、C2、その他の高リスク機能は、所有しているシステム、または明示的にテストを許可されたシステムでのみ使用してください。セキュリティモデルとハードニングガイドを参照してください。
プラグイン
CyberStrikeAI には、plugins/ 配下にオプションの統合が含まれています。
- Burp Suite 拡張機能:
plugins/burp-suite/cyberstrikeai-burp-extension/
ビルド出力:plugins/burp-suite/cyberstrikeai-burp-extension/dist/cyberstrikeai-burp-extension.jar
ドキュメント:plugins/burp-suite/cyberstrikeai-burp-extension/README.md - ブラウザ拡張機能 (Chrome / Edge):
plugins/browser-extension/cyberstrikeai-browser-extension/
DevTools でネットワークトラフィックをキャプチャし、AI 支援のセキュリティテストのために CyberStrikeAI へ送信します。Burp プラグインと連携しています。
インストール:chrome://extensions/→ パッケージ化されていない拡張機能を読み込む → F12 → CyberStrikeAI タブ
パッケージ出力:plugins/browser-extension/cyberstrikeai-browser-extension/dist/cyberstrikeai-browser-extension.zip
ドキュメント:plugins/browser-extension/cyberstrikeai-browser-extension/README.md/README.zh-CN.md
ツール概要
CyberStrikeAI には、キルチェーン全体をカバーする 100 以上の厳選されたツールが同梱されています: