#1
 k8gege/pyladon
Ladon Scanner For Python、大規模ネットワークペネトレーションスキャナー & Cobalt Strike、脆弱性 / エクスプロイト / 検出 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 alessiodallapiazza/wpscan
WordPressのセキュリティスキャナーで、脆弱なプラグイン、テーマ、ユーザーを列挙し、設定ミスや既知の脆弱性を特定してペネトレーションテストを行います。
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 kabiri-labs/rcekit
RCEの検出と確認を行うツールキット。URLまたはキャプチャしたHTTPリクエストに対してコマンドインジェクション、SSTI、ブラインドおよびOOBの経路をテストし、証拠付きの段階的な判定を返します。
 momika233/loxs-optimized
SQLMapを使用し、自動化されたXSS/CSPバイパス・ペイロードのテストとバッチSQLインジェクション検出に特化したWeb脆弱性スキャナ。悪用可能なURLのみを報告します。
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 および CVE-2025-66039 の検出
 gwroblew/detectxsslib
パターン分析によりURLのクロスサイトスクリプティング(XSS)脆弱性を検出するC++ライブラリ。自動セキュリティテスト用のサーバーモジュールとコマンドラインツールを含む。
 nccgroup/creep-web-app-scanner
Webアプリスキャナー
 t0xodile/crlf-powered-desync-scanner
CRLFインジェクションおよびHTTPデシンク攻撃用のBurp拡張スキャナ。変異プローブ、WAF誤検知チェック、オプションのレスポンスキューポイズニング自動悪用機能を備えています。
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira、Confluence、Bitbucket インスタンスの CVE-2026-21589 任意ファイル読み取り脆弱性をチェックする Python 検出アーティファクト。
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882およびCVE-2025-61884の検出
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。
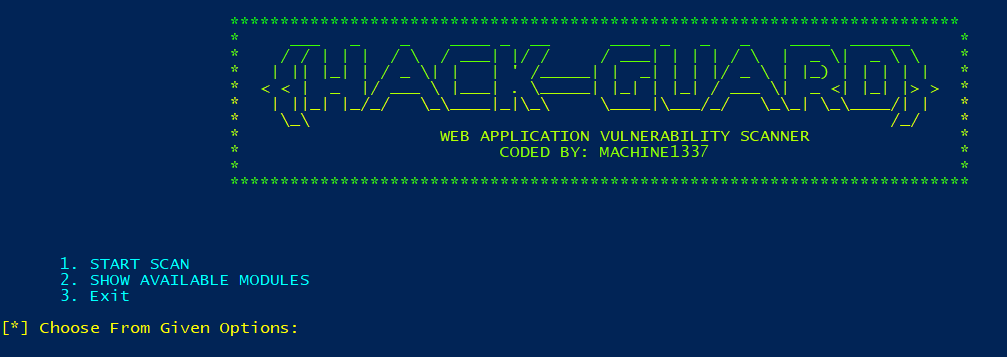 machine1337/hackguard
python3で書かれた高速なWebアプリケーション脆弱性スキャナー
 dinosn/cve-2026-87902-wordpress-lfi-lab
再現ラボ + URLリストスキャナー + CVE-2026-87902 / GHSA-7hp8-65ch-5whp のPoC — WordPress get_page_template() の未認証LFIから条件付きRCEへ (WP…
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 rxerium/cve-2025-68613
CVE-2025-68613 の検出
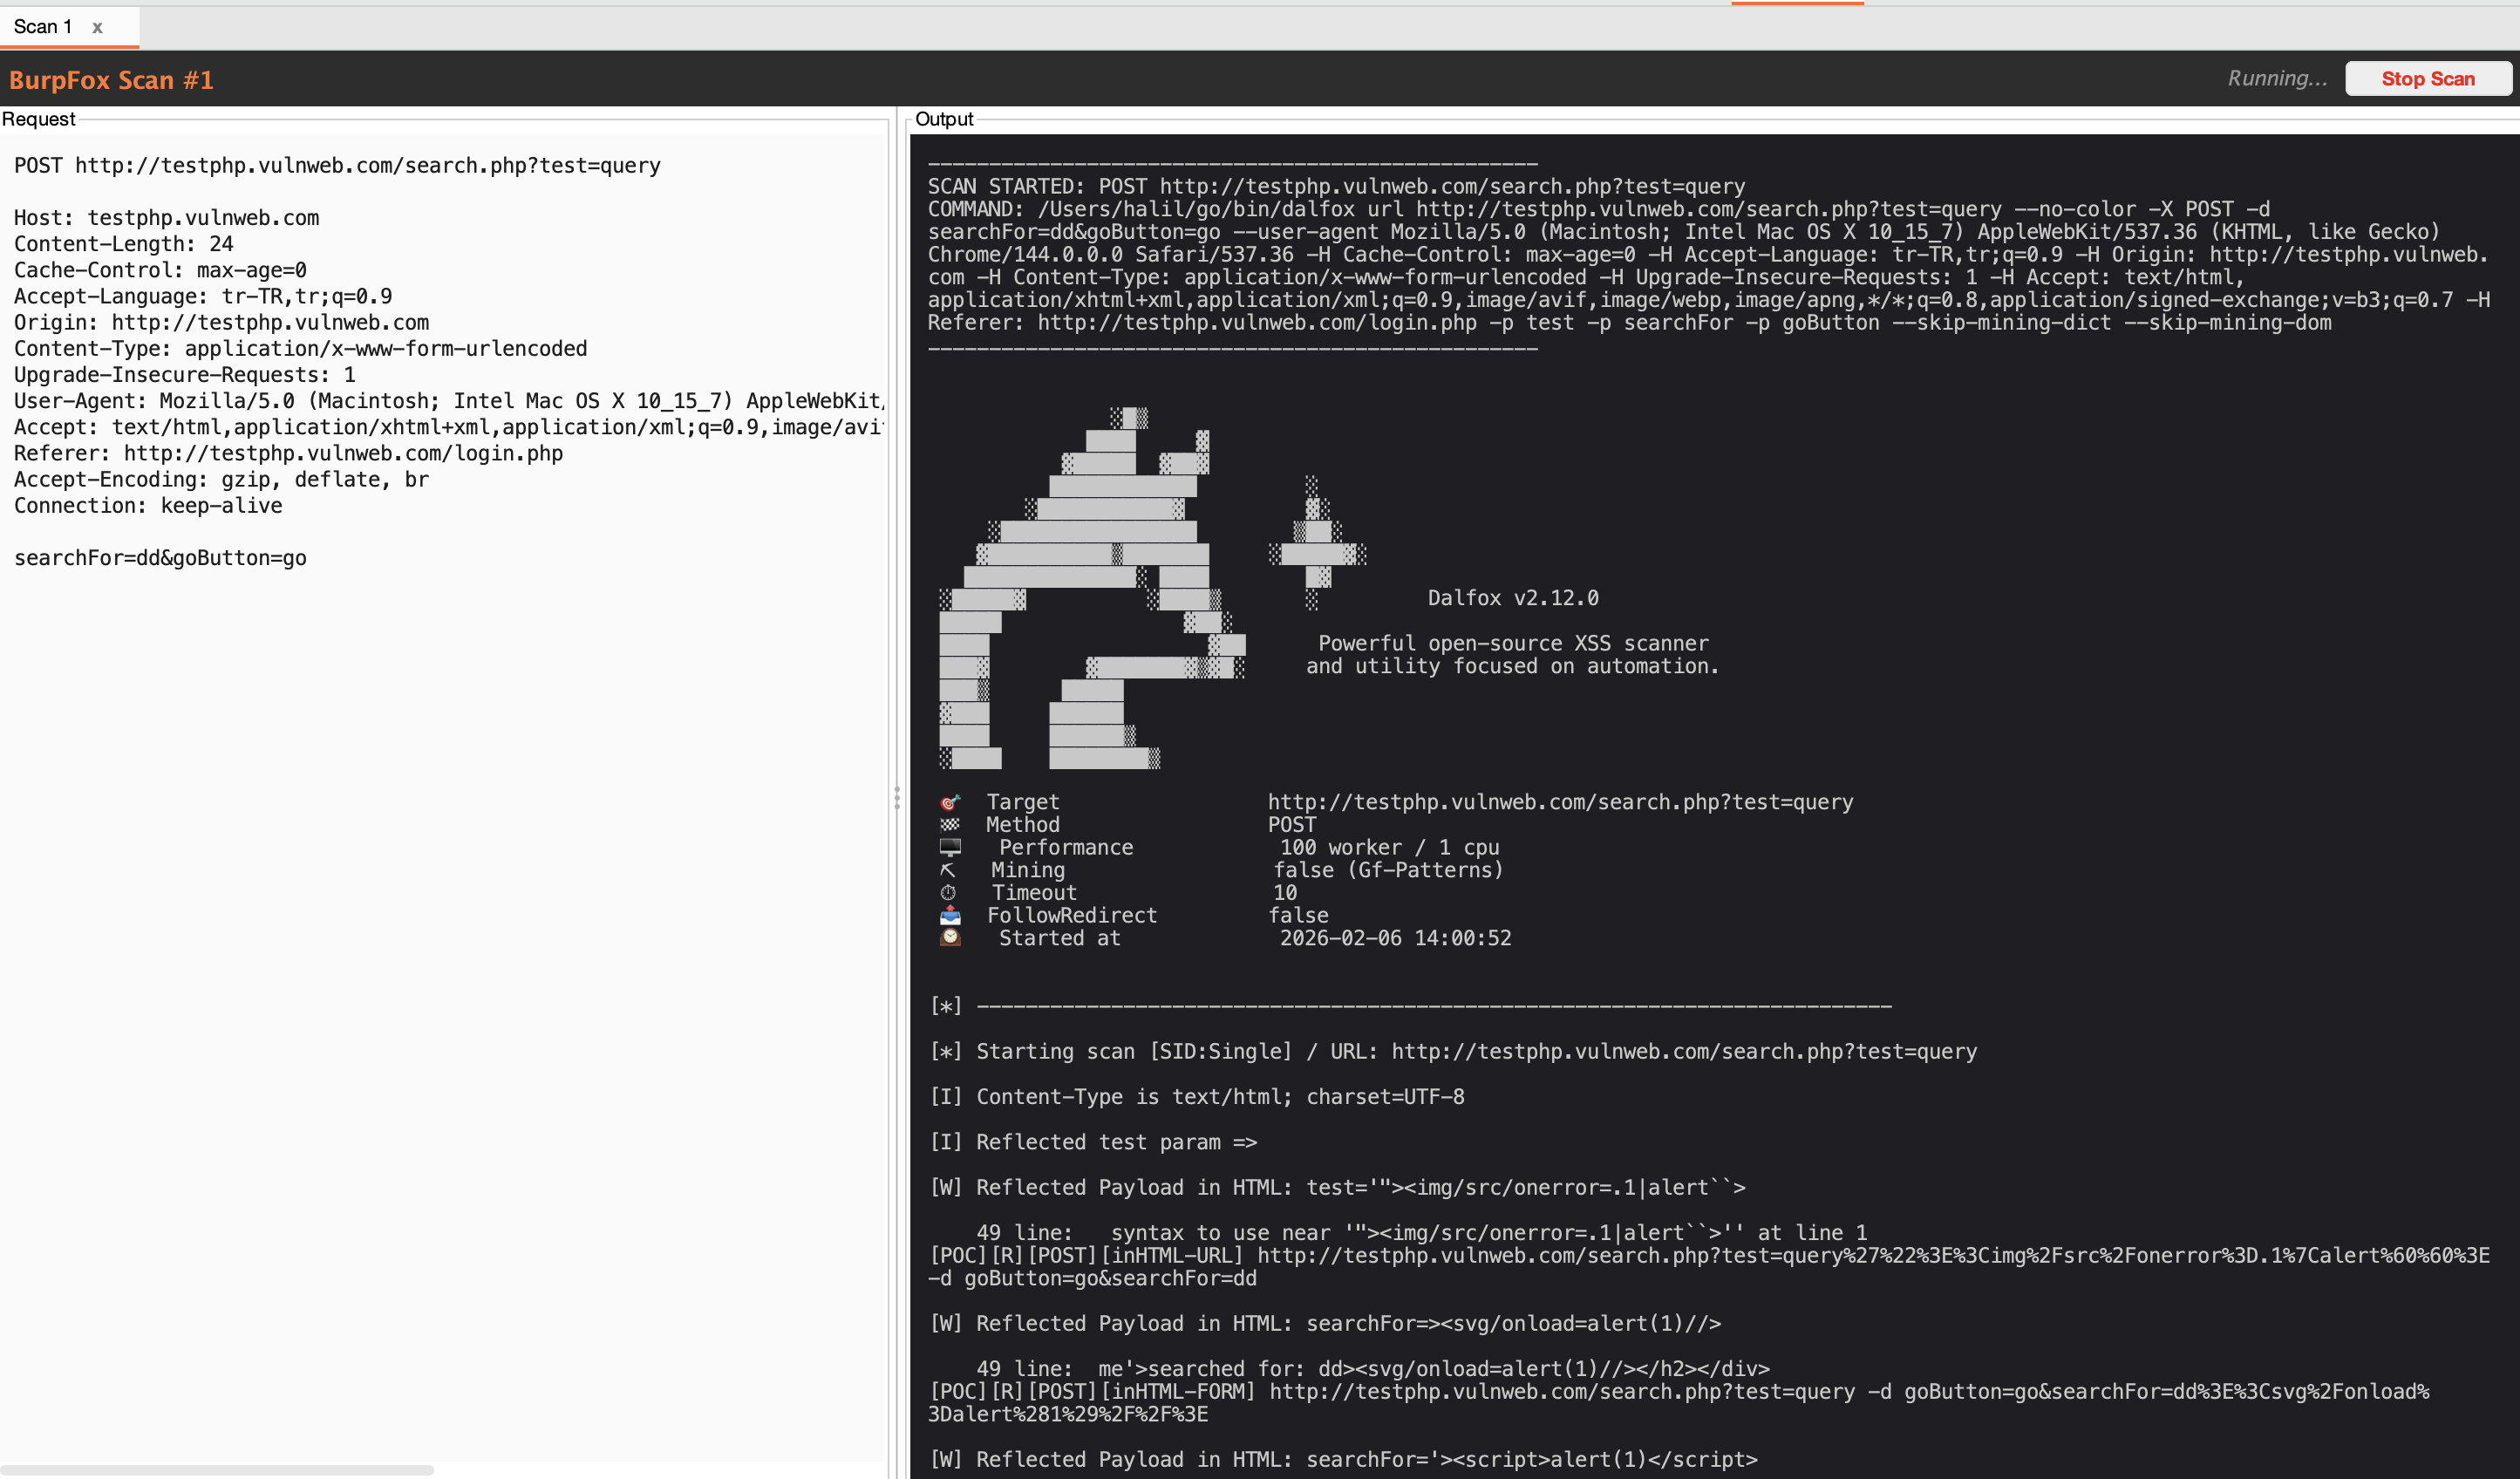 halilkirazkaya/burpfox
Burp Suiteの拡張機能で、Dalfox XSSスキャナーをワークフローに直接統合できます。