
 #1
一般的なWebアプリケーションの欠陥(例:XSS、SQLi)を検出するための自動化ツール。
Kitploit おすすめ

 ynsmroztas/atlassniper
Atlassian Data Centerのwebresourceトラバーサルを検出するCVE-2026-21589ディテクター。Jira、Confluence、Bitbucket向けの認証前webrootファイル読み取り確認。
 bimboxh4/cve-2026-21589
Atlassian Jira、Confluence、Bitbucket インスタンスにペイロードを送信し、CVE-2026-21589 の任意ファイル読み取り脆弱性を特定する Python 検出スクリプト。
 rahulreddykarne/ark-wp-scanner
WordPressプラグインのガード欠如脆弱性を、ripgrepシグネチャ、Semgrepルール、攻撃対象領域のマッピング、およびLLMレビューカスケードを用いてスキャンし、ランク付けされたHTML/JSON/CSVレポートを生成します。
 msmacu/smartpwn
SmarterMail CVE-2026-23760 を対象とした Rust ベースの脆弱性スキャナー兼エクスプロイトツール — 教育・防御目的の研究専用
 theauditortool/benchproctor
静的アプリケーションセキュリティテスト(SAST)のオープンベンチマークコーパス:2,938,418件のバランスの取れたケース、11言語、21のフレームワークターゲット、242の出力カテゴリ、231の異なるCWE ID。SARIF 2.1.0出力をTPR、FPR、Youden's…
 r4nd0mth1ngs/brainproxy
Rust製の高速でAIファーストなWebセキュリティテストツールキット。ZAPやBurp Suiteなどのオープンソース代替。インターセプトプロキシ、スキャナー、ファザー、レポートを備え、JSON CLI、MCPサーバー、デスクトップアプリとして提供。
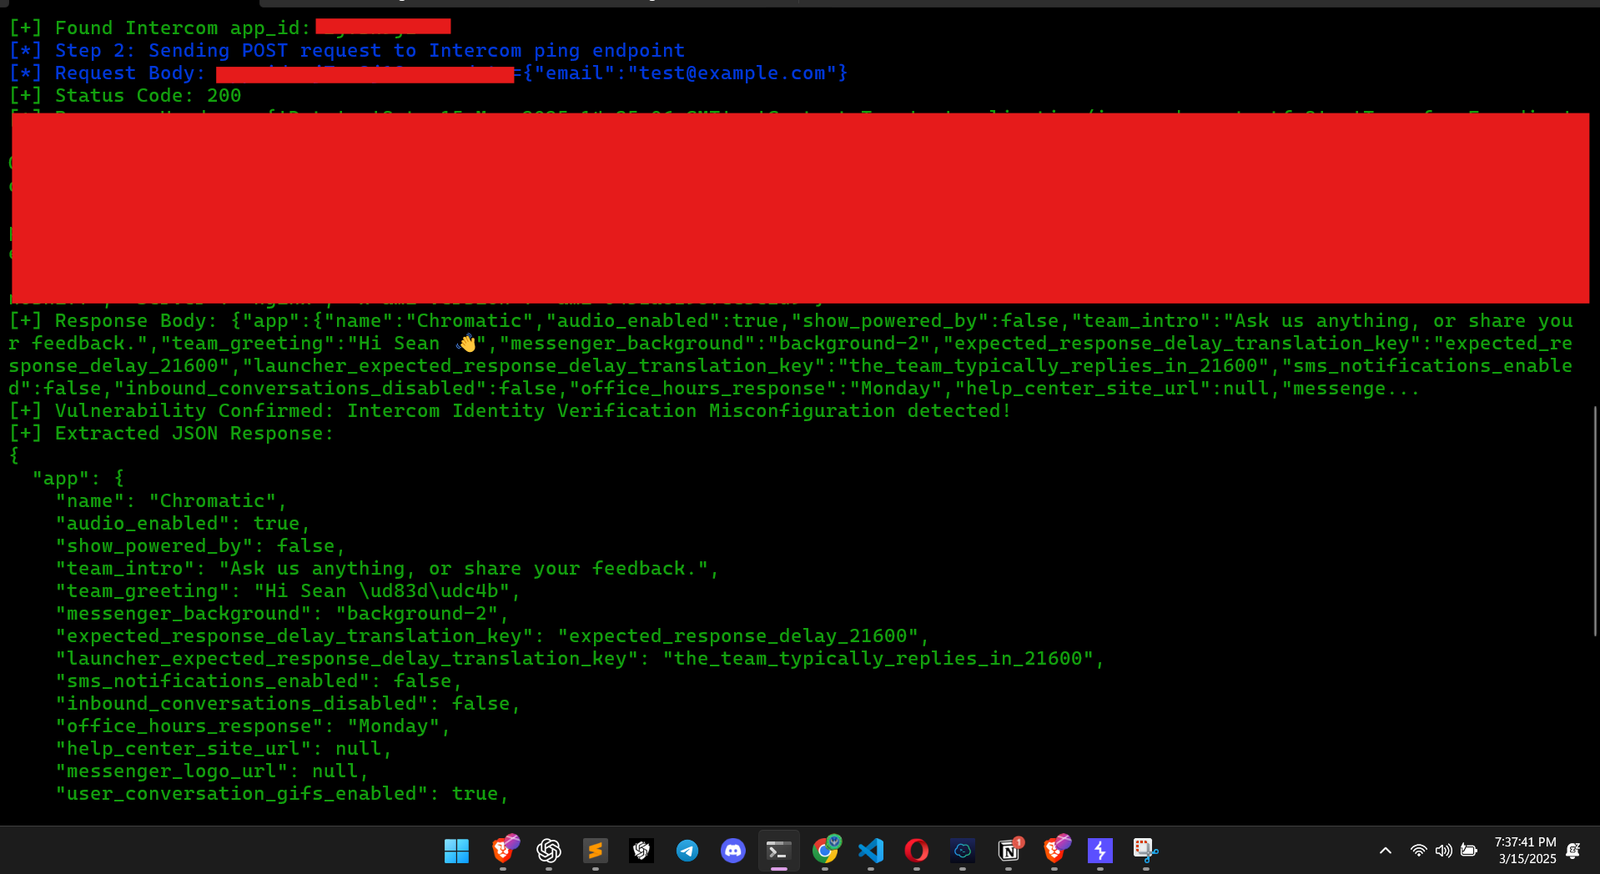 muhammadwaseem29/intercom-exploit
Intercomウィジェットに本人確認が設定されていないため、攻撃者がユーザーになりすましてチャット履歴にアクセスできる。参照:
 drau6/keydra
ソースツリーやデプロイ済みのWebアプリ内に漏洩したAPIキー、トークン、認証情報を検出するCLIスキャナー。Supabase/Firebaseの設定不備チェックとSARIF出力に対応。

 kavin-jain/verified-pentest
所有権が証明されたドメインのみをスキャンし、スキャン時にその証明を再確認するセルフサービス型ペネトレーションテストプラットフォーム。OWASP、TLS、DNS、ポートチェックに加え、上限付きの読み取り専用AIパスを実行。
 masriyan/cve-2026-85097
CVE-2026-85097 の検出・検証・インシデント対応ツールキット: リモート Bricksforge 評価、ログ IOC ハンティング、ファイルシステムインプラント監査、さらに Sigma および WAF ルールを提供。
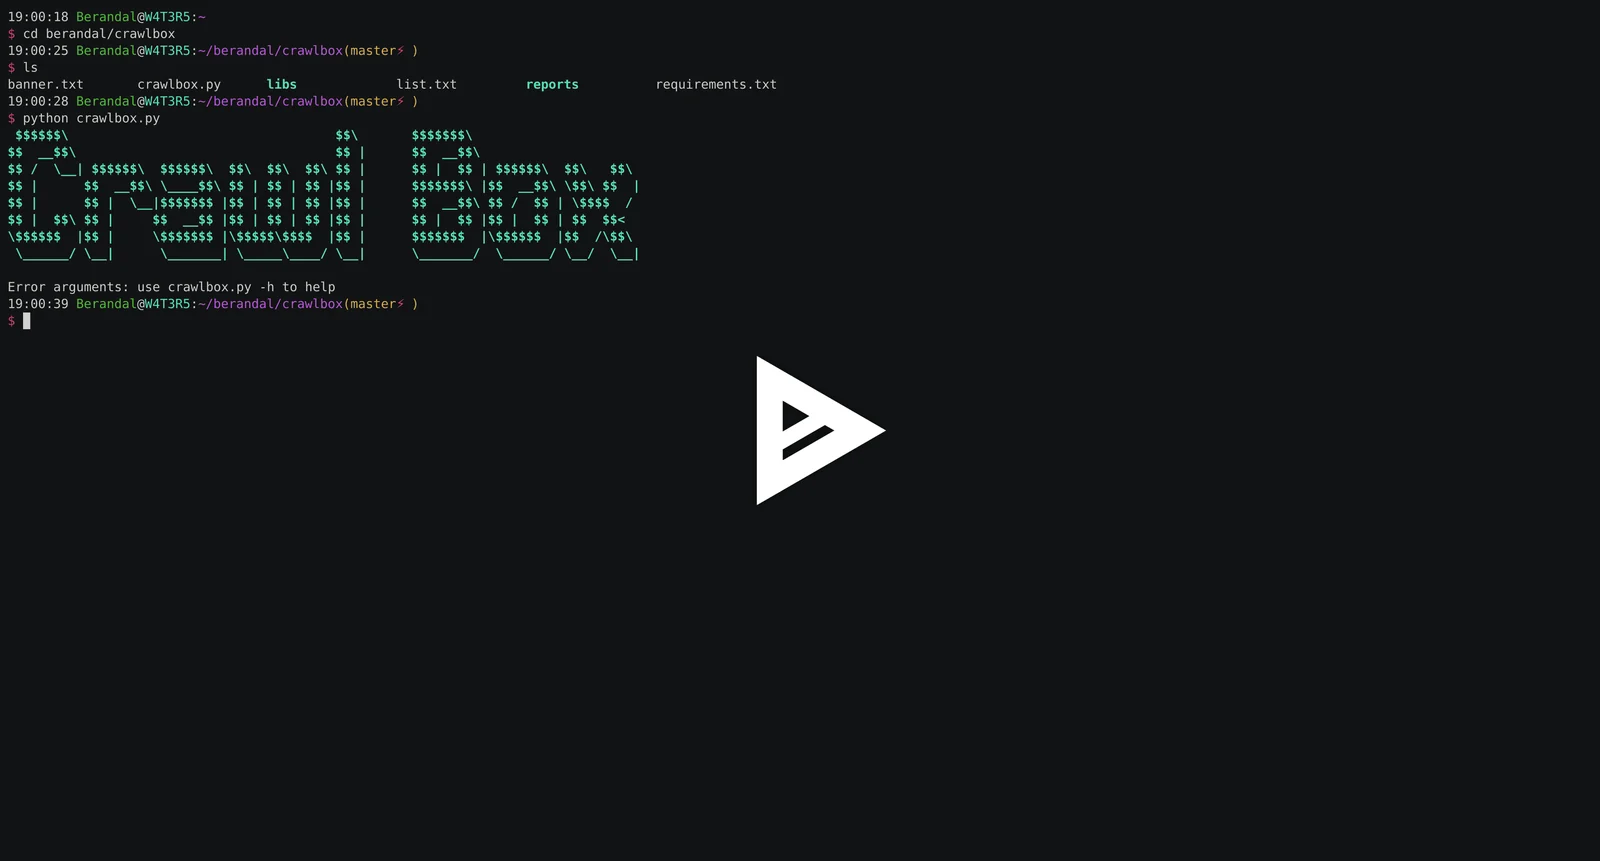 opiniondealer/crawlbox
Webディレクトリや管理パスを、組み込みまたはカスタムのワードリストを用いてブルートフォースするPythonスクリプト。ペネトレーションテスト中のディレクトリ探索のために、リクエスト遅延を設定可能。
 arachni/arachni
Webアプリケーションセキュリティスキャナーフレームワーク
 yahoo/gryffin
Gryffinは、大規模なWebセキュリティスキャニングプラットフォームです。
 hahwul/xspear
🔱 パワフルなXSSスキャンとパラメータ分析ツール&gem
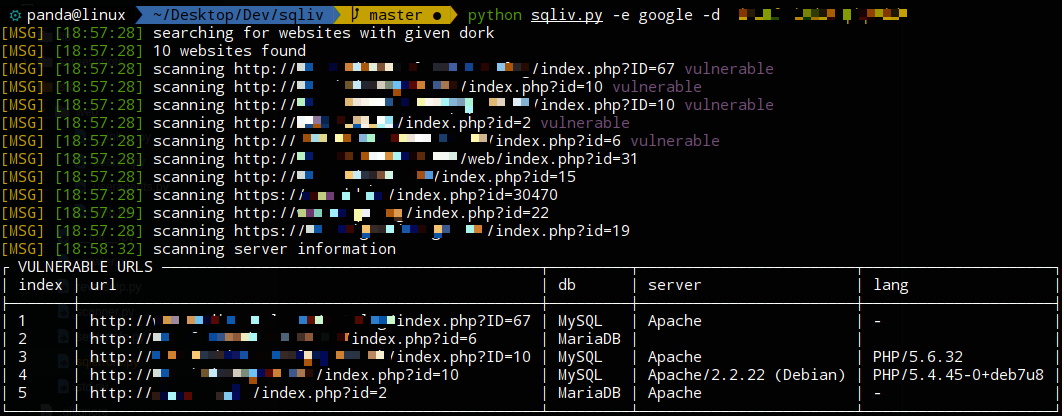 the-robot/sqliv
大規模SQLインジェクション脆弱性スキャナー
 fit2cloud/riskscanner
RiskScanner は、オープンソースのマルチクラウドセキュリティコンプライアンススキャンプラットフォームです。Cloud Custodian と Nuclei エンジンをベースにして、主要なパブリック/プライベートクラウドリソースに対するセキュリティコンプライアンススキャンと脆弱性スキャンを実…
 abacus-group-rto/legion
Legionは、オープンソースで使いやすく、非常に拡張性が高く、半自動化されたネットワーク侵入テストツールです。情報システムの発見、偵察、悪用を支援します。
 whitewidowscanner/whitewidow
SQL脆弱性スキャナー








