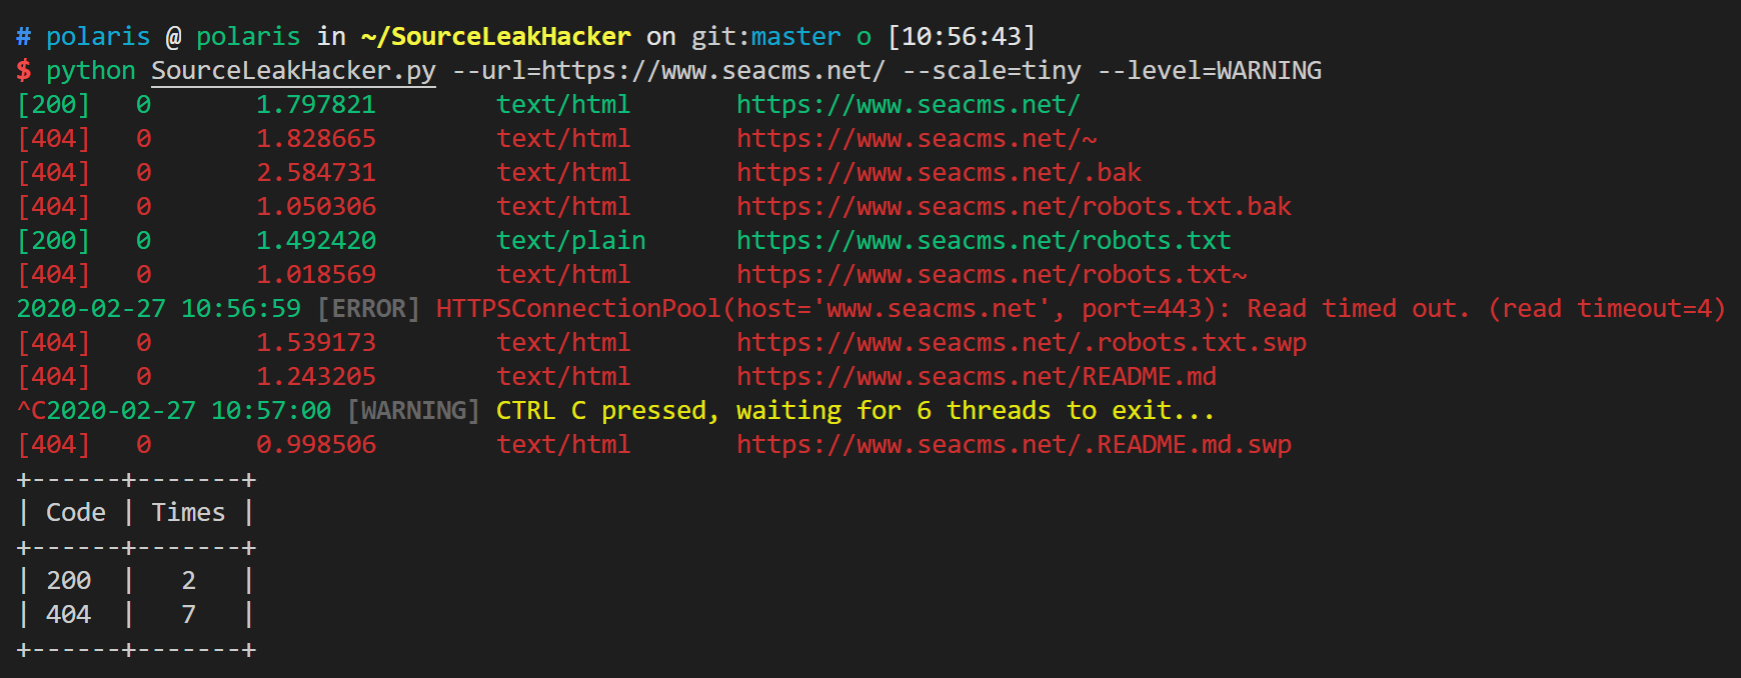
#1
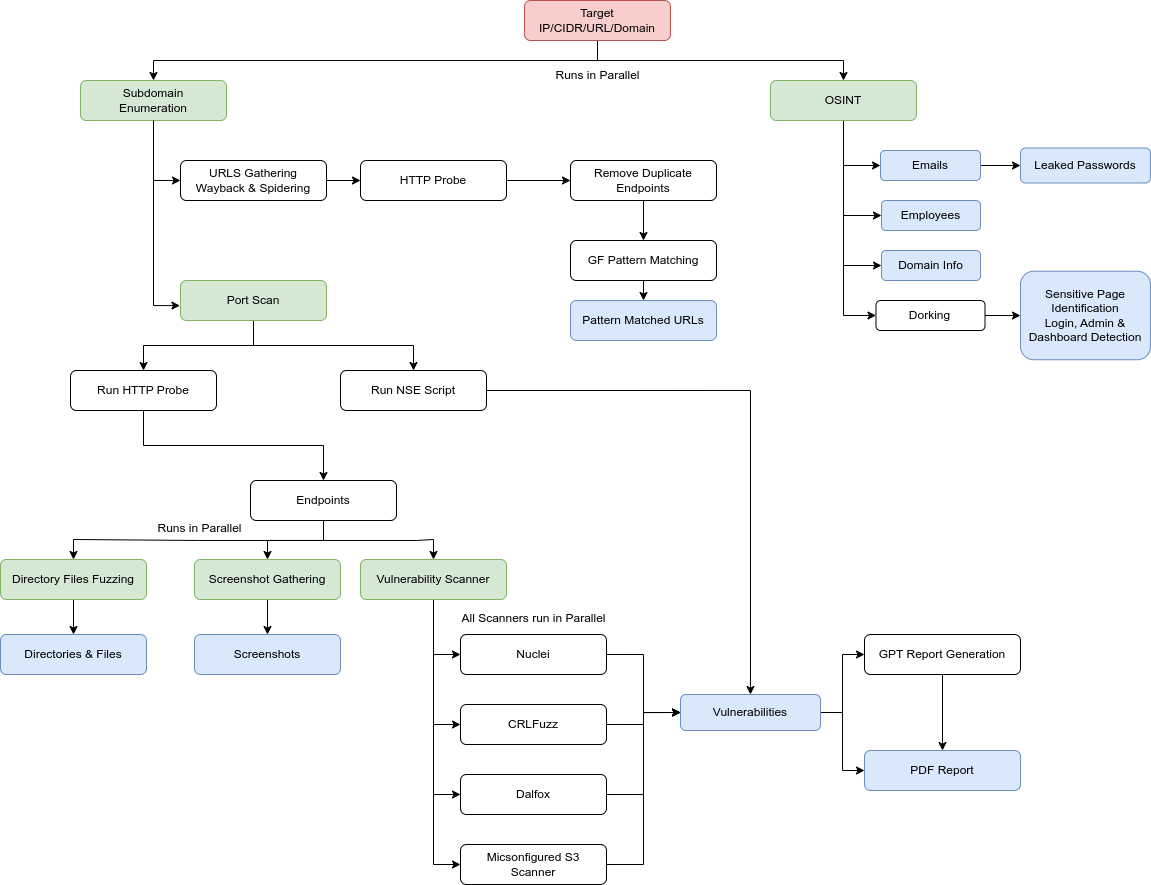
 yogeshojha/rengine
reNgineは、Webアプリケーション向けの自動偵察フレームワークであり、エンジンによる高度に設定可能な合理化された偵察プロセス、偵察データの相関と整理、継続的監視、データベースによるバックアップ、そしてシンプルでありながら直感的なユーザーインターフェースに重点を置いています。reNgineにより…
 teycir/burpapisecuritysuite
Burp Suite拡張機能:APIセキュリティテスト向け。15種類の攻撃タイプ、108以上のペイロード、インテリジェントファジング、BOLA/IDOR検出、AI統合、自動偵察に対応。REST/GraphQL/SOAP APIをサポートし、Nuclei、Turbo…
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
 owasp/nettacker
自動化されたペネトレーションテストフレームワーク - オープンソースの脆弱性スキャナー - 脆弱性管理
 rabbitmask/weblogicscan
Oracle WebLogic Server向けの自動脆弱性スキャナー。逆シリアライゼーション、SSRF、任意のファイルアップロードを含む過去のCVEを検出し、バッチスキャンとバージョン識別に対応しています。
 openai/php2shell-checker
ウェブサイトのPHPバージョンまたはローカルのPHPバイナリを、埋め込まれたパッチカットオフと照合してphp2shell脆弱性の状態を判定するCLI。JSON出力と終了コードを備えています。
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS 検出
 vighnesh91/omnisec-hex
ブラウザローカルで動作するセキュリティモノレポ。モバイルAPK/IPAトリアージ、クライアントサイドDASTファジング、OSINTディレクトリ、オフラインAI脅威スコアリング、ネットワークポート/CSP監査の6モジュールを備える。
 fauxrougee/smartscanner-source
C++17とQt 6で構築されたWeb脆弱性スキャナー。GUI、CLI、設定可能なクローリング、JSONレポートを備える。教育目的で再構築されたもの。
 azmisyahrul/prismsec
AI駆動のペネトレーションテスト向けに、nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmapを統合した安全でモジュール式のMCPサーバー。
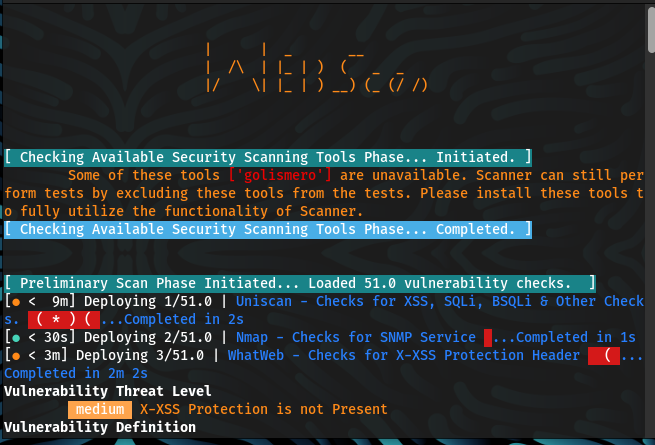 malwareman007/scanner-and-patcher
Web脆弱性スキャナー兼パッチャー
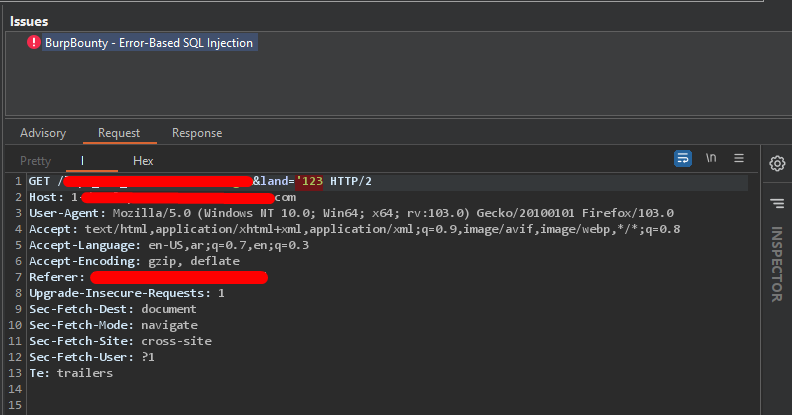 eslam3kl/sqlidetector
BurpBoutyプロファイルに対応したシンプルなPythonスクリプトで、14個のペイロードを含む複数のリクエストを送信し、152個の正規表現パターンで異なるデータベースのSQLインジェクション「Error based」を検出するのに役立ちます。
 d3ckx1/omniscan
マルチエンジン脆弱性スキャナーで、Nuclei Lite、Afrog、XRayのエンジンを内蔵。FOFA/Shodanによるアセット検出、OOBインタラクション検出、Pythonプラグインシステム、およびレッドチーム運用向けのリアルタイム結果管理機能を備えています。
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
 anonmoty/xxstrike
XSStrikeベースのカスタム機能付きXSSスキャナー。WebアプリケーションのXSS脆弱性を検出します。
 talha1112/fyp
デスクトップベースの脆弱性評価ツール(セキュリティチーム向け) — Webアプリとネットワークをスキャンし、CVEを検出し、エクスプロイトをマッピングし、リスクを自動スコアリングし、詳細なレポートを生成します。Electron、React、Node.js、Pythonで構築されています。