
 #1
ウェブアプリケーションとAPIをテスト、悪用、および保護するためのツール。
Kitploit おすすめ
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 1n3/intruderpayloads
Burpsuite Intruderペイロード、BurpBountyペイロード、ファズリスト、悪意のあるファイルアップロード、Webペネトレーションテストの方法論とチェックリストのコレクション。
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
 sooryathejas/metatron
AI搭載のペネトレーションテストアシスタント - Linux(Parrot OS)上のローカルLLMを使用
 squid-cache/squid
Squid Web Proxy Cache - ソースコード

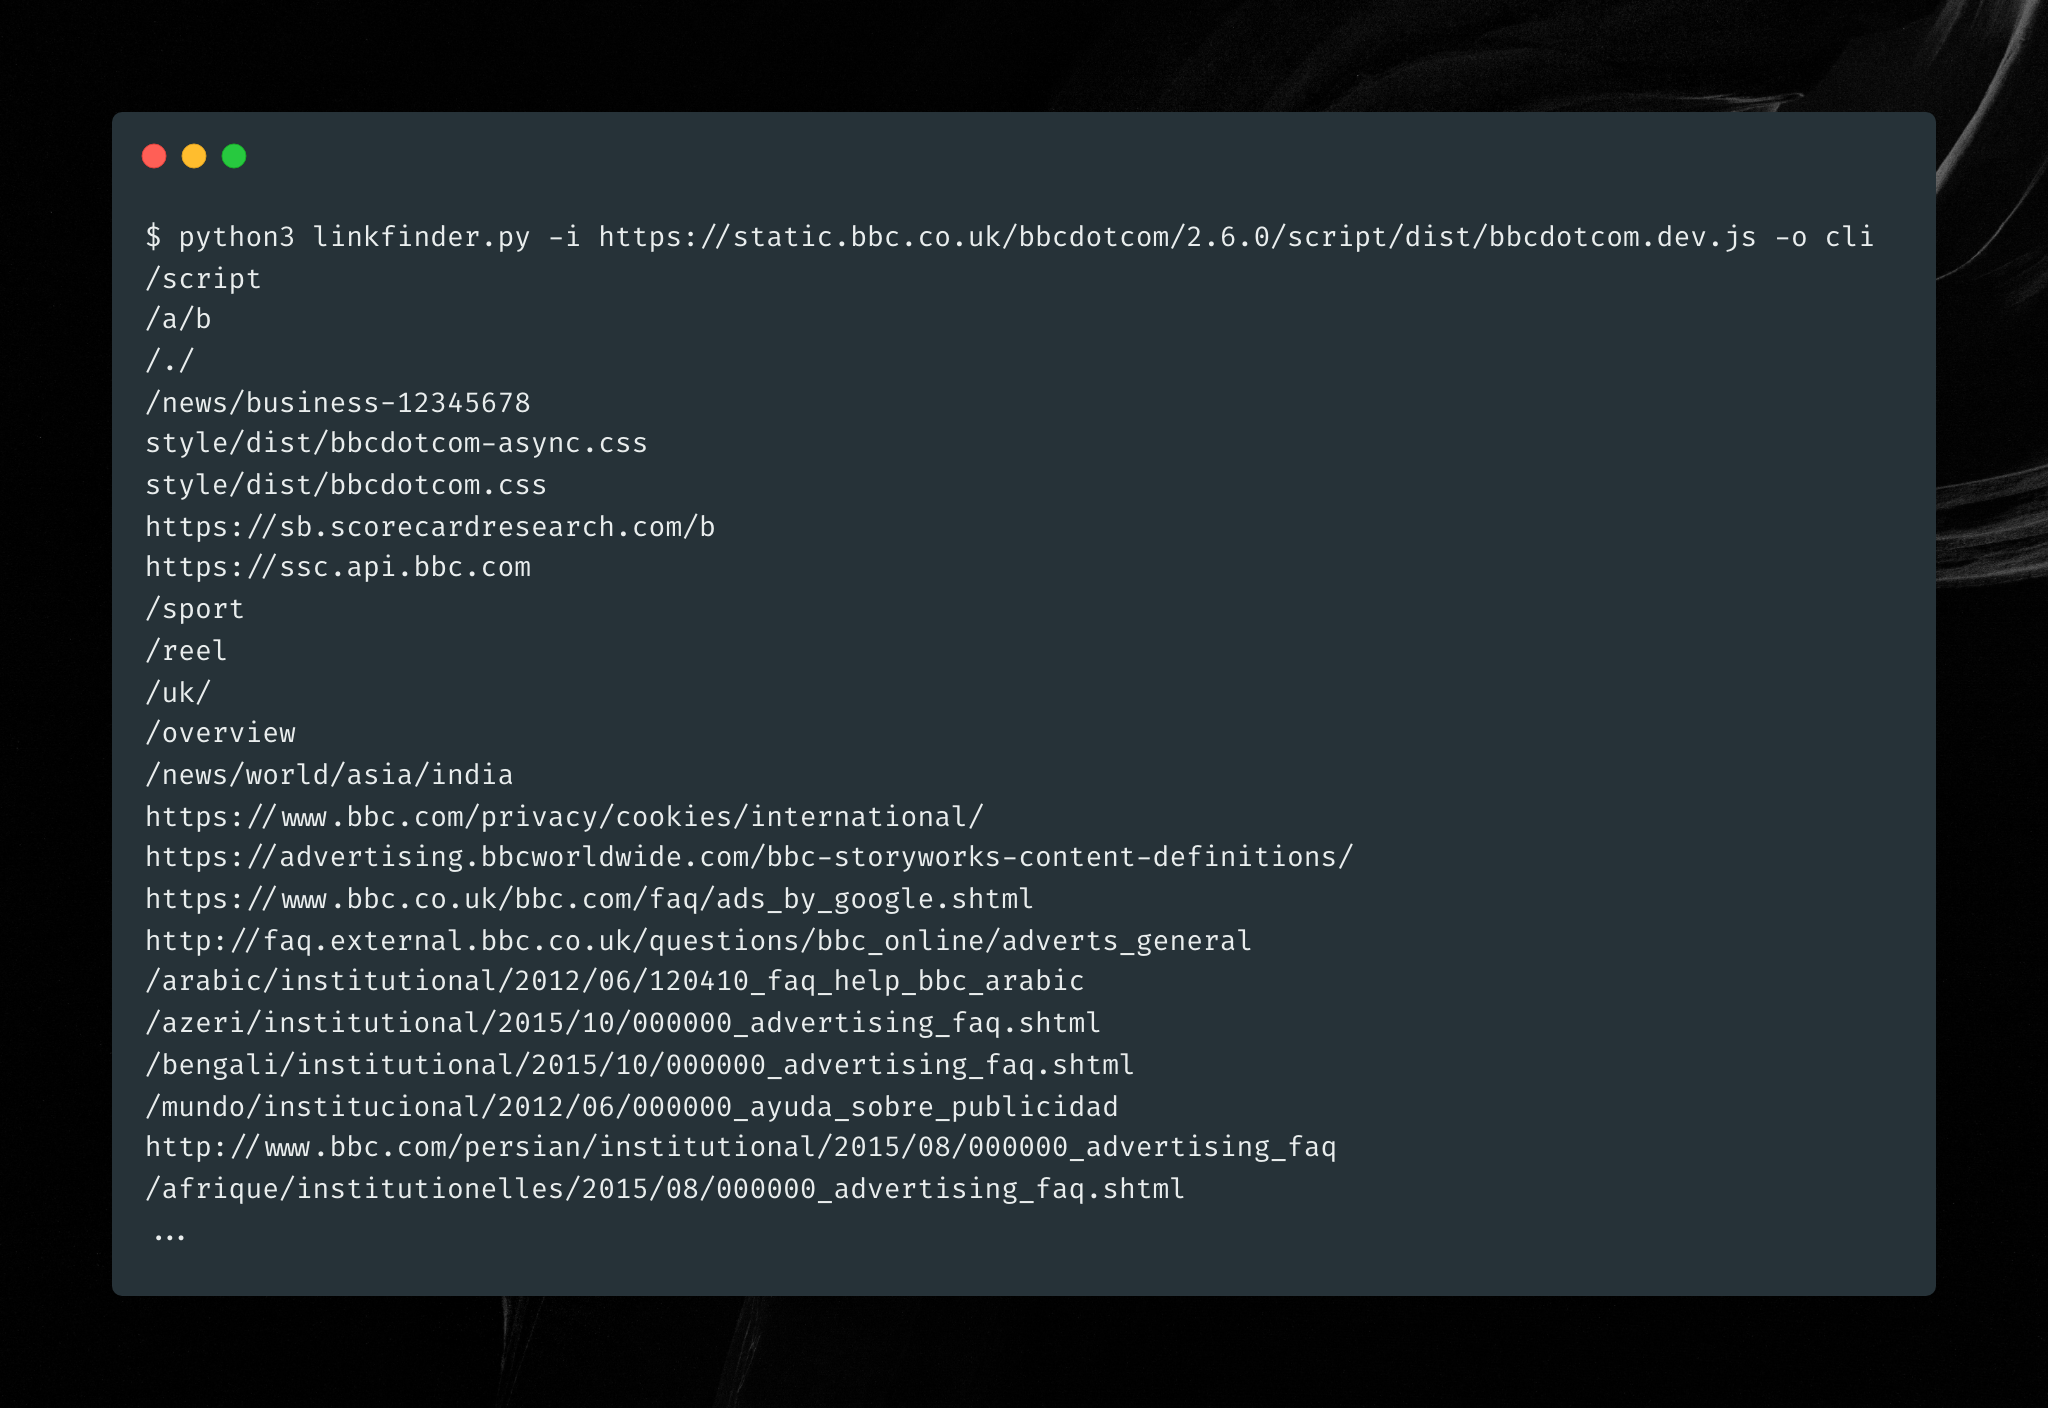 gerbenjavado/linkfinder
JavaScriptファイル内のエンドポイントを検出するPythonスクリプト
 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
 gwen001/pentest-tools
迅速なニーズに対応するカスタムセキュリティツールのコレクション。
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 retirejs/retire.js
既知の脆弱性があるJavaScriptライブラリの使用を検出するスキャナー。見つけたライブラリのSBOMも生成できます。

 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
 antoniomika/sish
HTTP(S)/WS(S)/TCP から localhost へのトンネルを SSH のみで実現。
 opsdisk/pagodo
pagodo (Passive Google Dork) - Google Hacking Databaseのスクレイピングと検索を自動化する
 pentestmonkey/php-reverse-shell
ターゲットサーバーから攻撃者のマシンへのリバースシェルを確立するPHPスクリプト。リモートコマンド実行とポストエクスプロイテーションアクセスを可能にします。








