#1
 nullwhisper/cve-2026-14840
偽装されたX-Forwarded-Forヘッダーを使用してWordPressプラグインの投票制限を回避する概念実証エクスプロイトです。承認済みのWordPressインスタンス上でCVE-2026-14840を検証するためのDockerラボを同梱しています。
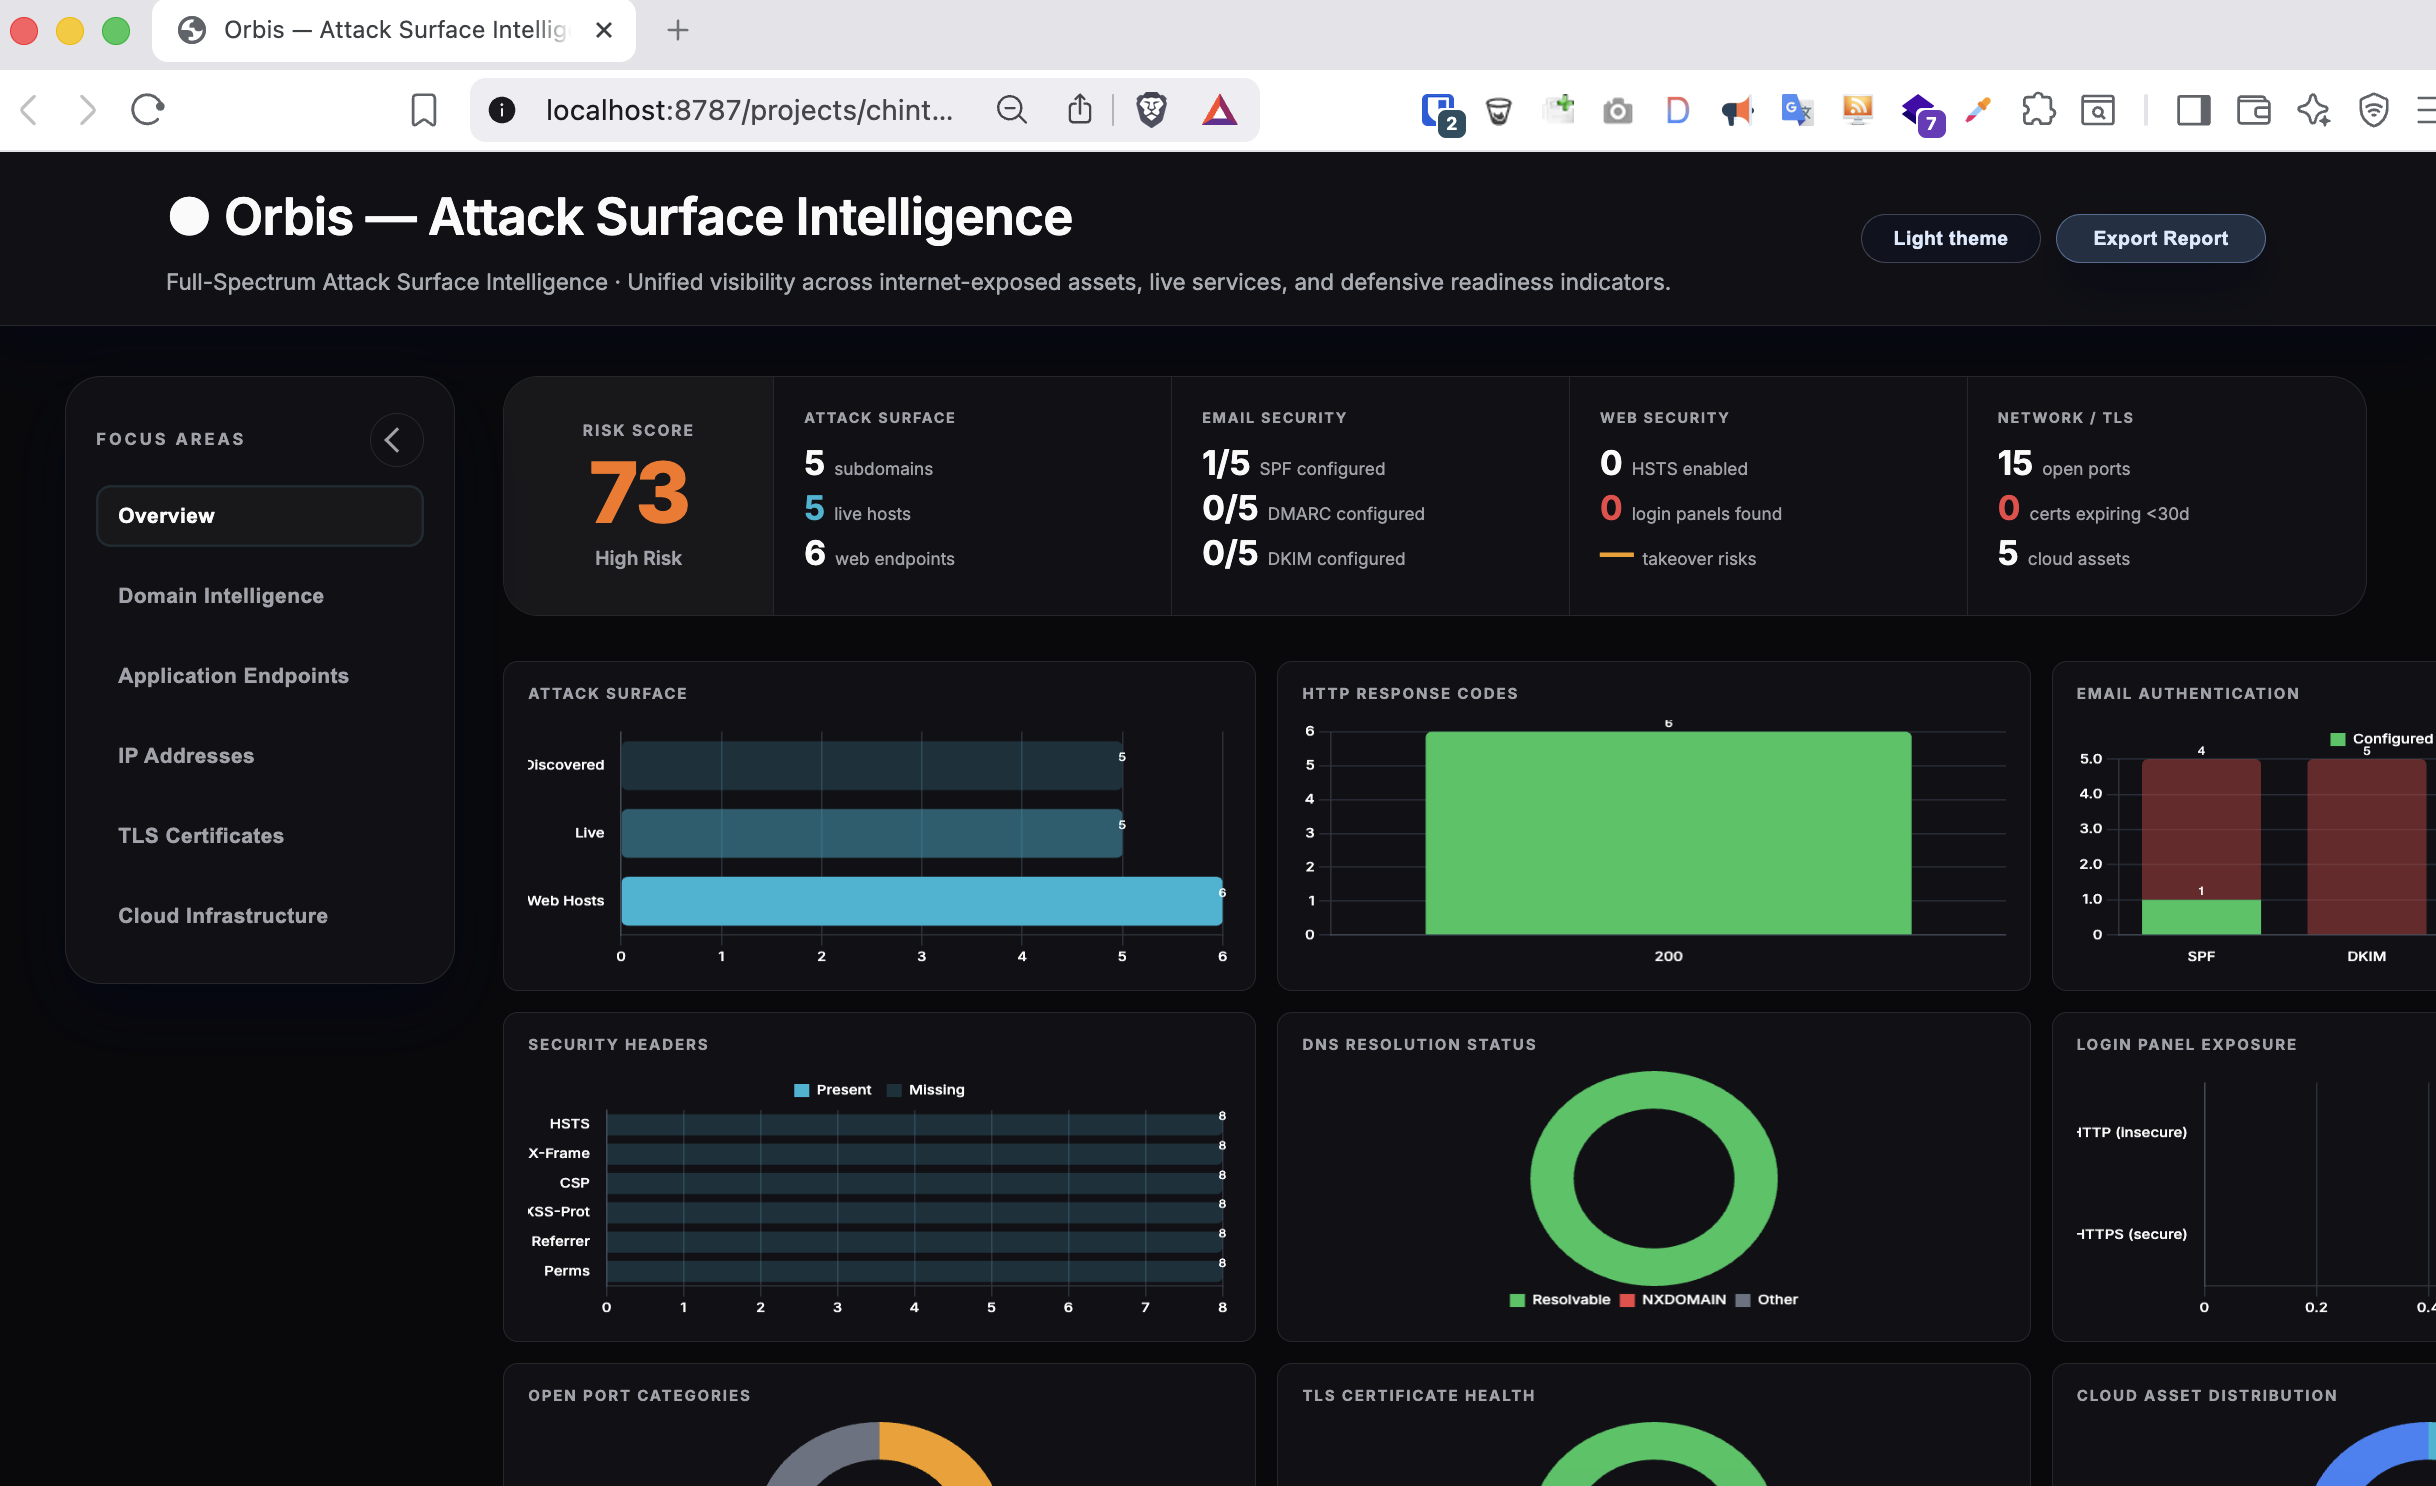 iamthefrogy/frogy2.0
Orbisは、フルスペクトルの自動化された外部攻撃対象領域インテリジェントツールキットです。
 aisha-jimoh/cve-2025-55182-react2shell-analysis
CVE-2025-55182 (React2Shell) の技術分析。脆弱性のメカニズム、根本原因、管理されたPoCテスト、影響、および緩和策を網羅しています。
 matesz44/cve-2026-39987
Marimo <0.23.0 の CVE-2026-39987 認証前 RCE を、認証不要の /terminal/ws WebSocket に接続して悪用します。任意のコマンド実行、パイプ入力、対話型シェルセッションに対応しています。
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM の未認証インストーラーバイパス (X-Requested-With) → 管理者乗っ取り。検証済み: 2.2.4 で上書き + ログイン成功、2.2.5 でブロック
 boreas37/cve-2026-73034-poc
CVE-2026-73034 — DB-GPT v0.8.1 の認証なしパストラバーサル → user-id ヘッダー経由で root として任意のファイル書き込み。検証済み + 修正差分
 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
 boreas37/cve-2026-33267-poc
CVE-2026-33267 — Apache Traffic Server の @ ヘッダー内部メタデータのスプーフィング (CVSS 10.0)。検証済み: 10.1.2 では @ ヘッダーがプラグインに漏洩、10.1.4 では除去される。
 gutierre0x80/cve-2026-59827
CVE-2026-59827の技術的分析と概念実証。Metabaseにおける重大な安全でないJavaデシリアライゼーションの脆弱性であり、リモートコード実行につながります。
 zapstiko/bug-bounty
Twitterからのバグバウンティリソース集
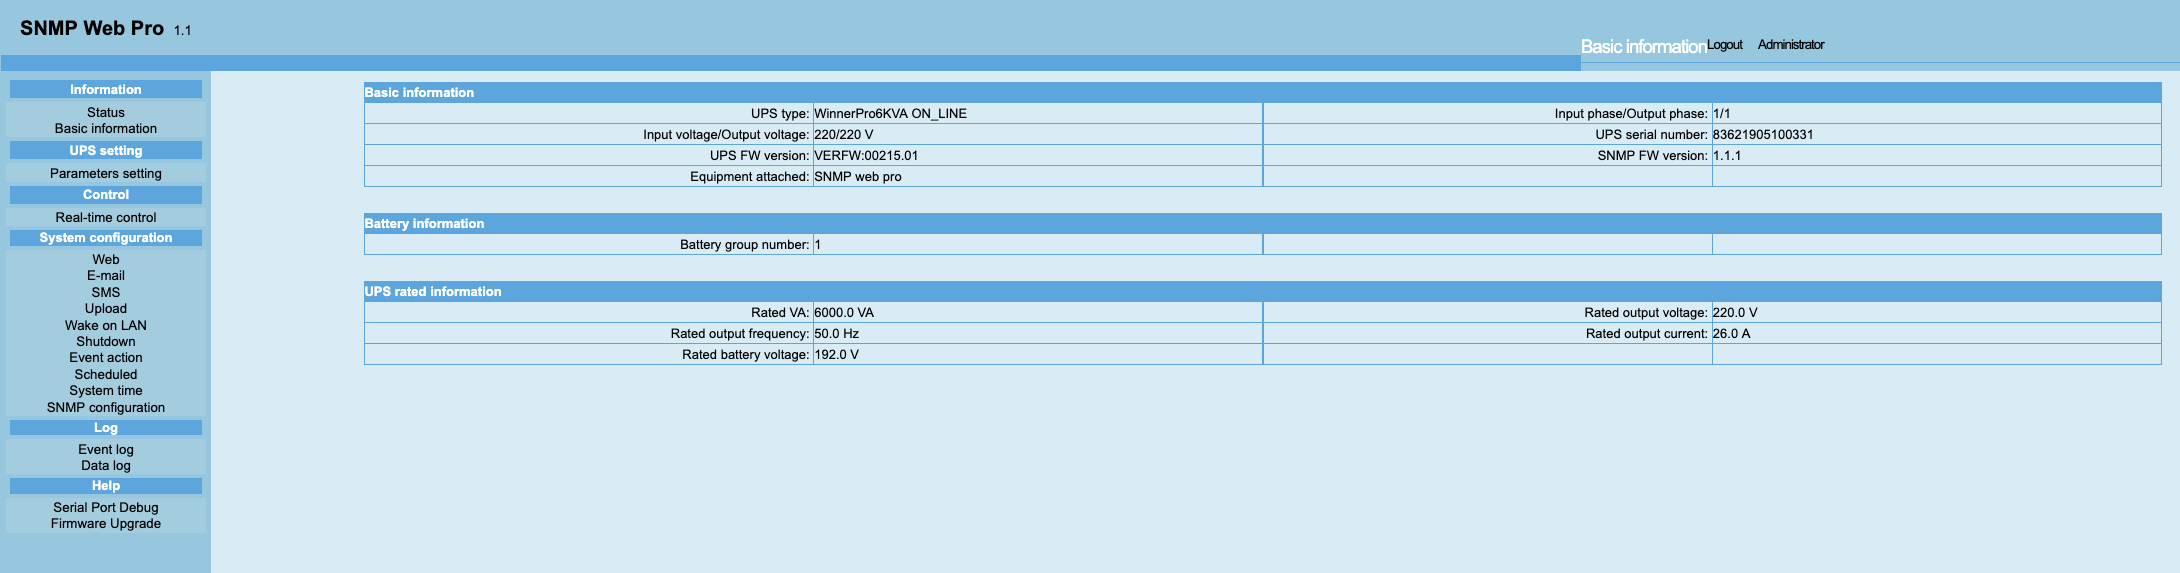 virgula0/cve-2026-44402
Voltronic Power SNMP Web Pro 1.1 における事前認証なしのフルルートリモートコマンド実行
 least-significant-bit/cve-2025-55182
Remote code execution for React Server Components 19.0.0 - 19.2.0
 leoelsolh/cve-2026-69263
MCP環境変数ブロックリストのバイパスにより、Flowise 3.1.1で未認証のRCEが発生する
 ac8999/cve-2026-27344
inseriswiss inseri core inseri-core における認可の欠如により、不適切に構成されたアクセス制御のセキュリティレベルを悪用される可能性があります。この問題は inseri core の n/a から 1.0.5 以下に影響します。
 ilhomjonr/cve-2026-70376
Pluck CMS CSRF のアドバイザリと Python PoC: フェイルオープンな Referer チェックと二重拡張子アップロードにより、ウェブシェルの展開とリモートコード実行が可能になります。
 heartlesseorg-dot/cve-2024-52806-poc
SimpleSAMLphp における事前認証 XXE ファイル読み取り脆弱性の概念実証 (PoC) エクスプロイト。巧妙に細工された SAML リクエストを使用して、影響を受けるサーバーから任意のローカルファイルを抽出できます。
 learner330/fastjson-cve-2026-16723
Fastjson 1.2.83 RCE 向けの詳細な CVE-2026-16723 分析およびエクスプロイトキット。脆弱なコードパス、悪意のある JAR/バイトコード生成、攻撃を再現するための Docker Compose 環境を網羅しています。