
 #1

 ge0rg3/requests-ip-rotator
AWS API Gatewayの大規模なIPプールをプロキシとして利用し、擬似的に無限のIPを生成してウェブスクレイピングやブルートフォース攻撃を行うPythonライブラリ。
 icecubesandwich/caddysmith
Cobalt StrikeまたはSliver C2プロファイルからCaddyリダイレクタ設定を生成します。
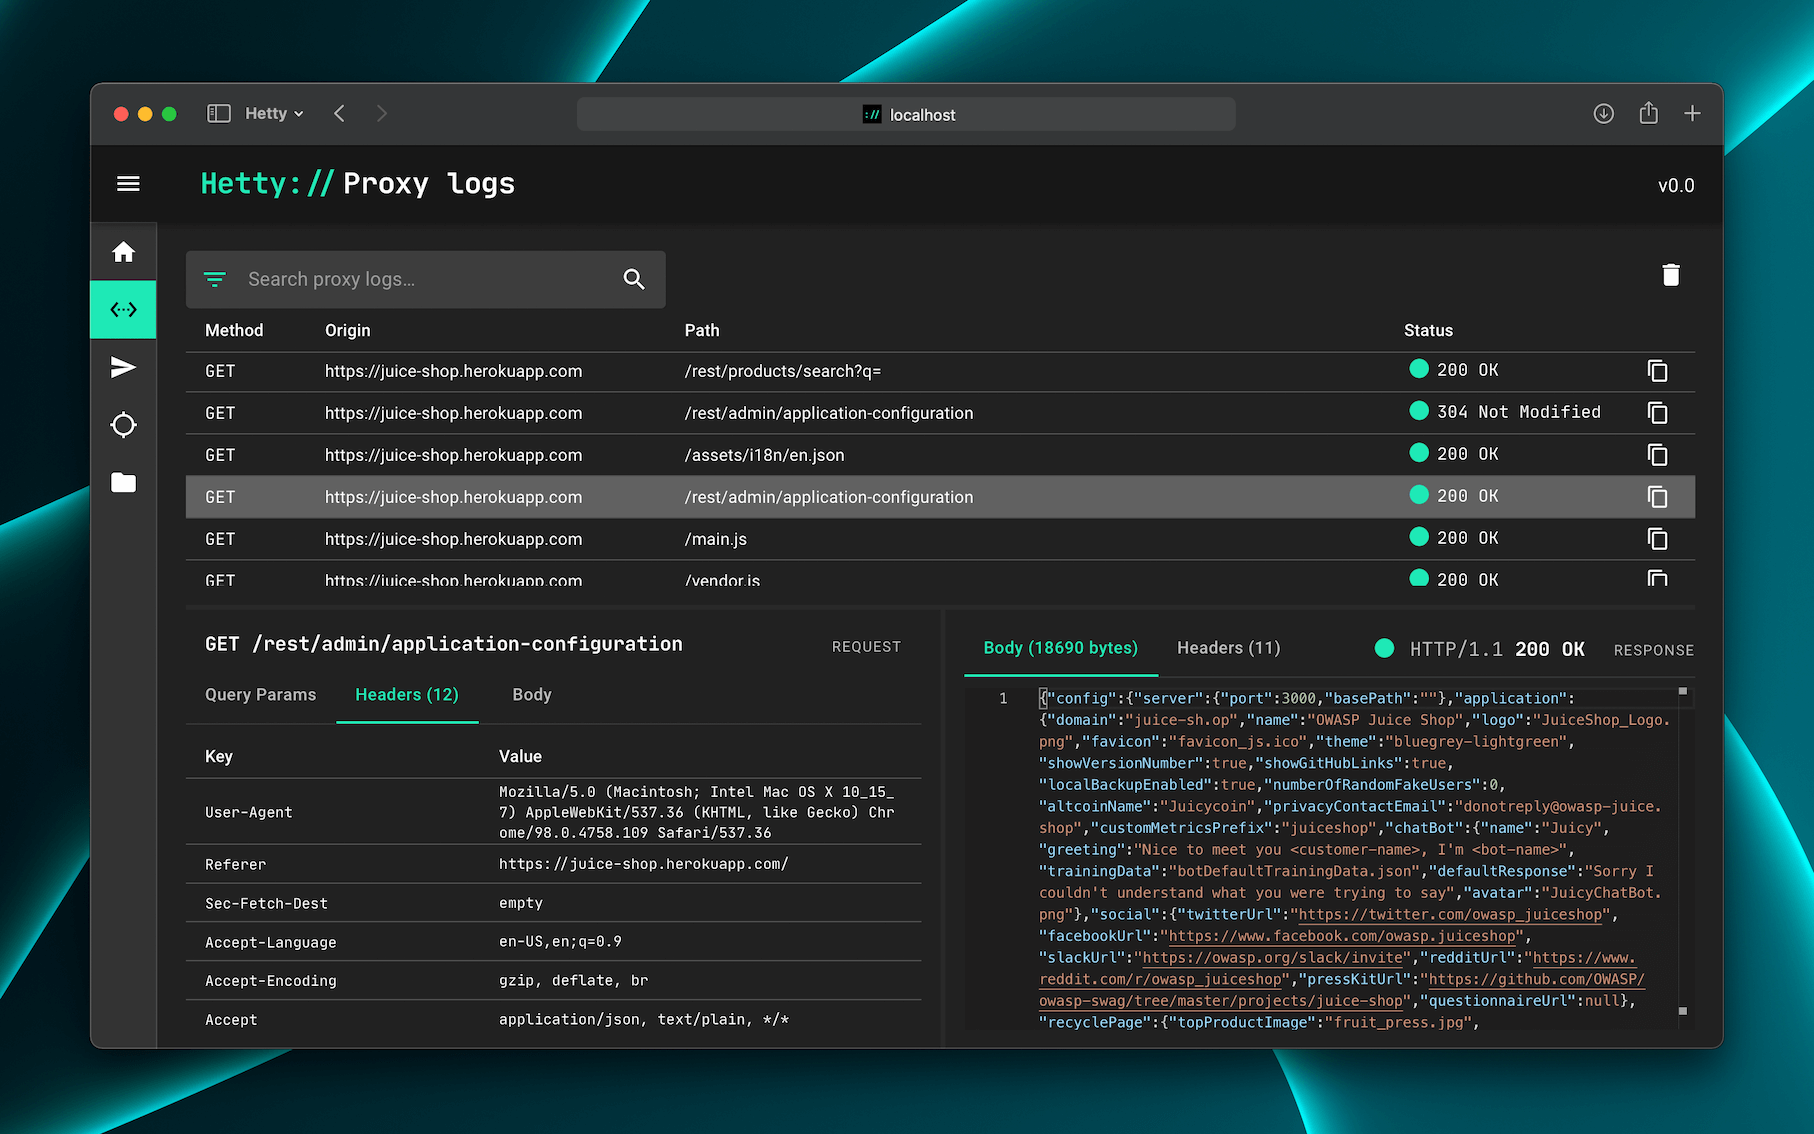
 ssh-mitm/ssh-mitm
ミラーは移動しました — GitHub および Codeberg を参照してください
 welfordian/mitm-proxy
GoベースのMITM HTTP/HTTPSプロキシ。HTTP/2およびHTTP/1.1の傍受、ローカルCA/ホスト単位の証明書生成、CONNECT/WebSocketトンネリング、ディスクキャッシュ、管理ダッシュボード、トラフィックキャプチャ、ブロックポリシー、そして任意で利用可能なAI支援の脅威ス…
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
 larrypeseckis/burp-cc-bridge
Burp Suite Community Edition用のREST API自動化。ローカルHTTP API上でsend/repeat/historyエンドポイントを公開する、そのまま組み込めるJava拡張機能。
 weirdmachine64/redom
A Burp Suite拡張機能で、Burpに直接完全なDOMレンダリング機能をもたらし、ReactJS、VueJS、Angularなどのフレームワークで構築された最新のJavaScriptヘビーなアプリケーションの効果的なセキュリティテストを可能にします。
 denuitt1/mhr-cfw
ドメインフロンティングリレーで、GAS(Google Apps Script)を経由してトラフィックをルーティングし、Cloudflare Workersに転送します。DPIをバイパスするように設計されています。
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 nccgroup/http-mcp-bridge
リモートMCPサーバーのセキュリティテスト用HTTPプロキシブリッジ。標準的なHTTPツールでJSON-RPCメッセージを送信し、セッションを管理できます。
 synacktiv/hopla
HopLa Burp Suite Extenderプラグイン - AI機能、オートコンプリートサポート、そして便利なペイロード一式をBurp Suiteにもたらします。
 0xbartita/cookie-swapper
Burp Suite 拡張機能で、設定可能なルールを使用してリクエスト内のCookieとヘッダーを自動的に置き換えます。大量のリクエスト履歴にわたってバグを再テストする際に、セッショントークンの手動コピー&ペーストを排除します。
 syss-research/wcfproxy
net.tcpベースのWCFトラフィックのプロキシ。
 cappricio-securities/burpflow
BurpFlowは、バグバウンティハンターやペネトレーションテスター向けの最高のBurp Suite自動化ツールの1つで、プロキシを介したreconデータのロードとWebアプリケーションセキュリティテストワークフローの合理化に広く使用されています。
 dereeqw/web-mitm-lab
隔離されたラボ環境におけるサイバーセキュリティ研究と防御学習のためのWebトラフィック傍受シミュレーションツール
 ignitetechnologies/burpsuite-for-pentester
このチートシートは、バグバウンティハンターとペネトレーションテスターが、P4からP1までの脆弱性を「BurpSuite」のみで完全にハントできるよう支援するために作成されました。









