
 #1

 threatexpress/cs2modrewrite
Cobalt Strikeプロファイルをmodrewriteスクリプトに変換する
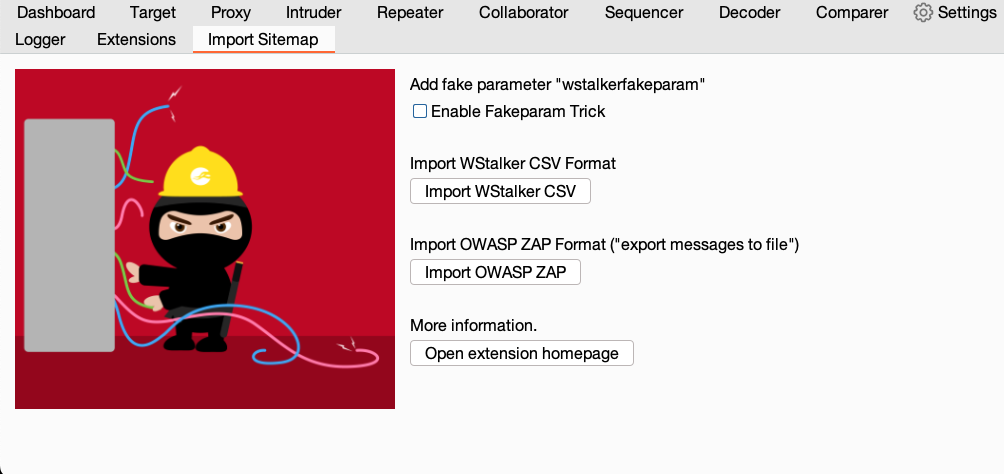 nccgroup/burpimportsitemap
Import To Sitemap は、wstalker CSV ファイルまたは ZAP エクスポートファイルを Burp Sitemap にインポートするための Burp Suite 拡張機能です。
 nccgroup/jwt-reauth
認証URLからJWT認証トークンをキャッシュし、Burp Suiteのスコープ内リクエストにヘッダーとして付加することで、自動セッション処理を実現します。
 keith-amateur/cve-2022-1040
Burpsuiteを起動する手間を省けます...
 static-flow/burpsuite-team-extension
このBurpsuiteプラグインを使用すると、複数のWebアプリテスターがプロキシ履歴をリアルタイムで相互に共有できます。あなたのBurpsuiteインスタンスを通過したリクエストは、他のテスターの履歴にも複製され、その逆も同様です!
 mgeeky/redwarden
パケットインスペクションとMalleable C2プロファイルの相関を通じて、Blue Teams、AV、EDR、スキャナーを撃退するCobalt Strike C2リバースプロキシ
 infobyte/faraday_zap
FaradayでのコラボレーションのためのZap拡張機能
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 tanprathan/mobileapp-pentest-cheatsheet
The Mobile App Pentest チートシートは、特定のモバイルアプリケーションペネトレーションテストのトピックに関する高価値情報の簡潔なコレクションを提供するために作成されました。
 t3l3machus/pentest-pivoting
ペネトレーションテスト / CTF チャレンジのためのネットワークピボティングのコンパクトなガイド
 yeswehack/pwnfox
セキュリティ監査のための、ワンクリックプロキシ、コンテナプロファイル、postMessage ログ記録、JS インジェクションツールボックス、およびセキュリティヘッダー削除を備えた Firefox/Burp 拡張機能。
 wofeiwo/webcgi-exploits
多言語Web CGIインターフェースのエクスプロイト。
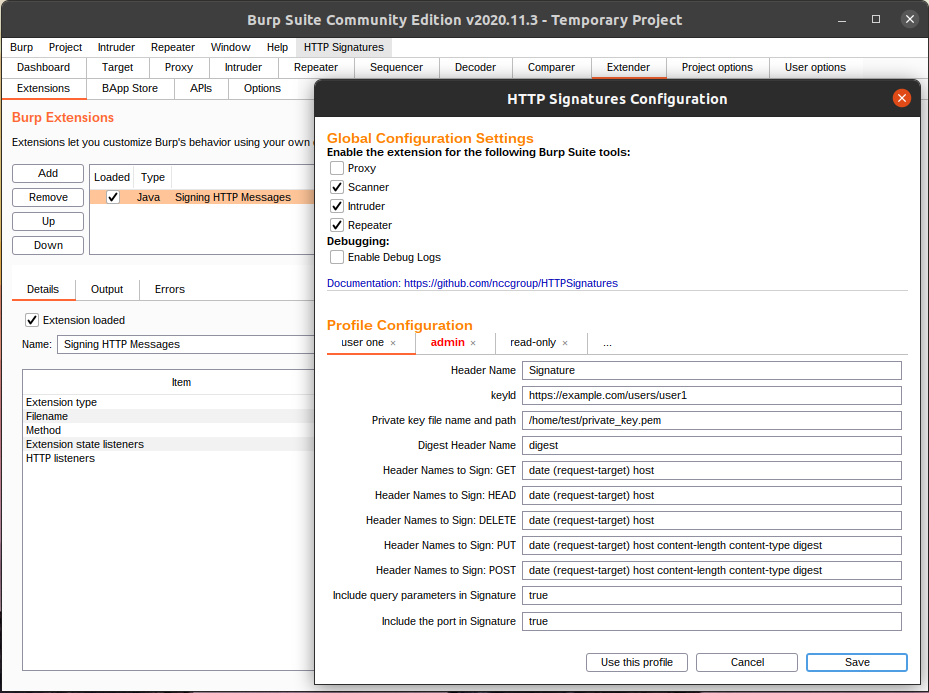 nccgroup/httpsignatures
Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 ドラフトを実装する Burp Suite 拡張機能。
 gmh5225/obs-graphics-hook32-hook
OBSのgraphics-hook32.dllのD3D9 Presentポインタをフックし、アンチチートのゲームキャプチャ検出を回避するストリームプルーフなレンダリングを実現する方法を示します。
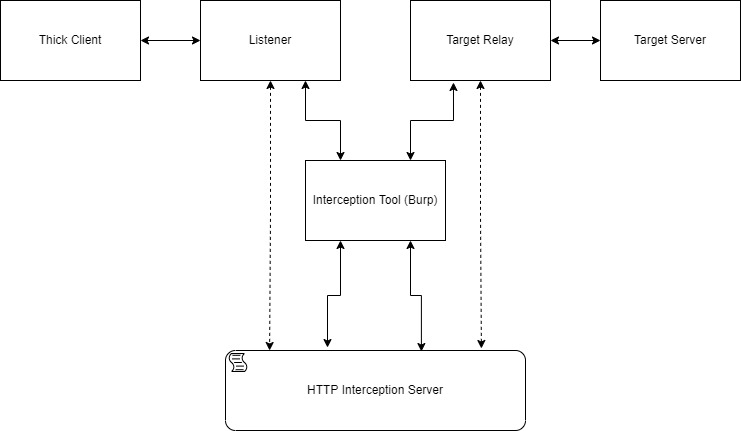 cyberark/mitm_intercept
Burpなどを通じて非HTTPプロトコルをインターセプトおよび変更する、ややハッキング的でない方法
 nccgroup/wcfdser-ngng
バイナリSOAPオブジェクトを読み取り可能かつ変更可能にするBurp Extenderプラグイン。
 nccgroup/readable-thrift
人間に優しいThriftエンコーダー/デコーダー









