
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 httptoolkit/httptoolkit
HTTP Toolkitは、Windows、Linux、Mac上でHTTP(S)を使ったデバッグ、テスト、開発を行うための美しくオープンソースなツールです :tada: フィードバックや質問はこちらでissueを作成してください。
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
 elazarl/goproxy
カスタマイズ可能なHTTP/HTTPSプロキシライブラリ for Go。通常のフォワーディング、CONNECTトンネリング、MITM TLSインターセプション、プログラムによるリクエスト/レスポンスの変更をサポートしています。
 httptoolkit/frida-interception-and-unpinning
Fridaスクリプトを使用して、実行時にモバイルアプリケーションを書き換え、すべてのHTTPSトラフィックを直接MitMするためのツールです。
 davidcarliez/cover
クラウドコーディングエージェントに私有データ、内部インフラ、シークレットを持ち込まず、ワークフローを壊さないようにしましょう。
 mitmproxy/mitmproxy_rs
トラフィックの傍受とリダイレクトのためのRustコンポーネント。macOS、Windows、LinuxでWireGuardデバイスのプロキシとローカルアプリのリダイレクトを可能にします。
 wireshark/wireshark
ディープパケットインスペクション、数百のプロトコルにわたるプロトコルデコード、およびトラブルシューティング、フォレンジック、セキュリティ調査のためのキャプチャファイルサポートにより、ネットワークトラフィックをキャプチャして分析します。
 shopify/toxiproxy
:alarm_clock: :fire: ネットワークとシステムの状態をシミュレートしてカオスおよびレジリエンシーテストを行うためのTCPプロキシ
 qyvora/qyvora-toha3ee
Goベースのネットワークエクスプロイト・MITMフレームワーク。認可されたペネトレーションテスト、ネットワーク偵察、トラフィック傍受、ワイヤレスセキュリティテスト、レイヤー2/3/7の攻撃研究に対応。
 hackwarts12/burp-recordadora
BurpSuiteのプロキシ履歴、Repeaterリクエスト、Intruderペイロードをセッションをまたいで保持し、Webペンテスト用に.logファイルをエクスポート・インポートします。
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
 ytkoka/impersonate-proxy
TLSフィンガープリント(JA3/JA4)、HTTP/2フィンガープリント、HTTPヘッダーの順序、User-Agentを、単一のYAML設定ファイルからすべて制御できるローカルMITMプロキシ。
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 t3l3machus/pentest-pivoting
ペネトレーションテスト / CTF チャレンジのためのネットワークピボティングのコンパクトなガイド
 codextf2/burp2malleable
burp suiteのHTTPリクエストをCobalt Strike Malleable C2プロファイルに変換するために私が書いた、簡単なPythonユーティリティ
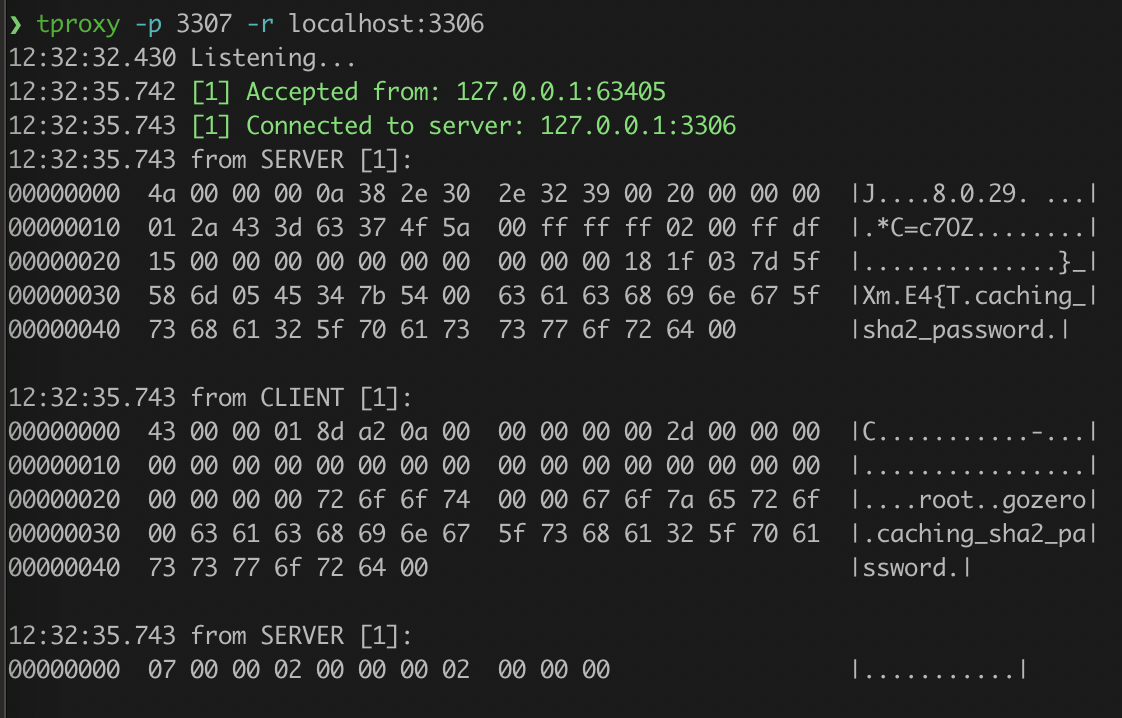 kevwan/tproxy
TCP接続をプロキシして分析するためのCLIツール。
 tanprathan/mobileapp-pentest-cheatsheet
The Mobile App Pentest チートシートは、特定のモバイルアプリケーションペネトレーションテストのトピックに関する高価値情報の簡潔なコレクションを提供するために作成されました。
 static-flow/burpsuite-team-extension
このBurpsuiteプラグインを使用すると、複数のWebアプリテスターがプロキシ履歴をリアルタイムで相互に共有できます。あなたのBurpsuiteインスタンスを通過したリクエストは、他のテスターの履歴にも複製され、その逆も同様です!






