
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 mirfansulaiman/customheader
このBurp Suite拡張機能を使用すると、HTTPリクエスト(Scanner、Intruder、Repeater、Proxy History)に新しいヘッダーを追加して、ヘッダーをカスタマイズできます。
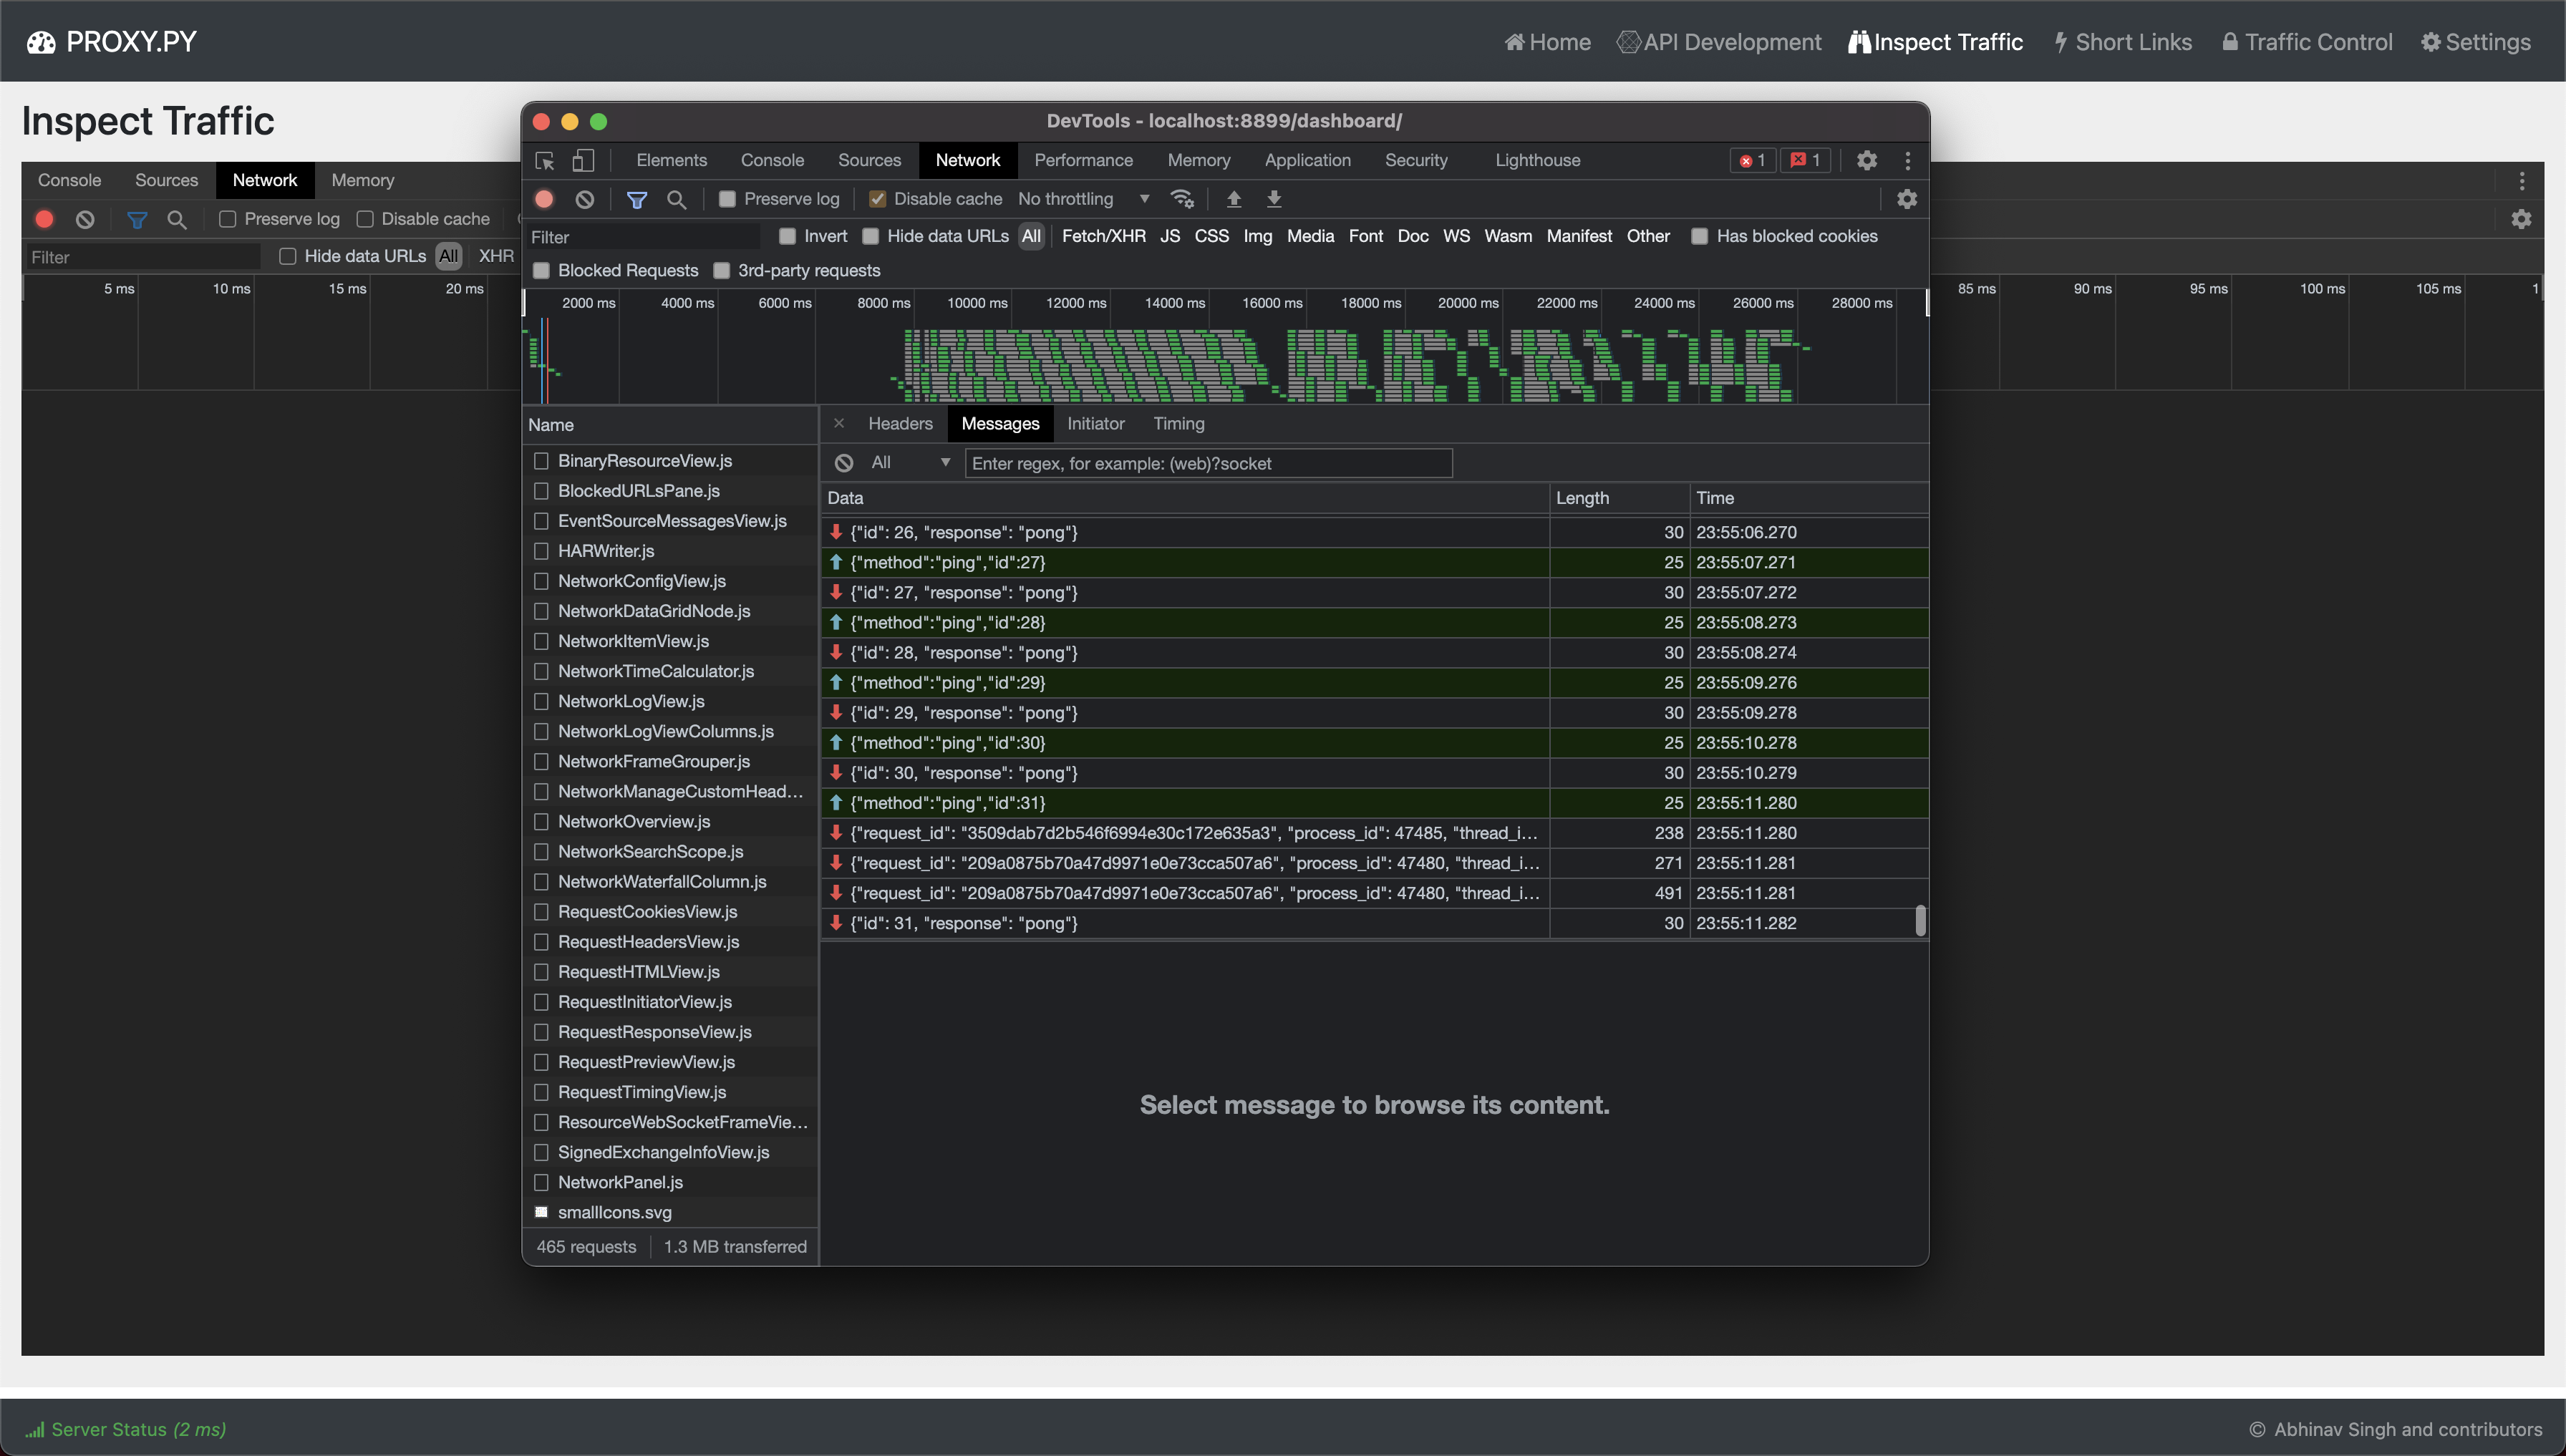 abhinavsingh/proxy.py
💫 Ngrok FRPの代替 • ⚡ 高速 • 🪶 軽量 • 0️⃣ 依存関係なし • 🔌 プラグイン可能 • 😈 TLS傍受 • 🔒 DNS-over-HTTPS • 🔥 貧者のVPN • ⏪ リバース & ⏩ フォワード • 👮🏿 「プロキシサーバー」フレームワーク • 🌐…
 barre/privaxy
Privaxyは次世代のトラッカーおよび広告ブロッカーです。HTTP(s)トラフィックをMITMingすることで広告とトラッカーをブロックします。また、私の新しいプロジェクト、https://github.com/Barre/ZeroFS もご覧ください。
 p0cl4bs/wifipumpkin3
不正アクセスポイント攻撃のための強力なフレームワーク。
 projectdiscovery/proxify
移動中にHTTP/HTTPSトラフィックをキャプチャ、操作、再生するための多機能でポータブルなプロキシ。
 drk1wi/modlishka
Modlishka. リバースプロキシ.
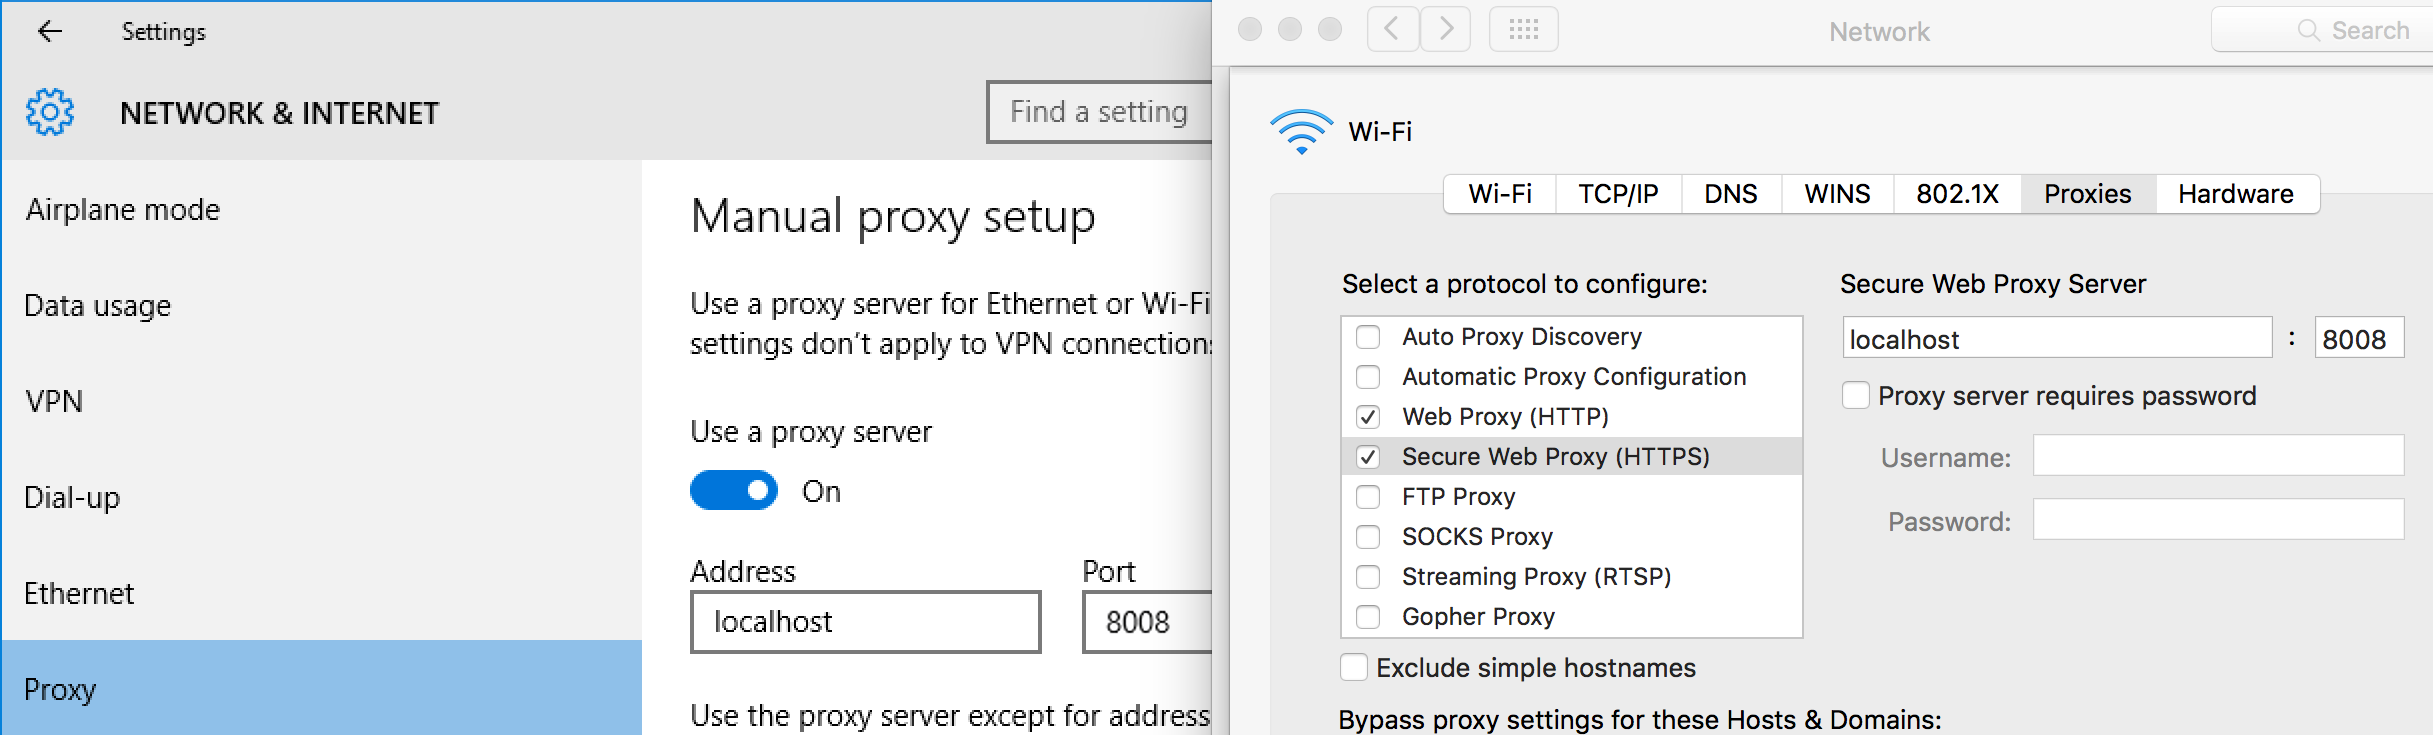 kdzwinel/betwixt
:zap: Chrome DevToolsのネットワークパネルベースのWebデバッグプロキシ
 denuitt1/mhr-cfw
ドメインフロンティングリレーで、GAS(Google Apps Script)を経由してトラフィックをルーティングし、Cloudflare Workersに転送します。DPIをバイパスするように設計されています。
 spectolabs/hoverfly
軽量なサービス仮想化 / APIシミュレーション / APIモッキングツール - 開発者とテスター向け
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
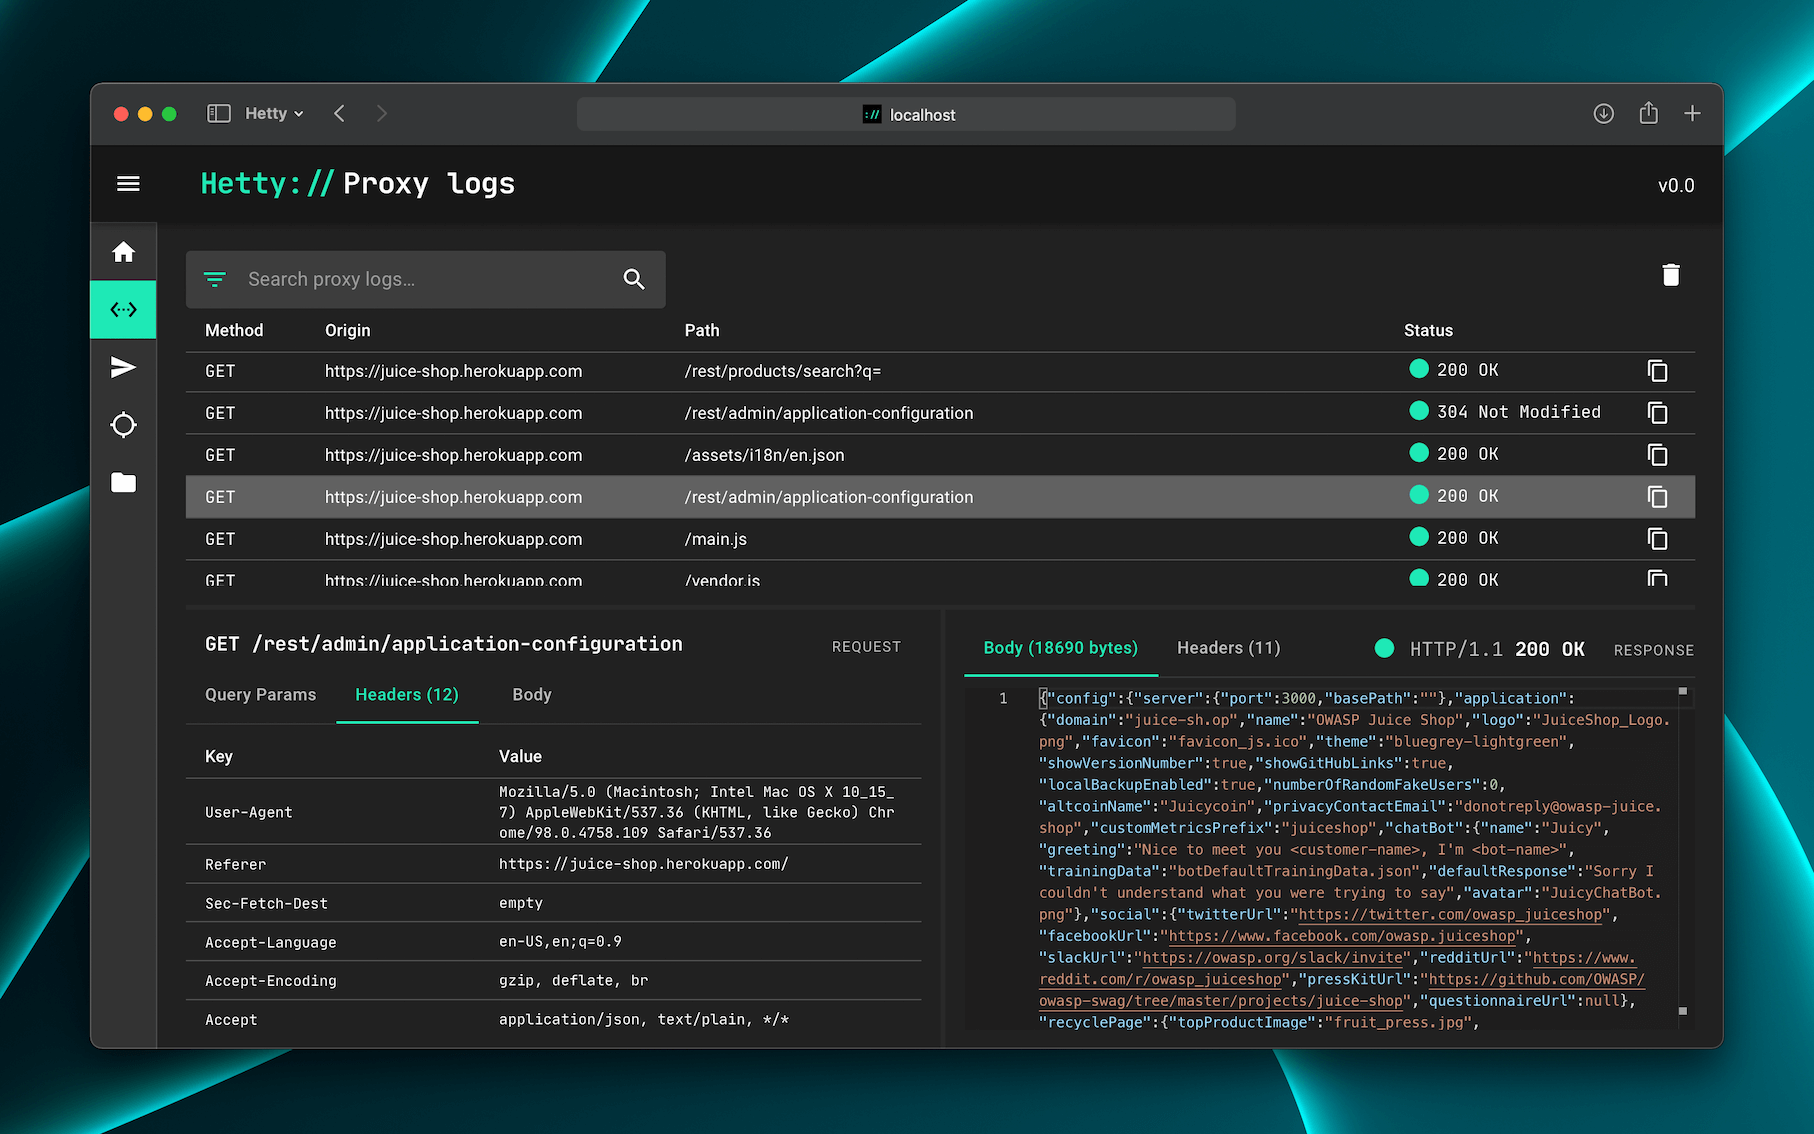
 wkeeling/selenium-wire
SeleniumのPythonバインディングを拡張し、ブラウザが送信するリクエストを検査できるようにします。
 google/martian
Martianは、カスタムHTTP/Sプロキシを構築するためのライブラリです。
 vmware-archive/burp-rest-api
Burp Suite セキュリティツール用の REST/JSON API。
 mvrozanti/rat-via-telegram
Telegram経由のWindowsリモート管理ツール
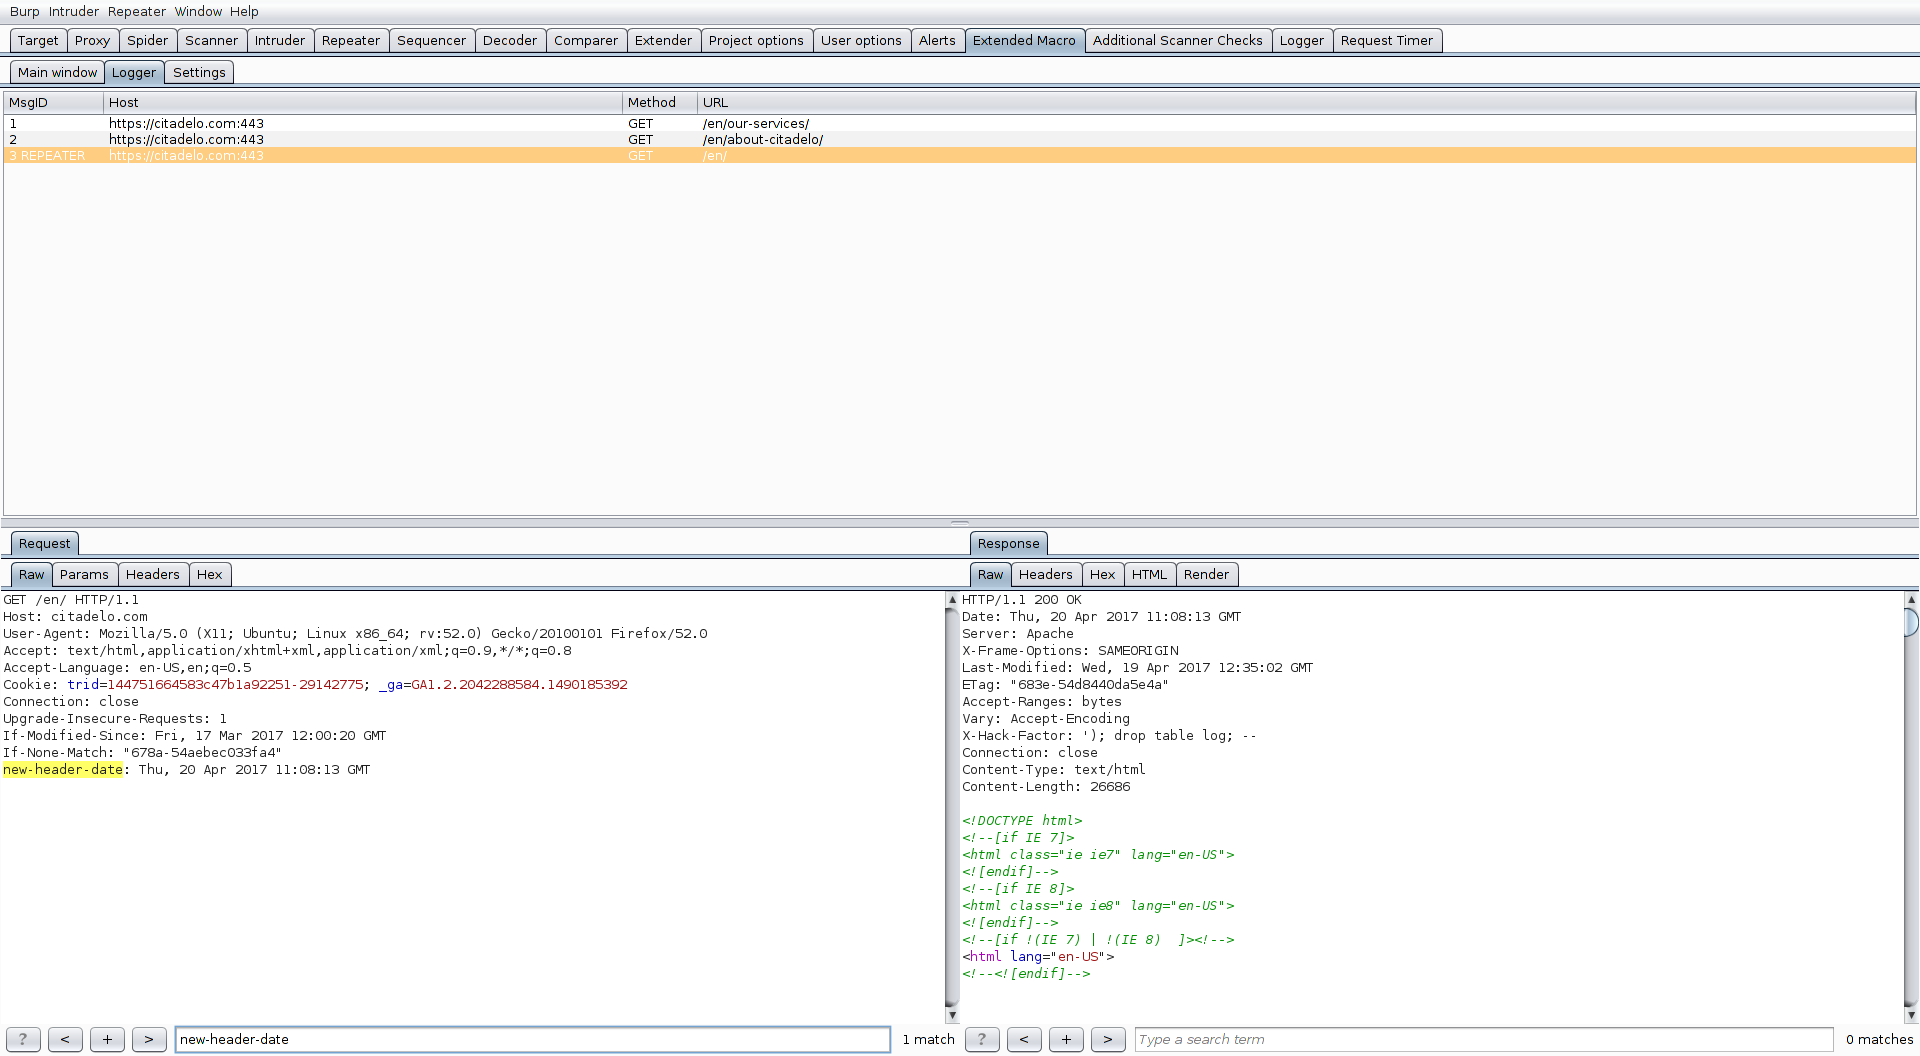 fruh/extendedmacro
ExtendedMacro - 拡張マクロ機能を提供するBurpSuiteプラグイン
 mgeeky/redwarden
パケットインスペクションとMalleable C2プロファイルの相関を通じて、Blue Teams、AV、EDR、スキャナーを撃退するCobalt Strike C2リバースプロキシ
 conviso-archives/firefox_tunnel
Firefoxのcookie.sqliteを介してペイロードを流出させ、HTML/JSを自動送信することで、レッドチーム作戦のためのステルスなファイアウォールバイパスを可能にするブラウザベースのC2トンネル。







