
 #1

 p3n73st3r/ghazi
Ghaziは、BurpSuiteのプラグインで、「XSS、SQLi、SSTI、SSRF、RCE、LFI」などのさまざまなペイロードを異なるタブを介してテストします。各タブは、「Proxy」または「Repeater」タブ内で、すべてのGETまたはPOSTパラメータを選択されたタブに置き換えます。
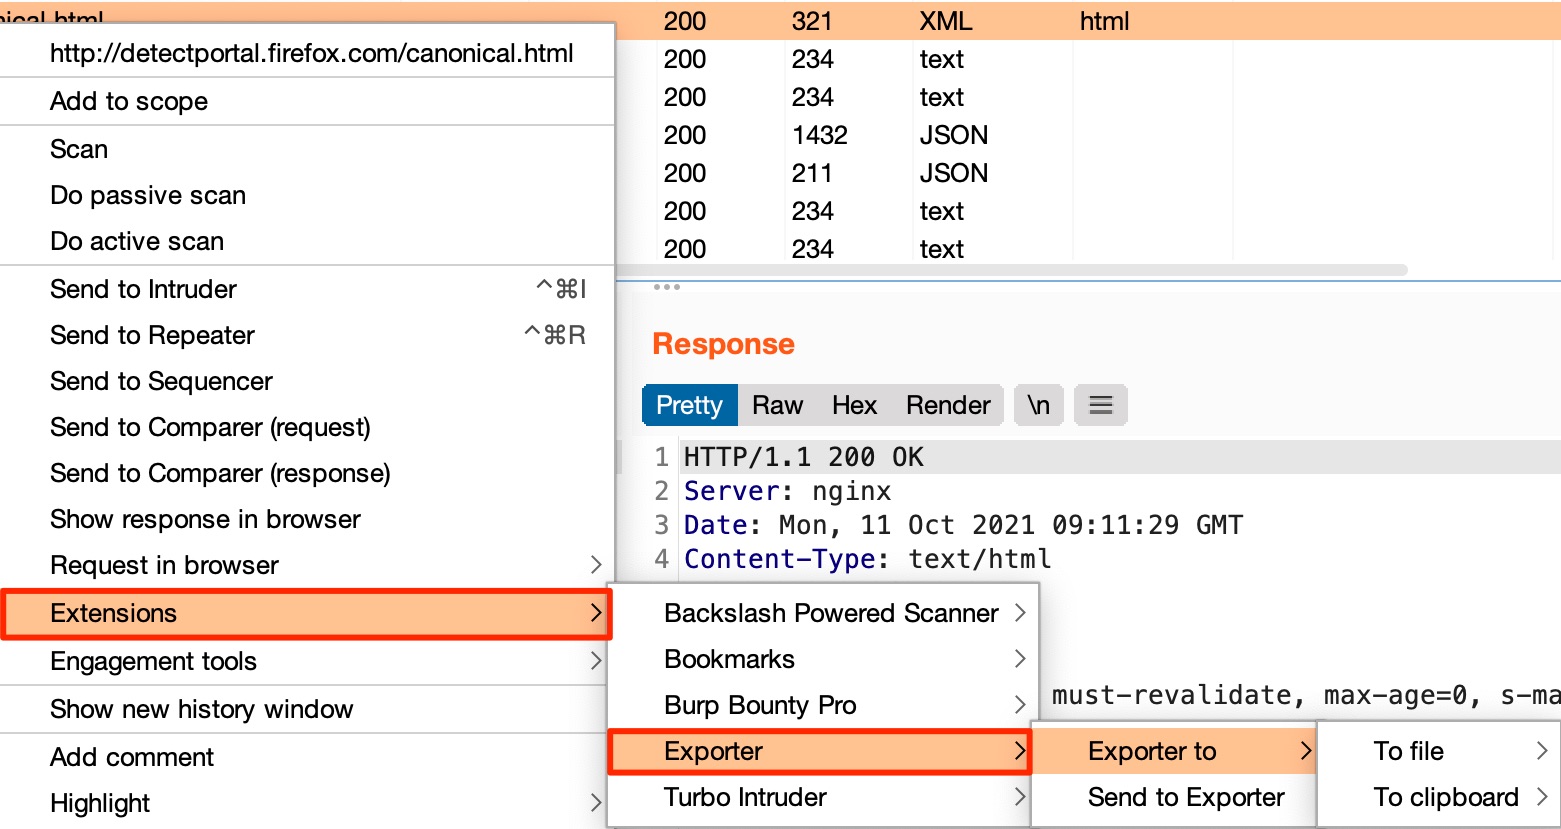 artssec/burp-exporter
Exporter は、リクエストをファイルまたはクリップボードに、複数のプログラミング言語の関数としてコピーする Burp Suite 拡張機能です。
 sshuttle/sshuttle
貧者のVPNとして機能する透過型プロキシサーバー。 SSH経由で転送します。 管理者権限は不要です。 LinuxとMacOSで動作します。 DNSトンネリングをサポートしています。
 hahwul/webhackersweapons
⚔️ Webハッカーの武器 / Webハッカーが使うクールなツール集. ハッピーハッキング , ハッピーバグハンティング
 zaproxy/zap-hud
ZAP ヘッドアップディスプレイ (HUD)
 yeswehack/pwnfox
セキュリティ監査のための、ワンクリックプロキシ、コンテナプロファイル、postMessage ログ記録、JS インジェクションツールボックス、およびセキュリティヘッダー削除を備えた Firefox/Burp 拡張機能。
 ethicalhackingplayground/erebus
Erebusは、nucleiのようなYAMLベースのテンプレートエンジンを使用したパラメータベースの脆弱性スキャンのための高速ツールです。
 alejandro-llanes/http_bridge
SOCKS5-to-HTTP プロキシブリッジは、任意のTCPストリーム(SSH、SMTP、TLS)を標準のHTTPリクエストを通じてトンネリングし、ネットワークトラフィックの難読化とファイアウォール回避を可能にします。
 federicodotta/brida
Burp SuiteとFridaの新しい架け橋!
 xepor/xepor
mitmproxy用のFlaskライクなルーティングフレームワーク。HTTPリクエスト/レスポンスの傍受、改変、なりすましを可能にします。リバースエンジニアリング、フィッシング、ライセンスクラッキングのためのMITMスクリプトを迅速に開発できます。
 qustavo/httplab
HTTPリクエストの検査とレスポンスの偽装を行うインタラクティブなウェブサーバーで、リアルタイムなデバッグとAPIテストのためのターミナルUIを備えています。
 pownjs/cdb
一般的なChrome Debug Protocolタスクを自動化し、コマンドラインからWebアプリケーションのデバッグを支援し、HTTPリクエストとレスポンスを能動的に監視・傍受します。
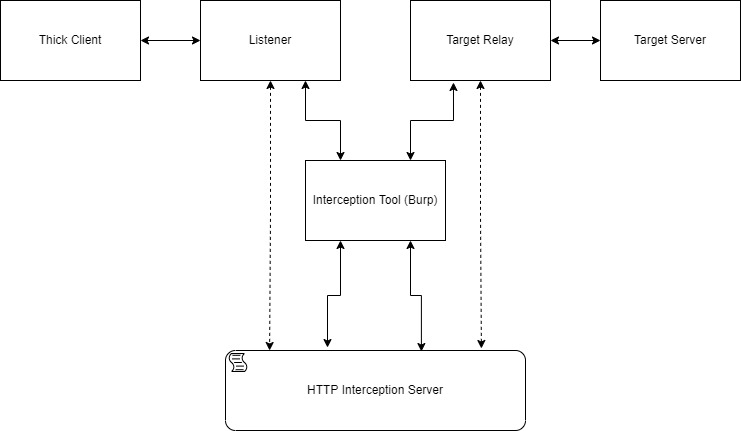 cyberark/mitm_intercept
Burpなどを通じて非HTTPプロトコルをインターセプトおよび変更する、ややハッキング的でない方法
 caido/caido
軽量なWebプロキシで、ペネトレーションテストやバグバウンティハンティング中にWebアプリケーションを監査するため、HTTPトラフィックを傍受・検査・改変します。
 malwareinfosec/fiddlezap
OWASP ZAP用の正規表現ベースの悪意のあるトラフィック検出アドオン。URIおよびHTMLパターンのマッチングにより侵害されたWebサイトをフラグ付けし、カラーコードされたアラートとタグ付けでWebセッション分析を支援します。








