
 #1
セキュリティテストのためにウェブトラフィックを傍受、分析、変更するためのツール。
Kitploit おすすめ

 mirfansulaiman/customheader
このBurp Suite拡張機能を使用すると、HTTPリクエスト(Scanner、Intruder、Repeater、Proxy History)に新しいヘッダーを追加して、ヘッダーをカスタマイズできます。
 asciimoo/morty
プライバシーに配慮したWebコンテンツサニタイザープロキシサービス
 mrschyte/socksmon
任意のTCPトラフィックを、お好みのHTTPインターセプションプロキシを使用して監視します。
 thyrlian/charles-proxy-mobile-guide
Charles Proxyを使用してAndroidおよびiOSのHTTP/HTTPSトラフィックを傍受するためのステップバイステップガイド。SSLプロキシ、CA証明書のインストール、信頼設定を網羅しています。
 spiderlabs/responder
Responderは、LLMNR、NBT-NS、MDNSポイズナーであり、NTLMv1/NTLMv2/LMv2、Extended Security NTLMSSP、およびBasic HTTP認証をサポートする組み込みのHTTP/SMB/MSSQL/FTP/LDAP不正認証サーバーを備えています。
 caido/caido
軽量なWebプロキシで、ペネトレーションテストやバグバウンティハンティング中にWebアプリケーションを監査するため、HTTPトラフィックを傍受・検査・改変します。
 vmware-archive/burp-rest-api
Burp Suite セキュリティツール用の REST/JSON API。
 nccgroup/wssip
クライアントからサーバーへ、およびその逆方向のカスタムWebSocketデータをキャプチャ、変更、送信するためのアプリケーション。
 vichhka-git/universal-flutter-ssl-pinning
任意のFlutterおよびShorebirdバージョン向けの自動化されたSSLピンニングバイパス — PyGhidraの静的解析がBoringSSLを自動発見し、すぐに実行可能なFridaおよびRenefスクリプトを生成します
 rofl0r/proxychains-ng
proxychains ng (new generation) - 動的リンクされたプログラムのソケット呼び出しをフックし、1つ以上のSOCKS/HTTPプロキシを通してリダイレクトするプリローダーです。メンテナンスされていないproxychainsプロジェクトの継続版です。sf.netページは現在…
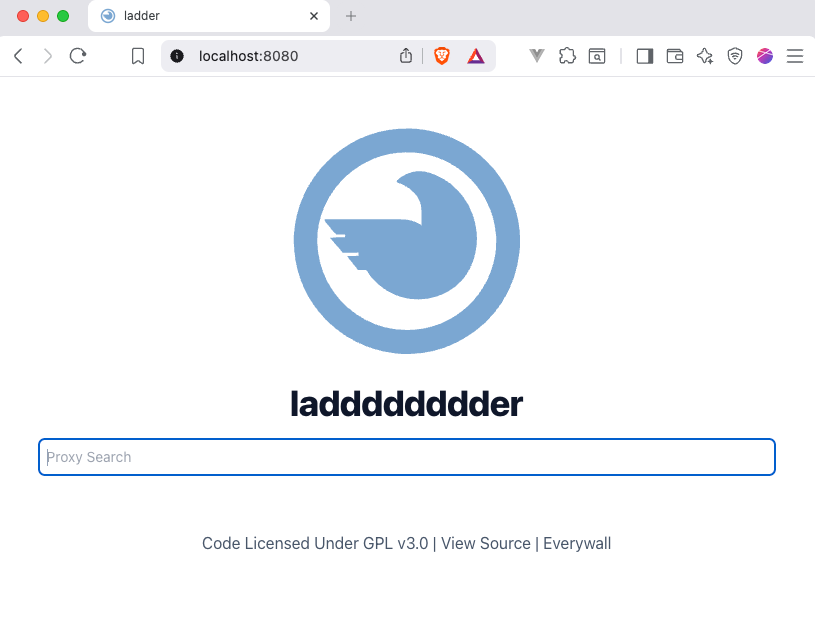 everywall/ladder
12ft.io および 1ft.io のセルフホスト代替。CORS ヘッダーを除去し、HTML を変更するプロキシ。
 p0cl4bs/wifipumpkin3
不正アクセスポイント攻撃のための強力なフレームワーク。
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 jankammerath/bogusmips
Androidアプリの逆アセンブル、再アセンブル、リバースエンジニアリング、および監査のためのフォレンジック分析
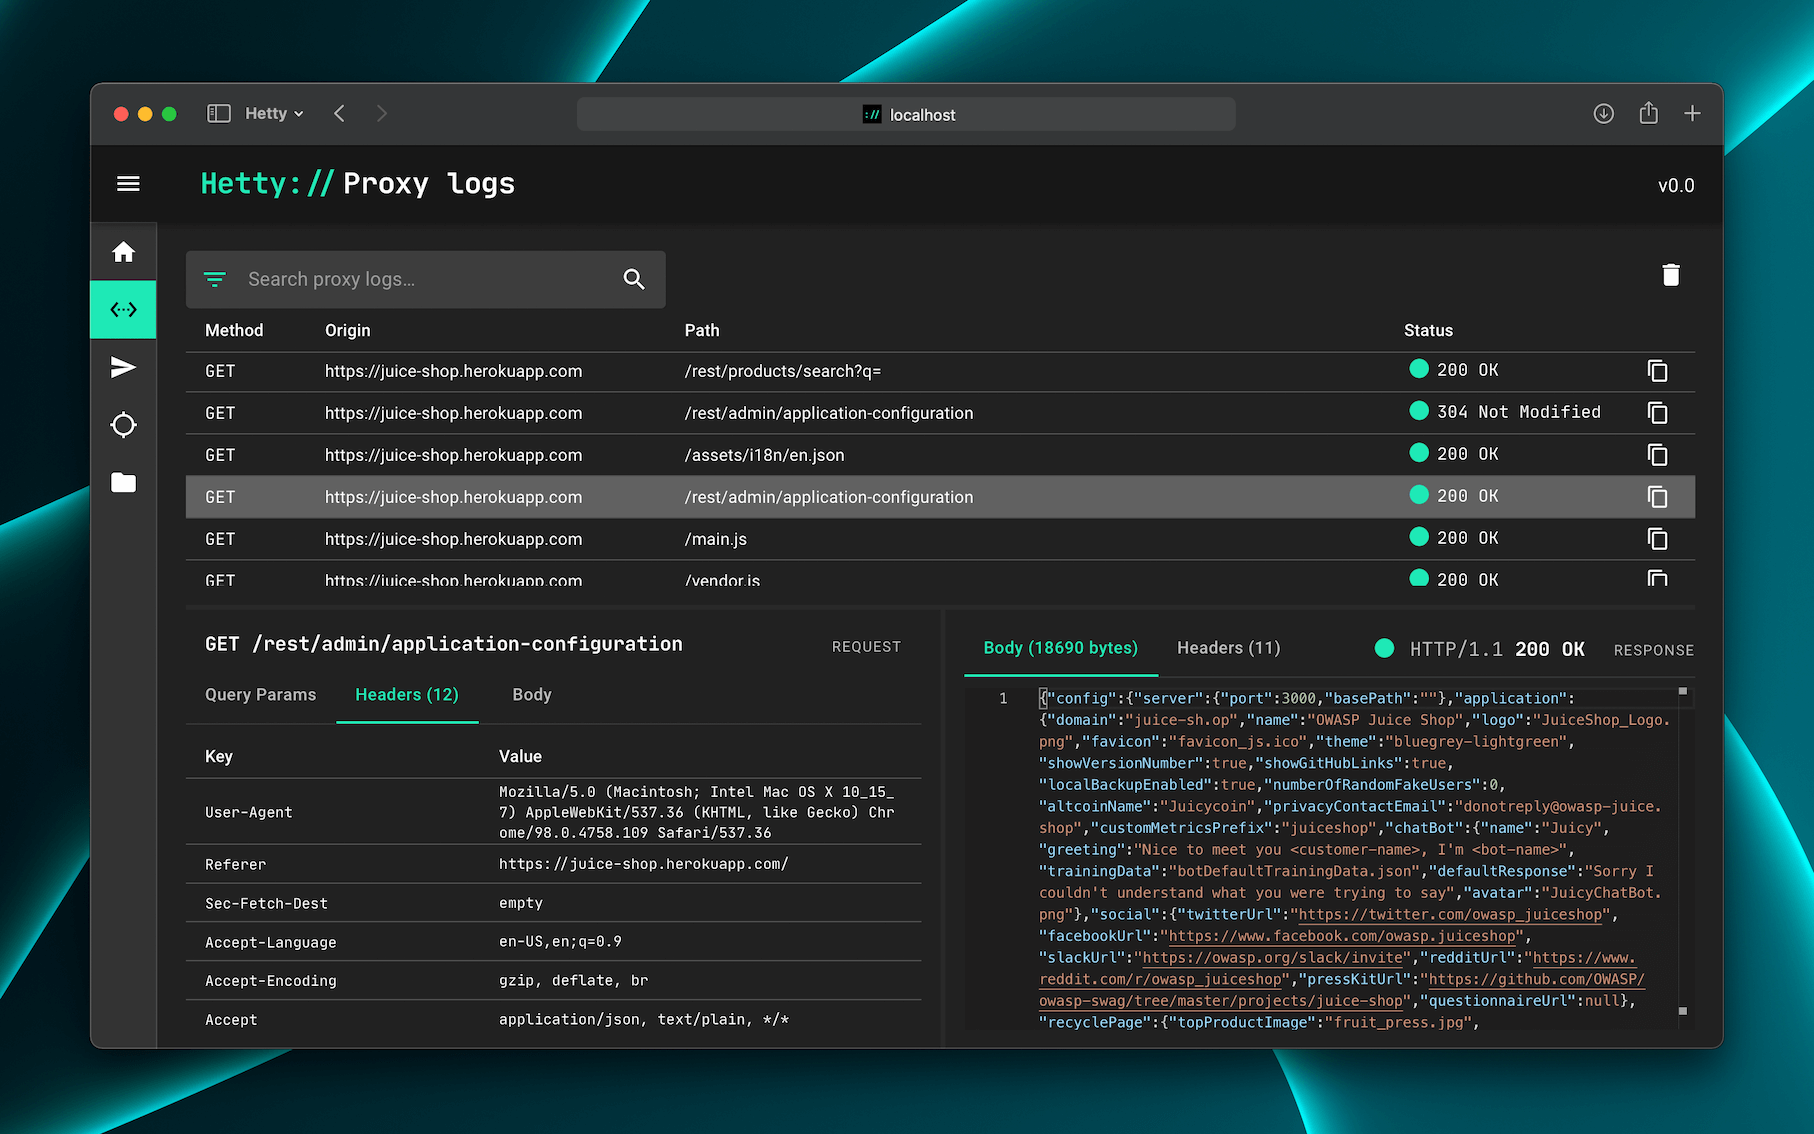
 dragon-lady/netward-standalone
小規模なHTTPサービス向けのユーザー空間ボットおよびDDoS防御
 xchwarze/frieren
Frieren は、ルーターやシングルボードコンピューター(SBC)での使用を目的として設計されたマイクロフレームワークです。このフレームワークは、軽量で効率的、かつさまざまなハードウェアプロジェクトに統合しやすいように構築されています。
 hahwul/webhackersweapons
⚔️ Webハッカーの武器 / Webハッカーが使うクールなツール集. ハッピーハッキング , ハッピーバグハンティング







